 dominicbreuker/stego-toolkit
Collection d'outils de stéganographie - aide pour les défis CTF

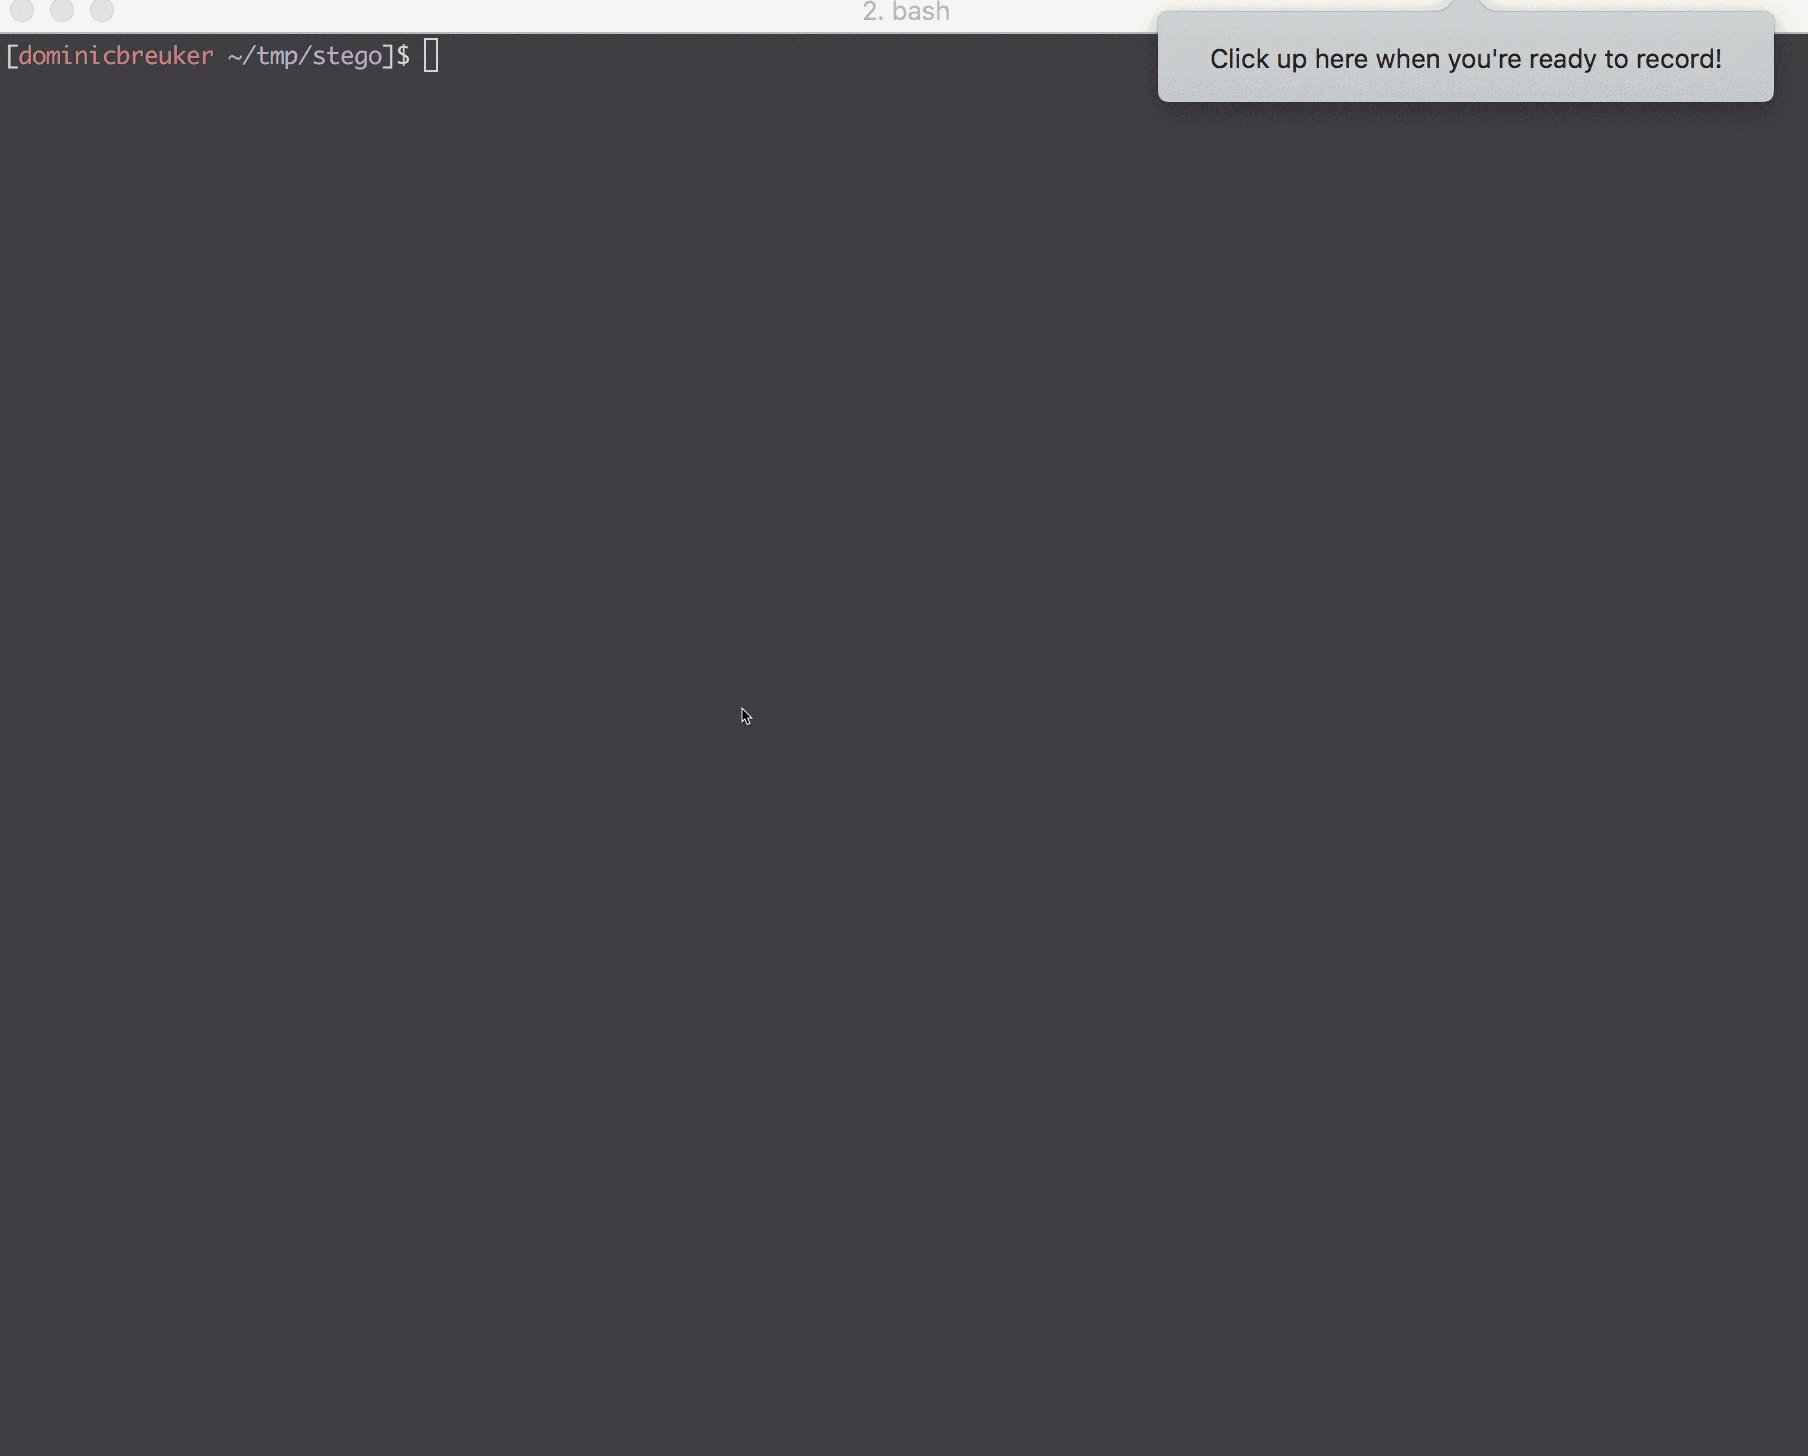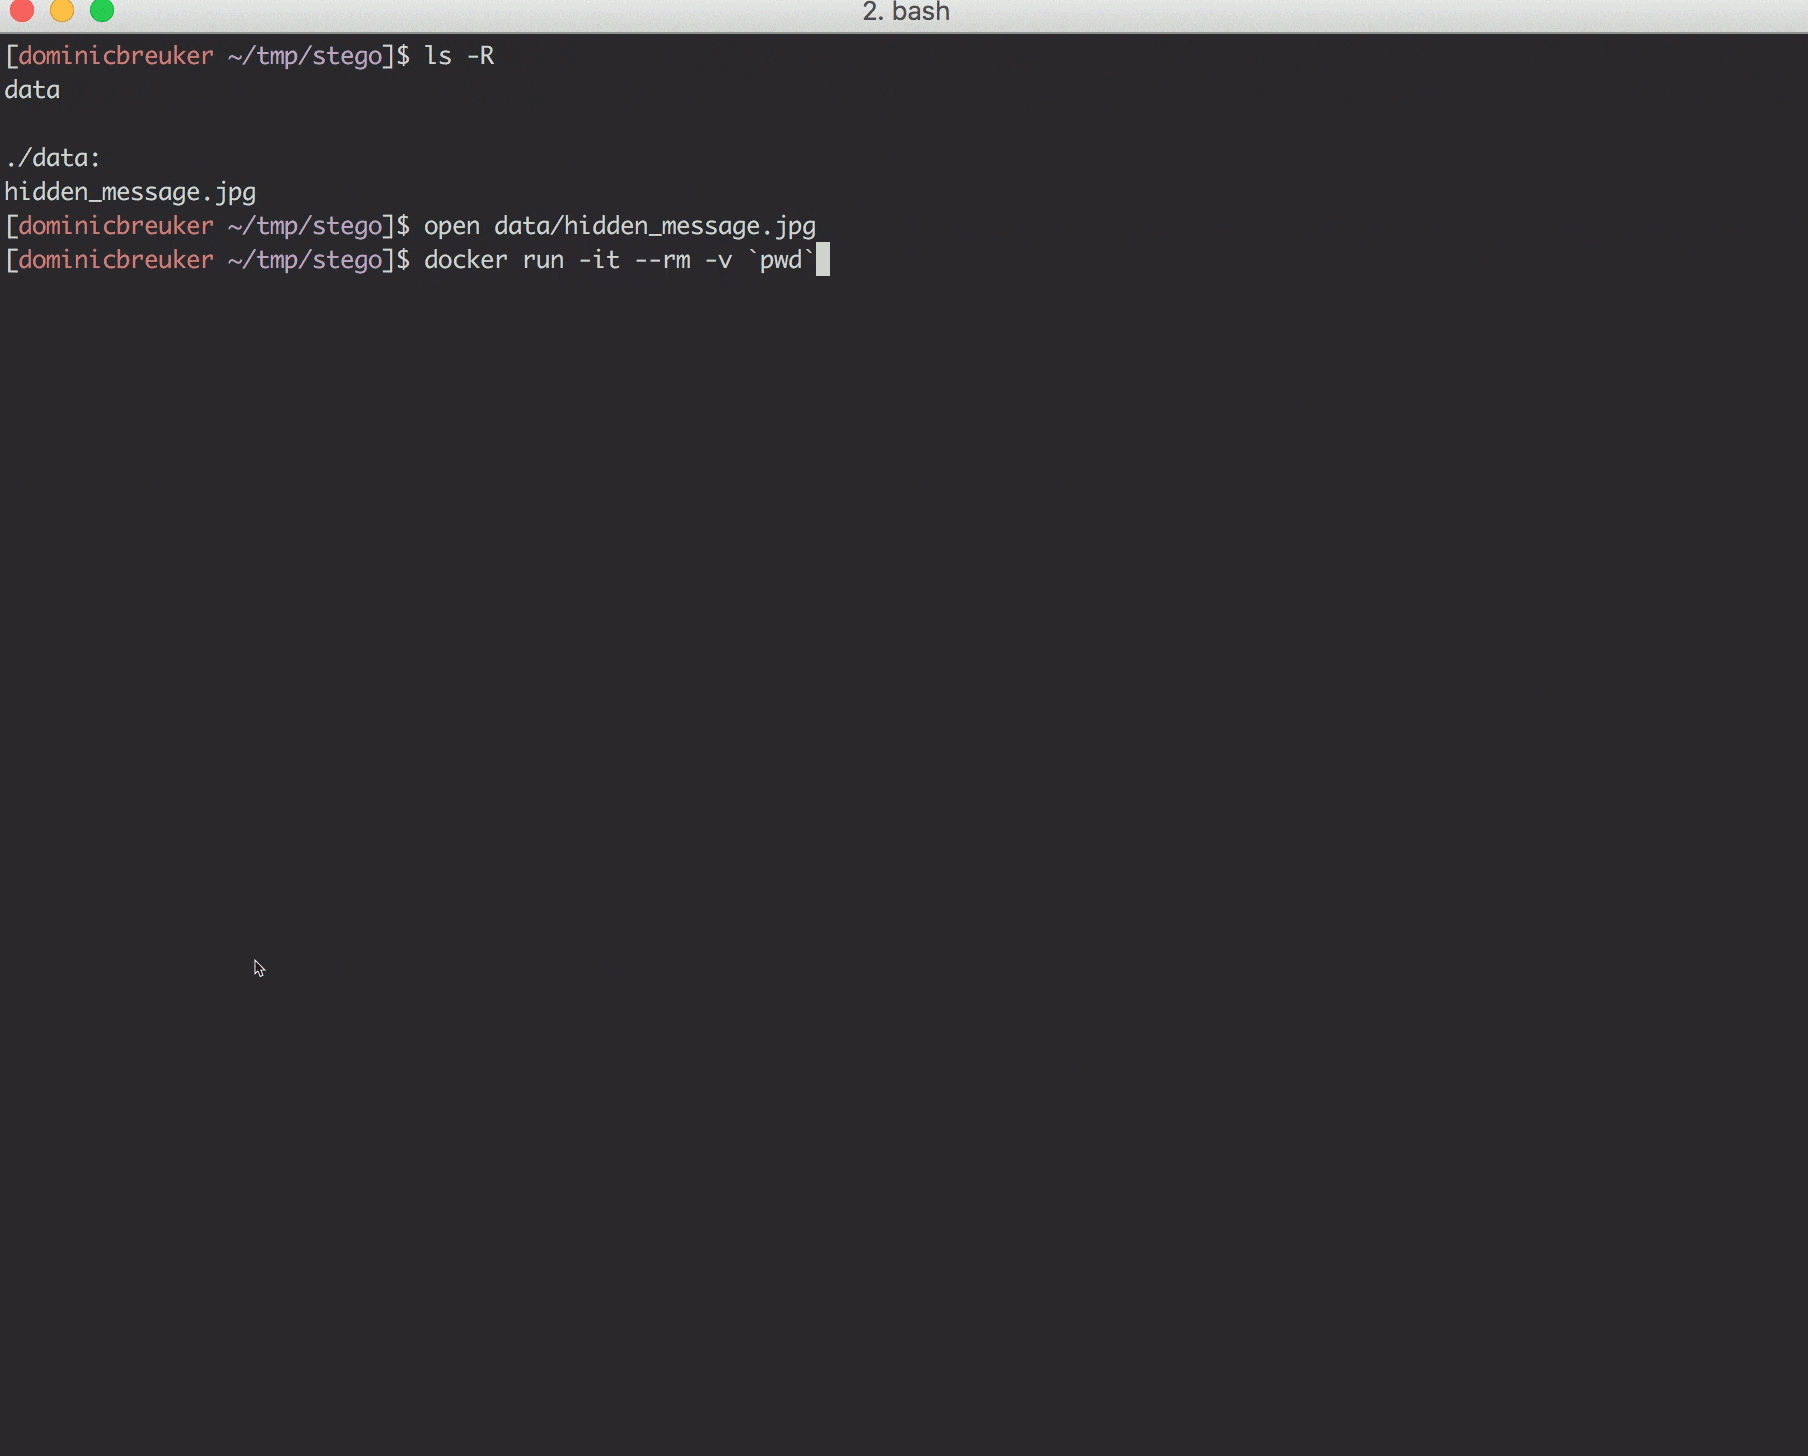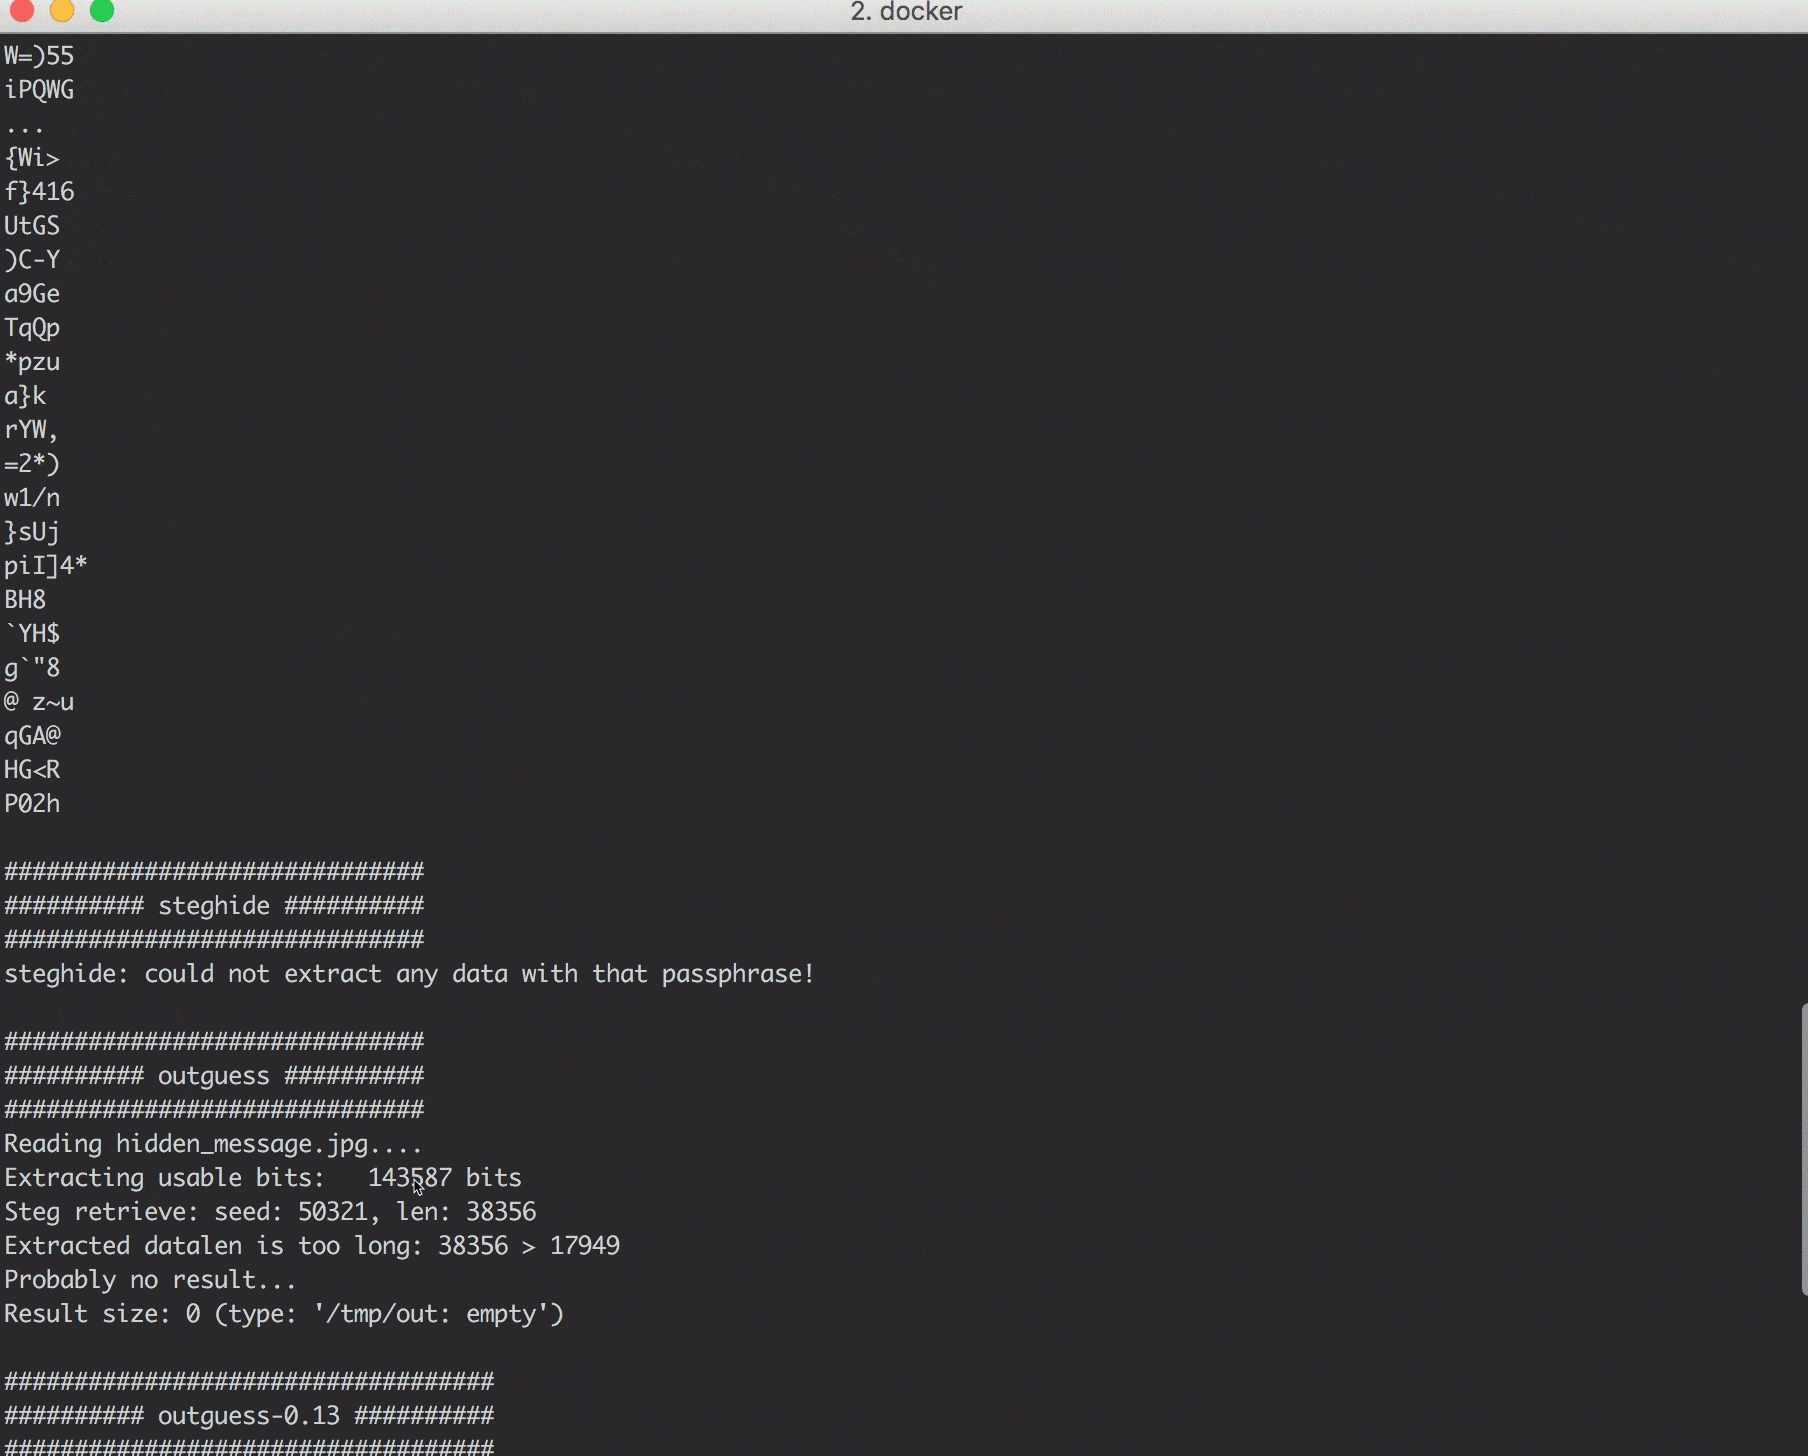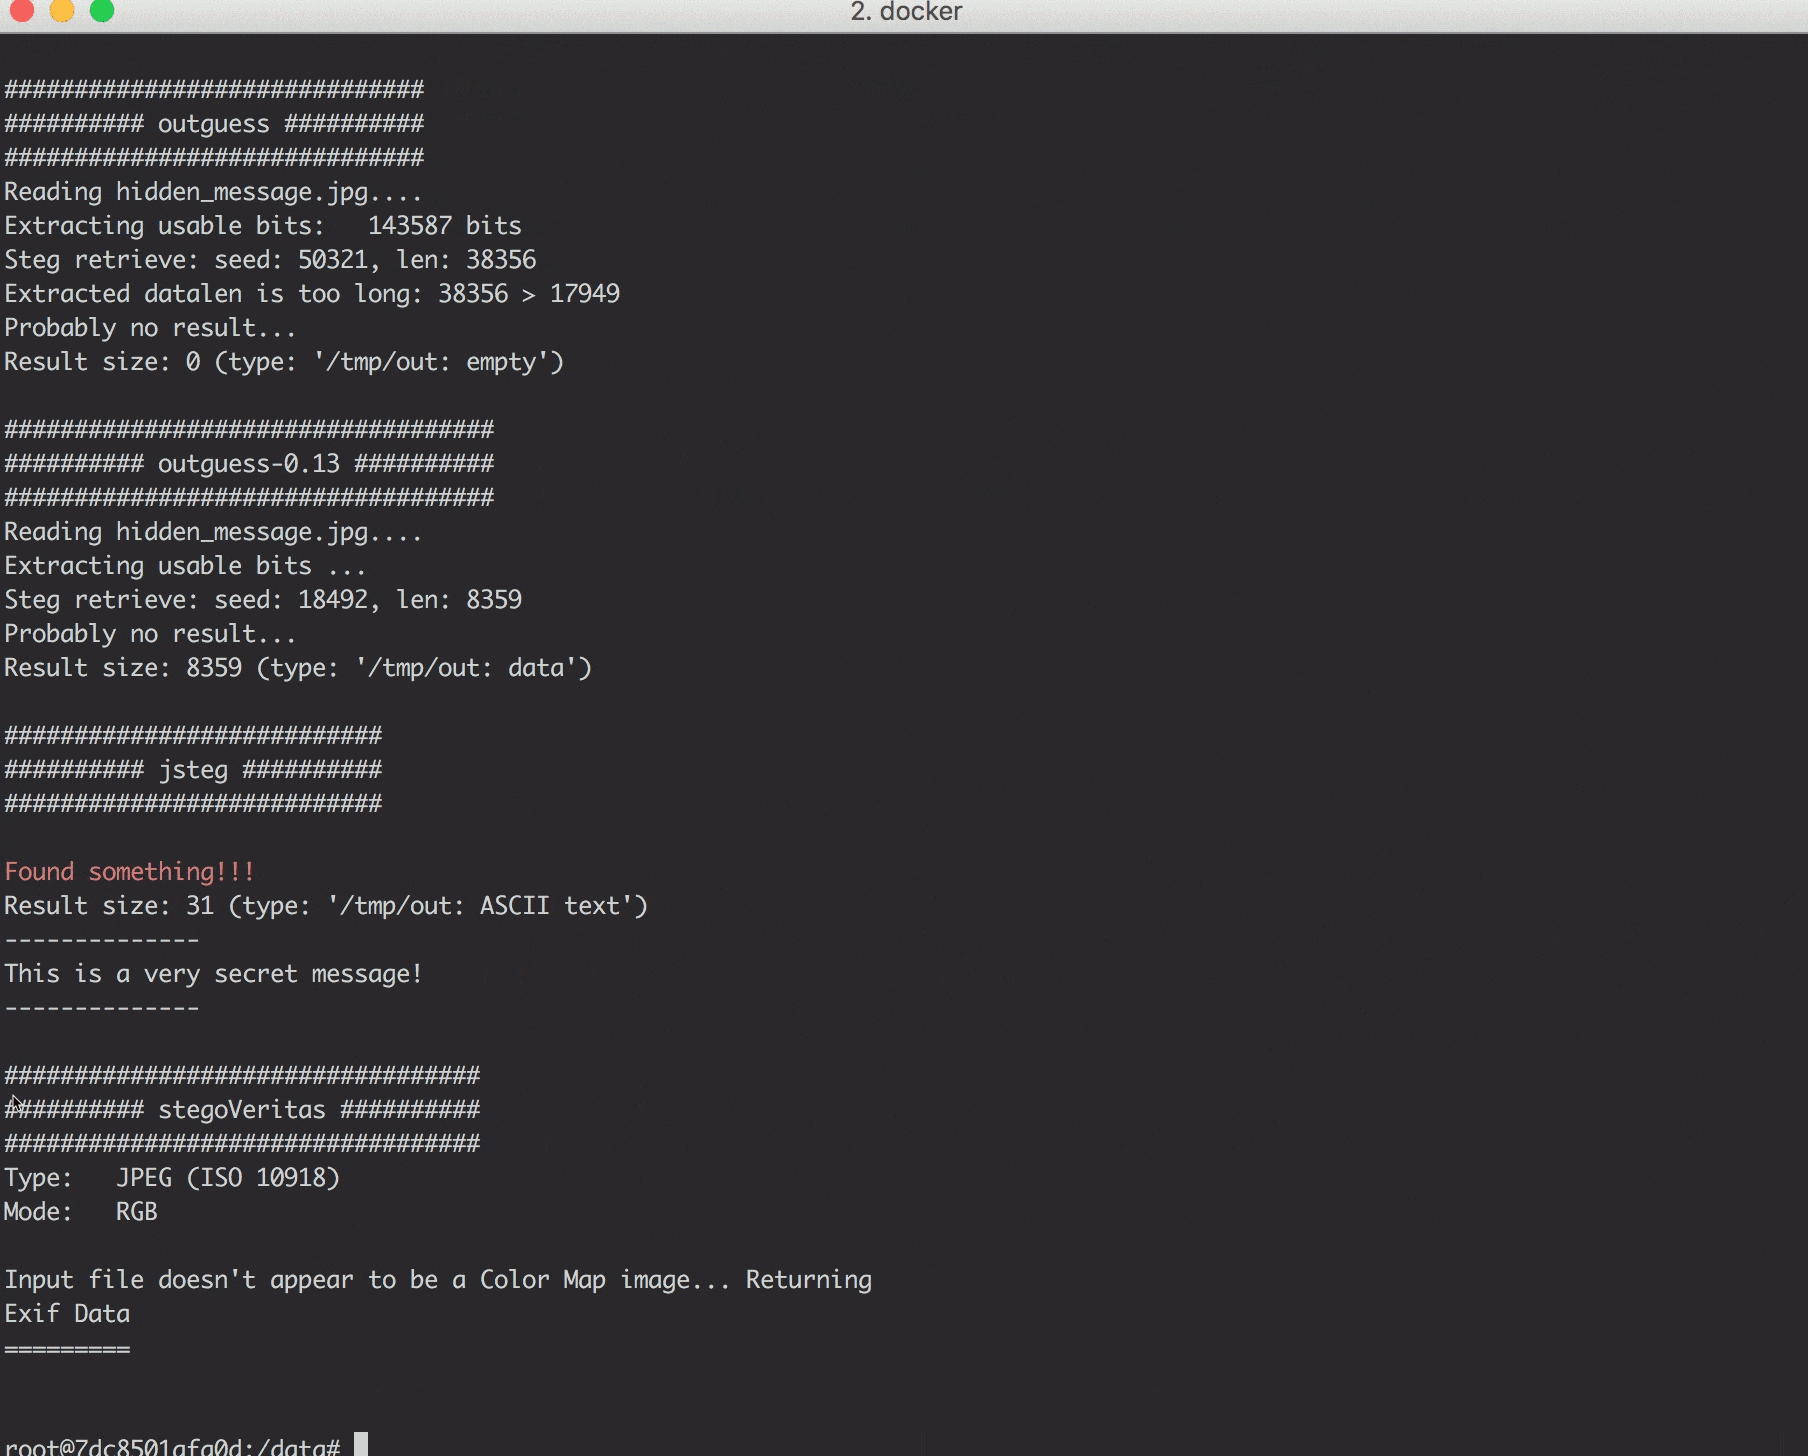
Ce projet est une image Docker utile pour résoudre des défis de stéganographie comme ceux que vous pouvez trouver sur des plateformes CTF telles que hackthebox.eu. L'image est livrée avec de nombreux outils populaires (voir la liste ci-dessous) et plusieurs scripts de dépistage que vous pouvez utiliser pour vérifier des choses simples (par exemple, exécutez check_jpg.sh image.jpg pour obtenir un rapport pour un fichier JPG).

Commencez par vous assurer que Docker est installé (comment faire). Ensuite, vous pouvez utiliser les scripts shell bin/build.sh et bin/run.sh de ce dépôt pour construire l'image et exécuter le conteneur. Vous serez placé dans un shell bash à l'intérieur du conteneur. Le dossier data sera monté, dans lequel vous pourrez placer les fichiers à analyser.
Si vous n'utilisez pas les scripts, suivez ces étapes :
docker build -t <nom_image> .) ou tirez-la depuis Docker Hub (docker pull dominicbreuker/stego-toolkit)/data (docker run -it <nom_image> -v /dossier/local/avec/data:/data /bin/bash)check_jpg.sh image.jpg pour créer un rapport rapide, ou brute_jpg.sh image.jpg wordlist.txt pour tenter d'extraire des données cachées avec divers outils et mots de passestart_ssh.sh et connectez-vous à votre conteneur avec redirection X11start_vnc.sh et connectez-vous au bureau du conteneur via votre navigateurConsultez les sections suivantes pour plus d'informations :
Commencez avec docker run -it --rm -v $(pwd)/data:/data dominicbreuker/stego-toolkit /bin/bash. Vous serez placé dans un shell du conteneur dans le répertoire de travail /data. Votre dossier hôte $(pwd)/data sera monté et les images à l'intérieur seront accessibles.
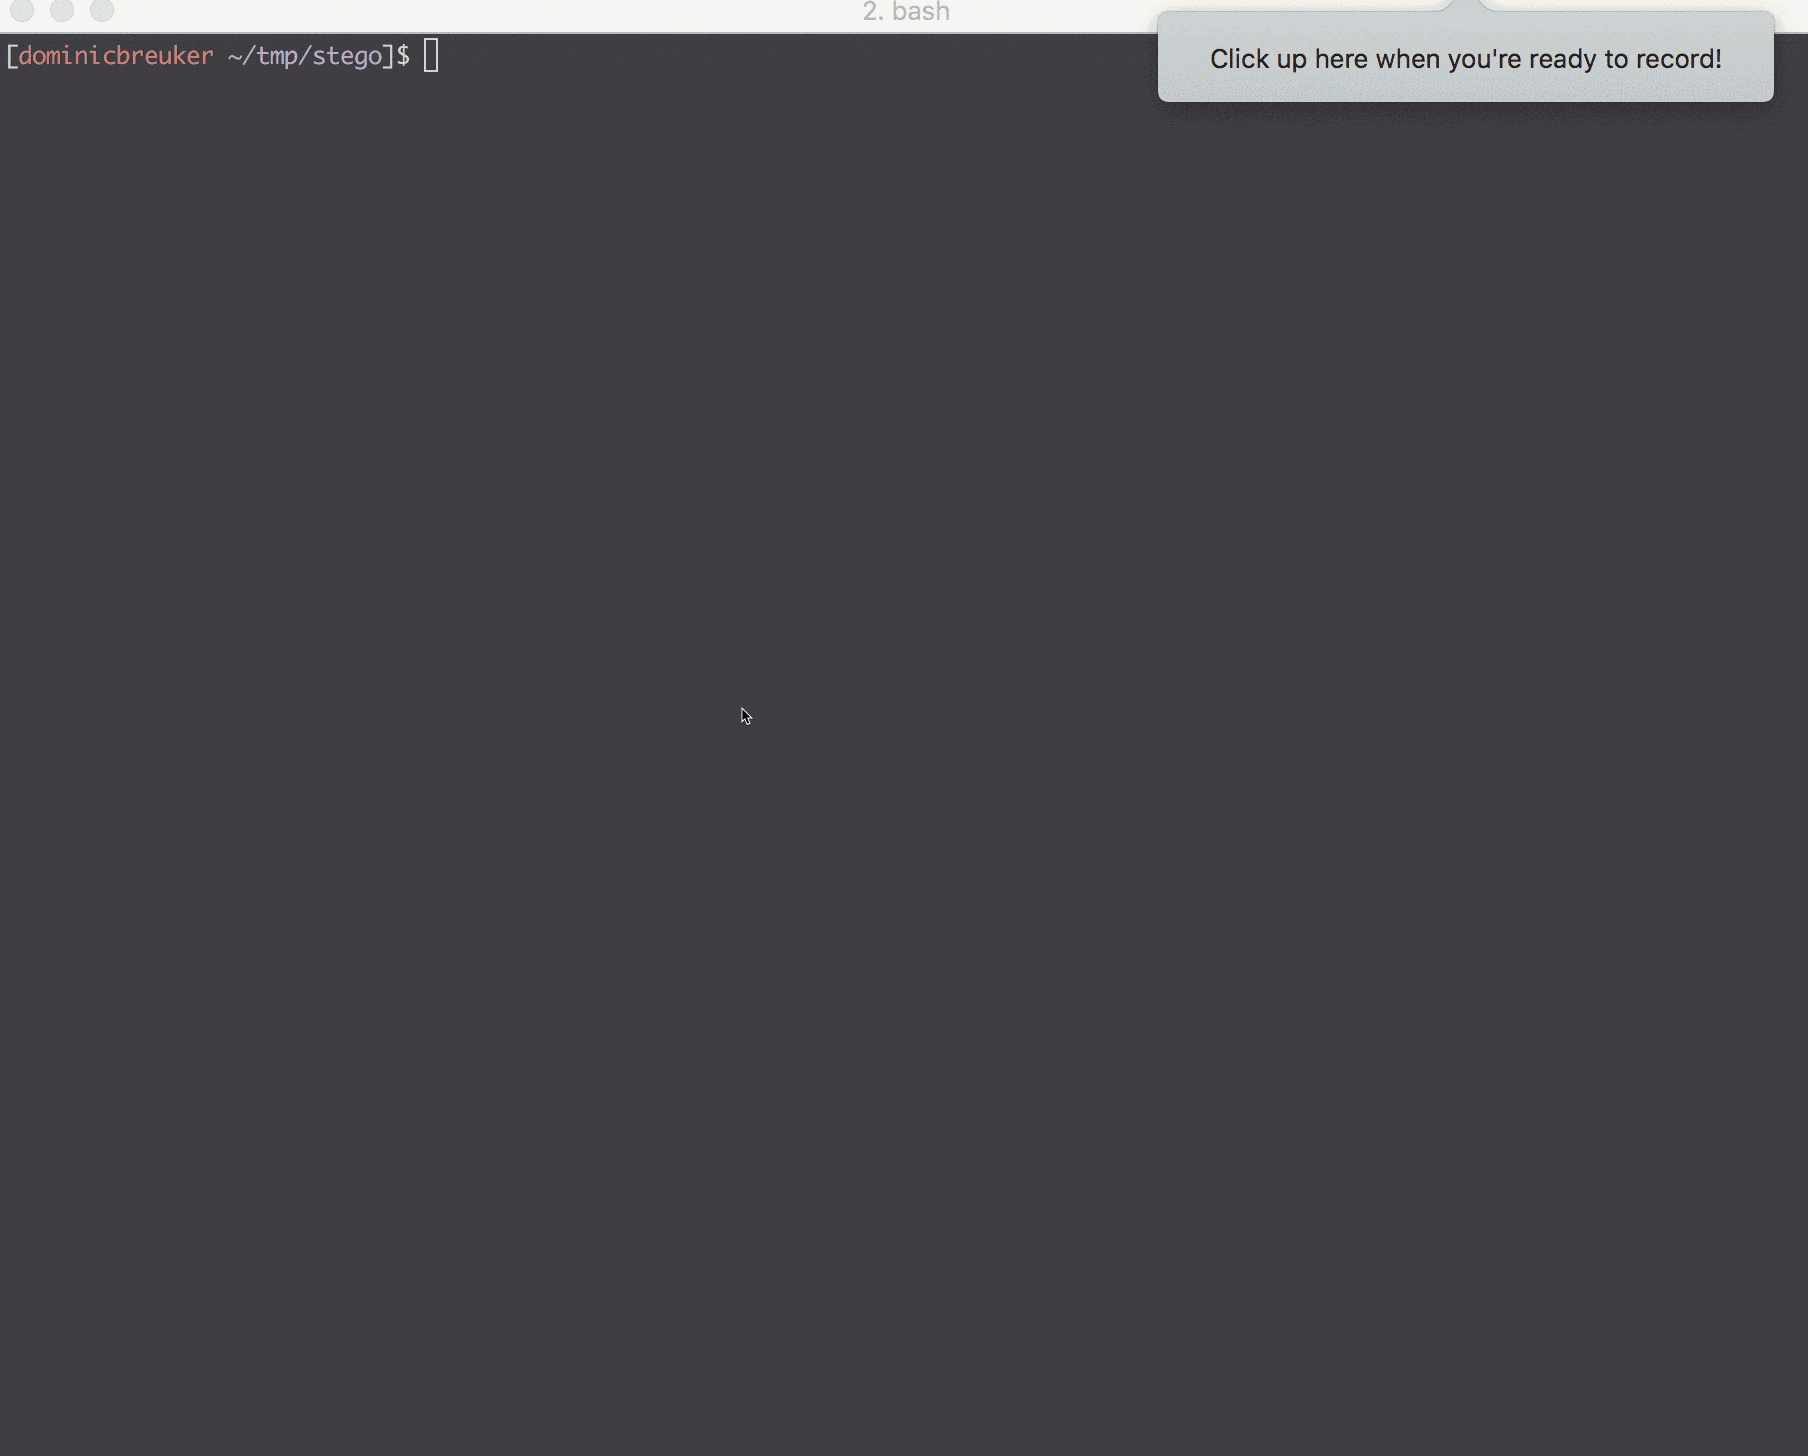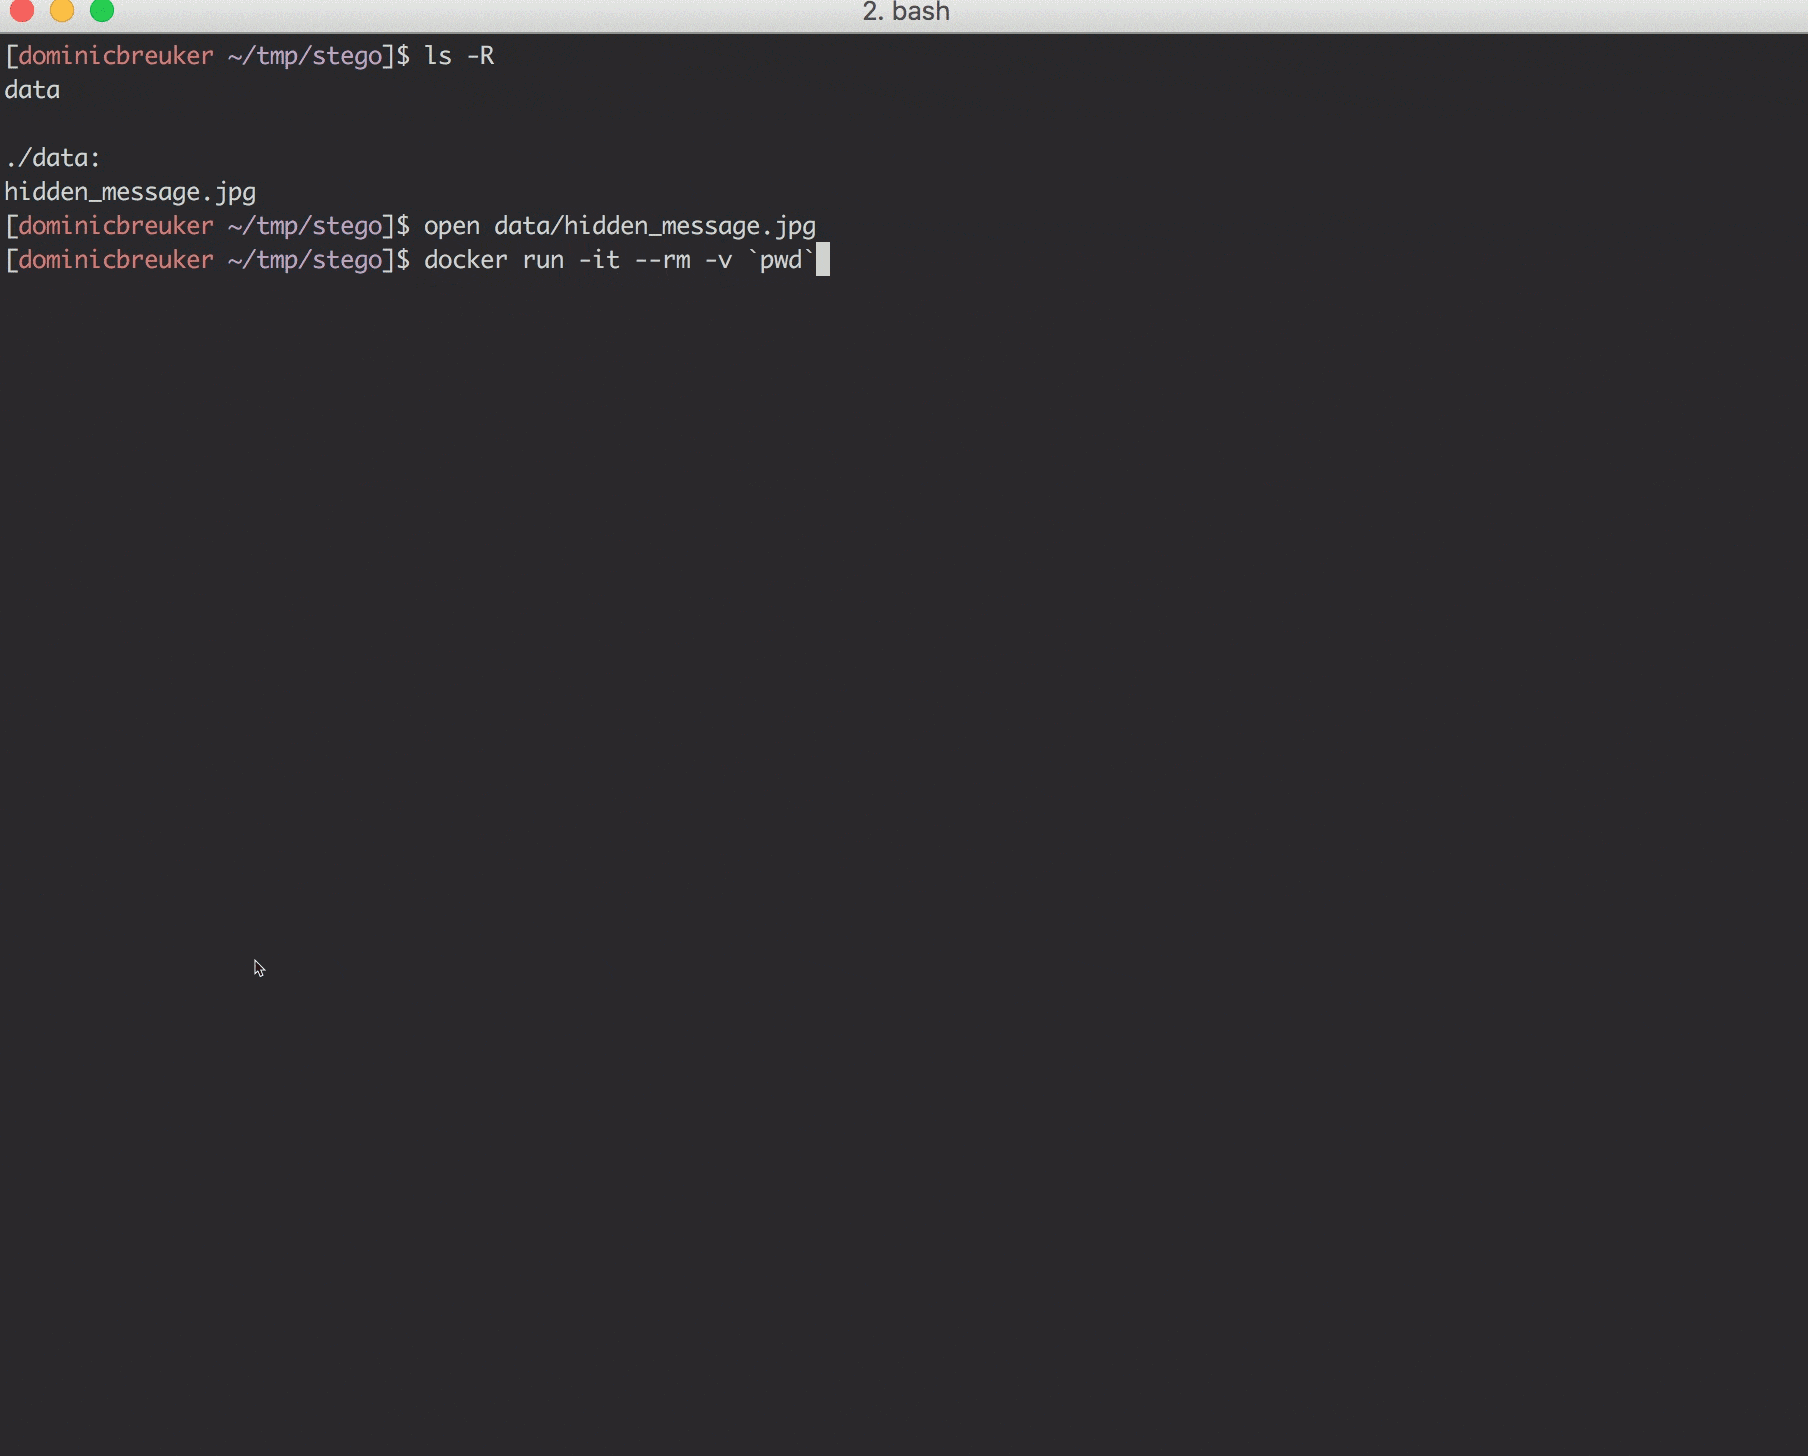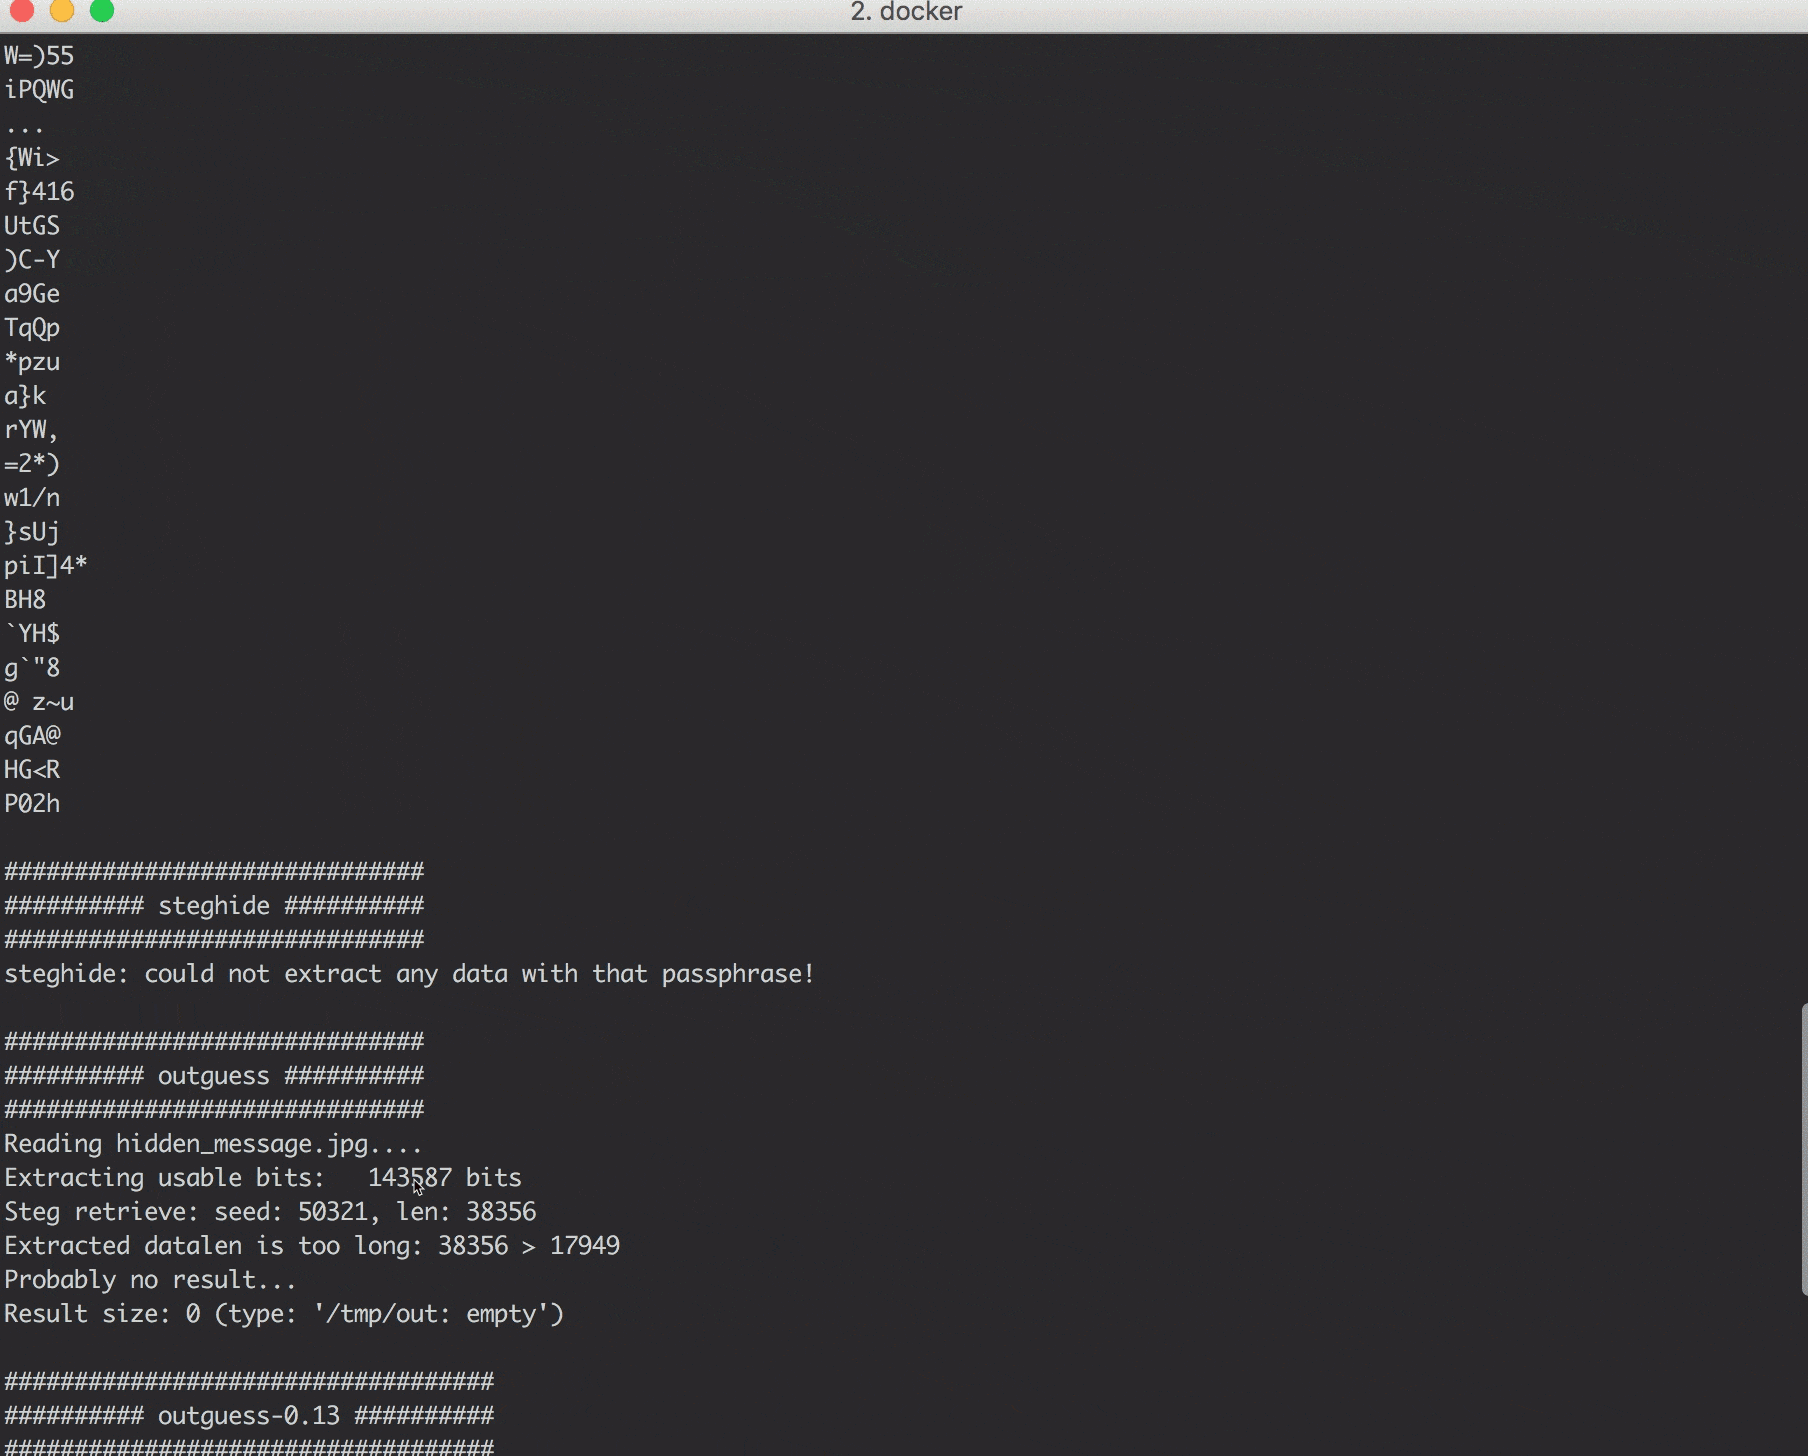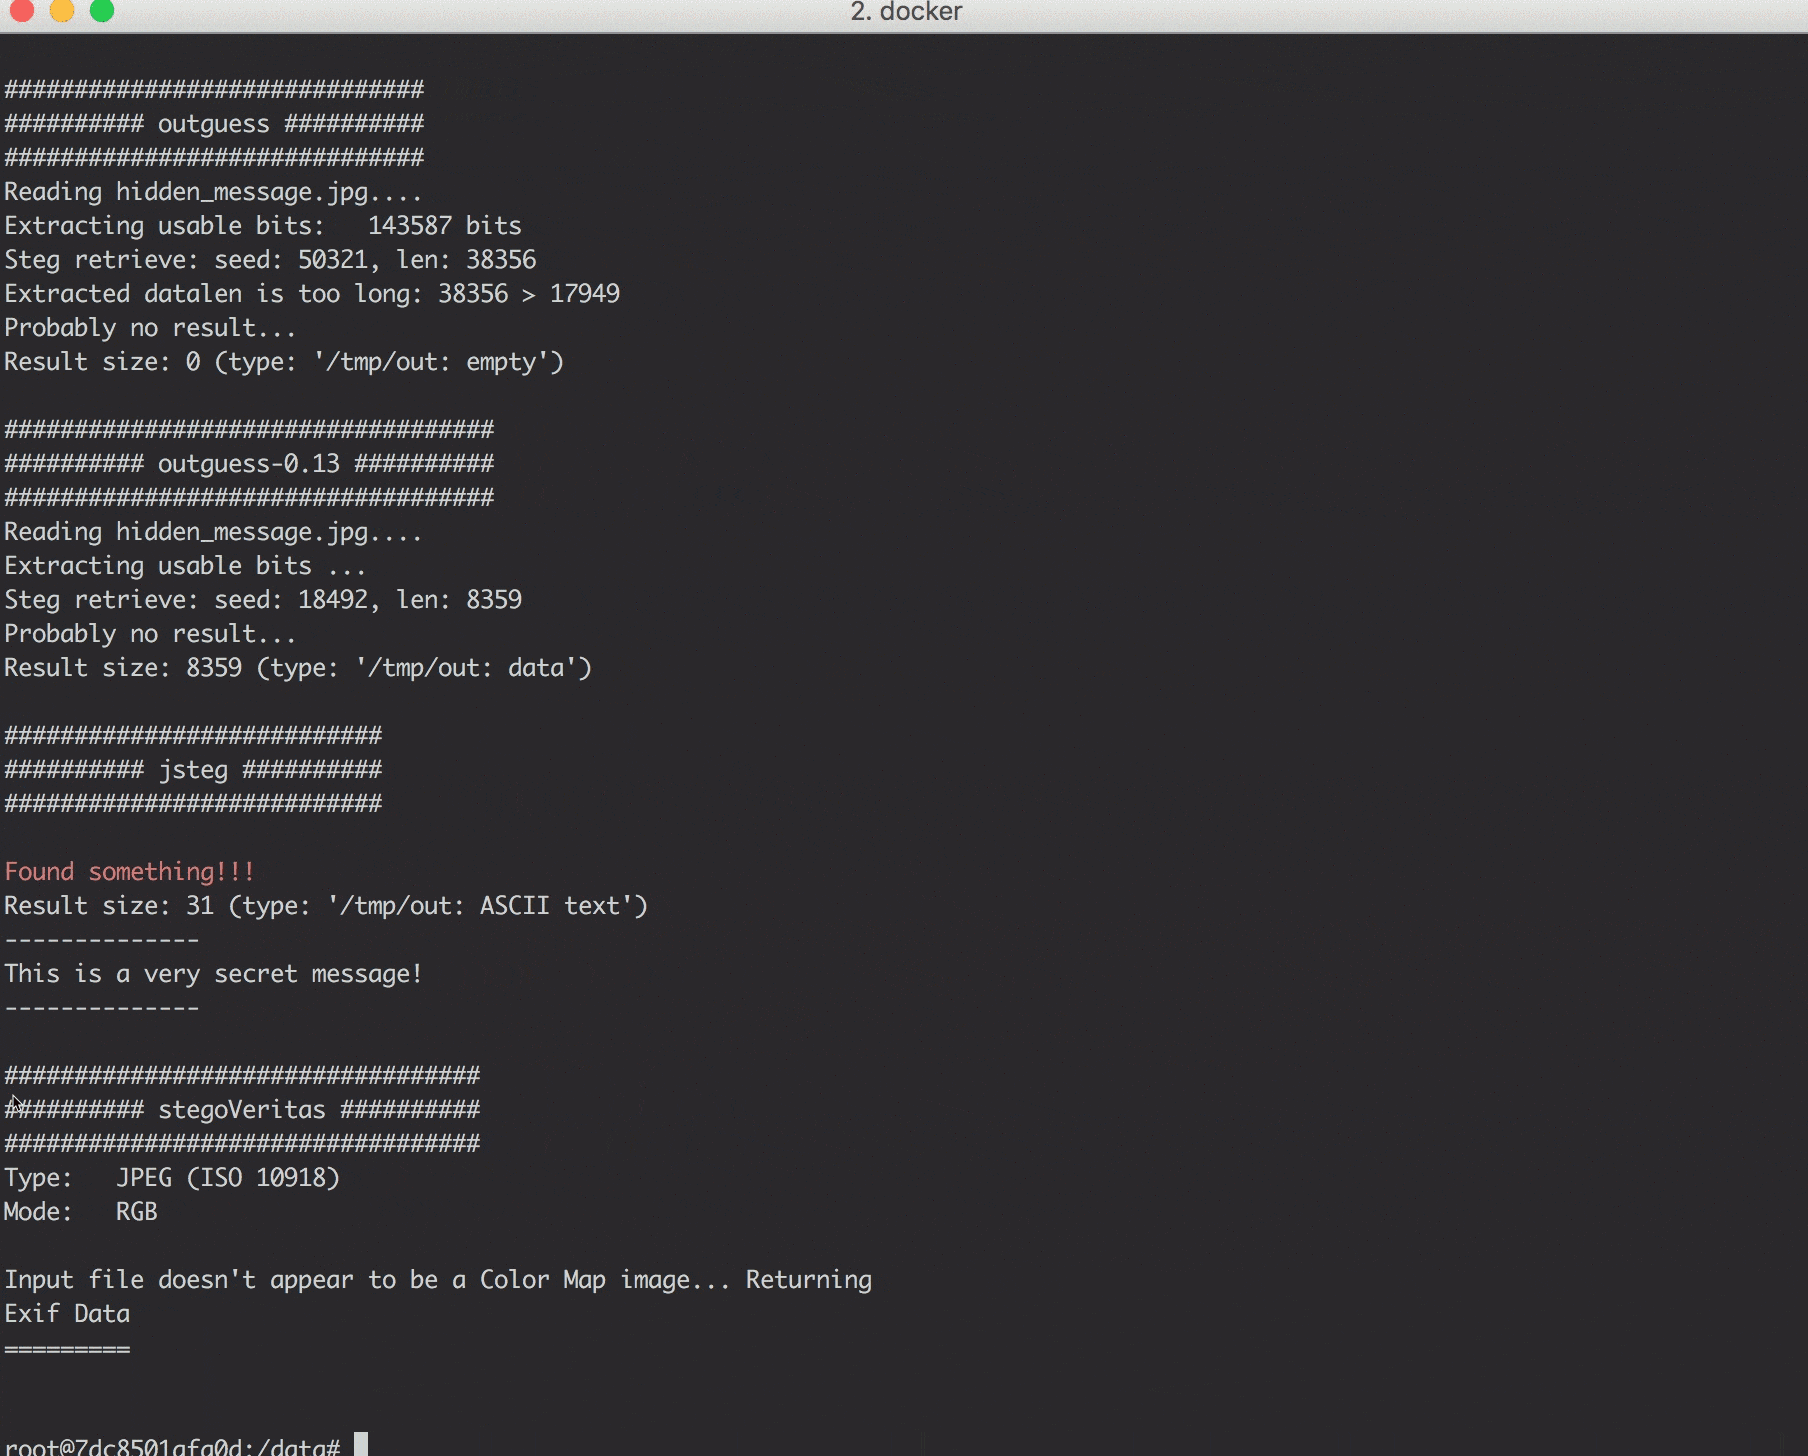
De nombreux outils Linux et Windows sont installés. Les outils Windows sont supportés via Wine. Certains outils peuvent être utilisés en ligne de commande tandis que d'autres nécessitent une interface graphique !
Ces outils peuvent être utilisés en ligne de commande. Il vous suffit de démarrer un conteneur et de monter les fichiers de stéganographie que vous souhaitez vérifier.
Outils à exécuter au début. Ils vous permettent d'avoir une idée générale de ce à quoi vous avez affaire.
| Outil | Description | Comment l'utiliser |
|---|---|---|
| file | Vérifier de quel type de fichier il s'agit | file stego.jpg |
| exiftool | Vérifier les métadonnées des fichiers multimédia | exiftool stego.jpg |
| binwalk | Vérifier si d'autres fichiers sont intégrés/ajoutés | binwalk stego.jpg |
| strings | Vérifier s'il y a des caractères lisibles intéressants dans le fichier | strings stego.jpg |
| foremost | Extraire les fichiers intégrés/ajoutés | foremost stego.jpg |
| pngcheck | Obtenir des détails sur un fichier PNG (ou découvrir s'il s'agit en fait d'autre chose) | pngcheck stego.png |
| identify | Outil GraphicMagick pour vérifier de quel type d'image il s'agit. Vérifie également si l'image est corrompue. | identify -verbose stego.jpg |
| ffmpeg | ffmpeg peut être utilisé pour vérifier l'intégrité des fichiers audio et lui faire rapporter des informations et des erreurs | ffmpeg -v info -i stego.mp3 -f null - pour remcoder le fichier et jeter le résultat |
Outils conçus pour détecter la stéganographie dans les fichiers. Effectuent principalement des tests statistiques. Ils ne révéleront des messages cachés que dans des cas simples. Cependant, ils peuvent fournir des indices sur ce qu'il faut chercher s'ils trouvent des irrégularités intéressantes.
| Outil | Types de fichiers | Description | Comment l'utiliser |
|---|---|---|---|
| stegoVeritas | Images (JPG, PNG, GIF, TIFF, BMP) | Une grande variété de vérifications simples et avancées. Consultez stegoveritas.py -h. Vérifie les métadonnées, crée de nombreuses images transformées et les enregistre dans un répertoire, attaque par force brute LSB, ... | stegoveritas.py stego.jpg pour exécuter toutes les vérifications |
| zsteg | Images (PNG, BMP) | Détecte diverses stéganographies LSB, ainsi que openstego et l'outil Camouflage | zsteg -a stego.jpg pour exécuter toutes les vérifications |
| stegdetect | Images (JPG) | Effectue des tests statistiques pour déterminer si un outil de stégo a été utilisé (jsteg, outguess, jphide, ...). Consultez man stegdetect pour plus de détails. | stegdetect stego.jpg |
| stegbreak | Images (JPG) | Craqueur par force brute pour les images JPG. Prétend pouvoir casser outguess, jphide et jsteg. | stegbreak -t o -f wordlist.txt stego.jpg, utilisez -t o pour outguess, -t p pour jphide ou -t j pour jsteg |
Outils que vous pouvez utiliser pour cacher des messages et les révéler ensuite. Certains chiffrent les messages avant de les cacher. S'ils le font, ils nécessitent un mot de passe. Si vous avez une idée du type d'outil utilisé ou du mot de passe possible, essayez ces outils. Certains outils sont supportés par les scripts de force brute disponibles dans cette image Docker.
