
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Digital-Signature-Forgery-Attack — Comment les vulnérabilités CVE-2025-29774 et le bug SIGHASH_SINGLE menacent les méthodes opérationnelles des portefeuilles multi-signatures avec de fausses transactions RawTX | Kitploit
Outils/GitHubGitHub/demining/digital-signature-forgery-attack
Analyse des VulnérabilitésExploitationCryptographieCTFApprentissage et ÉducationRessources Organisées
GitHubdemining/digital-signature-forgery-attack

Digital-Signature-Forgery-Attack

Comment les vulnérabilités CVE-2025-29774 et le bug SIGHASH_SINGLE menacent les méthodes opérationnelles des portefeuilles multi-signatures avec de fausses transactions RawTX

Voir le dépôtSite web
48il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
Attaque de falsification de signature numérique : comment les vulnérabilités CVE-2025-29774 et le bogue SIGHASH_SINGLE menacent les méthodes de fonctionnement des portefeuilles multi-signatures avec de fausses RawTX

Dans cet article, nous examinerons l’attaque cryptographique de falsification de signature numérique (Digital Signature Forgery Attack), dont les conséquences menacent la sécurité des transactions sur le réseau Bitcoin, car les signatures numériques confirment la propriété et l’autorisation des transferts de cryptomonnaies. Nous étudierons des exemples de l’impact de ces attaques sur Bitcoin, basés sur des recherches modernes et des vulnérabilités identifiées.

Une attaque de falsification de signature numérique (Digital Signature Forgery Attack) est une tentative d’un attaquant de créer une fausse signature numérique ECDSA qui sera reconnue comme valide par le réseau Bitcoin. Cette attaque permet d’autoriser des transactions sans connaître la clé privée du propriétaire, ce qui met en danger la sécurité des fonds du portefeuille crypto du détenteur de BTC.


  • Tutoriel : https://youtu.be/qbu1m_C1wyA
  • Tutoriel : https://cryptodeeptech.ru/digital-signature-forgery-attack
  • Tutoriel : https://dzen.ru/video/watch/68801dfc0c886621f7c1a0db
  • Google Colab : https://colab.research.google.com/drive/1TKrJ0bKsNgc72H9UvzpCnh2YPmRsyPdW

En cryptographie, une signature numérique fournit une confirmation de l’authenticité d’un message ou d’une transaction. La falsification de signature signifie qu’il est possible de créer une paire « RawTX » qui sera acceptée par le système comme valide, alors qu’en réalité elle n’a pas été créée par le propriétaire de la clé privée. Cela ouvre la voie à la fraude, au vol de fonds et à la violation de l’intégrité de la blockchain. La Digital Signature Forgery Attack (DSFA), en tant qu’attaque cryptographique, est implémentée dans des composants logiciels qui utilisent la bibliothèque xml-crypto pour vérifier les signatures de documents XML sur la plateforme Node.js.

Attaque de falsification de signature numérique : comment les vulnérabilités CVE-2025-29774 et le bogue SIGHASH_SINGLE menacent les méthodes de fonctionnement des portefeuilles multi-signatures avec de fausses RawTX

https://youtu.be/qbu1m_C1wyA


Avant tout, cela concerne les solutions d’intégration d’entreprise, les services cloud et les systèmes d’authentification unique, tels qu’IBM App Connect Enterprise Certified Container et d’autres applications qui dépendent de xml-crypto pour l’authentification et l’autorisation SAML. Les vulnérabilités matérielles ne sont pas associées à des périphériques physiques spécifiques, mais sont implémentées dans des produits logiciels utilisant la bibliothèque vulnérable.

Les vulnérabilités CVE-2025-29774 et CVE-2025-29775, connues sous le nom de Digital Signature Forgery Attack, sont implémentées dans la bibliothèque logicielle  xml-crypto , une bibliothèque pour signer numériquement et chiffrer des documents XML sur la plateforme Node.js.
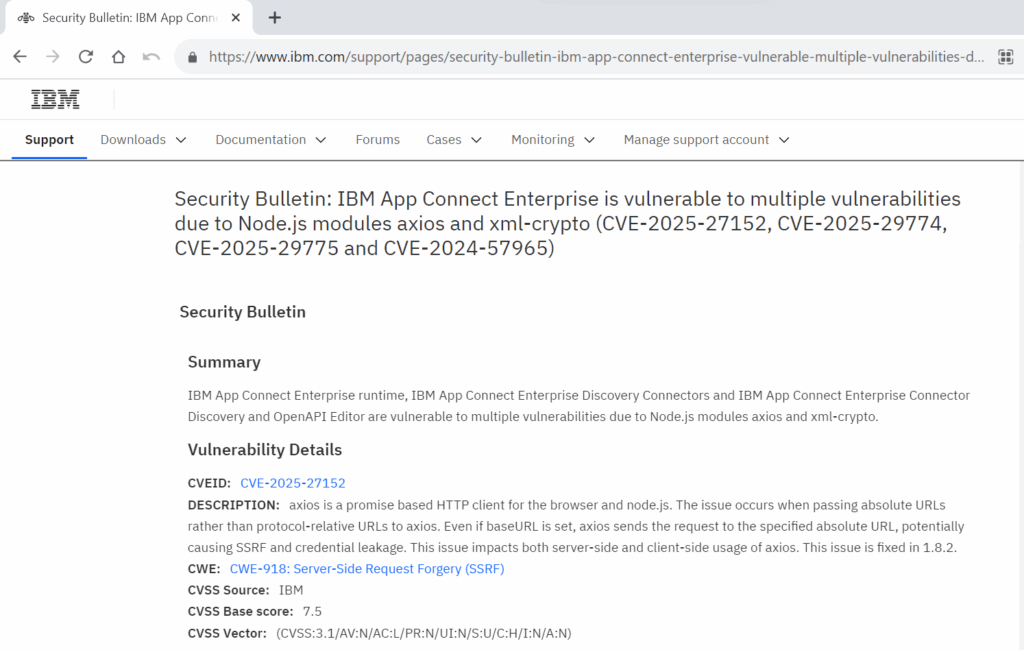

Attaque de falsification de signature numérique : comment les vulnérabilités CVE-2025-29774 et le bogue SIGHASH_SINGLE menacent les méthodes de fonctionnement des portefeuilles multi-signatures avec de fausses RawTXBulletin de sécurité : Les opérandes d’IBM App Connect Enterprise Certified Container sont vulnérables au contournement de la validation de signature dans les données XML [CVE-2025-29774] [CVE-2025-29775]
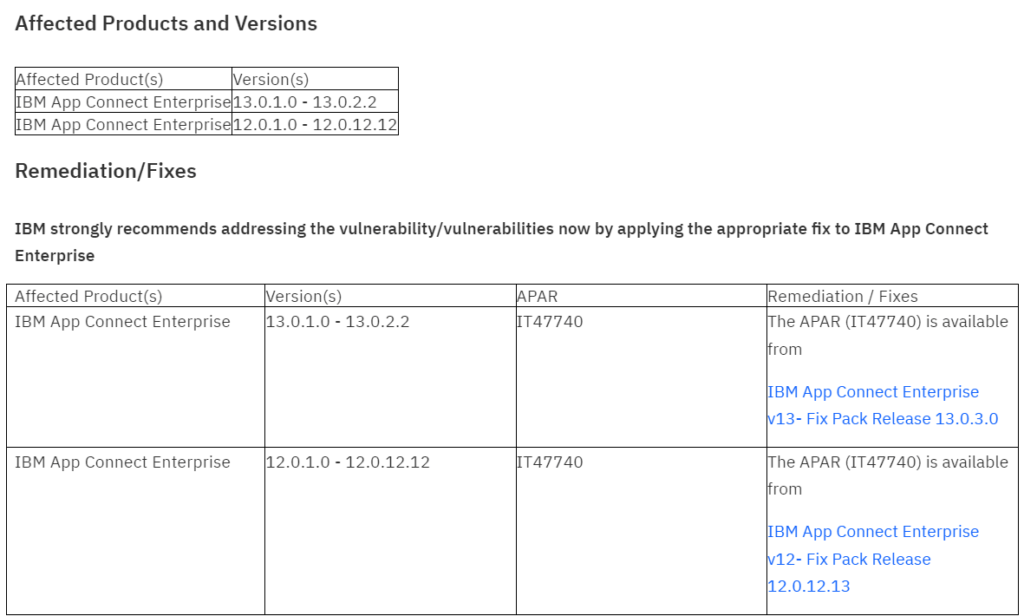
  • IBM App Connect Enterprise Certified Container  est un logiciel d’intégration et de traitement de données qui utilise xml-crypto pour vérifier les signatures de documents XML. Les vulnérabilités permettent de contourner la vérification de signature numérique, ce qui conduit à la possibilité de falsifier et de modifier des messages signés, y compris les réponses SAML pour l’authentification et l’autorisation.
  • Les systèmes et applications qui utilisent Node.js avec la bibliothèque xml-crypto  pour vérifier les messages XML signés, en particulier dans le contexte de l’authentification SAML (par exemple, portails d’entreprise, systèmes d’authentification unique, services cloud). La vulnérabilité permet à un attaquant de modifier des messages XML signés valides pour qu’ils passent la vérification de signature, entraînant un contournement de l’authentification et de l’autorisation, une élévation de privilèges et une usurpation d’identité.

Attaque de falsification de signature numérique : comment les vulnérabilités CVE-2025-29774 et le bogue SIGHASH_SINGLE menacent les méthodes de fonctionnement des portefeuilles multi-signatures avec de fausses RawTXDivulgation pour CVE-2025-29774 et CVE-2025-29775 (SAMLStorm).
Télécharger l’outil