cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
Guide pas à pas de l'exploitation de CVE-2025-53770 (ToolShell) dans un lab LetsDefend, couvrant le RCE, le déploiement de web shell et l'analyse de réponse aux incidents.

TL;DR Yo, dans ce lab LetsDefend, j'ai plongé dans un zero-day SharePoint appelé ToolShell (CVE-2025-53770). En gros, j'ai reproduit une attaque réelle où une requête POST malveillante contournait l'authentification, exécutait PowerShell pour voler les clés MachineKeySection, compilait payload.exe et déposait un web shell (spinstall0.aspx). J'ai tout journalisé, analysé le comportement et contenu l'hôte. Ce README couvre l'attaque, mes étapes et les leçons apprises.
Aperçu du lab
Outils utilisés :
Windows PowerShell
VirusTotal
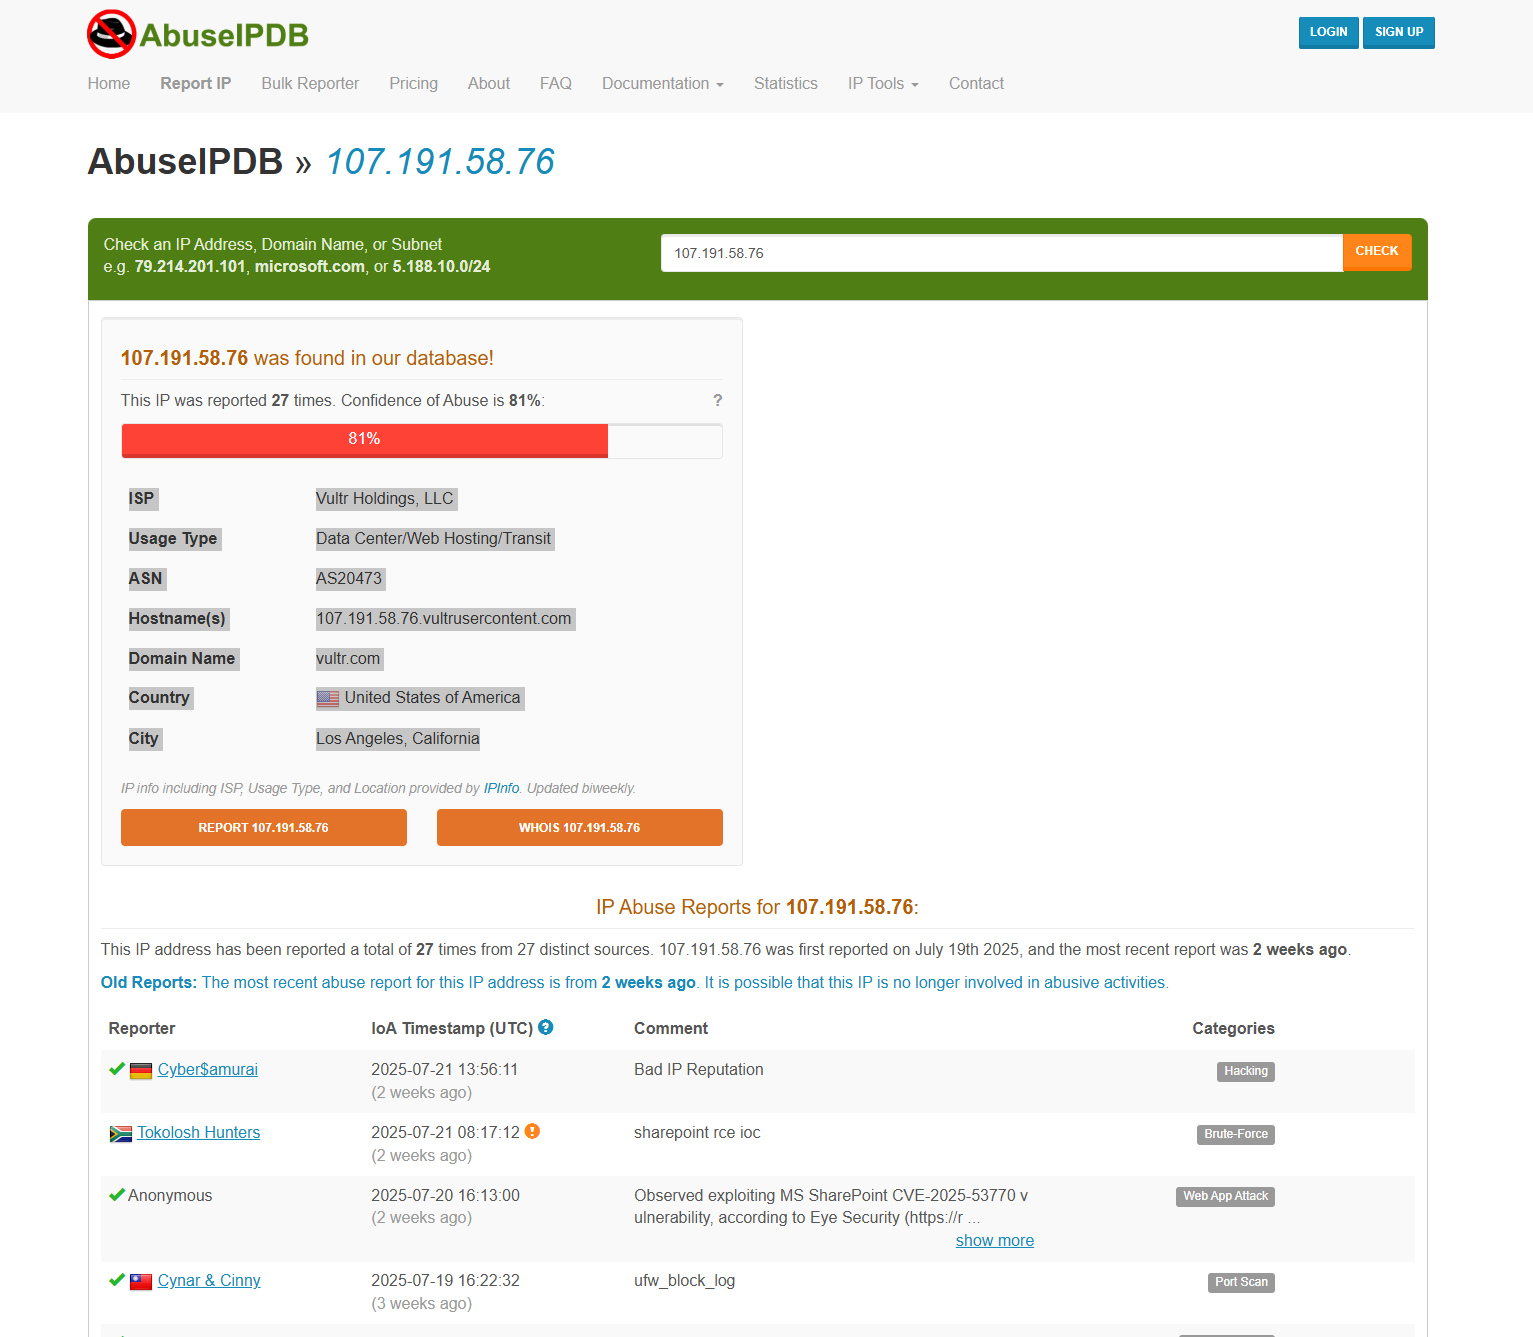
AbuseIPDB
Gestion des journaux LetsDefend
Sécurité des endpoints LetsDefend
Renseignement sur les menaces LetsDefend
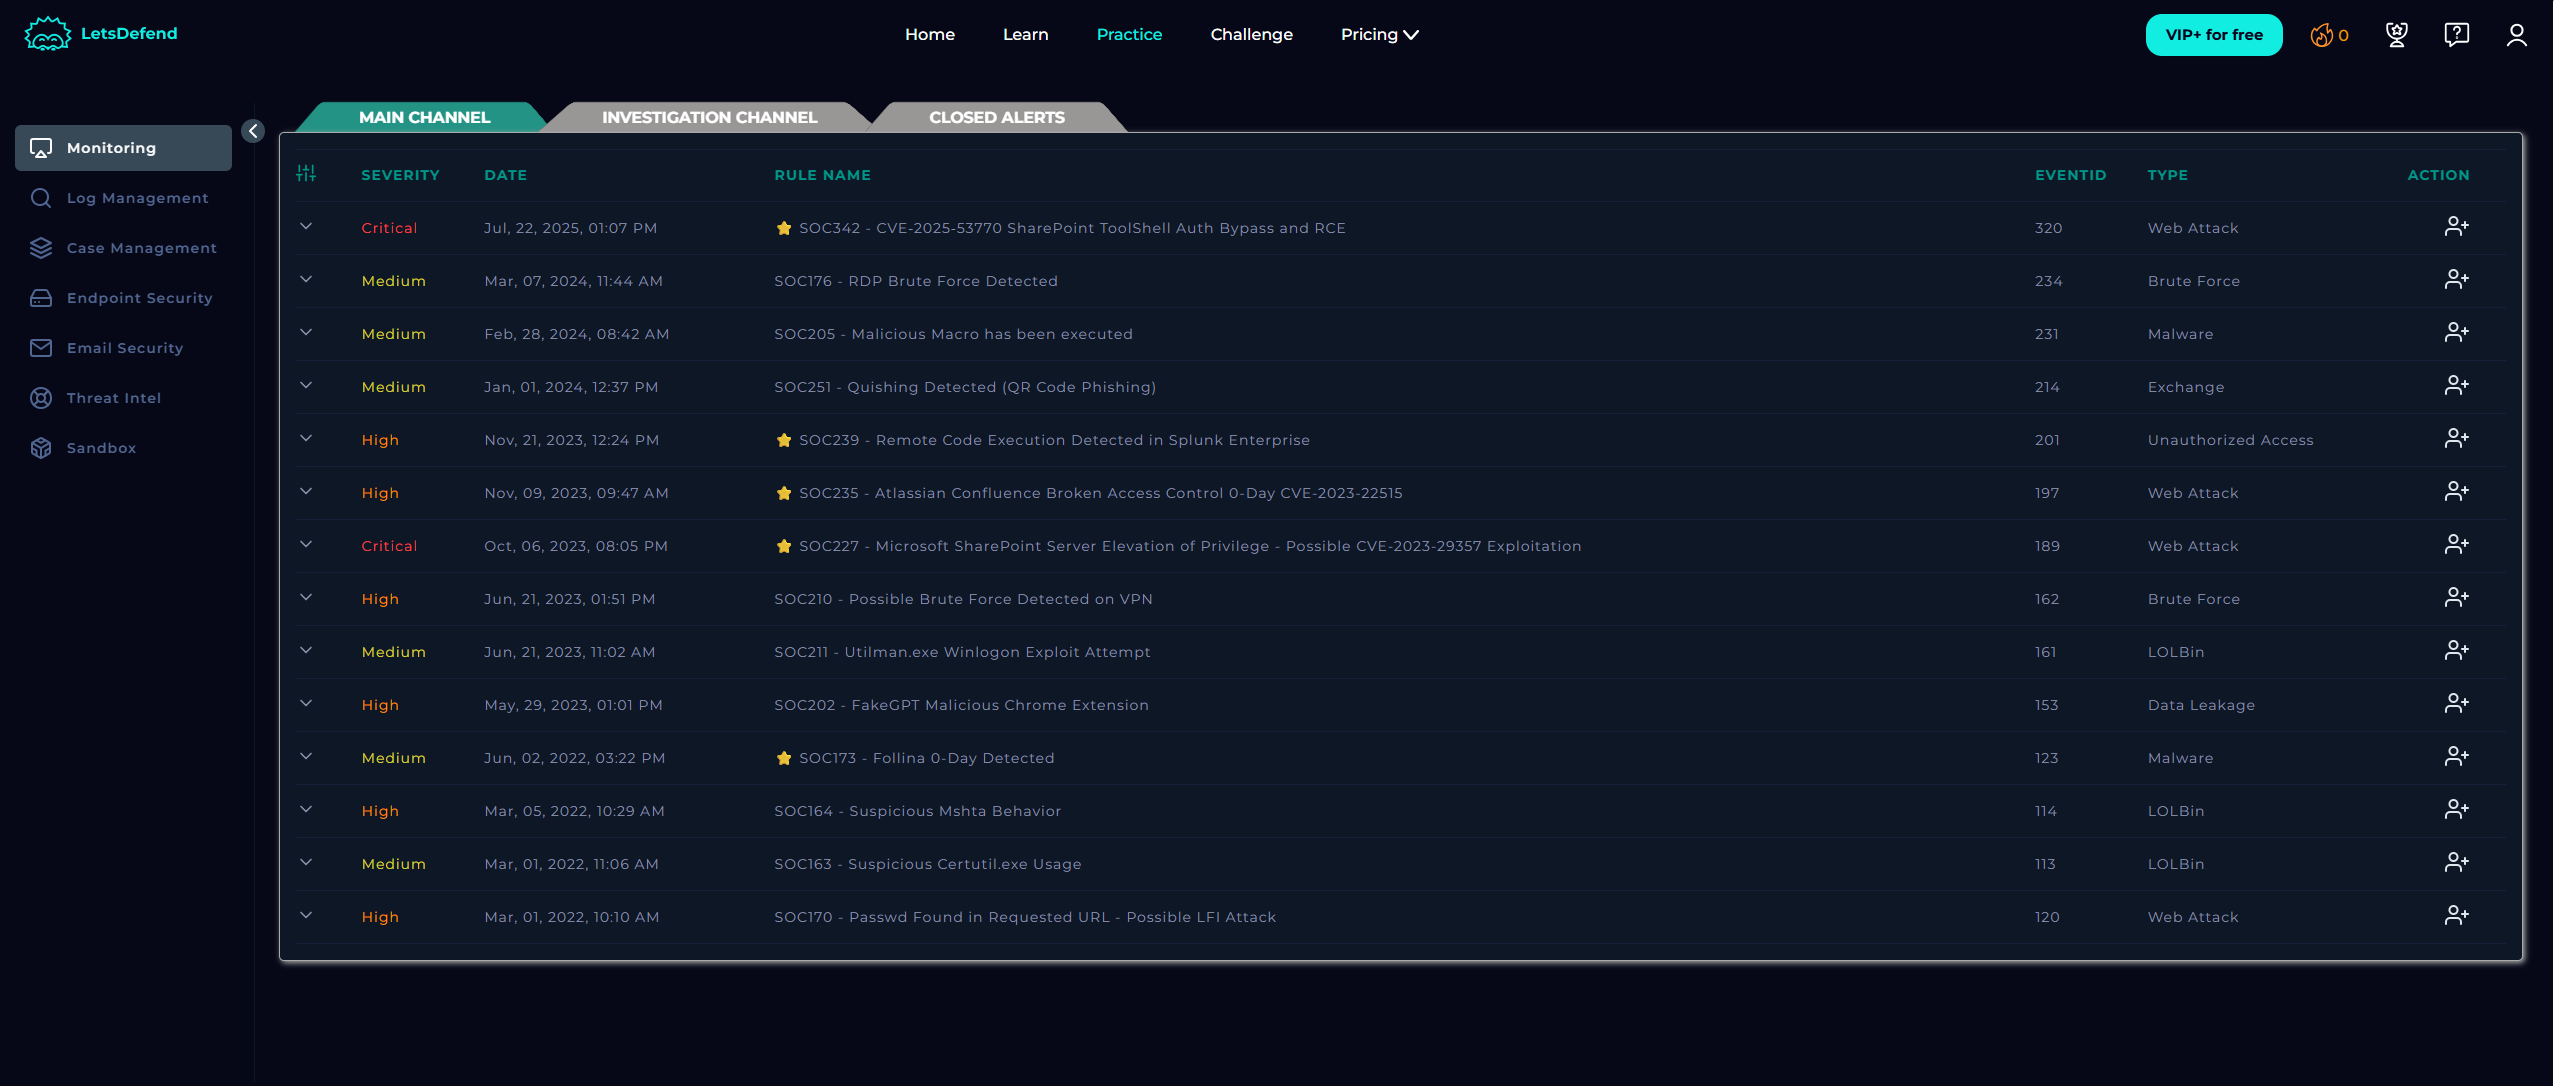
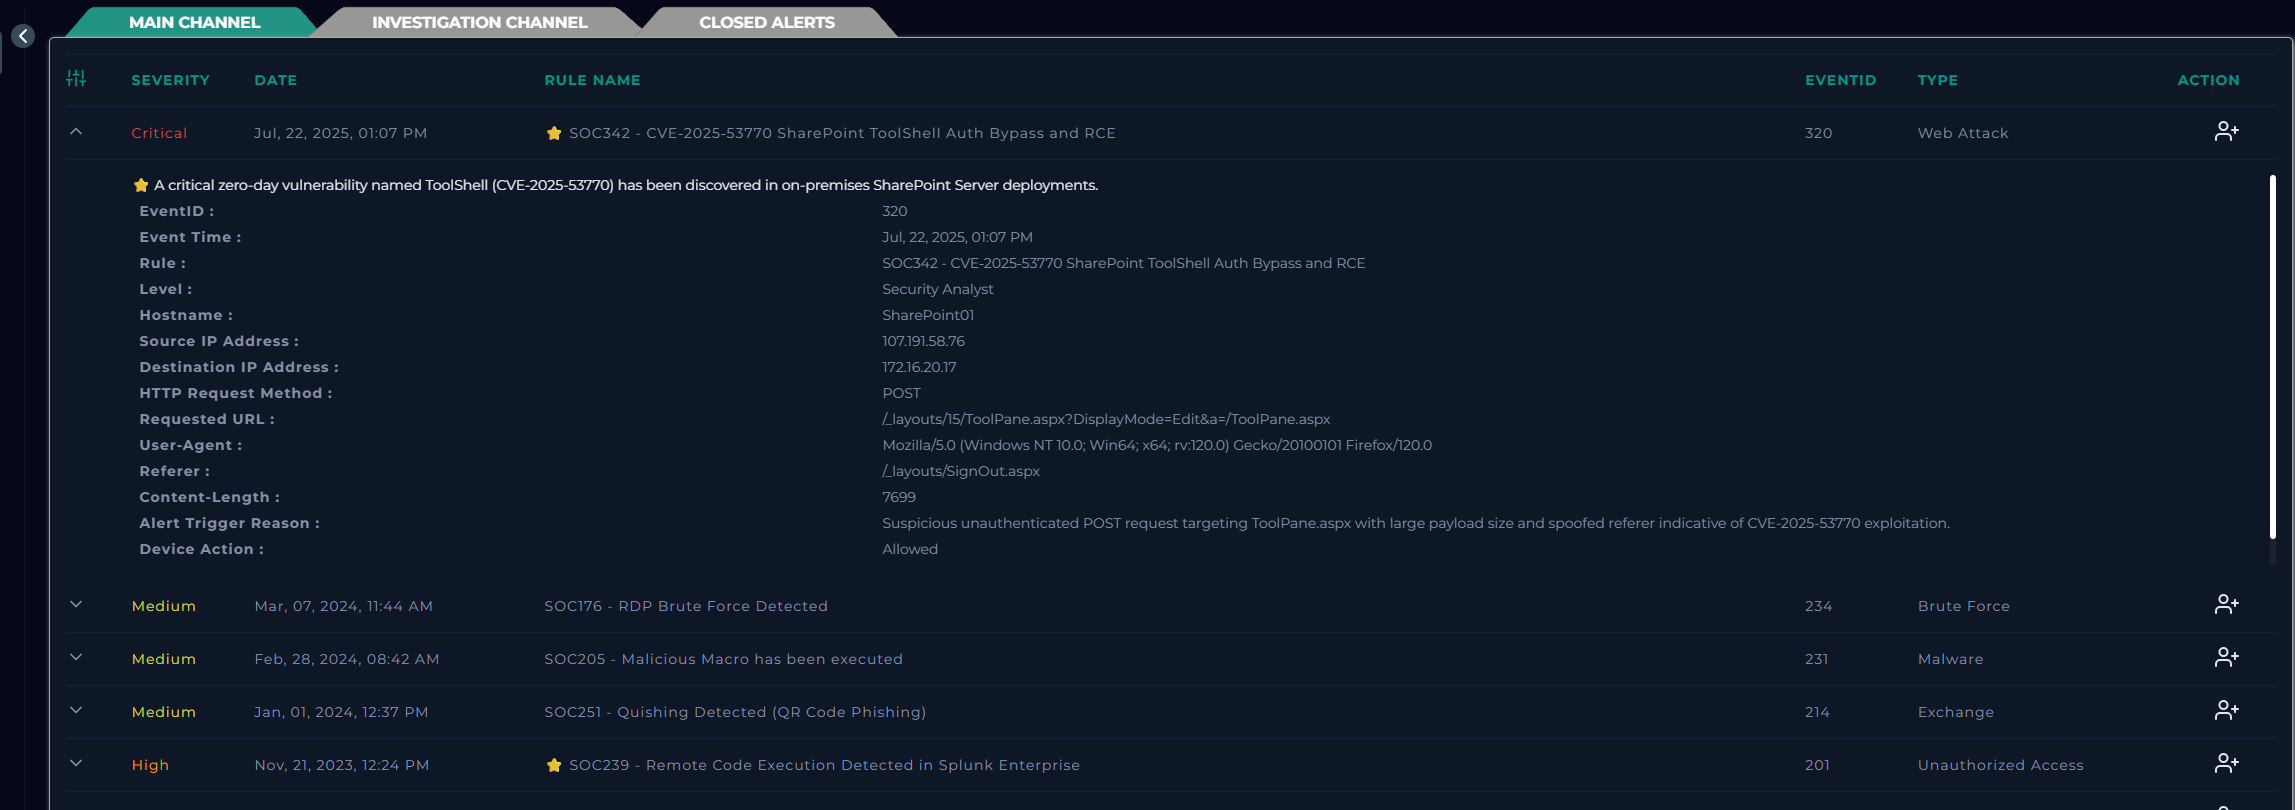
EventID : 320
Heure de l'événement : Jul, 22, 2025, 01:07 PM
Règle : SOC342 - CVE‑2025‑53770 SharePoint ToolShell Contournement d'authentification et RCE
Niveau : Analyste de sécurité
Nom d'hôte : SharePoint01
Adresse IP source : 107.191.58.76
Adresse IP de destination : 172.16.20.17
Méthode de requête HTTP : POST
URL demandée : /_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx User-Agent : Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
Referer : /_layouts/SignOut.aspx
Content-Length : 7699
Raison du déclenchement de l'alerte : Requête POST non authentifiée suspecte ciblant ToolPane.aspx avec une charge utile de grande taille et un referer usurpé indiquant une exploitation de CVE-2025-53770.
Action de l'appareil : Autorisée
Vue d'ensemble Le 22 juillet 2025, notre surveillance de sécurité a signalé une attaque zero-day critique ciblant une instance de SharePoint sur site nommée SharePoint01.
Détails de la CVE :
Catalogue KEV de la CISA : Entrée publiée le 20 juillet 2025
Vecteur d'attaque : Requête POST vers le point de terminaison /ToolPane.aspx, en-tête referer usurpé, charge utile malveillante de grande taille
Source : IP 107.191.58.76, Vultr Holdings, LLC, États-Unis
À propos de SharePoint Microsoft SharePoint est le socle de la collaboration d'entreprise et de la gestion documentaire. C'est essentiellement un espace sécurisé et organisé, de type cloud, pour les fichiers, les flux de travail et les applications internes.
Principales utilisations :
Gestion documentaire : Versioning, pistes d'audit, contrôle des fichiers
Collaboration : Plusieurs utilisateurs modifiant le même document simultanément
Portails web internes : Actualités, mises à jour, informations RH, politiques
Flux de travail automatisés : Approbations, formulaires, notifications
Intégration : Étroitement lié à Teams, Outlook, la suite Office, Power BI
Considérations de sécurité :
Authentification : AD ou SSO
Chiffrement : Données au repos et en transit
Web Parts et layouts : Peuvent être exploités en cas de mauvaise configuration
Gestion des correctifs : Essentielle pour prévenir les attaques zero-day
CVE-2025-53770, également appelée ToolShell, est un zero-day SharePoint exploité dans la nature. C'est une vulnérabilité critique de désérialisation dans les serveurs Microsoft SharePoint sur site qui permet l'exécution de code à distance (RCE) sans authentification. Elle s'associe à d'autres failles SharePoint (CVE-2025-49704 et CVE-2025-49706) pour compromettre entièrement les systèmes. Elle a un score CVSS de 9,8, ce qui signifie qu'elle est critique.
Ils téléchargent des web shells malveillants comme spinstall0.aspx via le point de terminaison ToolPane.aspx en utilisant des en-têtes referer usurpés pour contourner l'authentification.
Ils extraient des valeurs MachineKey critiques de la configuration SharePoint afin de générer des charges utiles ViewState de confiance pour un accès persistant.
puis déploient plus tard des rançongiciels (par exemple, la souche « Warlock ») ou exfiltrent des identifiants et installent des backdoors.
Première divulgation publique : 19 juillet 2025 (blog Microsoft)
Correctifs publiés : 20–21 juillet 2025
Entrée dans le catalogue KEV de la CISA : 20 juillet 2025
J'ai analysé l'adresse IP de l'expéditeur (adresse IP source) sur VirusTotal.
Adresse IP source : 107.191.58.76
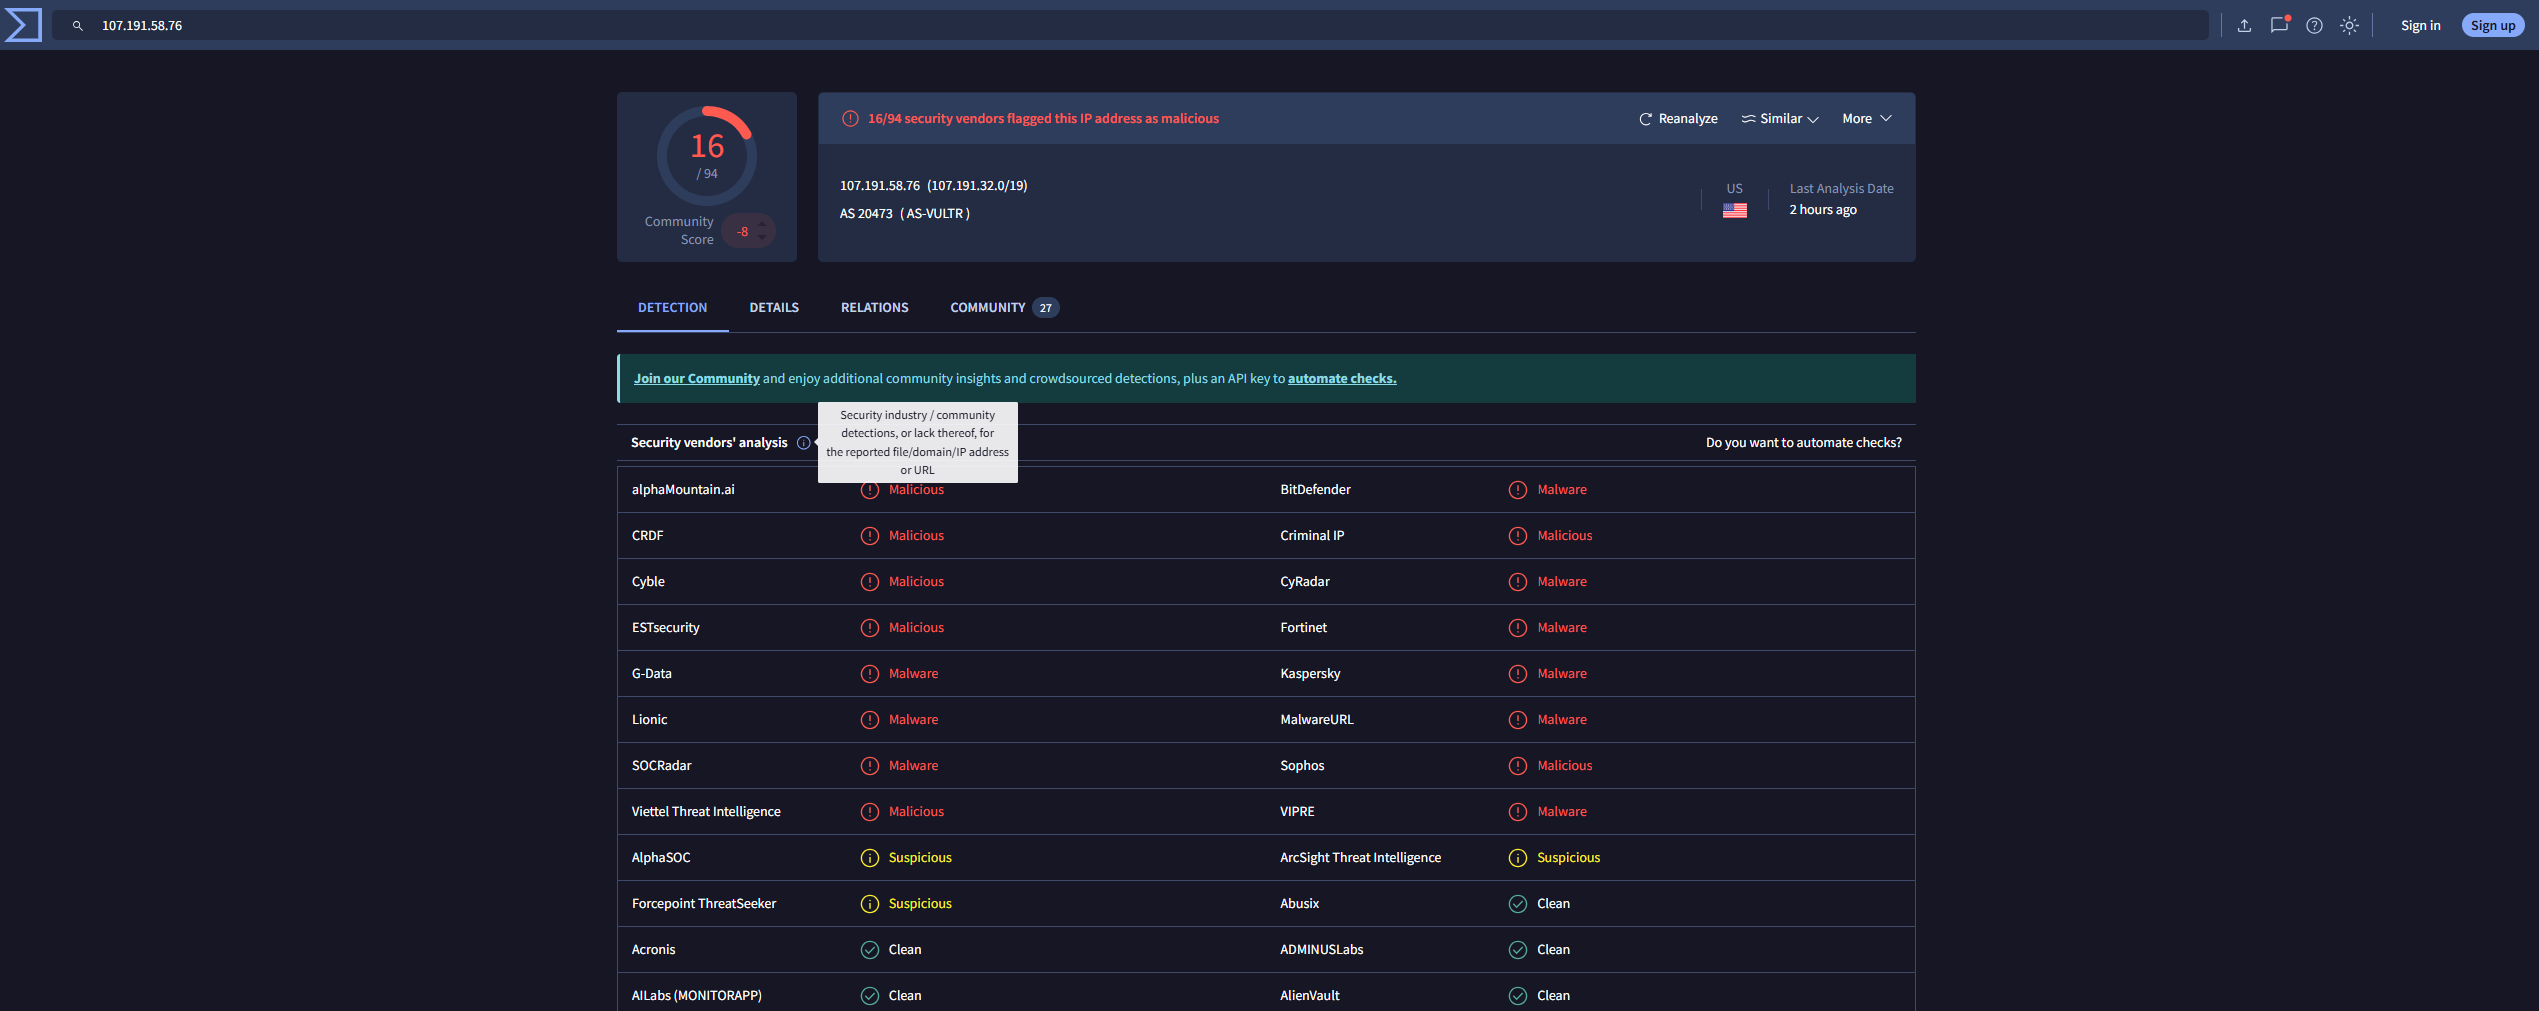
À partir de là, je sais déjà que l'IP est malveillante.
Je dois maintenant rechercher la localisation de l'IP à l'aide d'AbuseIPDB.
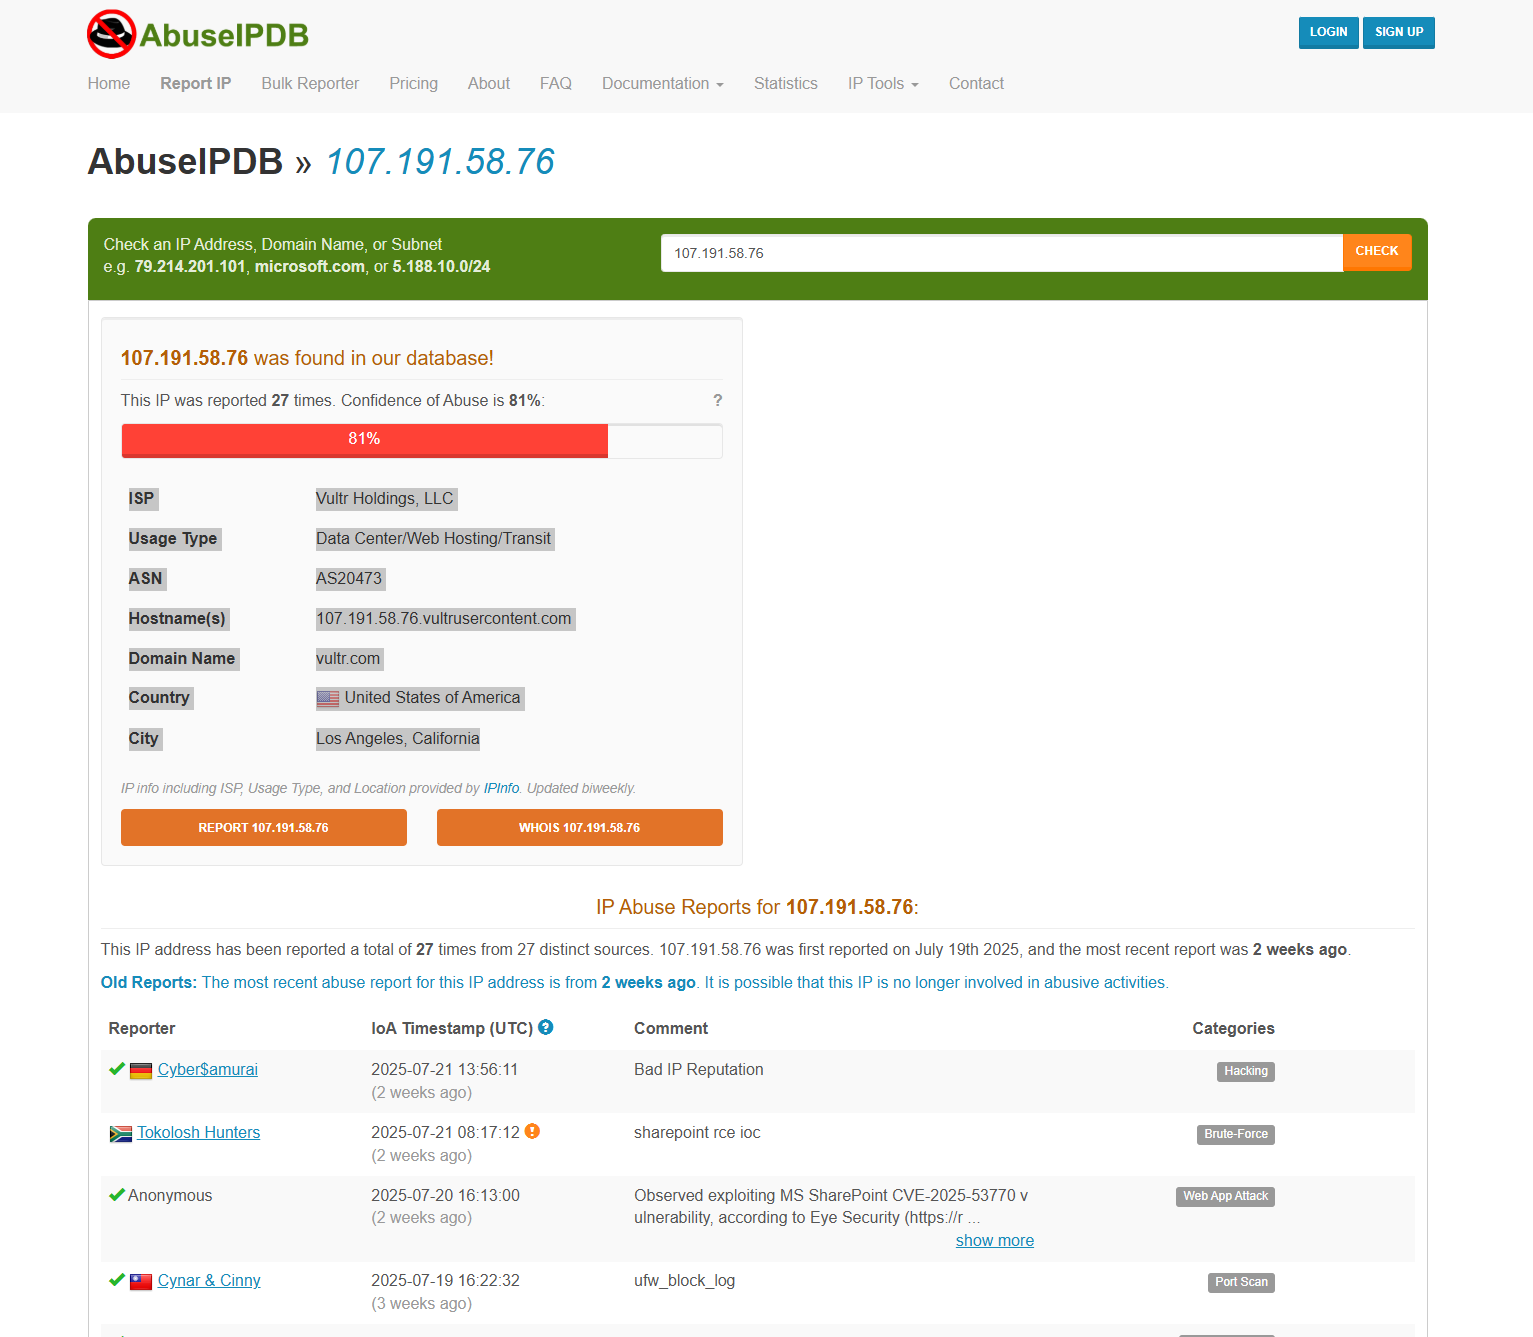
Voici ce que j'ai obtenu :
ISP Vultr Holdings, LLC
Type d'utilisation - Data Center/Hébergement Web/Transit
ASN - AS20473
Nom(s) d'hôte - 107.191.58.76.vultrusercontent.com
Nom de domaine - vultr.com
Pays - États-Unis d'Amérique
Ville - Los Angeles, Californie
IP connue pour piratage, force brute, attaque d'application web, scan de ports, empoisonnement DNS
En tant qu'analyste junior, voici comment j'ai procédé. J'ai d'abord recherché l'hôte sur la sécurité des endpoints avec le nom « SharePoint01 ».
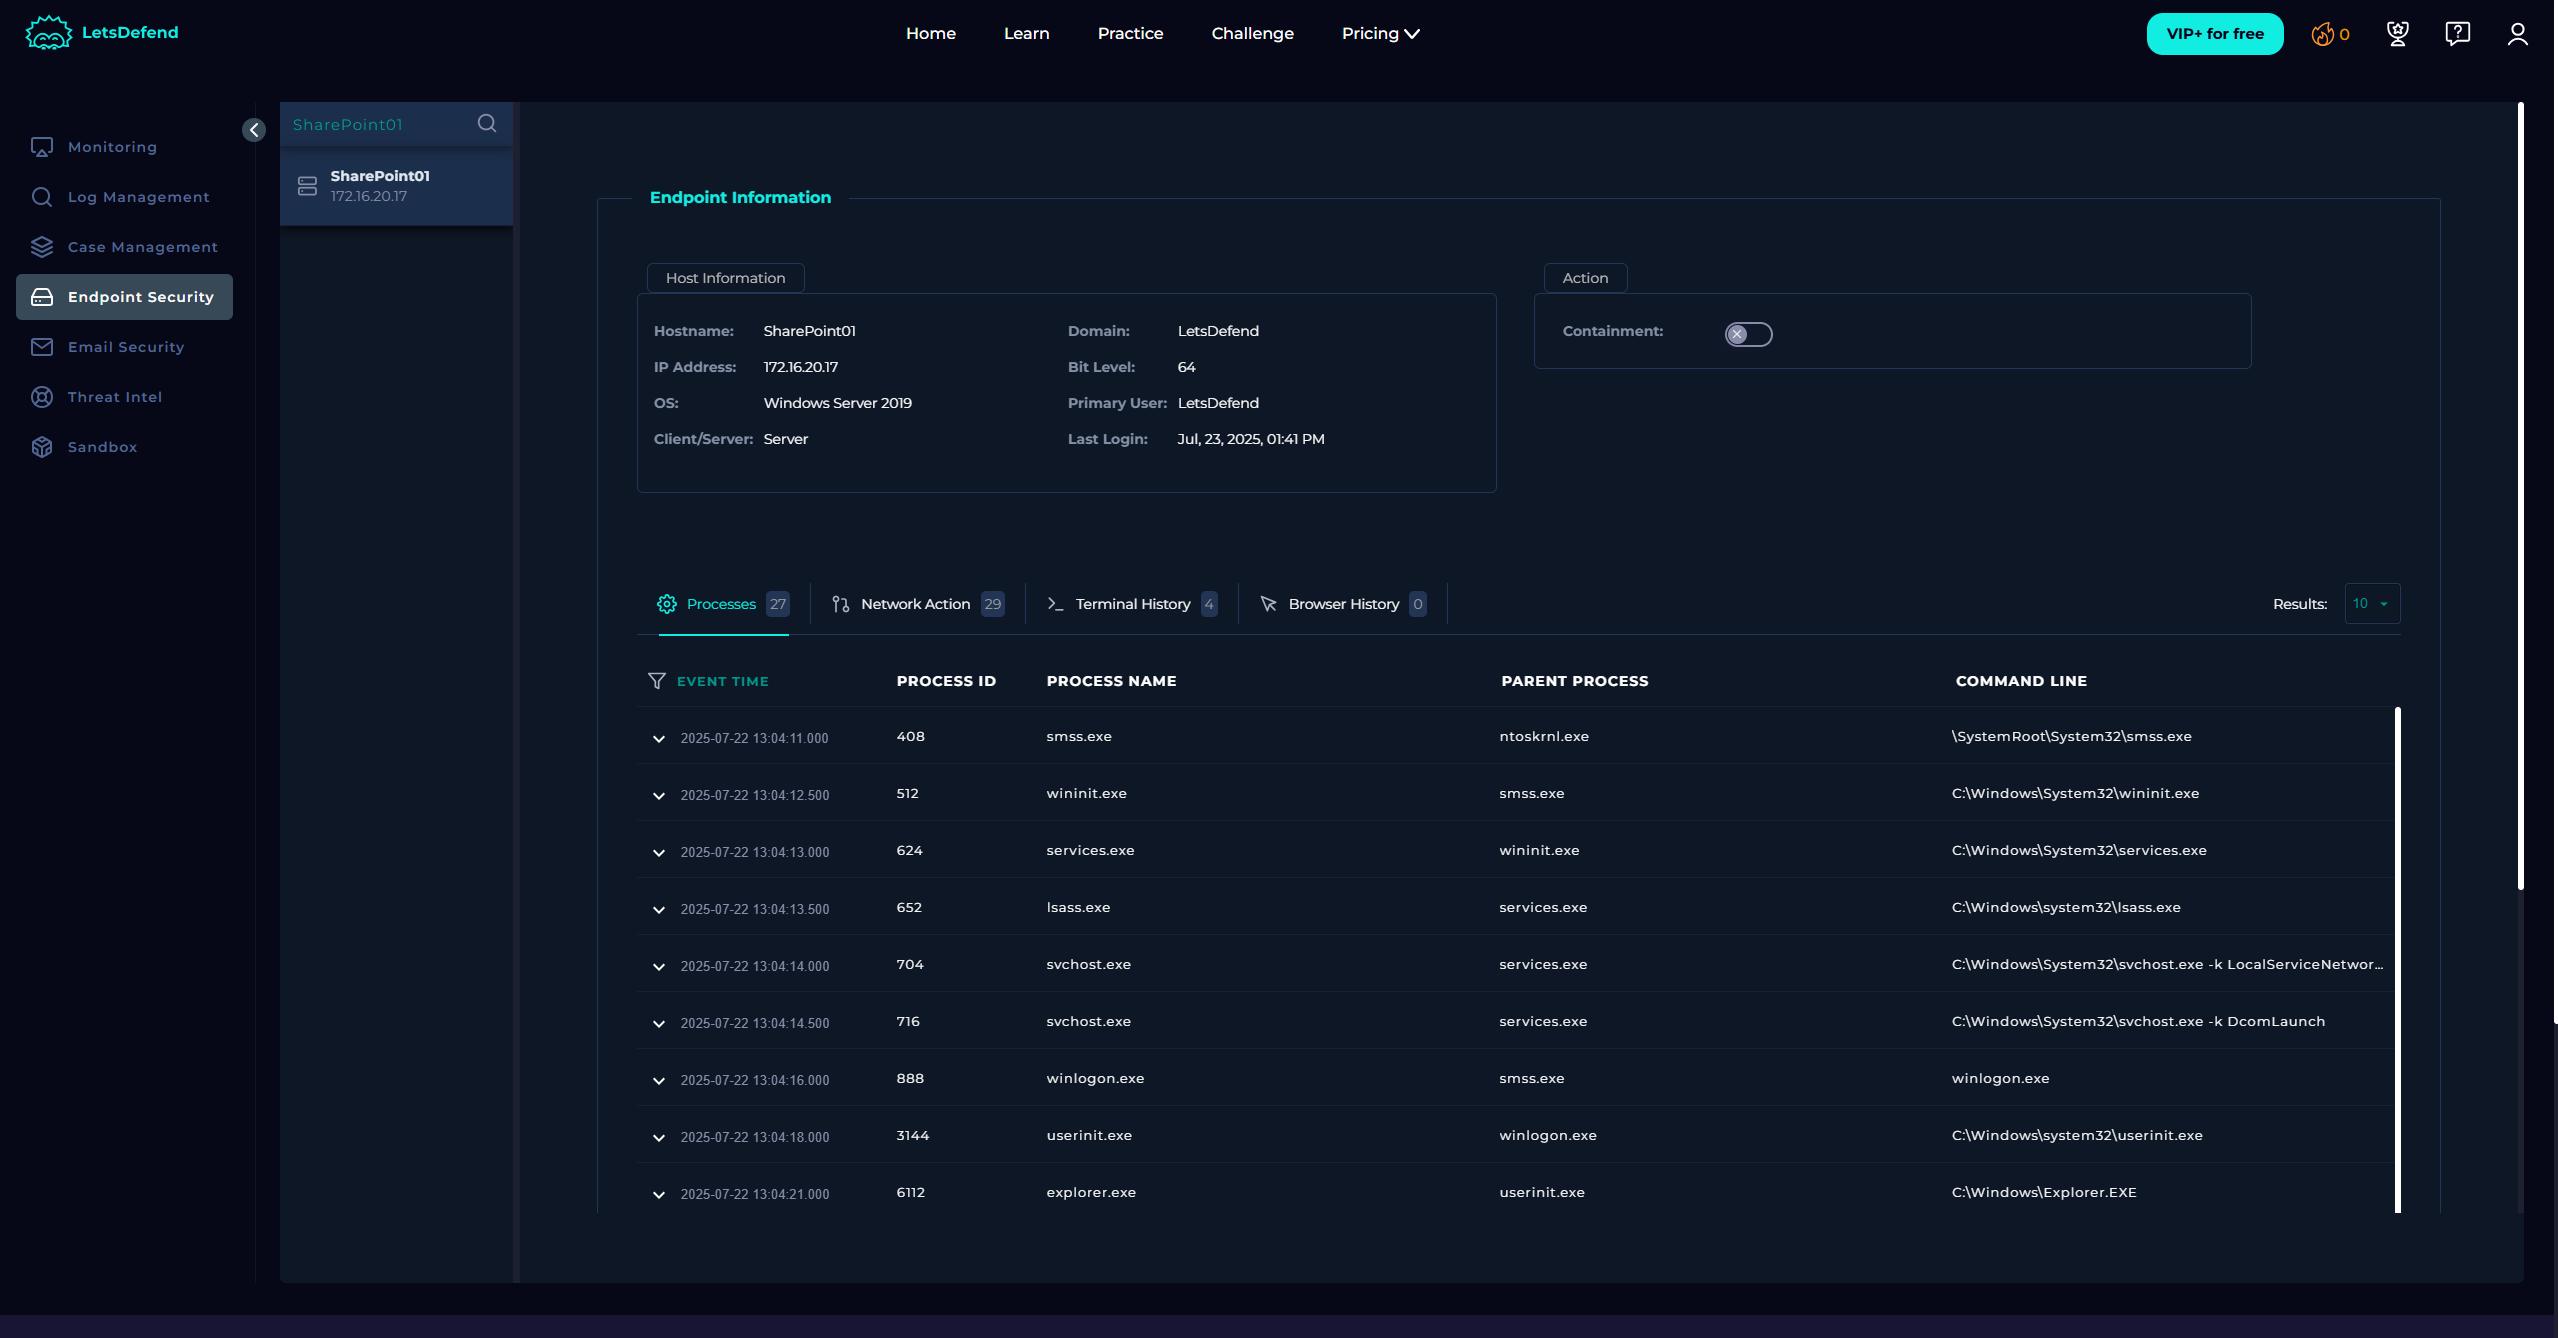
Après avoir localisé l'hôte, je suis allé dans l'historique du terminal et j'ai trouvé une ligne de commande :
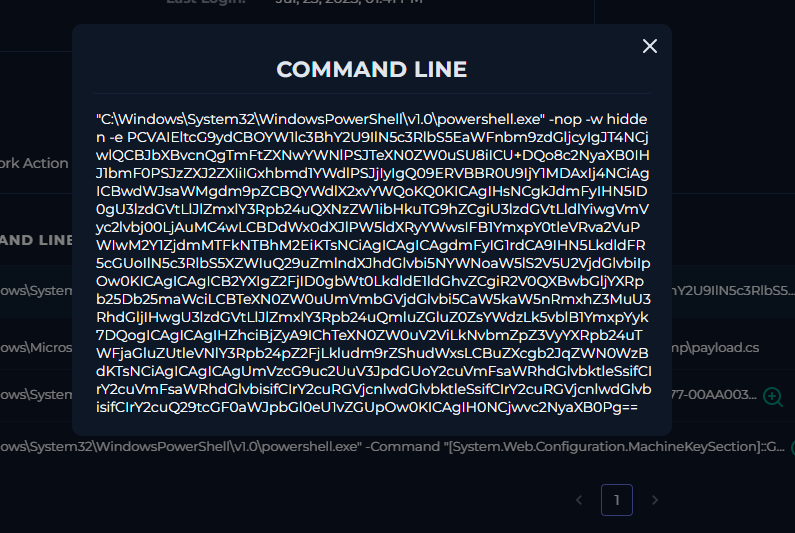
Que fait cette commande ?
"C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe"
→ Lance PowerShell directement depuis le répertoire système.
-nop
→ Aucun profil — ignore les scripts de profil PowerShell pour éviter la détection ou les interférences.
-w hidden
→ S'exécute avec une fenêtre masquée afin que l'utilisateur ne la voie pas.
-e
Décodons ceci :