Extension Burp CVE-2025-55182 Next.js RCE
Fonctionnalités
- Analyse passive : détection automatique de tous les sites Next.js passant par Burp
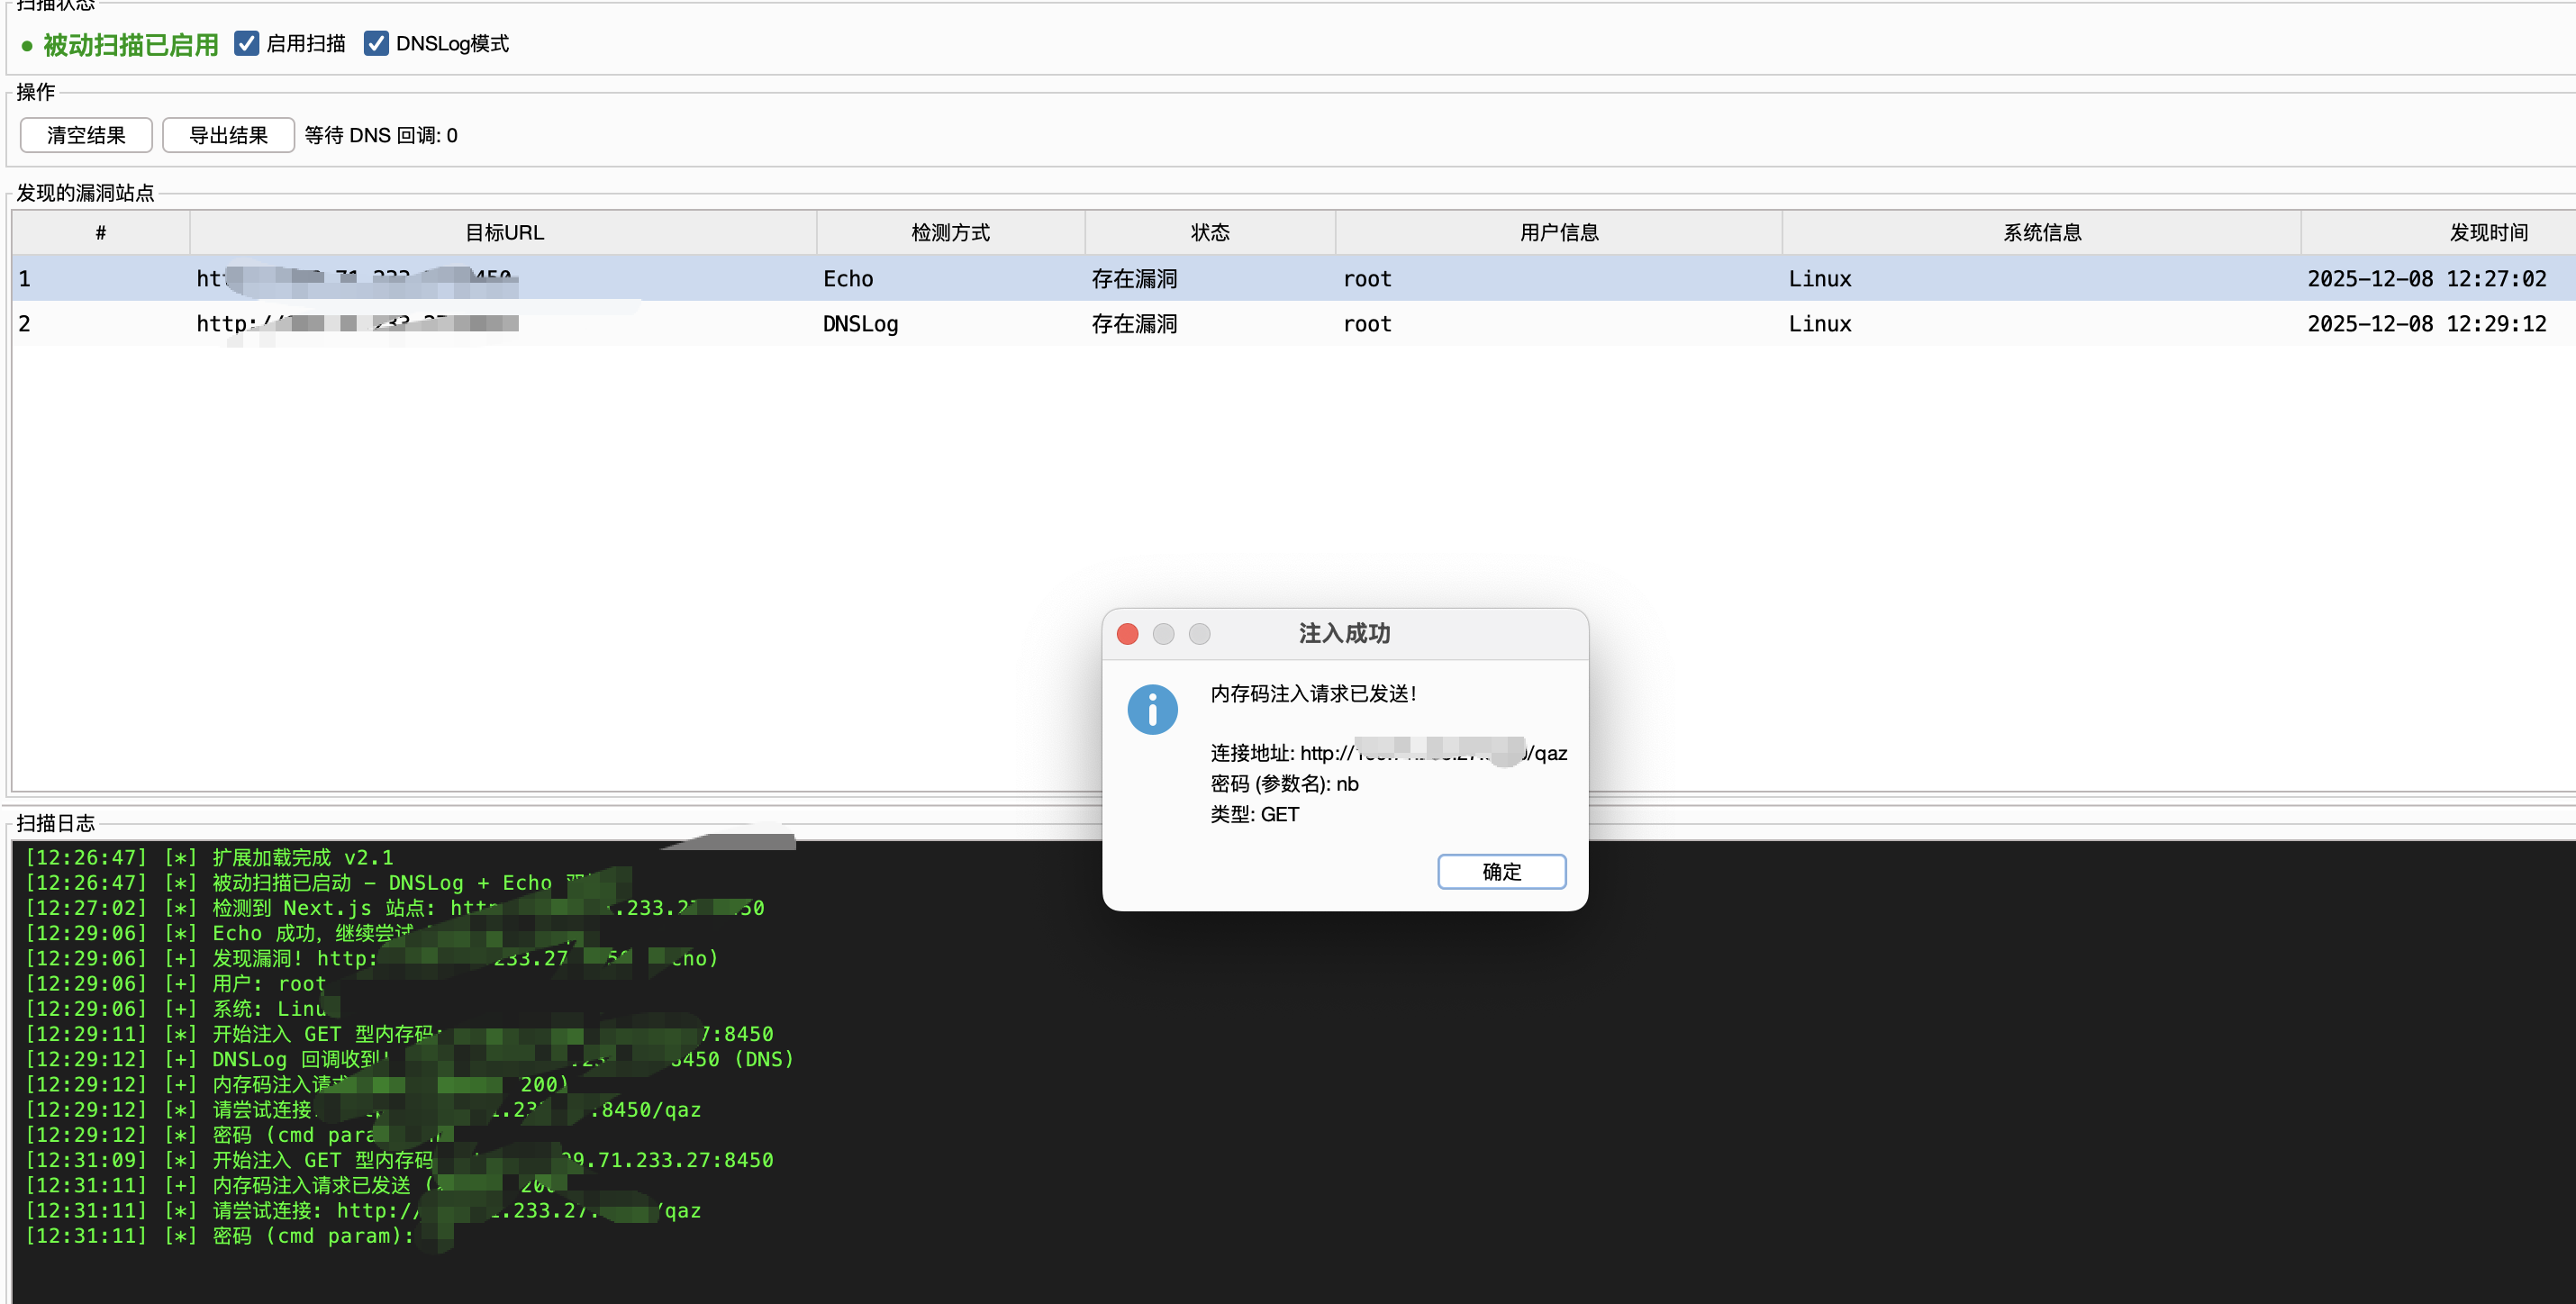
Injection de code mémoire (v2.2 Nouveau !)
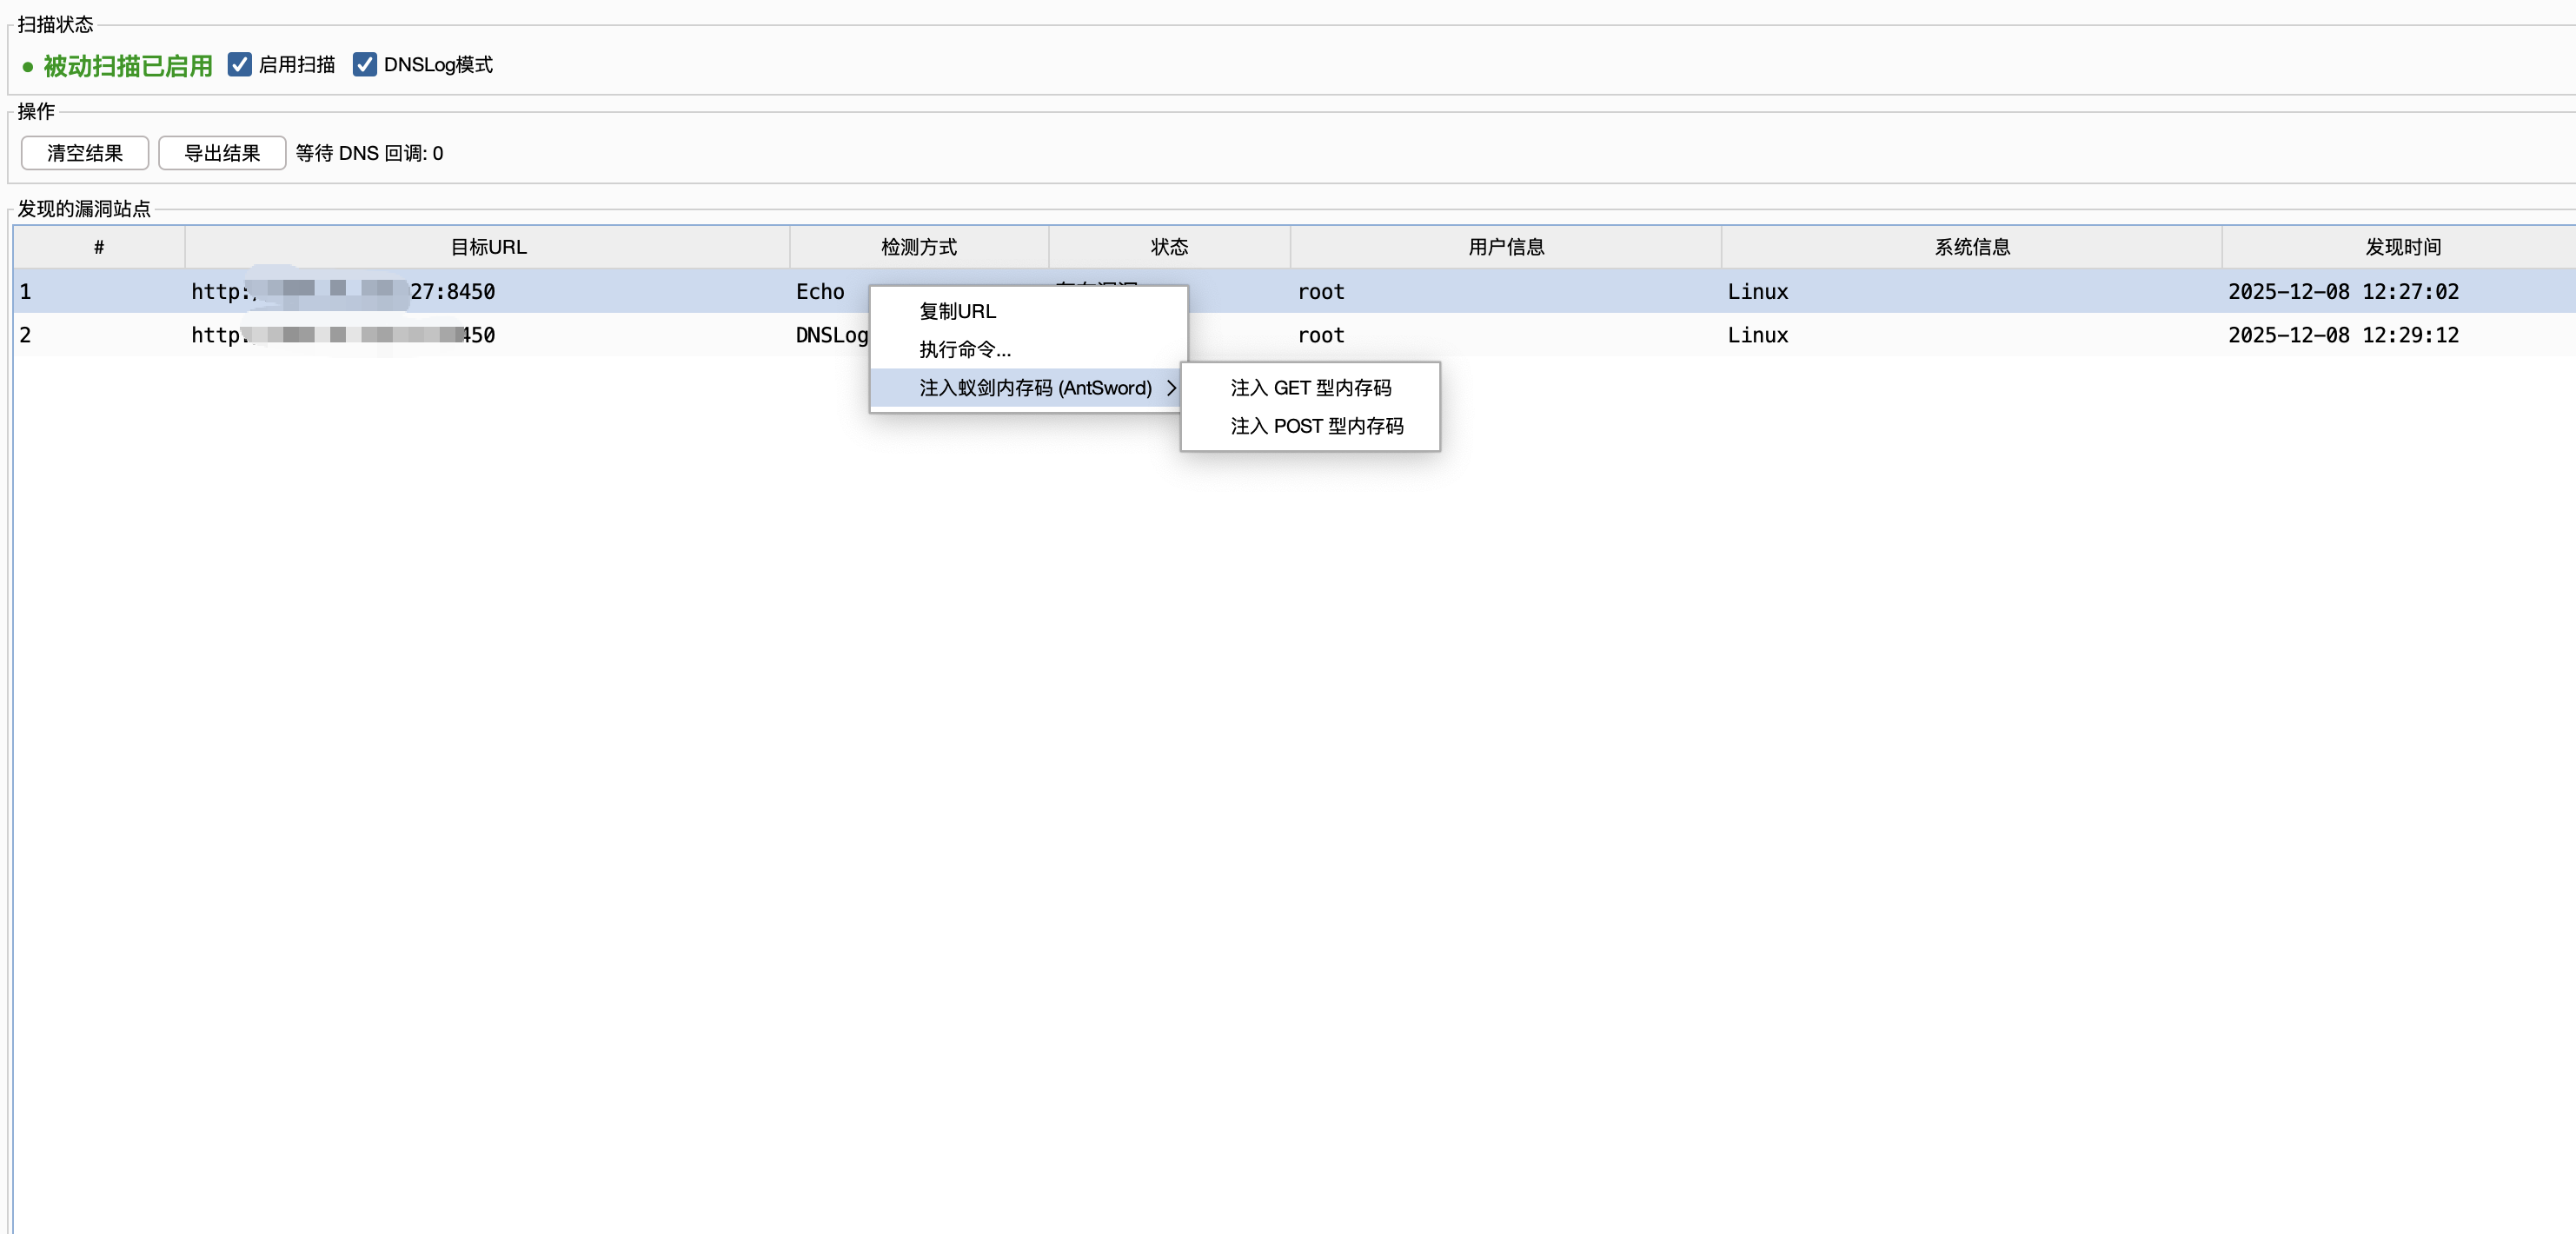
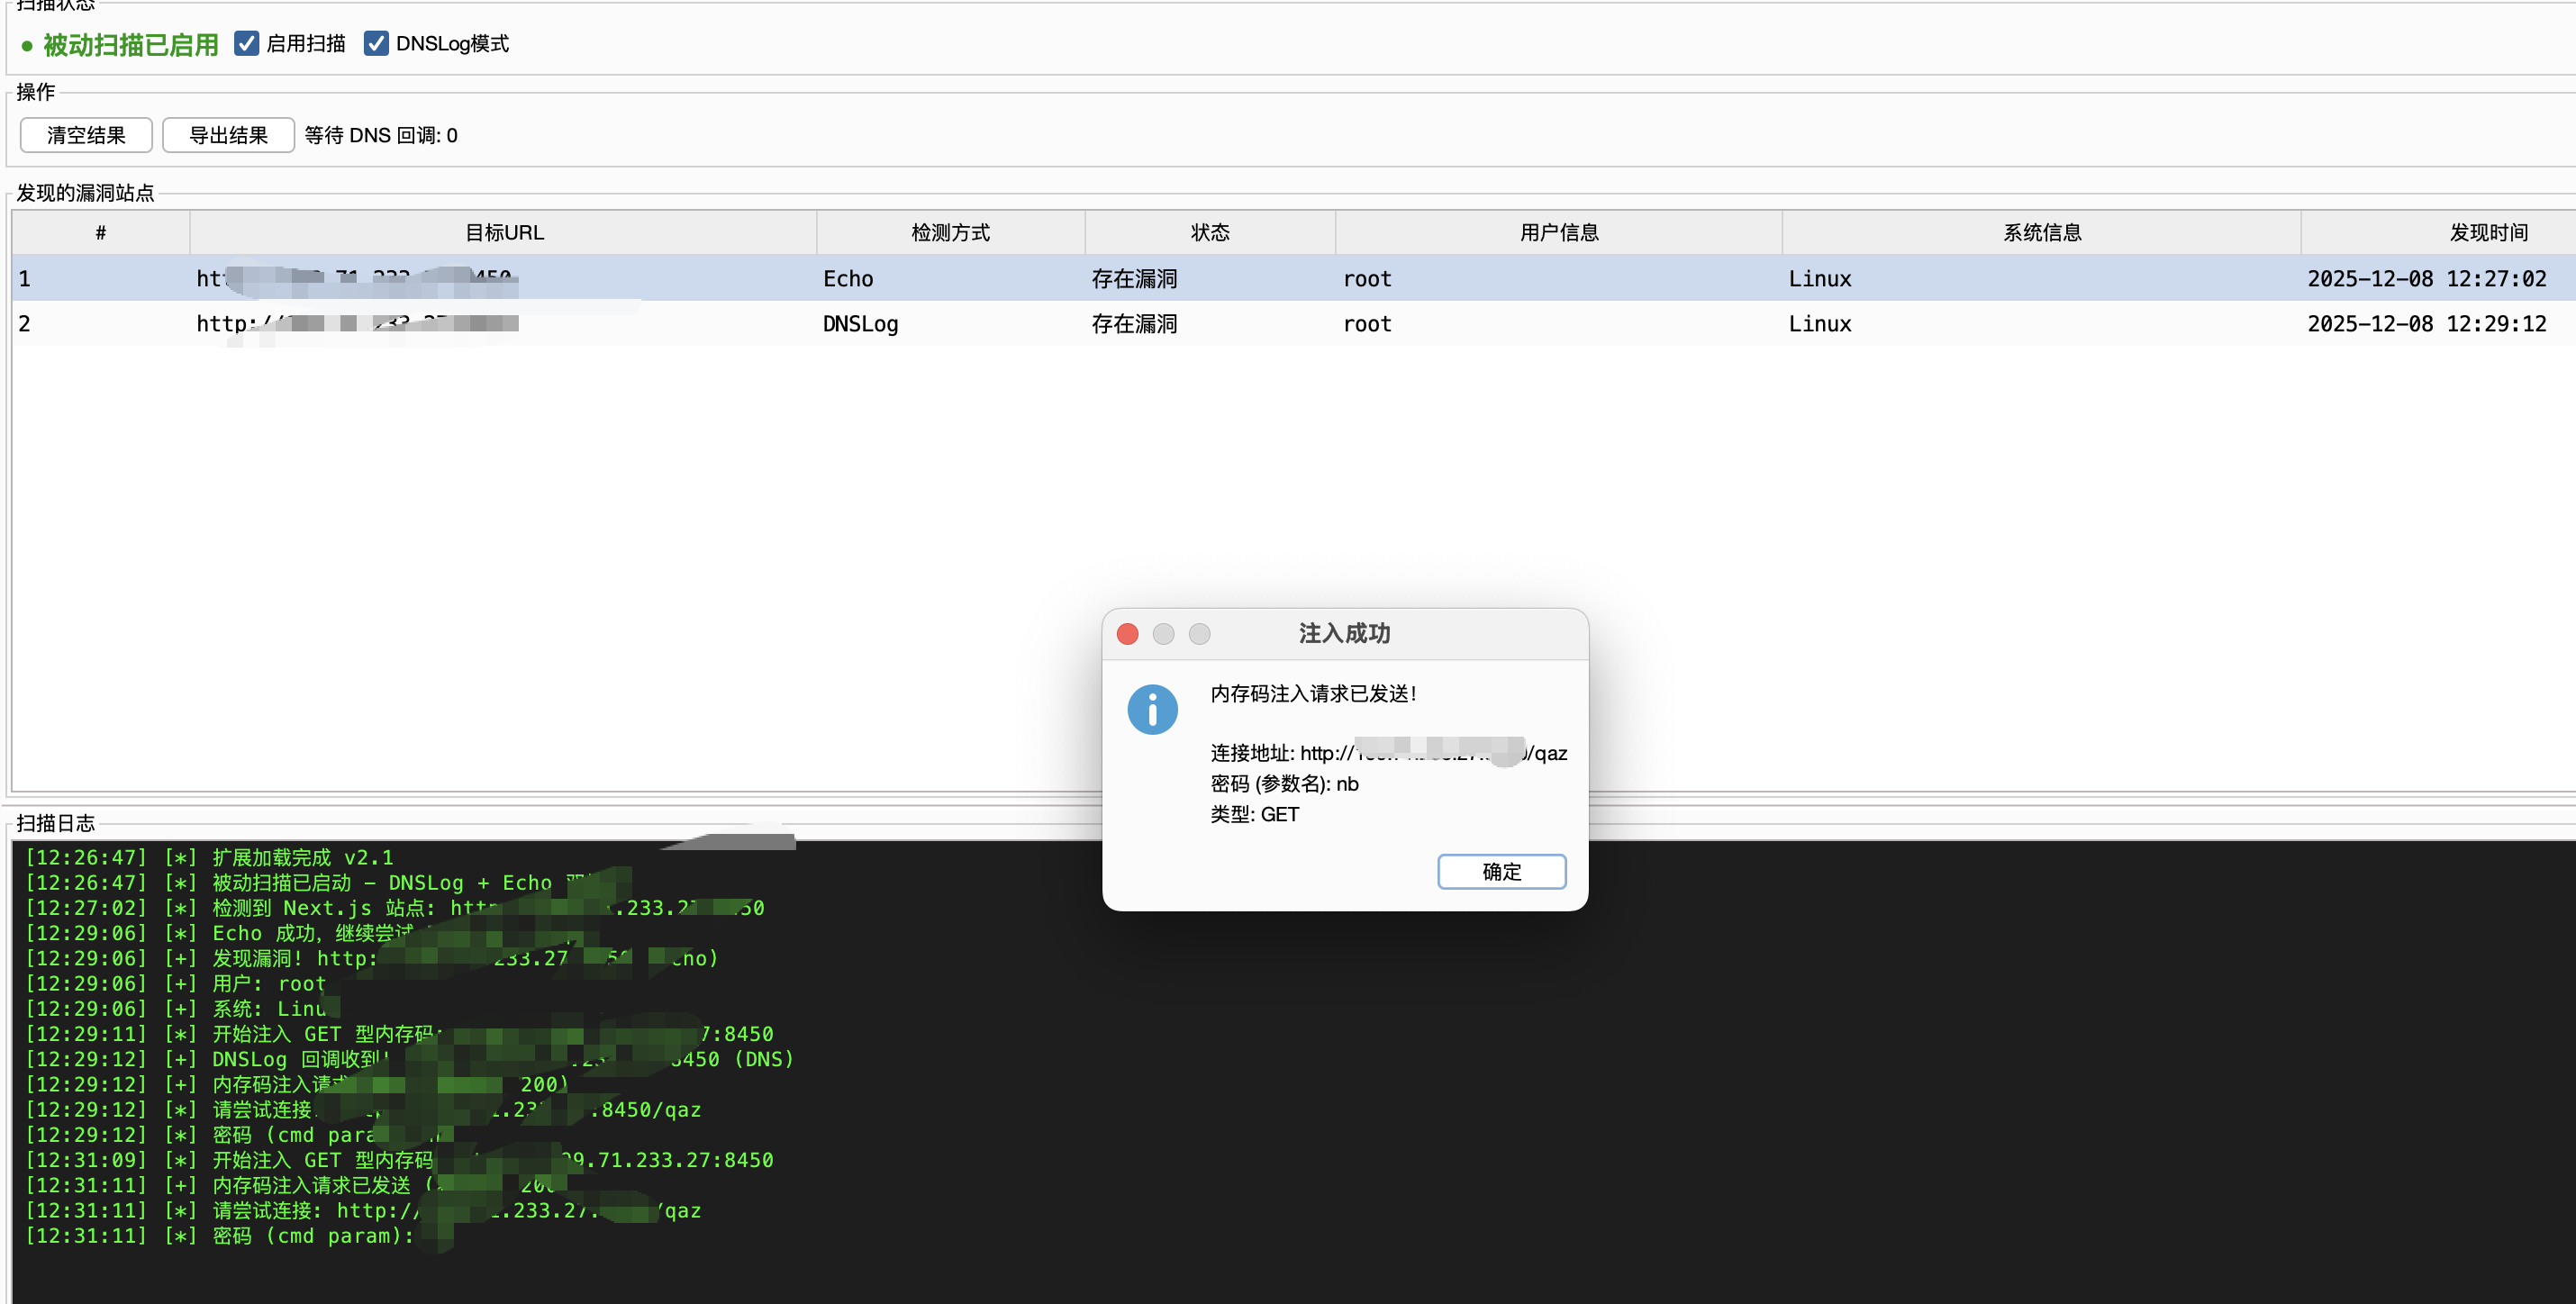
Faites un clic droit sur la requête cible, sélectionnez Injecter un code mémoire AntSword (AntSword), prend en charge deux types de code mémoire : GET et POST.
- Adresse de connexion :
http://target/qaz
- Mot de passe de connexion :
nb
- Encodeur : default (aucun encodeur spécifique requis)
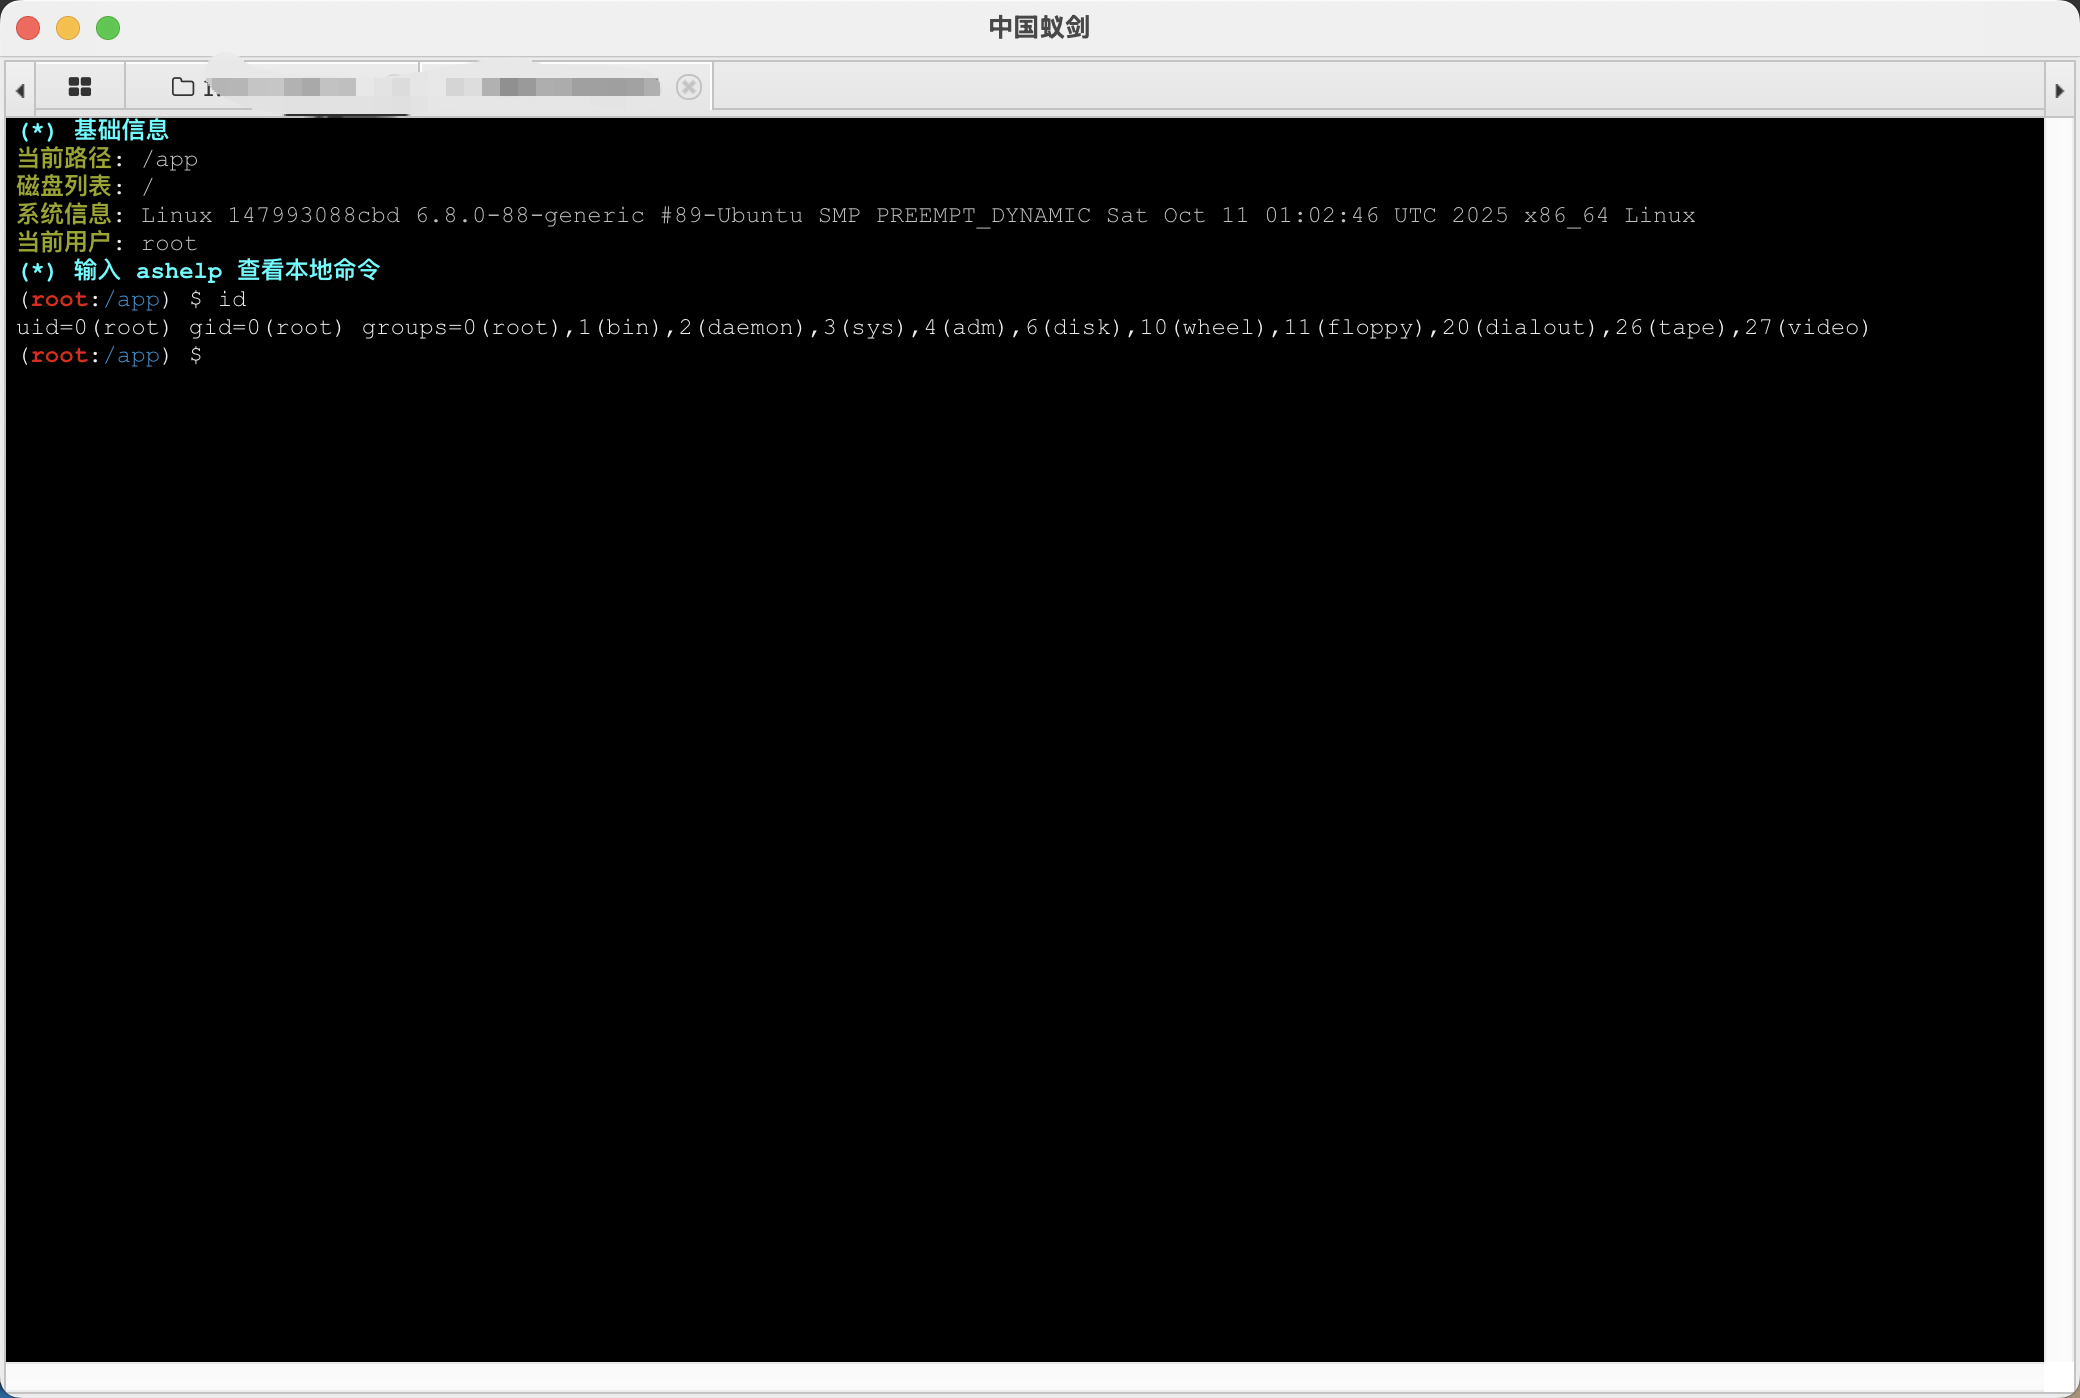
Une fois l'injection réussie, vous pouvez utiliser AntSword pour vous connecter directement à cette adresse et effectuer la gestion.
Logique de détection des vulnérabilités
- Méthode Echo : envoie
echo [random] et vérifie la réponse, rapide, sans connexion externe.
- Méthode DNSLog : utilise Burp Collaborator pour envoyer les Payloads
nslookup/curl/wget, prend en charge la détection sans retour.
- Double détection : utilise les deux méthodes simultanément par défaut, garantissant le taux de détection maximal.
- Double détection : [Nouveau] exécute simultanément les détections Echo et DNSLog (Burp Collaborator) pour éviter les faux négatifs.
- Exploitation automatique : après la découverte d'une vulnérabilité, exécute automatiquement la récupération des informations d'accès et du système.
- Liste des résultats : affiche tous les sites vulnérables sous forme de tableau.
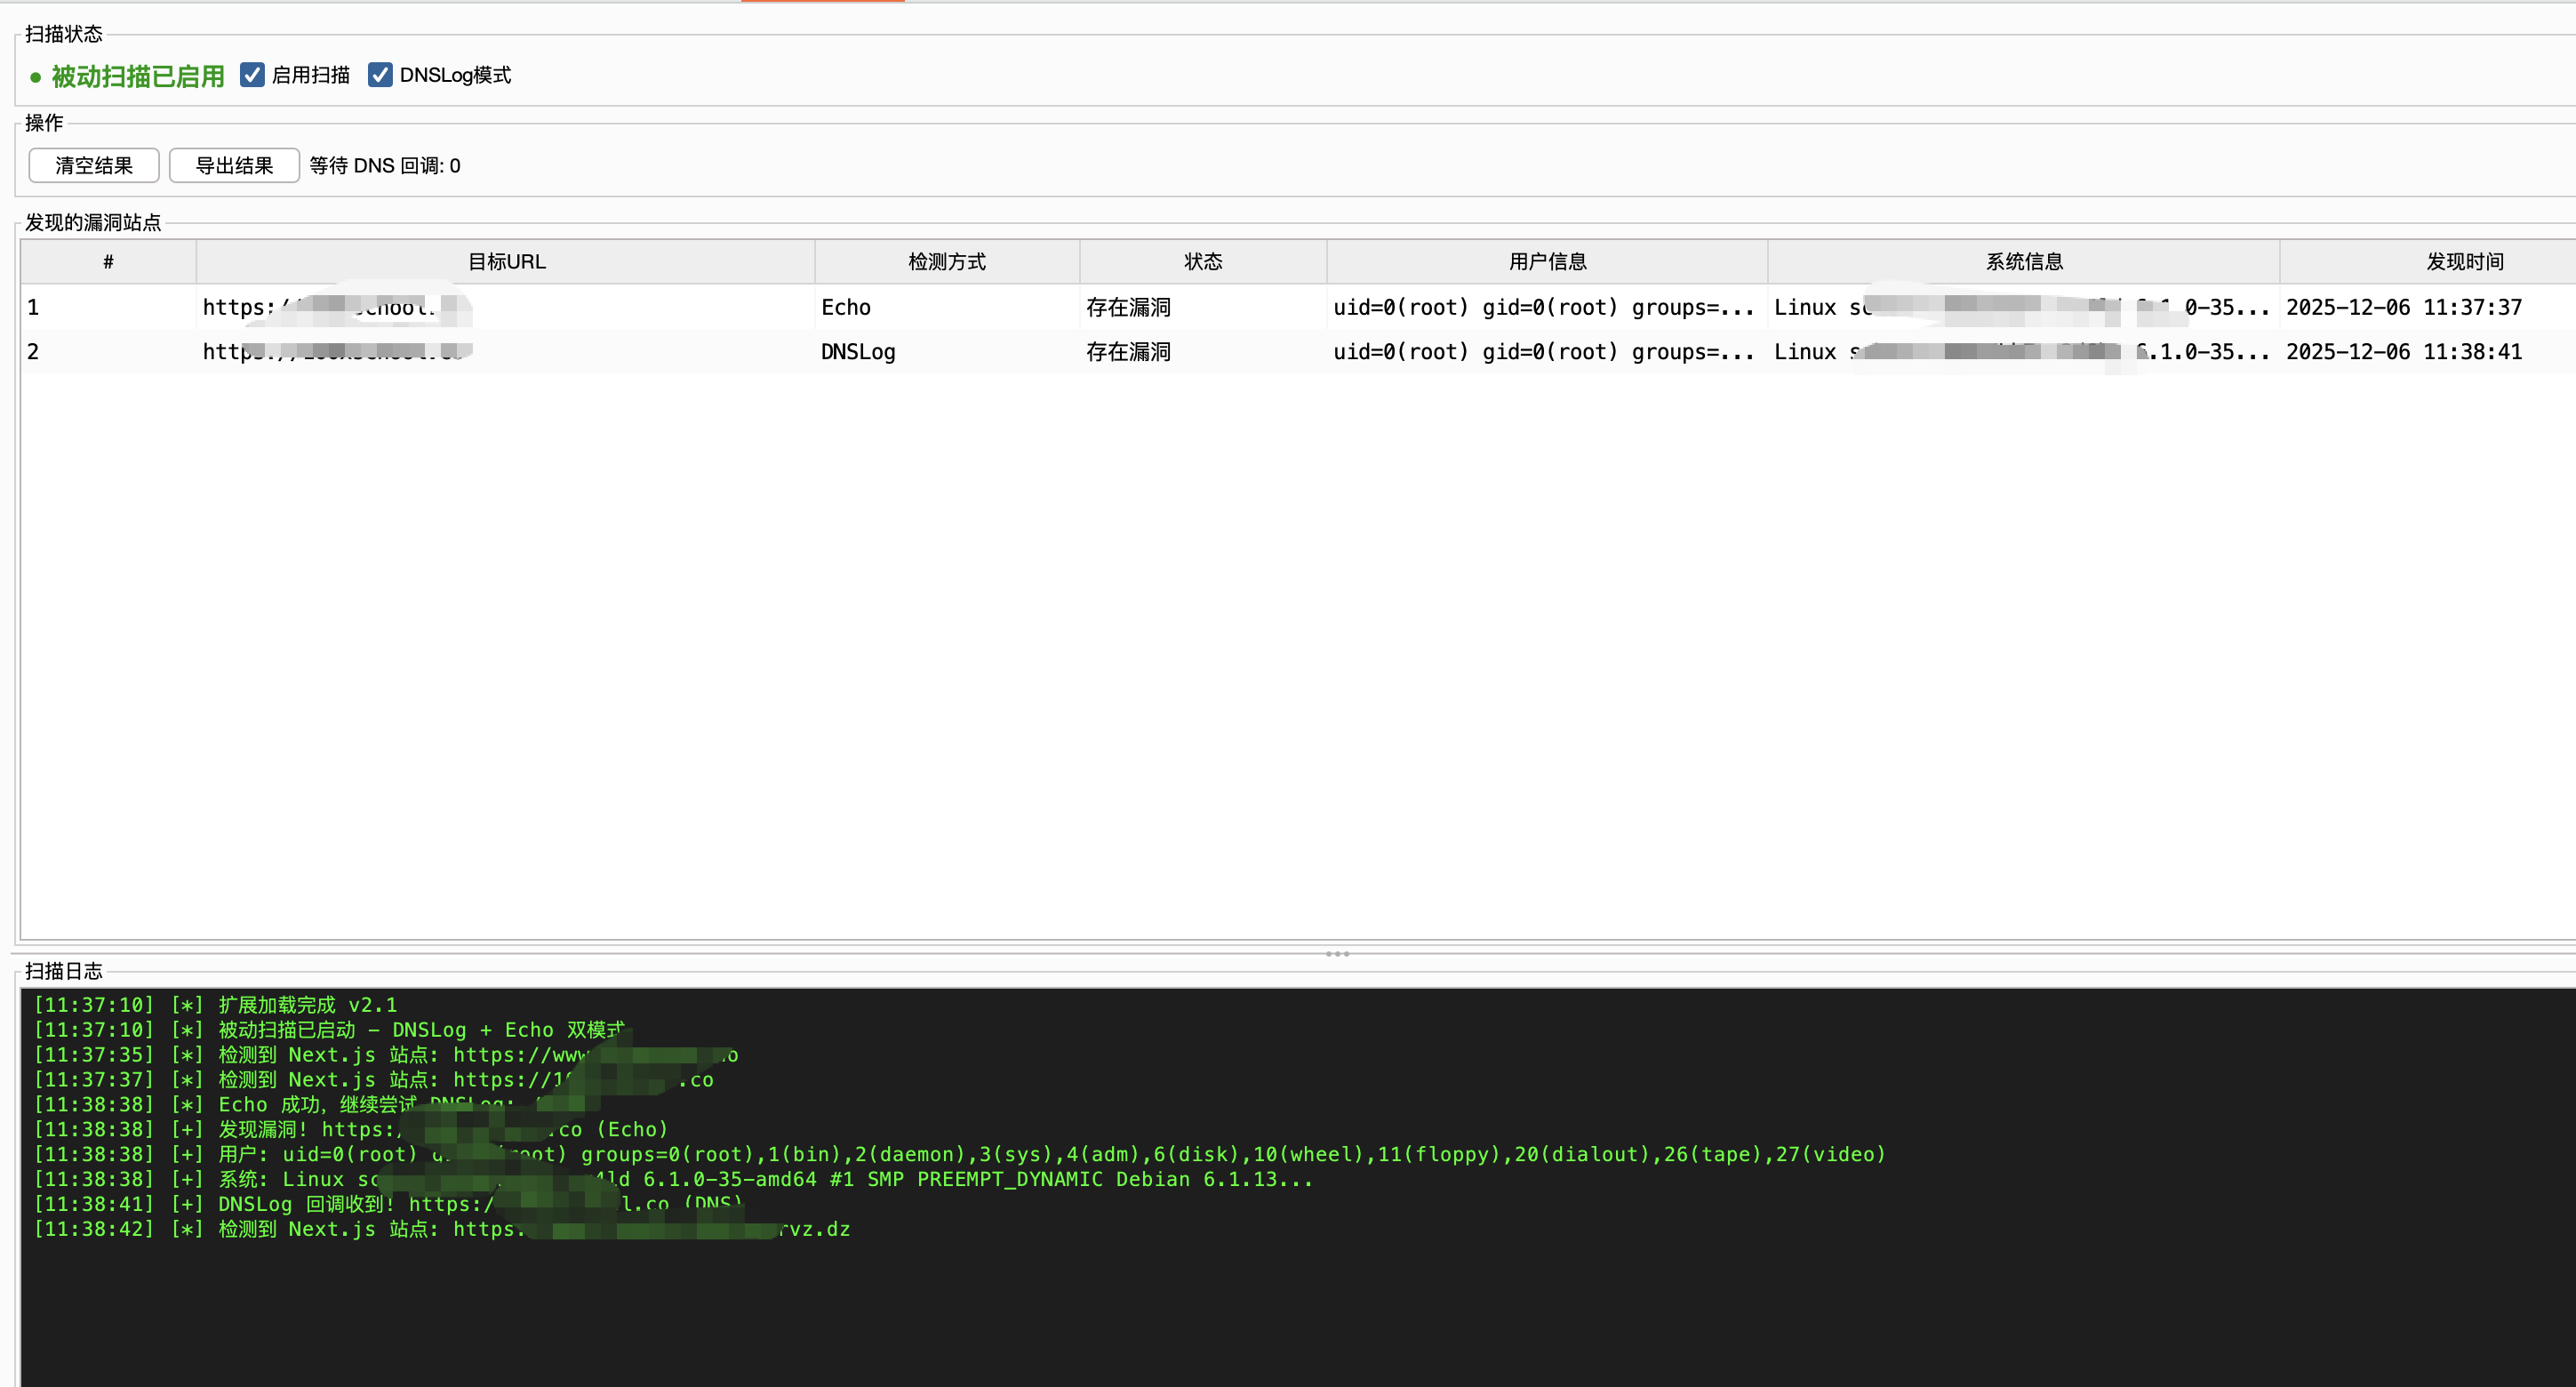
- Exécution de commandes : faites un clic droit sur le tableau pour exécuter des commandes personnalisées sur la cible et injecter un cheval de Troie mémoire.
- Connexion au cheval de Troie mémoire : connexion via AntSword.
Installation
- Téléchargez
nextjs-rce-scanner-2.2.0.jar
- Burp Suite → Extender → Extensions → Add
- Type d'extension : Java
- Sélectionnez le fichier JAR
Utilisation
- Après avoir chargé l'extension, l'onglet "Next.js RCE" apparaît
- Naviguez normalement sur le site
- L'extension détecte automatiquement les sites Next.js et teste les vulnérabilités
- Les sites vulnérables découverts s'affichent dans le tableau
Test manuel
Dans Burp, faites un clic droit sur une requête quelconque → "Tester la vulnérabilité Next.js RCE"
Exécution de commandes
- Faites un clic droit sur un site vulnérable dans le tableau
- Sélectionnez "Exécuter une commande..."
- Saisissez la commande
Next.js RCE Scanner v2.2.0 (CVE-2025-55182)-BurpExtension
cd CVE-2025-55182-BurpExtension
mvn clean package -DskipTests
Le JAR est généré dans target/nextjs-rce-scanner-2.2.0.jar
Merci à @Ruoji pour ses suggestions concernant la logique de détection DNSLOG et le POC du cheval de Troie mémoire.
 cr4at0r/next.js-rce-scanner-burpsuite-extension-

