
 completetech-security/tinypool-options-rce-check
Vérificateur de preuves hors ligne Tinypool pour CVE-2026-104849. Preuves relatives au package worker-pool et aux options. Python autonome ; rapports JSON/CSV/HTML ; aucun payload d'exploit.





Vérificateur de preuves hors ligne pour CVE-2026-104849 — gadget de pollution de prototype via les options de worker de Tinypool (alias GHSA-85c8-ppgw-ccpr).
Il compare les versions de tinypool déclarées par l'opérateur avec les règles d'avis révisées et génère des rapports CSV, JSON ou HTML. Il s'agit uniquement d'un triage basé sur les preuves de version : il ne contacte jamais de sites web, n'importe pas de code applicatif, n'exécute pas de gestionnaire de paquets et n'exécute pas de charges d'exploitation, et l'exploitabilité est toujours rapportée comme not_tested.
Ce dépôt couvre uniquement CVE-2026-104849. Le vérificateur n'analyse pas les systèmes déployés, ne récupère pas d'inventaires de paquets, n'analyse pas le code source et ne teste pas l'exploitabilité. Il lit les versions et les observations facultatives que vous fournissez et rapporte ce que ces déclarations impliquent selon les règles révisées.
Une URL publique ne peut pas fournir l'inventaire des paquets installés. Obtenez la version exacte et la provenance de chaque instance de paquet déployée ; les déclarations et les versions des postes de travail locaux ne constituent pas des preuves de déploiement. Utilisez-le uniquement avec des inventaires que vous êtes autorisé à évaluer.
tinypool_options_rce_check.py peut être copié et exécuté seul ; aucun dépôt compagnon n'est nécessaire à l'exécution..github/workflows/tests.yml) exécute les tests locaux uniquement et --help sur Python 3.10 et 3.14 sous Ubuntu et Windows.# Assess one reported version; the default format is csv
python tinypool_options_rce_check.py --version 2.1.2 --format json
# Assess a JSON inventory and save an HTML report to a new file
python tinypool_options_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any entry is potentially affected
python tinypool_options_rce_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local tests
python tinypool_options_rce_check.py --help
python -m unittest -v
examples/inventory.example.json est une entrée synthétique (2.1.2, libellé example-package-instance, toutes les observations à null). Sans --output, le rapport est envoyé sur stdout.
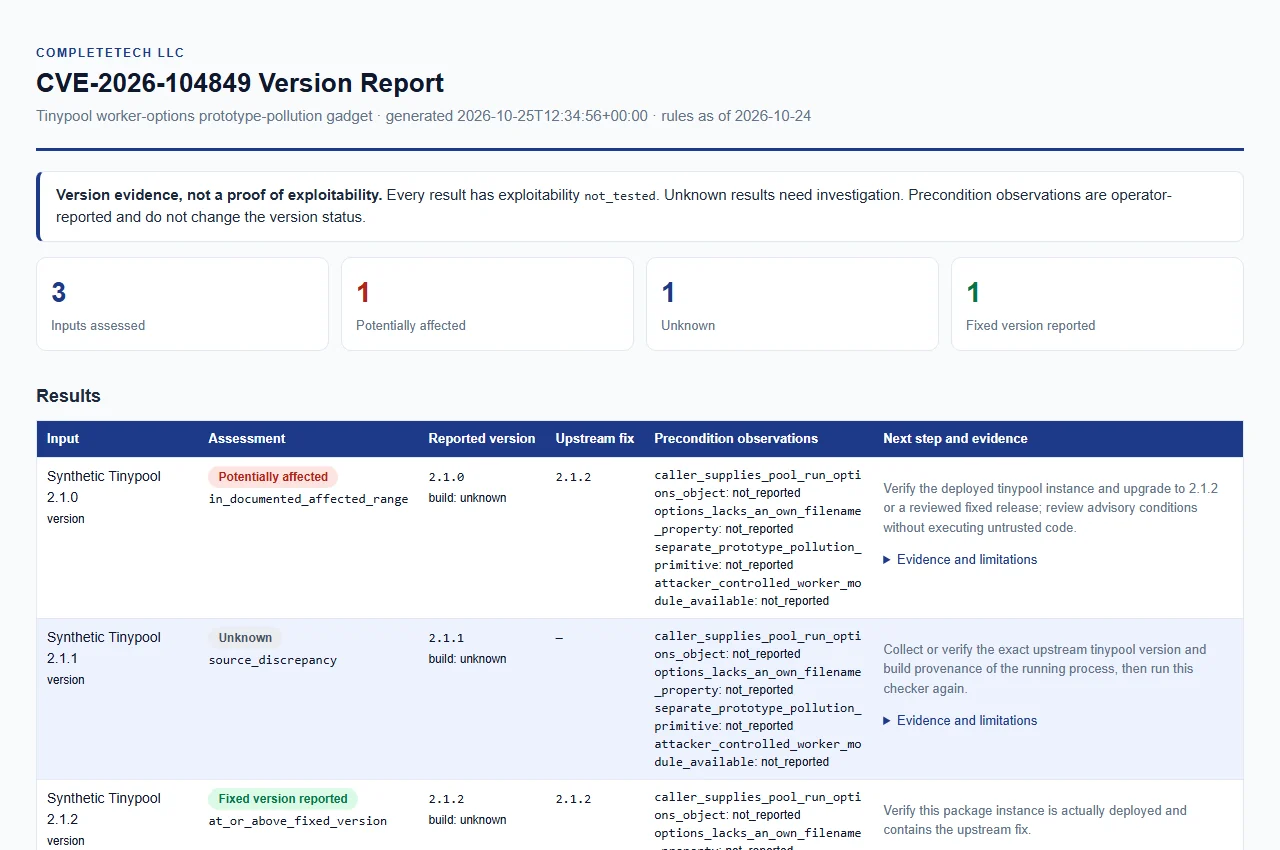
Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation réelle.
L'avis principal et la base de données examinée ont été récupérés le 2026-10-24 (rules_as_of dans chaque rapport).
| Version signalée dans l'exemple | Résultat |
|---|---|
| 2.0.9 | potentially_affected |
| 2.1.0 | potentially_affected |
| 2.1.1 | unknown |
| 2.1.2 | fixed_version_reported |
| 2.1.3 | fixed_version_reported |
| 2.2.0 | unknown |
| 3.0.0 | unknown |
0.0.0 à 2.1.0 inclus.2.1.x, corrigée en 2.1.2. Les lignes futures restent inconnues plutôt que d'extrapoler une affirmation de correctif.2.1.1. La plage du mainteneur (<=2.1.0) et la plage GitHub Reviewed (<2.1.2) divergent à ce niveau, elle est donc signalée comme unknown et jamais comme saine. Obtenez des preuves auprès du mainteneur.pool.run(task) seul n'est pas le déclencheur documenté.Seules les versions stables simples au format MAJOR.MINOR.PATCH sont comparées. Un unique v initial et les espaces ASCII environnants sont acceptés.
| Statut | Signification |
|---|---|
potentially_affected | La version signalée se situe dans l'intervalle affecté documenté. Cela ne confirme pas l'exploitabilité : les préconditions et l'exploitabilité n'ont pas été établies. |
fixed_version_reported | La version signalée est égale ou supérieure au correctif dans la ligne 2.1.x examinée. Cela décrit uniquement une affirmation de version ; cela n'atteste jamais d'un correctif installé ni d'une absence de danger. |
unknown | Les preuves sont insuffisantes pour classifier. Ce n'est ni un résultat sain ni une découverte. |
Chaque résultat conserve exploitability: not_tested. evidence_type vaut operator_reported_version ; evidence_confidence vaut insufficient pour unknown et low sinon.
Chaque résultat porte également un version_status plus spécifique :
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
