 commando-x/vuln-bank-mobile

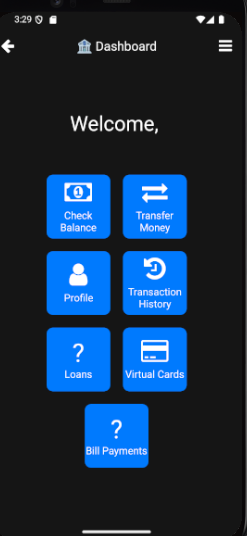
Une application bancaire mobile délibérément vulnérable conçue pour pratiquer les tests de sécurité mobile. Présente des vulnérabilités courantes trouvées dans des applications réelles, ce qui en fait une plateforme idéale pour les professionnels de la sécurité, les développeurs et les passionnés pour apprendre les tests d'intrusion mobiles.

Vulnerable Bank est une application mobile intentionnellement vulnérable conçue pour les ingénieurs en sécurité, les testeurs d'intrusion et les apprenants en sécurité mobile afin de pratiquer et démontrer l'exploitation réelle de pratiques de codage non sécurisées.
Cette application mobile sert de frontend pour l'API Vulnerable Bank, une API web délibérément vulnérable avec des fonctionnalités bancaires typiques.
🆕 Vous pouvez désormais télécharger l'
.apkcompilé directement depuis les versions GitHub.
Cet APK inclut toutes les fonctionnalités vulnérables, les secrets statiques, et fonctionne hors ligne avec votre propre serveur API hébergé.
AndroidManifest.xmlProfessionnels de la sécurité, étudiants et éducateurs qui souhaitent :
git clone https://github.com/Commando-X/vuln-bank-mobile
cd vuln-bank-mobile
npm install
Démarrer le serveur Metro :
npx react-native start
Dans un autre terminal :
npx react-native run-android
⚠️ Si vous testez sur un appareil réel, assurez-vous de :
- Mettre à jour
API_BASEdansApp.tsxavec l'IP de votre serveur- Autoriser le trafic HTTP en définissant
android:usesCleartextTraffic="true"dans votre manifest
react-native-vector-iconsCette application est destinée strictement à des fins éducatives.
N'installez PAS cette application sur de vrais appareils de production ou utilisez-la avec de vraies données financières.
Tous les points de terminaison API sont intentionnellement non sécurisés et ne doivent être utilisés que dans des environnements de test isolés.
Badmus Al-Amir
Ingénieur en sécurité • Défenseur de la sécurité API • Éducateur en sécurité mobile
LinkedIn • GitHub
MIT — utilisez-le, cassez-le, enseignez avec 🧠