Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
ROP_ROCKET — ROP ROCKET est un framework avancé d'attaque par réutilisation de code, avec des capacités étendues de génération de chaînes ROP, incluant une nouvelle attaque par Syscalls Windows, un nouveau Heaven's Gate, et du ROP « sans shellcode ». Le framework utilise l'émulation et l'obfuscation pour élargir la surface d'attaque. | Kitploit
Outils/GitHubGitHub/bw3ll/rop_rocket
Frameworks de Tests d'IntrusionFrameworks d'ExploitationGénération de PayloadsExploitationRétro-ingénierieShellcodeExploitation de Binaires
GitHubbw3ll/rop_rocket

ROP_ROCKET

Voir le dépôt
1732918il y a 9 moisVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →

À propos

ROP ROCKET est un framework avancé d'attaque par réutilisation de code, avec des capacités étendues de génération de chaînes ROP, incluant une nouvelle attaque par Syscalls Windows, un nouveau Heaven's Gate, et du ROP « sans shellcode ». Le framework utilise l'émulation et l'obfuscation pour élargir la surface d'attaque.

Partager

Découvrez ROP ROCKET

Ce nouveau framework ROP avancé a fait ses débuts au DEF CON 31 avec des capacités sans précédent. ROCKET génère plusieurs types de chaînes et propose de nouveaux modèles ou techniques.

Veuillez noter qu'il s'agit encore d'un travail en cours, avec quelques capacités mises à jour et améliorées à ajouter. Les mises à jour devraient être régulières. Si vous rencontrez des problèmes, veuillez les signaler dans les issues ou m'envoyer un e-mail, et je les résoudrai. Des moyens alternatifs de générer certains types de gadgets seront également ajoutés.

Le travail se poursuit avec de nouvelles capacités ajoutées régulièrement à l'heure actuelle. Veuillez revenir régulièrement.
image

Capacités ROP puissantes

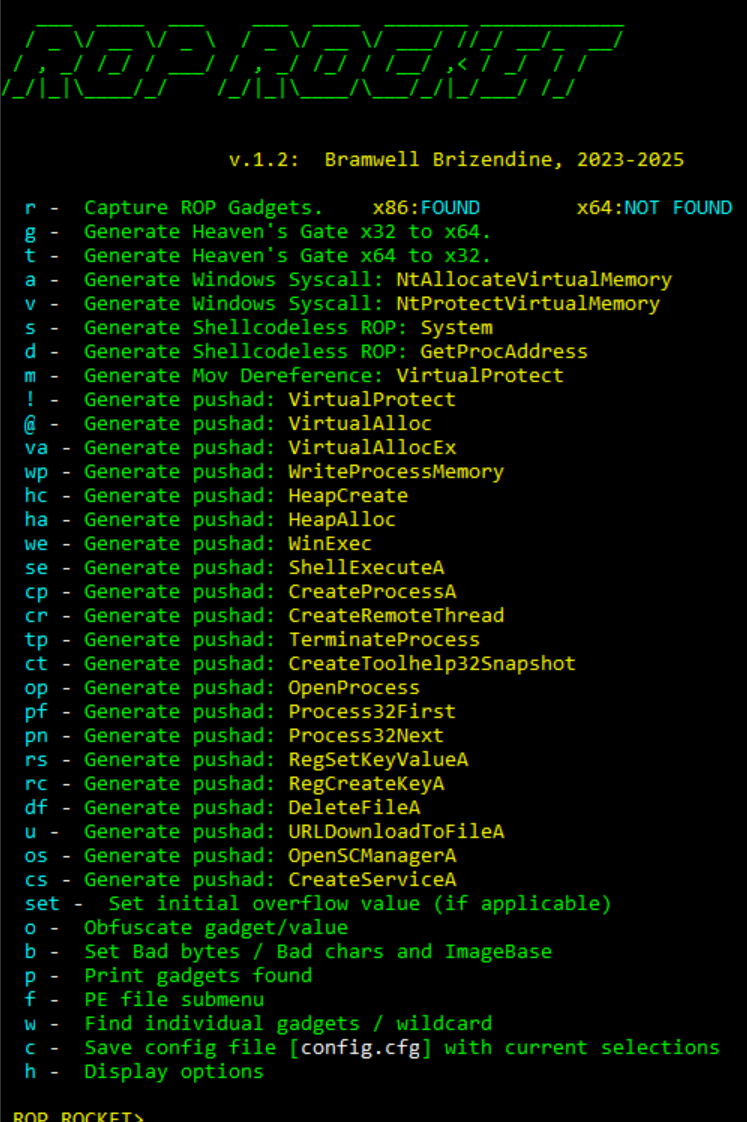
ROP ROCKET est très puissant avec des capacités uniques, qui incluent les suivantes :

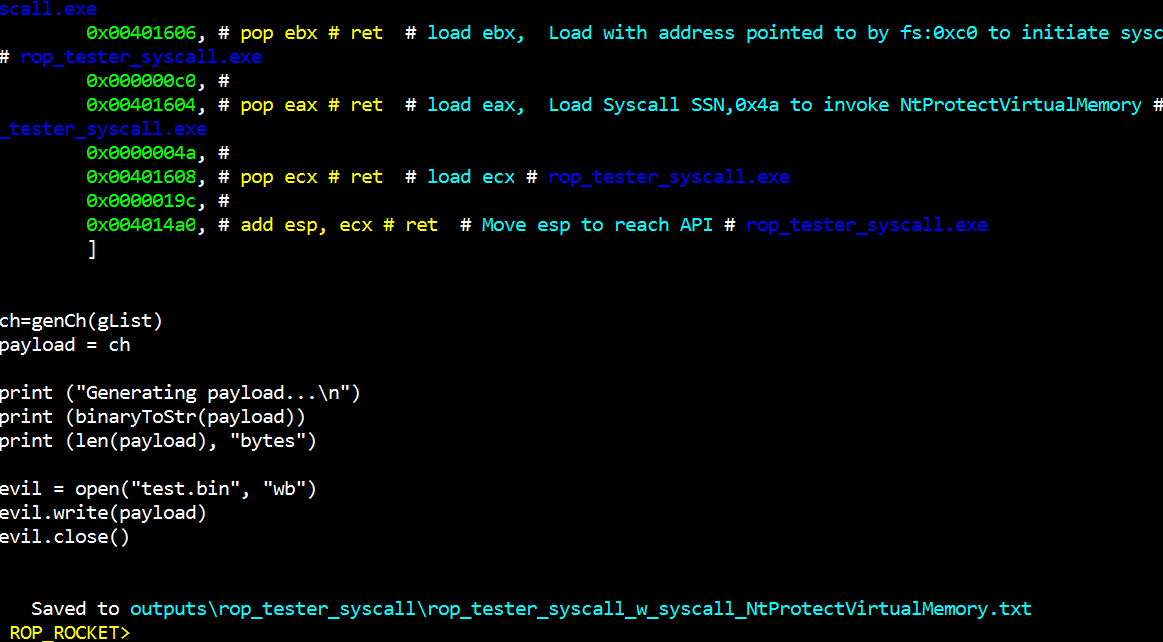
  • Il peut générer des appels système Windows pour NtAllocateVirtualMemory et NtAllocateVirtualProtect - c'est la première utilisation connue d'appels système Windows directs dans WoW64 ROP.
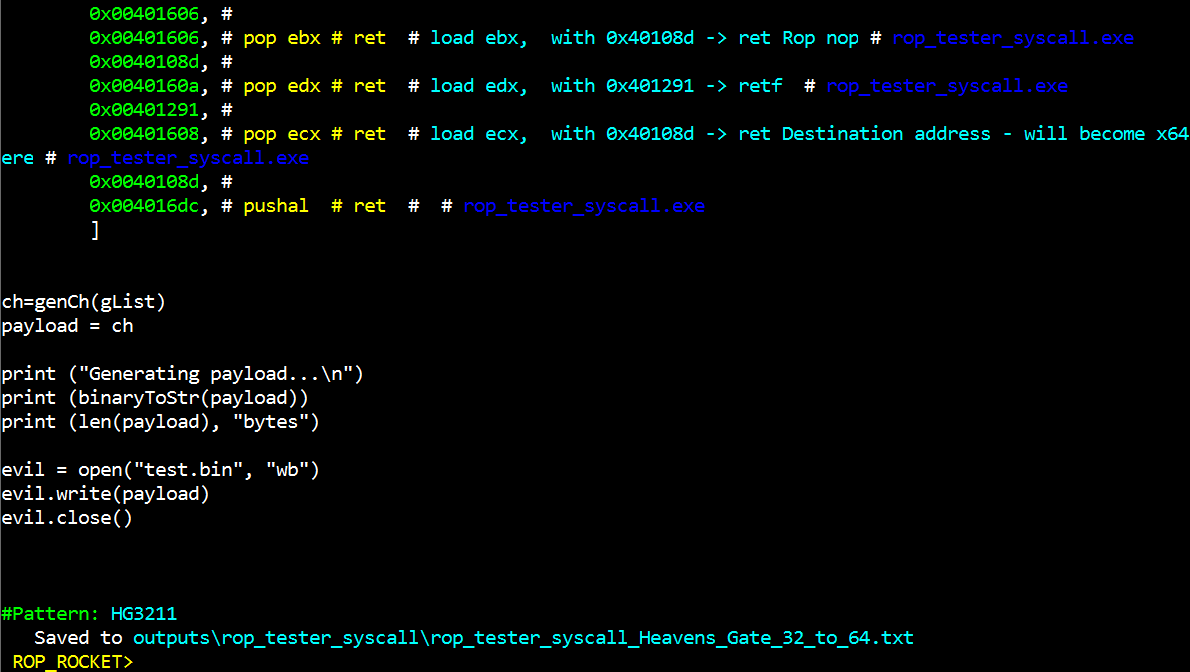
  • Il peut générer une nouvelle attaque Heaven's Gate pour passer de x86 à x64 via ROP. Pour l'utiliser, vous devrez utiliser WinDbg x64 et vous attacher à un processus en cours d'exécution (ne l'ouvrez pas directement dans le débogueur).
  • Il peut générer une nouvelle attaque Heaven's Gate pour passer de x64 à x86 via ROP. Il s'agit de code 64 bits.
  • Il peut générer des attaques ROP sans shellcode pour LoadLibrary / GetProcAddress / System et LoadLibrary/ GetProcAddress. Plusieurs autres sont en développement pour une version future. L'idée du ROP "sans shellcode" est d'éviter de contourner DEP et d'invoquer directement des fonctionnalités de type shellcode.
  • Il utilise en interne l'émulation de chaînes ROP - qu'il peut aussi faire récursivement - pour déterminer les distances vers certains pointeurs utilisés comme paramètres, comme un pointeur vers une chaîne ou une structure. Sans cela, la génération automatique de chaînes serait probablement irréalisable.
  • Il utilise l'émulation de gadgets ROP individuels pour élargir la surface d'attaque. (Ce n'est pas encore entièrement déployé sur tous.) Cela peut évaluer chaque gadget ROP pour voir ce qui peut ou non être écrasé, etc. Attendez-vous à beaucoup plus de développements à ce sujet.
  • Cela permet d'utiliser des gadgets quels que soient les octets interdits dans l'adresse du gadget. Par exemple, si vous avez besoin d'un pushad mais qu'il y a des octets interdits dans l'adresse, nous pouvons l'encoder et le décoder à l'exécution, en l'exécutant via push r32 /ret. (Voir les options d'obscurcissement.) Plusieurs types d'obscurcissement sont fournis, y compris un débordement d'entier très robuste qui ne devrait pas échouer, à condition que des gadgets soient disponibles. (Si vous excluez tous les \x00 et que chaque gadget en contient, il n'y a rien à faire.) Les registres peuvent également être exclus, évitant ainsi l'écrasement.
  • Approche alternative de déréférencement mov "sniper" pour VirtualProtect - pour ceux qui ont besoin d'éviter pushad.
  • Critères d'exclusion très robustes - exclure en fonction de CFG, ASLR, DLLs Windows, octets interdits, etc.
  • Persistance - ROP ROCKET extrait les gadgets x86 au lancement. Ceux-ci sont sauvegardés dans un fichier .obj, ils resteront donc à chaque ouverture, permettant aux gadgets précédemment trouvés d'être disponibles instantanément. La génération de nouvelles attaques devrait être plus ou moins instantanée à ce stade. Remarque : si vous extrayez jusqu'à 0x22 octets et décidez ensuite de diminuer, vous devrez effacer ces résultats et recapturer ; la sauvegarde de vos résultats est automatique.
  • Fichier Config.cfg pour des paramètres utiles selon les préférences personnelles.
  • D'autres fonctionnalités nouvelles et uniques sont également prévues.

Contournements ASLR à haute entropie

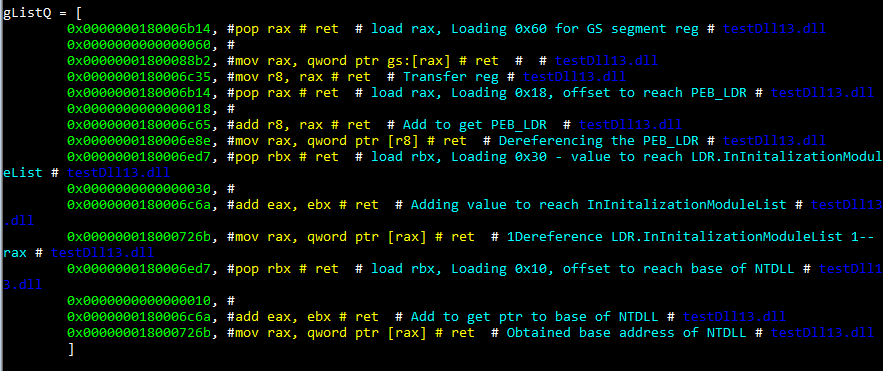
Août 2025 : ROP ROCKET dispose d'un mini-outil de contournement ASLR, publié au DEFCON le 10 août 2025, qui générera neuf contournements ASLR vers l'ASLR 64 bits à haute entropie.
r_bypass1

ASLR Bypass Screenshot

Instructions d'installation

Configuration

Cela doit être installé en tant que paquet local. Il y a un fichier setup.py. Pour ce faire, allez simplement dans le répertoire et entrez la commande suivante : py -m pip install -e ./ Selon votre installation Python, vous devrez peut-être varier légèrement. Si vous allez voir les paquets installés, vous devriez voir ROP-ROCKET apparaître : py -m pip list Il est estimé que toutes les dépendances requises sont incluses, mais si vous rencontrez des problèmes - en raison de la nouveauté de cette version, ouvrez simplement un ticket et nous examinerons cela.

Première exécution

Exécutez-le simplement depuis la ligne de commande :py rop2.py rop_tester_syscall.exe Un fichier rop_tester_syscall.exe entièrement exploitable est également inclus sous forme de fichier zip. Il a été développé juste pour s'assurer que tous les gadgets sont trouvés et non manqués.

Historique

Cet outil a été inspiré par le bien plus ancien JOP ROCKET, que j'ai écrit pour une partie de ma thèse de doctorat et publié au DEF CON 27 en 2019. Cela a conduit à beaucoup de développements supplémentaires sur JOP et à de nombreuses nouvelles capacités JOP, ainsi qu'à la fourniture d'une documentation complète sur les mécanismes et l'utilisation de JOP dans différents articles. Cet outil est un peu obsolète pour le moment - c'est un style plus ancien de Python. Avec cette nouvelle recherche, une partie de cette inspiration est d'essayer de faire quelque chose de nouveau et de différent dans le domaine du ROP. Nous avons rempli ce mandat jusqu'à présent. Donc d'une certaine manière, cet outil est inspiré par un outil JOP, nous permettant peut-être d'essayer de sortir des sentiers battus et de manière moins conventionnelle que nous ne le ferions normalement avec ROP. ROP ROCKET n'a aucune capacité JOP - il est strictement dédié au ROP. Le seul outil entièrement dédié à JOP est JOP ROCKET, car tout le reste n'a qu'une sorte d'espace réservé pour de futurs travaux sur JOP. Quoi qu'il en soit, je voulais clarifier ces informations historiques, afin que la similitude des noms ne confonde personne, car ce sont deux outils très différents et sans rapport.
Captures d'écran

image

ROCKET a généré une attaque Heaven's Gate x86 vers x64, l'affichant à l'écran et la sauvegardant.
image

ROCKET a généré un appel système Windows pour NtProtectVirtualMemory pour Win 10/11, l'affichant à l'écran et le sauvegardant.
image

Télécharger l’outil
