Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
pentest-copilot — Agent de test d'intrusion piloté par IA qui se connecte à une machine Kali, exécute automatiquement des outils de sécurité, analyse les résultats et itère via des workflows basés sur le navigateur. | Kitploit
Outils/GitHubGitHub/bugbasesecurity/pentest-copilot
Frameworks de Tests d'IntrusionReconnaissanceProxies Web et InterceptionScripting et AutomatisationExploitation d'Applications WebCTFTests d'IntrusionCommandement et ContrôleApprentissage et ÉducationRed TeamingSécurité de l'IA
GitHubbugbasesecurity/pentest-copilot

pentest-copilot

Agent de test d'intrusion piloté par IA qui se connecte à une machine Kali, exécute automatiquement des outils de sécurité, analyse les résultats et itère via des workflows basés sur le navigateur.

Voir le dépôtSite web
1.5k286115il y a 1 moisVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Pentest Copilot Banner

Pentest Copilot

GitHub License GitHub Repo stars GitHub forks

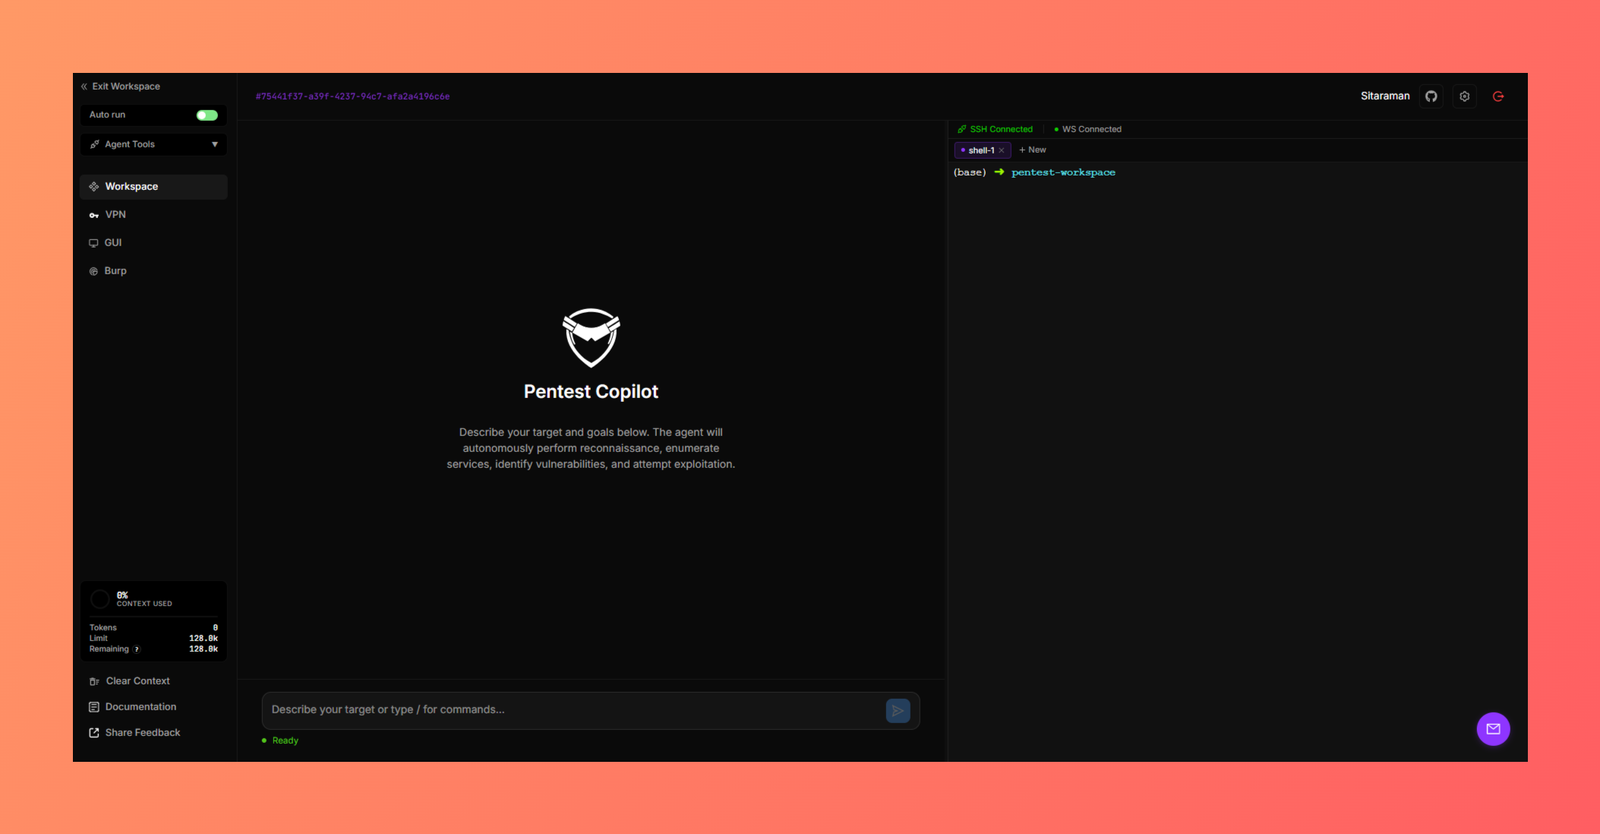
Un agent de test d'intrusion open-source piloté par l'IA. Il se connecte à une machine d'attaque Kali, exécute des outils de manière autonome, analyse les résultats et itère. Vous décrivez la cible. Il fait le reste.

Conçu pour les missions réelles, les machines boot2root et les CTF.
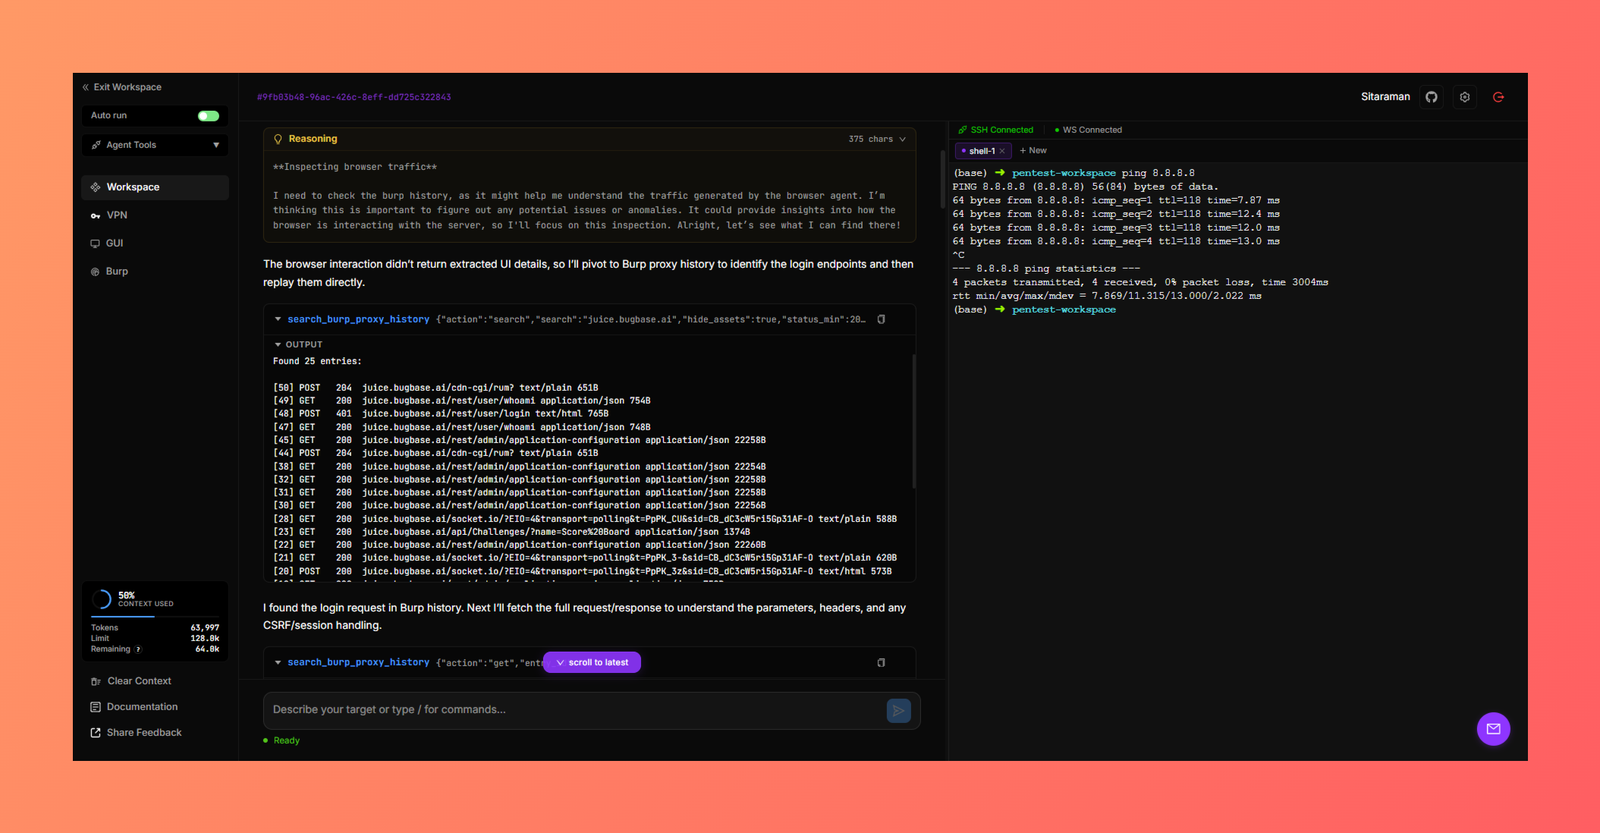
En action

Pentest Copilot réalisant un contournement d'authentification dans OWASP Juice Shop :

Regardez-le sur YouTube

Historique des étoiles

Star History Chart

Ce qu'il fait

  • Exécution agentique - l'IA exécute des commandes directement sur la machine d'attaque, lit la sortie, décide des étapes suivantes et boucle. Jusqu'à 25 itérations par tour, sans intervention manuelle.
  • 16 outils d'agent - bash, scripts Python, installation d'outils, gestion de shell, recherche Google, création de sous-agents, Burp Suite (historique du proxy, Repeater, Intruder, Collaborator) et automatisation du navigateur.
  • Plus de 100 capacités - registre organisé d'outils de sécurité et de paquets Python répartis en 7 catégories (réseau, rev, pwn, crypto, forensique, stégo, core). Sélectionnez ce dont vous avez besoin, l'agent installe le reste.
  • Intégration Burp Suite - visionneuse de l'historique du proxy, envoi de requêtes vers Repeater/Intruder, Collaborator pour les tests hors bande. Le tout accessible à l'agent et via l'interface.
  • Agent navigateur - automatisation d'un vrai navigateur via Magnitude. Testez les flux de connexion, remplissez des formulaires, interagissez avec des applications fortement dépendantes de JavaScript. Possibilité de faire transiter le trafic par Burp. En mode Docker, observez le navigateur via le flux VNC intégré ; en mode développeur, le navigateur s'ouvre sur votre bureau local.
  • Gestion VPN - téléchargez des bundles .ovpn/.conf avec les certificats, clés ou identifiants référencés et connectez-vous/déconnectez-vous depuis le navigateur. Connexions simultanées multiples prises en charge.
  • Parallélisme des sous-agents - lancez des agents en arrière-plan pour exécuter des tâches simultanément (par exemple, brute-force de répertoires + énumération de sous-domaines en même temps).
  • Contrôles de sécurité - les commandes dangereuses (suppressions récursives, écritures sur périphériques, fork bombs) nécessitent une approbation explicite, même en mode exécution automatique.
  • Apportez votre propre modèle - OpenAI, Anthropic (clé API ou OAuth), Google, Mistral, ou tout endpoint compatible OpenAI.
  • Utilisez vos abonnements locaux existants - Pentest Copilot peut utiliser un CLI Codex authentifié en mode Docker ou hôte, et Claude Code en mode hôte/développeur, comme fournisseurs d'inférence normaux tout en conservant sa propre boucle d'outils et de consentement.

Démarrage rapide

git clone https://github.com/bugbasesecurity/pentest-copilot.git
cd pentest-copilot
./run.sh start

Ouvrez http://localhost:3000, inscrivez-vous et démarrez une session.

run.sh attend que le frontend, le backend, MongoDB et Redis soient prêts avant de signaler le succès. Si le démarrage échoue, il affiche l'état des conteneurs concernés et les journaux récents. Configurez et assignez un modèle sous Settings -> Models après le premier démarrage.

Sous Windows, exécutez Pentest Copilot dans WSL2 avec l'intégration WSL de Docker Desktop activée. Les hôtes de travail PowerShell natif et SSH Windows ne sont pas pris en charge car les commandes de l'espace de travail nécessitent un shell POSIX. Pour des permissions de fichiers et des performances fiables, clonez le dépôt dans le système de fichiers WSL, pas sous /mnt/c.

Inférence via abonnement Codex et Claude

Settings -> Models détecte les CLI Codex et Claude Code authentifiés. Authentifiez-vous une fois sur la machine qui exécute le CLI :

codex login
claude auth login

Sélectionnez ensuite Use Codex ou Use Claude Code. Le CLI officiel gère la connexion, le rafraîchissement et la gestion des droits d'abonnement ; Pentest Copilot ne copie ni ne rejoue les jetons OAuth. Les transports d'abonnement reçoivent le même historique de conversation et les mêmes schémas de fonctions que les fournisseurs API et renvoient le même contrat d'appel assistant/outil, de sorte que Pentest Copilot continue d'exécuter les outils et les contrôles de consentement.

Le backend Docker inclut le CLI Codex Linux et monte uniquement le fichier ~/.codex/auth.json de l'hôte, suivant le flux documenté de transfert de connexion headless/Docker de Codex. Définissez CODEX_AUTH_FILE avant docker compose up si votre fichier d'identifiants se trouve ailleurs. Le CLI peut rafraîchir ce fichier pendant son utilisation normale ; ne le commitez ni ne le partagez jamais. Les identifiants uniquement dans le Keychain de l'hôte et Claude Code restent disponibles uniquement en mode développeur/hôte jusqu'à ce qu'un pont d'inférence hôte soit configuré. L'utilisation de l'abonnement Claude relève du contrôle du CLI local et doit être conforme aux conditions actuelles d'Anthropic relatives aux produits tiers et aux abonnements.

Les familles de modèles de premier ordre actuelles incluent GPT-5.6 Sol/Terra/Luna, Claude Fable/Opus/Sonnet 5, et Kimi K3 (API Moonshot directe ou OpenRouter).

Profils SSH limités à l'espace de travail

Télécharger l’outil