 brandon7cc/mac-monitor
Système de surveillance macOS avancé exploitant Apple Endpoint Security pour collecter, enrichir et afficher les événements de processus, fichiers, mémoire et XPC pour le triage des logiciels malveillants, la chasse aux menaces et l'analyse forensique.


Mac Monitor est un outil de surveillance système avancé et autonome, spécialement conçu pour la recherche en sécurité macOS, le triage de malwares et le dépannage système. Tirant parti des API Endpoint Security (ES) et System Extension d'Apple, il collecte et enrichit les événements système, les affichant graphiquement, avec un ensemble de fonctionnalités étendu conçu pour ne montrer que les événements qui vous intéressent. La télémétrie collectée inclut les événements de processus, interprocessus, mémoire, XPC, fichiers, etc., en plus de métadonnées riches, permettant aux utilisateurs de contextualiser les événements et de raconter une histoire facilement. Avec une interface intuitive et un riche ensemble de fonctionnalités d'analyse, Mac Monitor a été conçu pour un large éventail de niveaux de compétence et de parcours afin de détecter les menaces macOS qui autrement passeraient inaperçues.
Présentation de la prochaine génération de Mac Monitor :
Apple Silicon, mais Intel fonctionne aussi !4 Go+ est recommandé13.1+ (Ventura)☕️ (Recommandé) Homebrew
brew install --cask mac-monitor📦 Paquet d'installation
Installation
Mac Monitor.appAccès complet au disque -- vous devrez activer l'interrupteur pour l'activer pour l'Extension de sécurité Mac Monitor. L'accès complet au disque est une exigence d'Endpoint Security.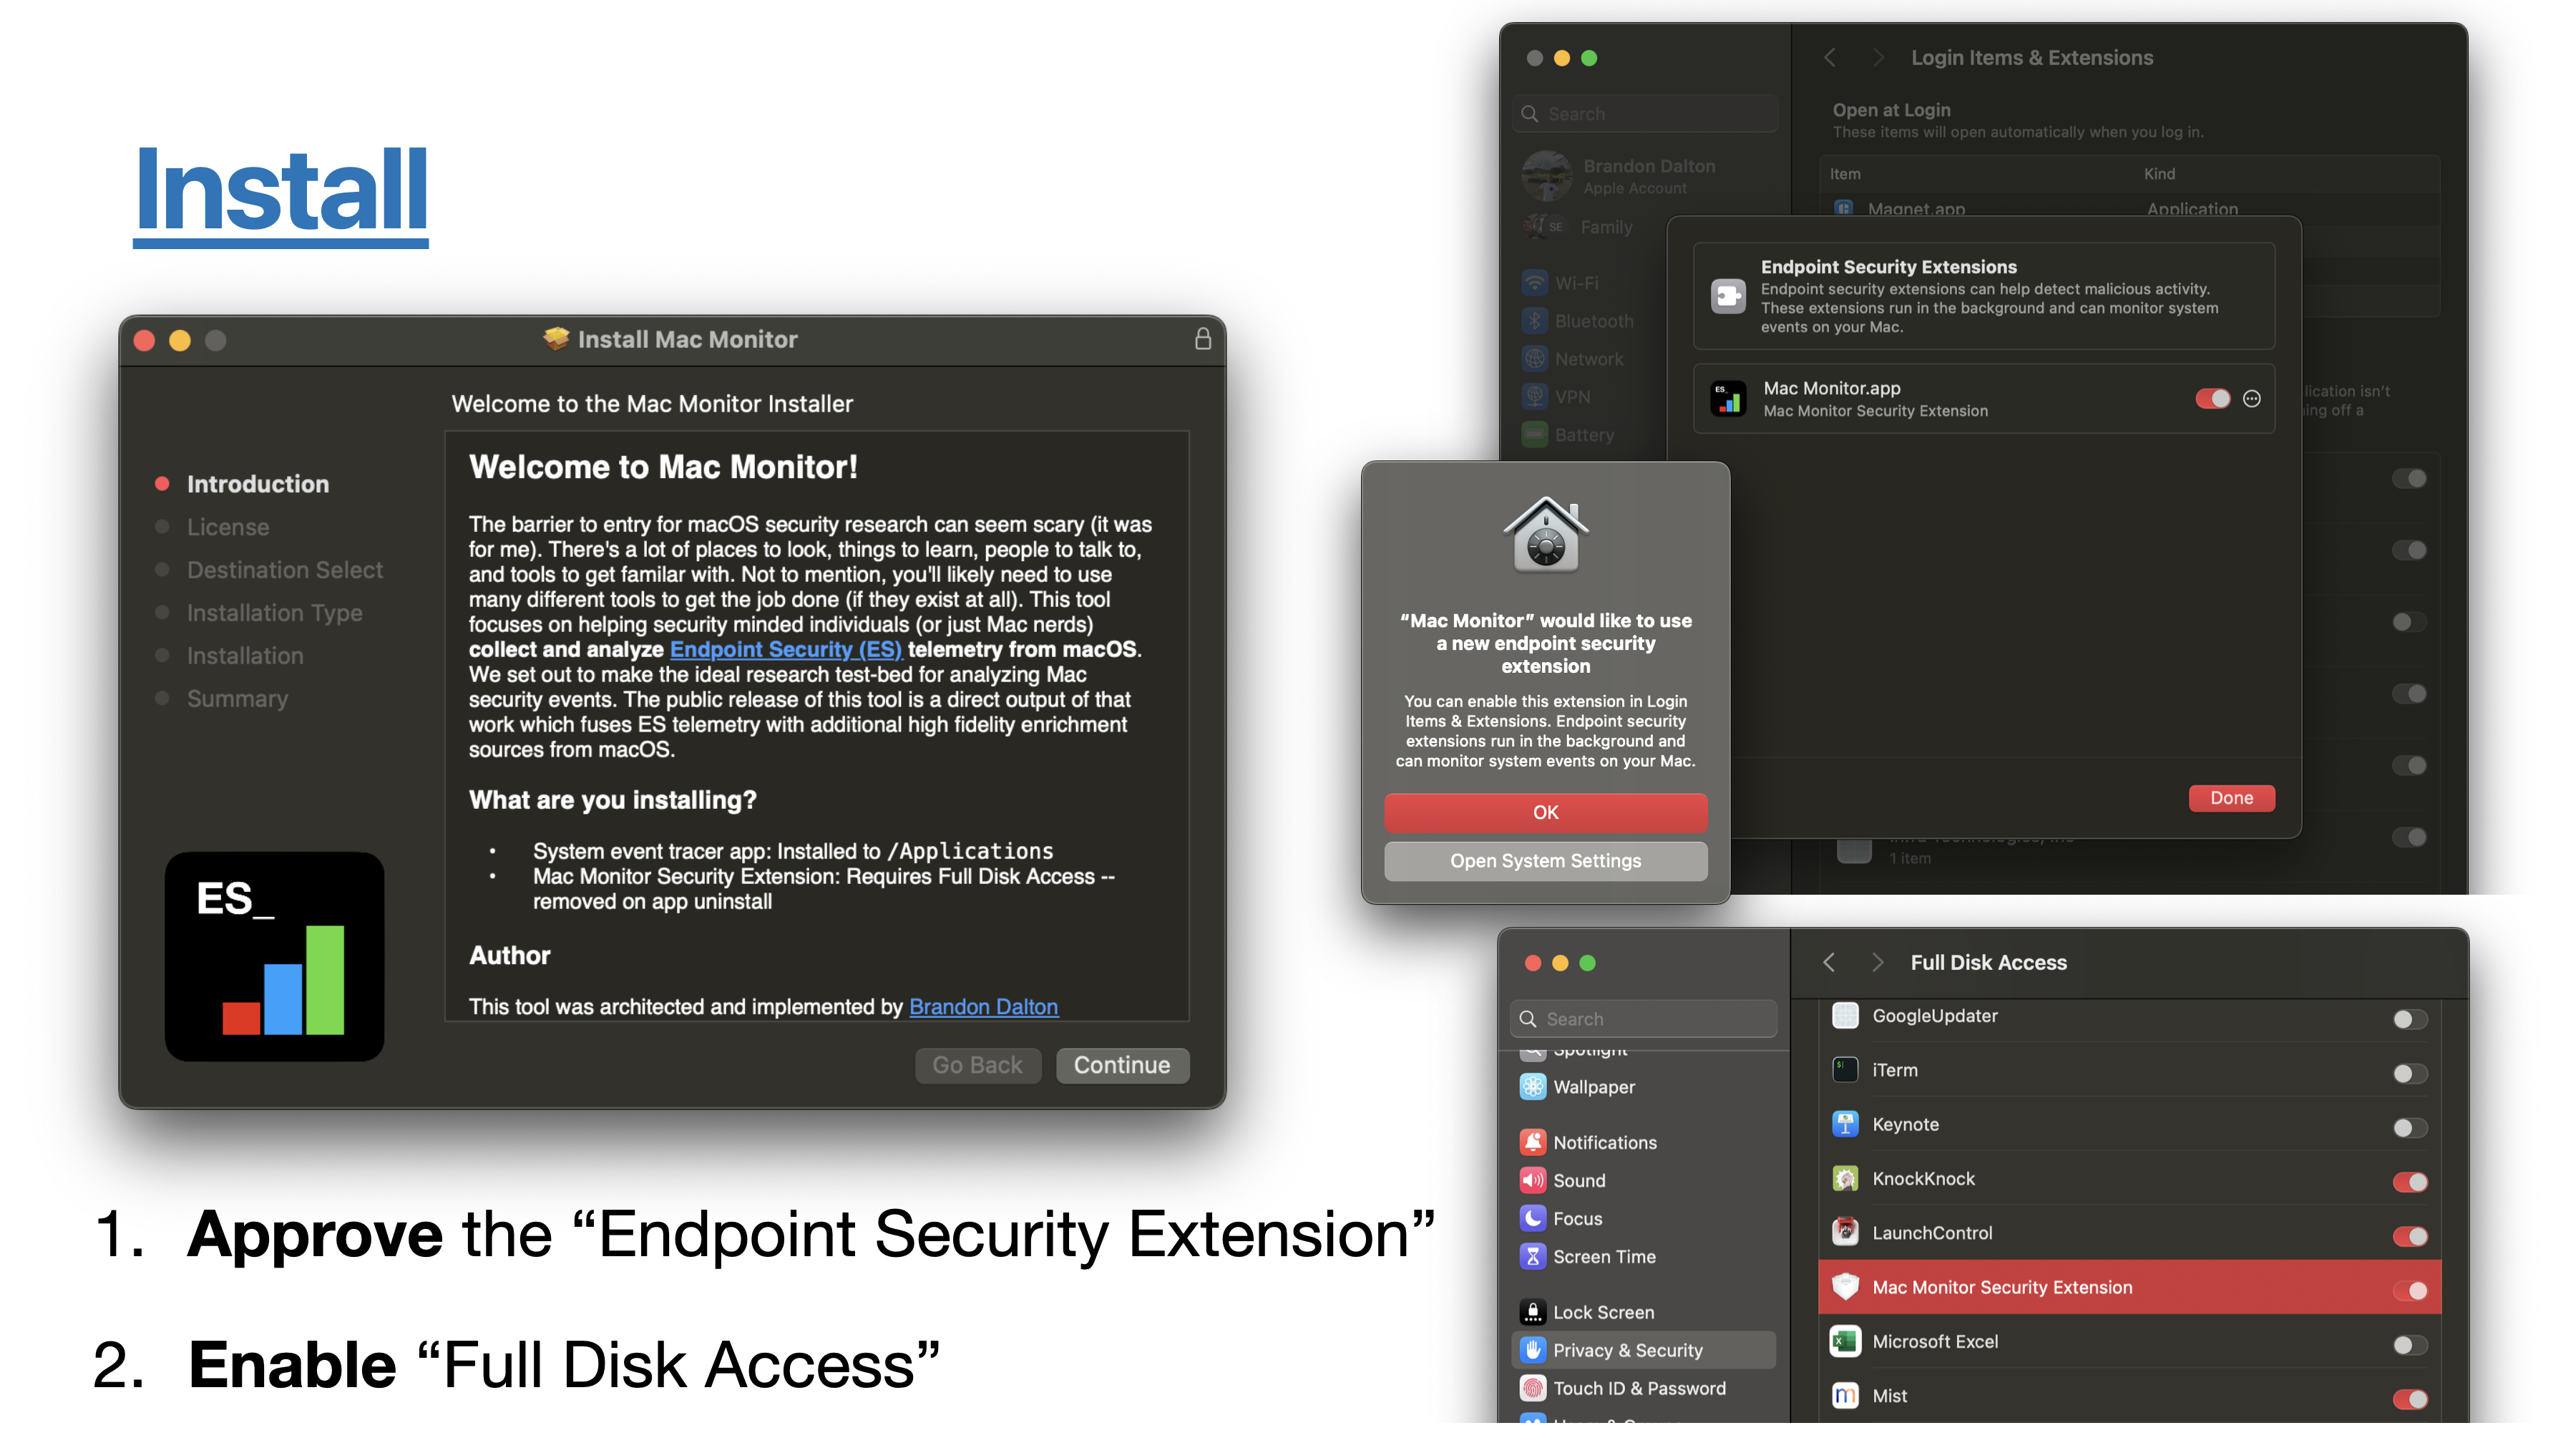
/Applications/Mac Monitor.app avec identifiant de signature com.swiftlydetecting.agent./Library/SystemExtensions/../com.swiftlydetecting.agent.securityextension.systemextension avec identifiant de signature com.swiftlydetecting.agent.securityextension.systemextension.1.0.3+) Prend en charge la suppression à l'aide du script ../Contents/SharedSupport/uninstall.sh.Événements ES haute fidélité modélisés et enrichis, certains événements contenant un enrichissement supplémentaire. Par exemple, un processus connaissant la quarantaine de fichiers, un fichier mis en quarantaine, des certificats de signature de code, etc.
Abonnements dynamiques aux événements ES en cours d'exécution. Vous avez la possibilité de modifier vos abonnements aux événements à la volée, ce qui vous permet de réduire le bruit pendant que vous travaillez sur des traces.
Mise en sourdine de chemins au niveau de l'API -- L'équipe Endpoint Security d'Apple a récemment beaucoup travaillé pour permettre des capacités avancées de mise en sourdine/inversion de chemins. Ici, nous couvrons la majorité des fonctionnalités de l'API : es_mute_path et es_mute_path_events ainsi que les types ES_MUTE_PATH_TYPE_PREFIX, ES_MUTE_PATH_TYPE_LITERAL, ES_MUTE_PATH_TYPE_TARGET_PREFIX et ES_MUTE_PATH_TYPE_TARGET_LITERAL. Actuellement, nous ne prenons pas en charge l'inversion. J'adorerais que l'équipe ES ajoute l'inversion par événement plutôt que par client.

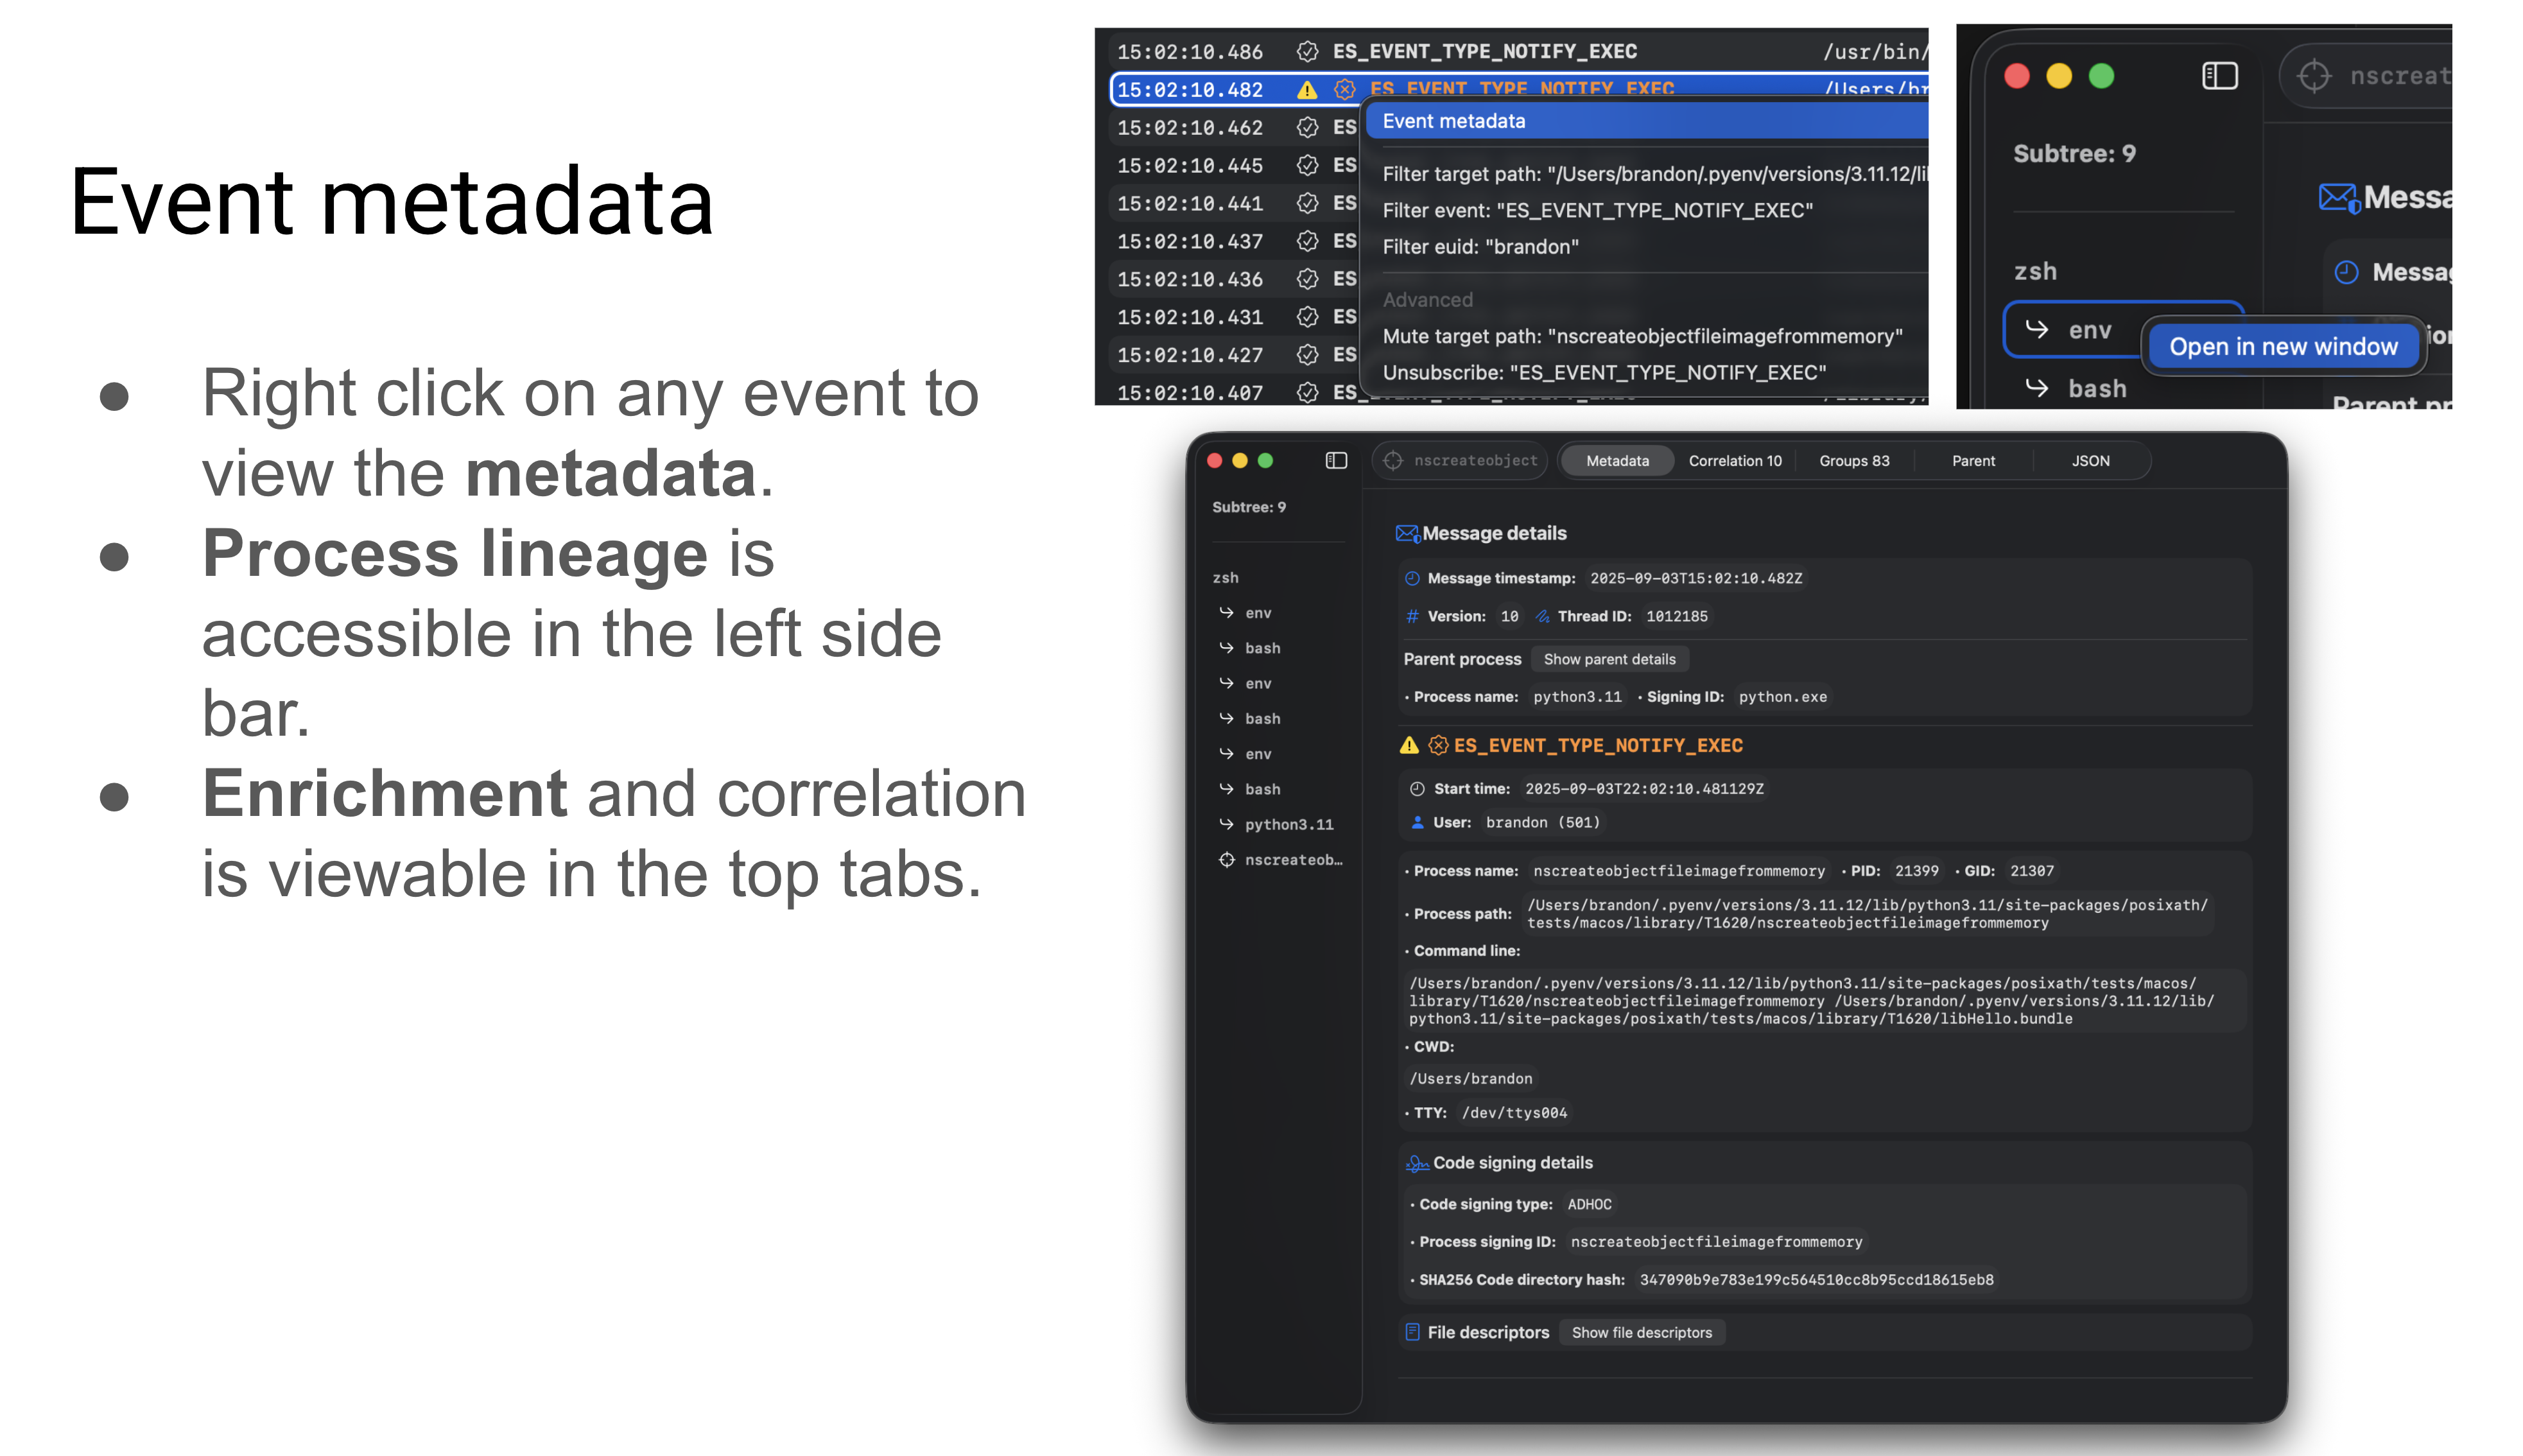
Faits détaillés sur les événements. Faites un clic droit sur n'importe quel événement dans une ligne de tableau pour accéder aux métadonnées, au filtrage, à la mise en sourdine et aux options de désabonnement. Au cœur de l'expérience utilisateur se trouve la capacité d'explorer en détail un événement ou un ensemble d'événements. Pour activer cette fonctionnalité, nous avons développé des fenêtres "Faits sur les événements" qui contiennent des métadonnées / enrichissements supplémentaires sur un événement donné. Chaque événement possède un ensemble de métadonnées organisées qui sont affichées. Par exemple, les événements d'exécution de processus contiennent généralement des informations de signature de code, des variables d'environnement, des événements corrélés, etc. Ci-dessous, vous voyez des exemples de faits sur les événements de création de fichier et d'ajout d'élément de lancement BTM.
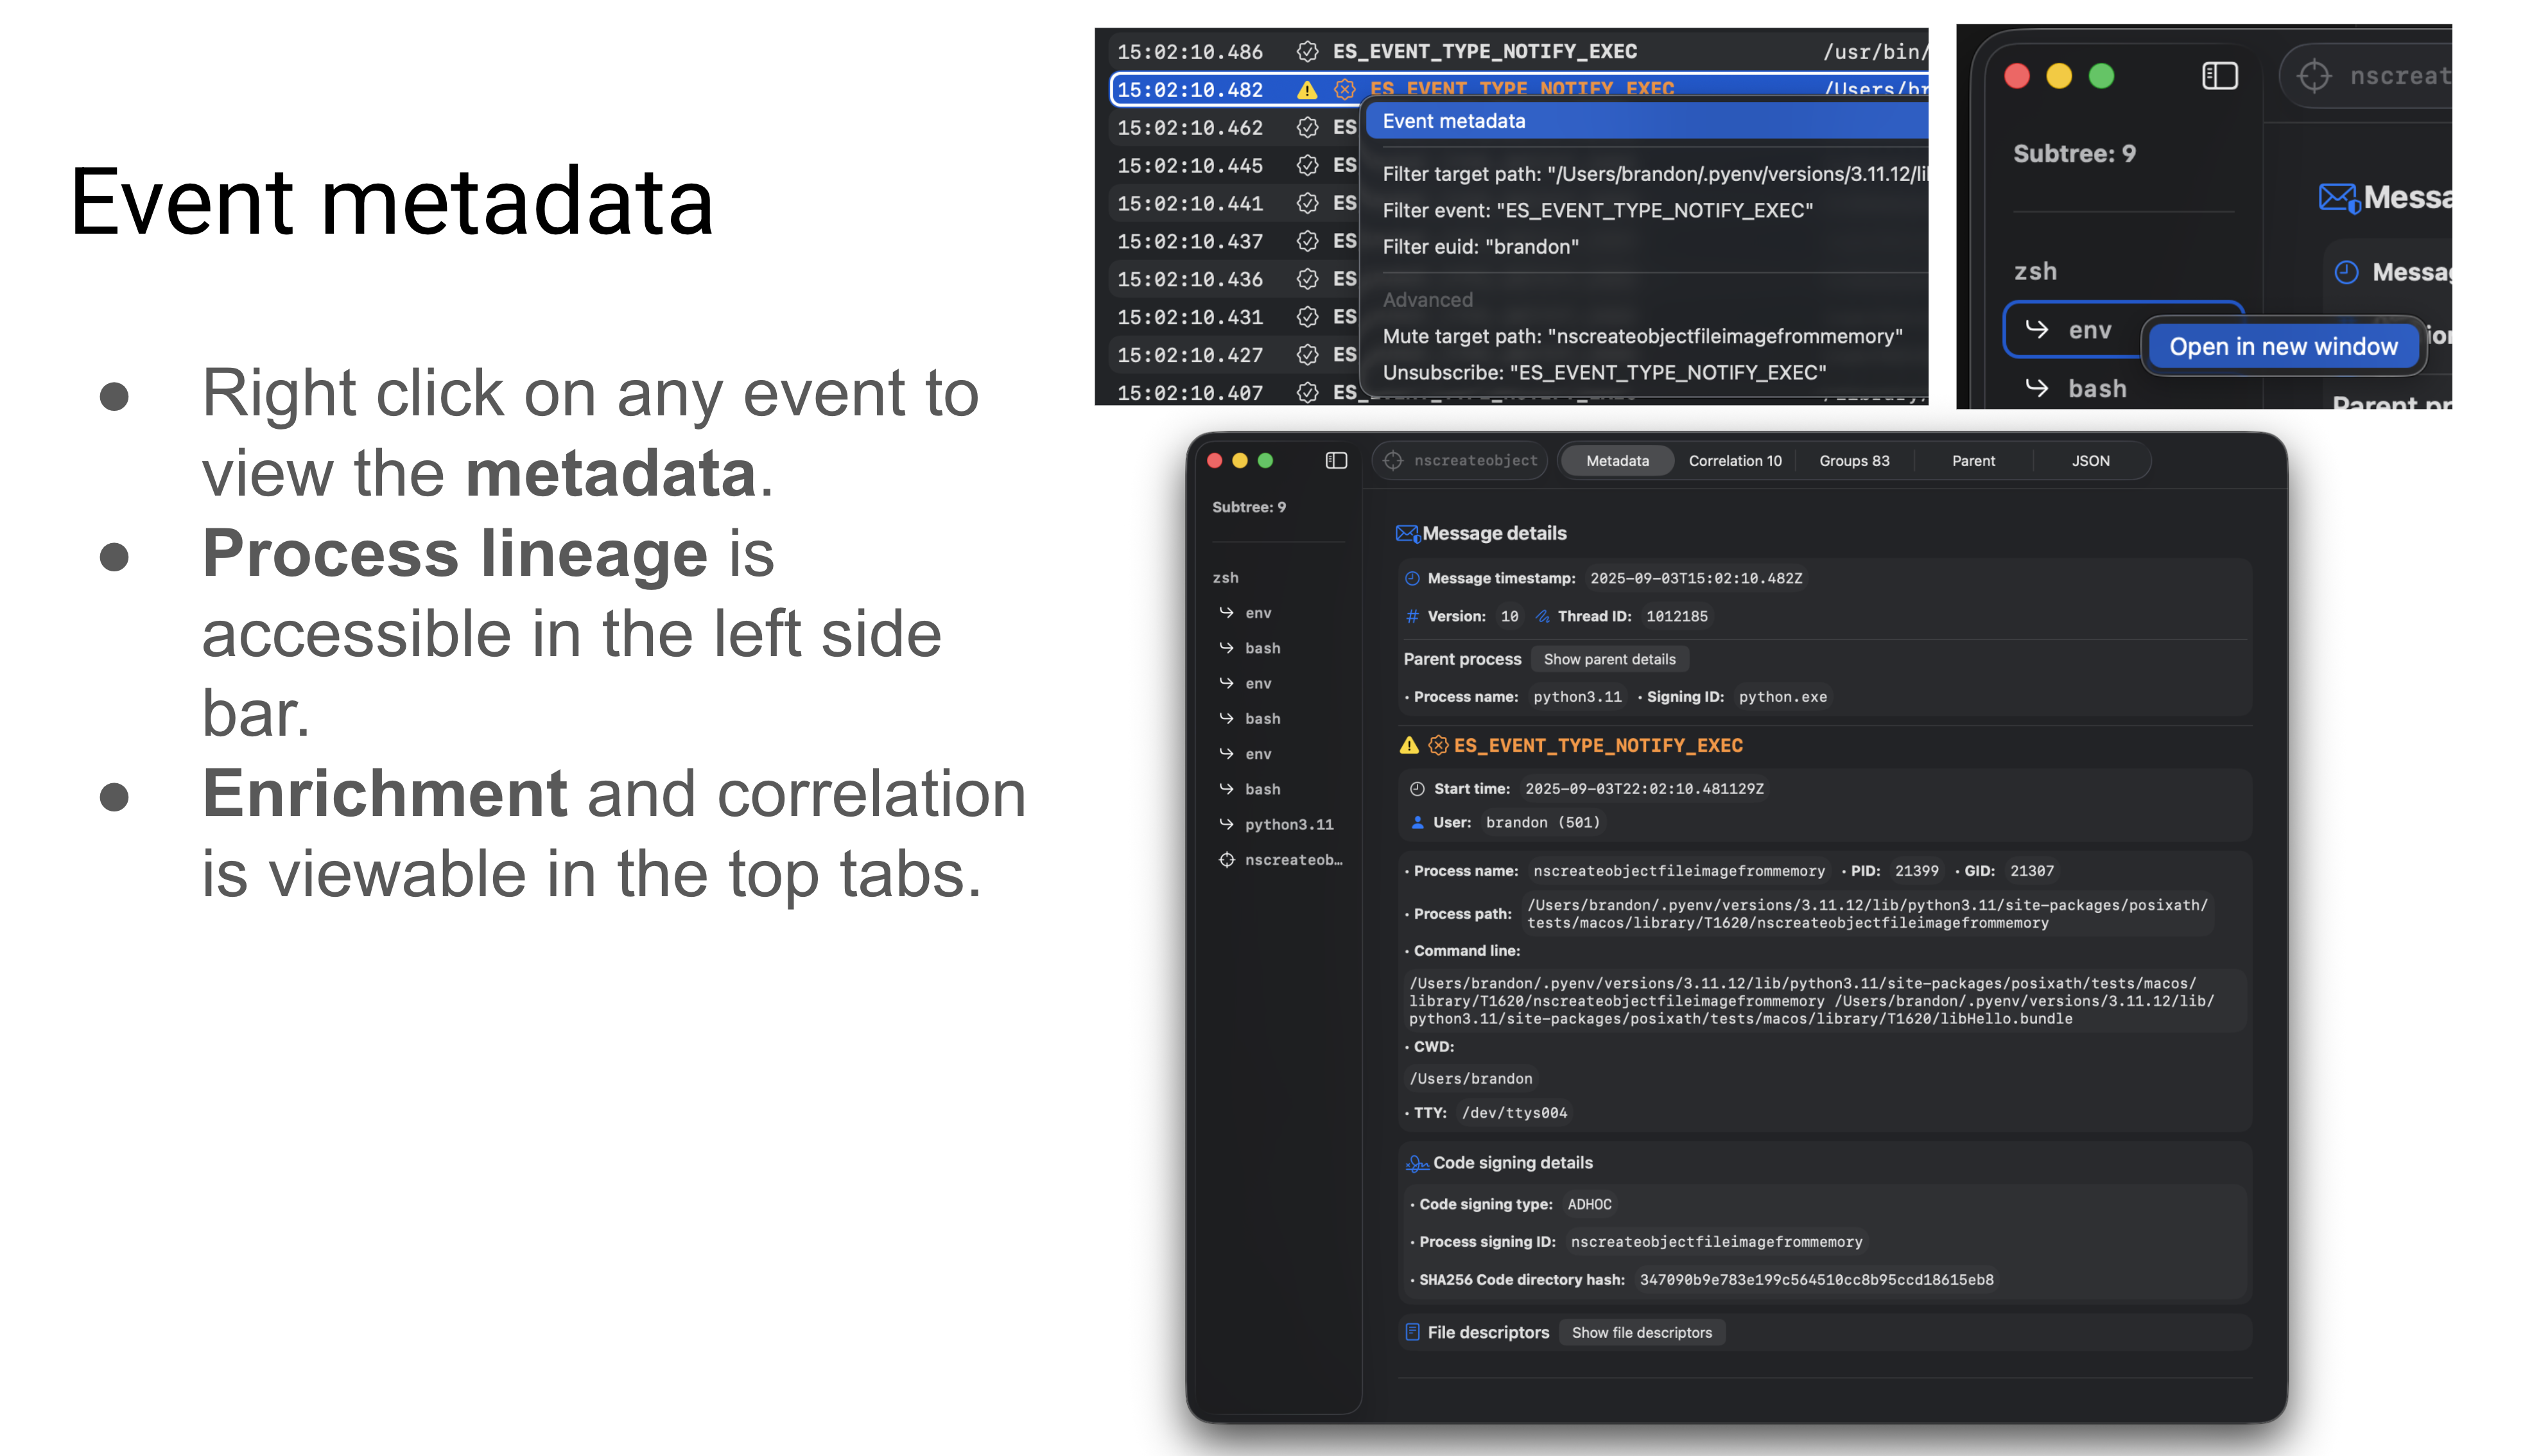
La corrélation d'événements est un composant exceptionnellement important dans la boîte à outils de tout analyste. La capacité de voir quels événements sont "liés" les uns aux autres vous permet de manipuler la télémétrie d'une manière qui a du sens (plutôt que de simplement la décharger en JSON ou de représenter un événement individuel). Nous effectuons la corrélation d'événements au niveau du processus -- cela signifie que pour tout événement donné (qui a un processus initiateur et/ou cible), nous pouvons lier en profondeur les événements qu'un processus donné a déclenchés.
Le regroupement de processus est une autre façon utile de représenter la télémétrie des processus autour d'un événement donné ES_EVENT_TYPE_NOTIFY_EXEC ou ES_EVENT_TYPE_NOTIFY_FORK. En regroupant les processus de cette manière, vous pouvez facilement identifier la chaîne d'activité.
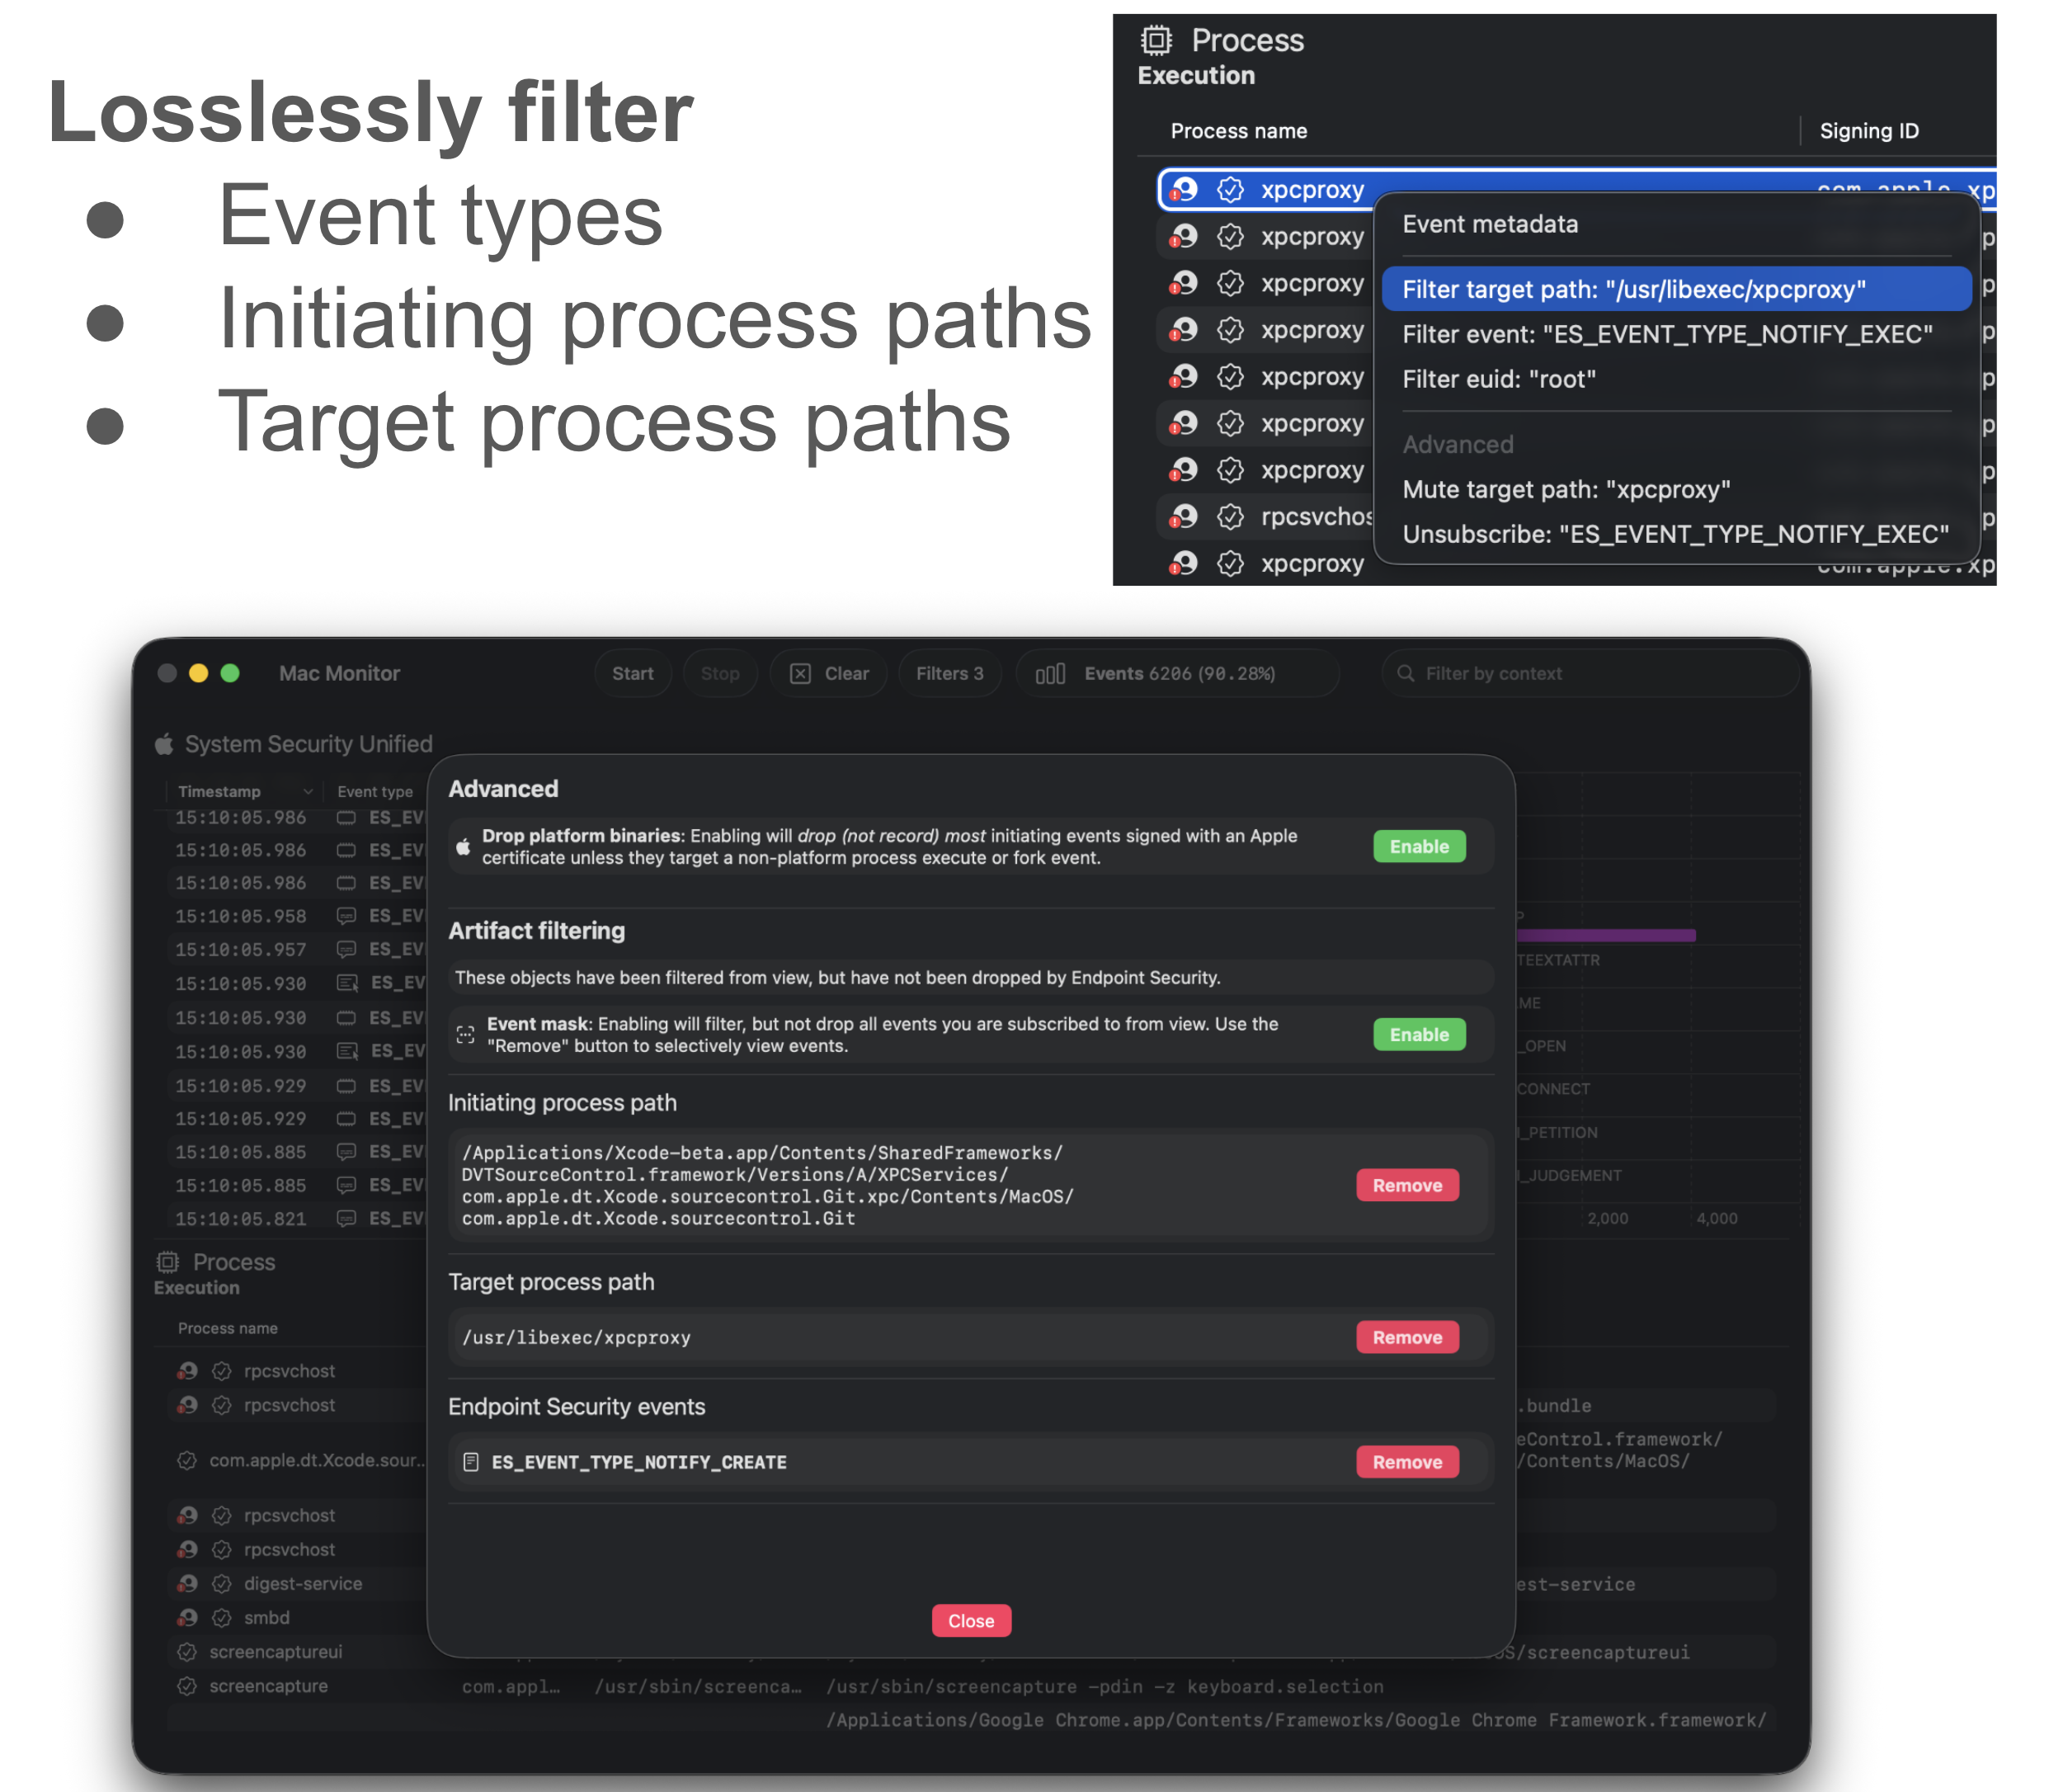
Le filtrage d'artefacts permet aux utilisateurs de supprimer (mais pas de détruire) des événements de la vue en fonction de : le type d'événement, le chemin du processus initiateur ou le chemin du processus cible. Cette fonctionnalité remarquable permet aux analystes de traverser rapidement le bruit tout en conservant toutes les données.