
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-24919-Sniper — CVE-2024-24919 Sniper - Un outil puissant pour scanner la vulnérabilité CVE-2024-24919 de Check Point Security Gateway. Prend en charge l'analyse unique et groupée, le multithreading et génère des rapports CSV détaillés. Idéal pour les testeurs d'intrusion et les chercheurs en sécurité. | Kitploit
Outils/GitHubGitHub/bigb0x/cve-2024-24919-sniper
ReconnaissanceScanners de VulnérabilitésExploitationCollecte d'InformationsSécurité WebTests d'Intrusion
GitHubbigb0x/cve-2024-24919-sniper

CVE-2024-24919-Sniper

À propos

Voir le dépôt
3129il y a 2 ansPas encore vérifié

CVE-2024-24919 Sniper - Un outil puissant pour scanner la vulnérabilité CVE-2024-24919 de Check Point Security Gateway. Prend en charge l'analyse unique et groupée, le multithreading et génère des rapports CSV détaillés. Idéal pour les testeurs d'intrusion et les chercheurs en sécurité.
Partager

CVE-2024-24919-Sniper

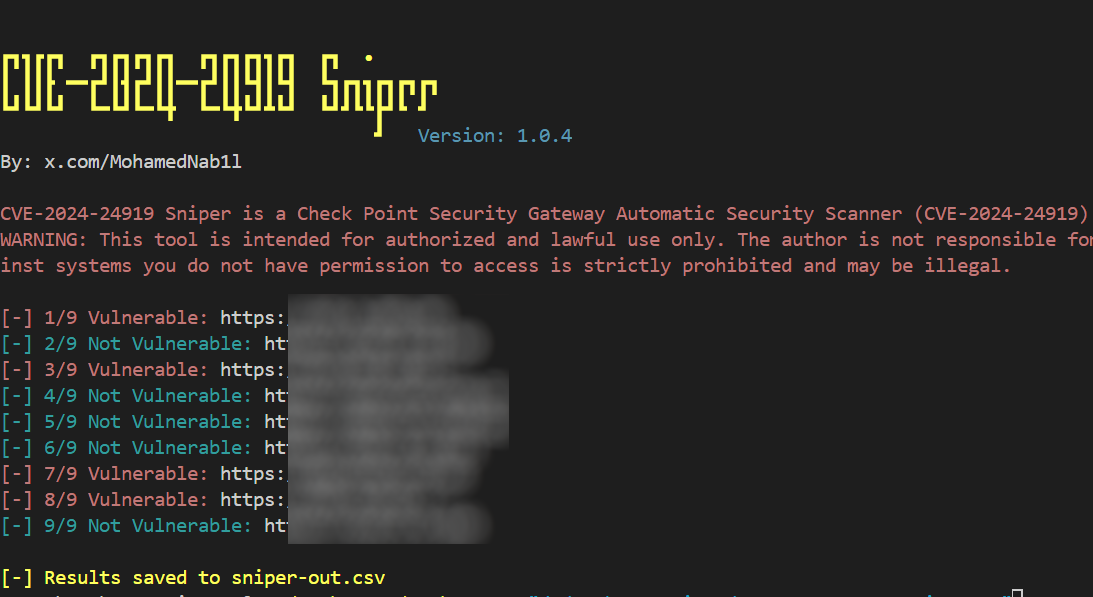
CVE-2024-24919 Sniper Screenshot

Aperçu

CVE-2024-24919 Sniper est un script Python conçu pour détecter les vulnérabilités de divulgation d'informations des passerelles Check Point Security Gateway. Ce script peut effectuer des analyses sur une cible unique ou en masse, en utilisant le multithreading pour améliorer la vitesse d'analyse. Il prend en charge diverses options de ligne de commande pour spécifier les cibles et contrôler le comportement de l'analyse.

Fonctionnalités

  • Scanne et exploite la vulnérabilité CVE-2024-24919
  • Prend en charge l'analyse d'une cible unique et en masse
  • Analyse multithreadée pour des performances améliorées
  • Génère un rapport CSV avec les résultats d'analyse
  • Sortie colorée ANSI pour une meilleure lisibilité

Installation

Prérequis

  • Python 3.6+
  • pip (installateur de paquets Python)

Installer les dépendances

  1. Clonez le dépôt :

    git clone https://github.com/yourusername/CVE-2024-24919-Sniper.git
    cd CVE-2024-24919-Sniper
    
  2. Installez les paquets Python requis :

    pip install -r requirements.txt
    

Utilisation

Options de ligne de commande

Le script prend en charge diverses options de ligne de commande pour spécifier la cible, le mode et d'autres paramètres.

  • -u, --url : URL ou adresse IP cible
  • -r, --remote-path : Chemin du fichier distant à lire (par défaut : /etc/passwd)
  • -f, --file : Fichier contenant une liste d'URLs ou d'adresses IP cibles (une par ligne)
  • -t, --threads : Nombre de threads à utiliser pour l'analyse (par défaut : 3)

Exemples

Exploitation d'une cible unique

Pour analyser une cible unique :

python3 cve-2024-24919-sniper.py -u IP-CIBLE -r fichier-distant-à-lire -t nombre-de-threads
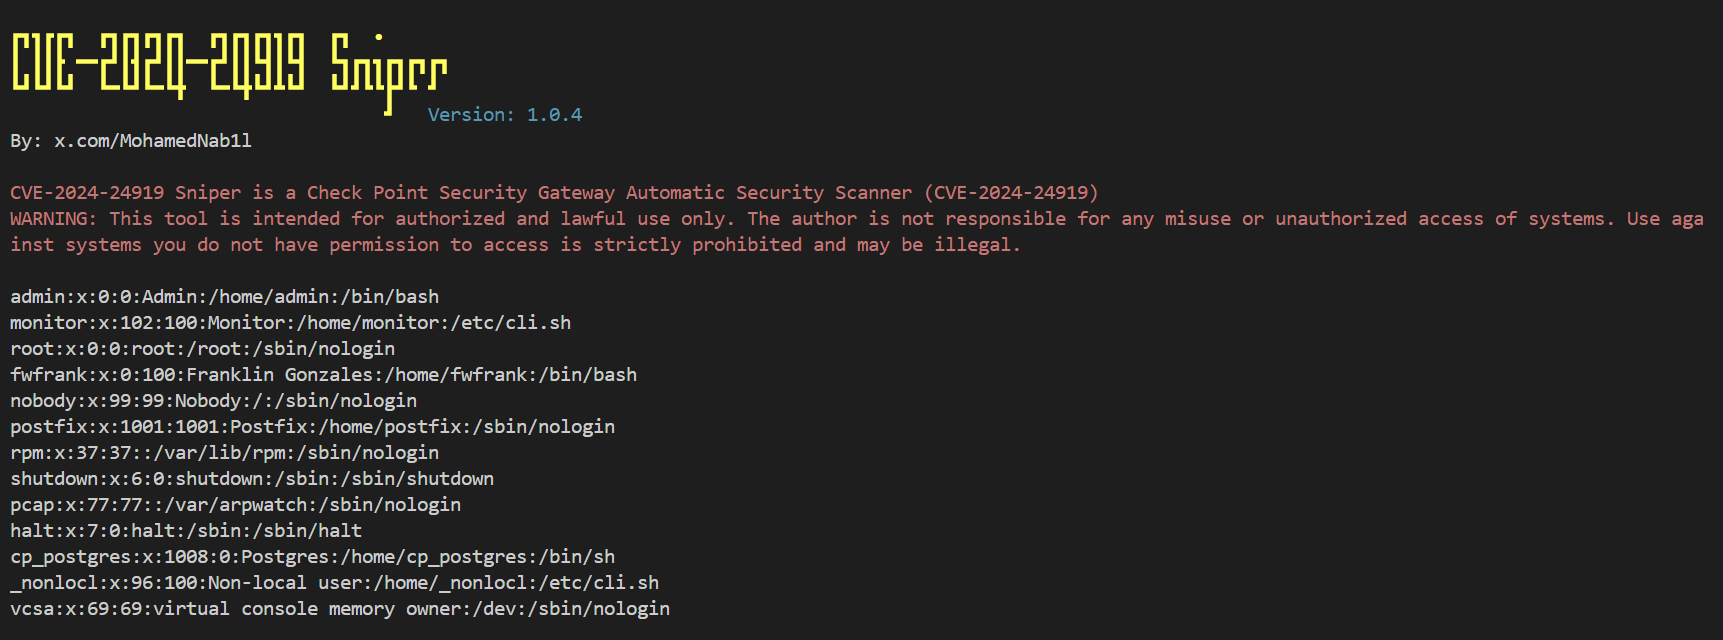
CVE-2024-24919 Sniper Screenshot

Analyse en masse

Pour analyser plusieurs cibles à partir d'un fichier :

python3 cve-2024-24919-sniper.py -f cibles.txt

Nombre personnalisé de threads

Pour spécifier le nombre de threads :

python3 cve-2024-24919-sniper.py -f cibles.txt -t 5

Rapport de sortie

Le script générera un rapport CSV nommé sniper-out.csv contenant les résultats d'analyse avec les colonnes suivantes :

  • Hôte
  • Vulnérable
  • Statut
  • Date de dernière analyse

Gestion des interruptions

Vous pouvez arrêter le script à tout moment en appuyant sur Ctrl+C. Le script gérera l'interruption correctement et se terminera.

Contact

Pour toute question ou retour, vous pouvez contacter l'auteur :

  • Twitter : @MohamedNab1l

Avertissement

Cet outil est destiné uniquement à des fins éducatives et de tests autorisés. Utilisez-le à vos propres risques. N'analysez ni n'attaquez des cibles pour lesquelles vous n'avez pas d'autorisation explicite de test.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    331

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →



