Rejoignez la communauté du projet sur notre serveur !



bettercap est un framework puissant, facilement extensible et portable écrit en Go qui vise à offrir aux chercheurs en sécurité, aux red teamers et aux ingénieurs en rétro-ingénierie une solution facile à utiliser, tout-en-un avec toutes les fonctionnalités dont ils pourraient avoir besoin pour effectuer des reconnaissances et attaquer les réseaux WiFi, les appareils Bluetooth Low Energy, CAN-bus, les périphériques HID sans fil et les réseaux Ethernet.
Principales fonctionnalités
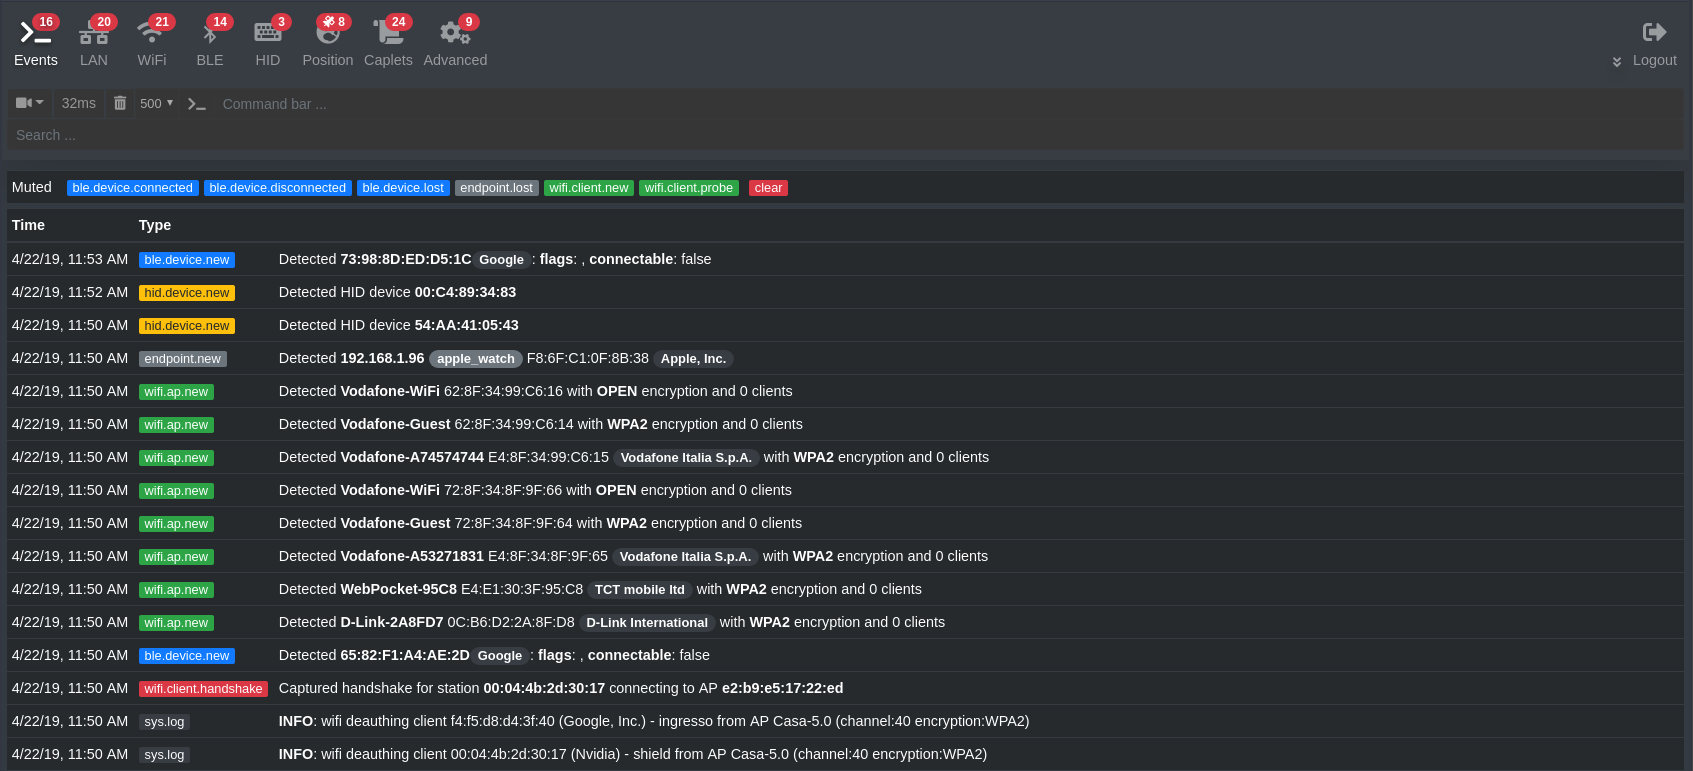
- WiFi : scan des réseaux, attaque par désauthentification, attaque d'association PMKID sans client et capture automatique des handshakes WPA/WPA2/WPA3 des clients.
- Bluetooth Low Energy : scan des appareils, énumération des caractéristiques, lecture et écriture.
- Appareils sans fil 2,4 GHz : scan et attaques MouseJacking avec injection de trames HID par liaison radio (avec support de DuckyScript).
- CAN-bus et DBC : décodage, injection et fuzzing de trames.
- Sondage et reconnaissance passifs et actifs des hôtes d'un réseau IP.
- ARP, DNS, NDP et DHCPv6 spoofers pour les attaques MITM sur les réseaux IPv4 et IPv6.
- Proxies au niveau paquet, TCP et HTTP/HTTPS application entièrement scriptables avec des plugins javascript faciles à implémenter.
- Un puissant renifleur réseau pour la récolte d'identifiants pouvant également être utilisé comme fuzzer de protocole réseau.
- Un scanner de ports très rapide.
- Une puissante API REST avec support de notifications asynchrones via websocket pour orchestrer facilement vos attaques.
- Une interface web très pratique.
- Et plus !
Contributeurs

Licence
bettercap est fait avec ♥ et publié sous la licence GPL 3.
Évolution du nombre d'étoiles

 bettercap/bettercap


