
AbuseBox
Sachez que votre serveur de messagerie est sur liste noire avant vos utilisateurs.
Surveillance auto-hébergée des IP et domaines que vous exploitez : 24 listes noires DNS, expiration SSL et de domaine, SPF/DKIM/DMARC et disponibilité, avec une alerte lorsqu'un élément change.
Site web | Démarrage rapide | Journal des modifications




Démarrage rapide
git clone https://github.com/bekkaze/abusebox.git && cd abusebox
docker compose up -d
Ouvrez http://localhost:3000 et connectez-vous en tant que admin avec le mot de passe obtenu via docker compose exec backend cat /app/data/initial_admin_password, puis modifiez-le dans Settings. Plus d'options dans Installation.
Pourquoi AbuseBox
- Des résultats fiables. Avant de faire confiance à une liste noire, AbuseBox la vérifie à l'aide de ses adresses de test (RFC 5782). Une liste qui refuse votre résolveur affiche No answer, et non un faux « clean ». Essayez : via Google DNS, Spamhaus répond « not listed » pour tout.
- Chaque inscription expliquée. Spamhaus SBL (une source de spam) et PBL (une plage d'utilisateurs finaux) ne sont pas le même problème. Chaque inscription est accompagnée de sa signification et d'une gravité, pour que vous sachiez quoi corriger en premier.
- La santé du serveur mail en un seul endroit. 24 listes noires, AbuseIPDB, expiration SSL et de domaine, notes SPF/DKIM/DMARC, rapports DMARC et disponibilité.
- Classé selon ce qui compte vraiment. Chaque actif reçoit un score de risque sur 100, pondéré par la gravité que décodent les codes de retour propres à chaque liste noire, de sorte qu'une inscription critique prime sur trois inscriptions cosmétiques. Le score montre son calcul : chaque facteur, sa contribution et le total sur lequel il est calculé.
- Vous indique ce qui a changé. Vérifications planifiées, journal d'activité et alertes par e-mail, Slack, Discord ou webhook lorsqu'un élément est inscrit, retiré, tombe en panne ou est sur le point d'expirer.
- À vous. Auto-hébergé, sous licence MIT, sans télémétrie, sans offre payante.
Si AbuseBox vous évite un rejet, une étoile aide d'autres opérateurs mail à le trouver.
Fonctionnalités
Surveillance
- Ajoutez des IP et des domaines comme actifs (un par un, une liste de jusqu'à 300, ou un /24 entier) et choisissez les vérifications exécutées sur chacun
- Revérifications planifiées à intervalle global ou par actif, plus un bouton « vérifier maintenant les actifs dus »
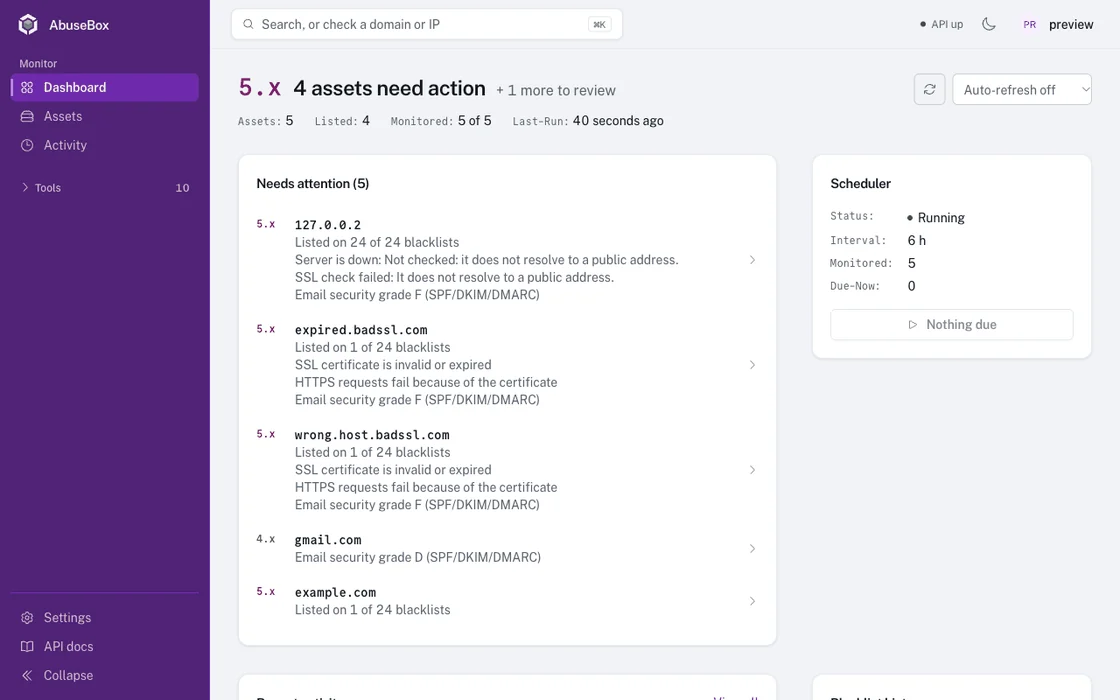
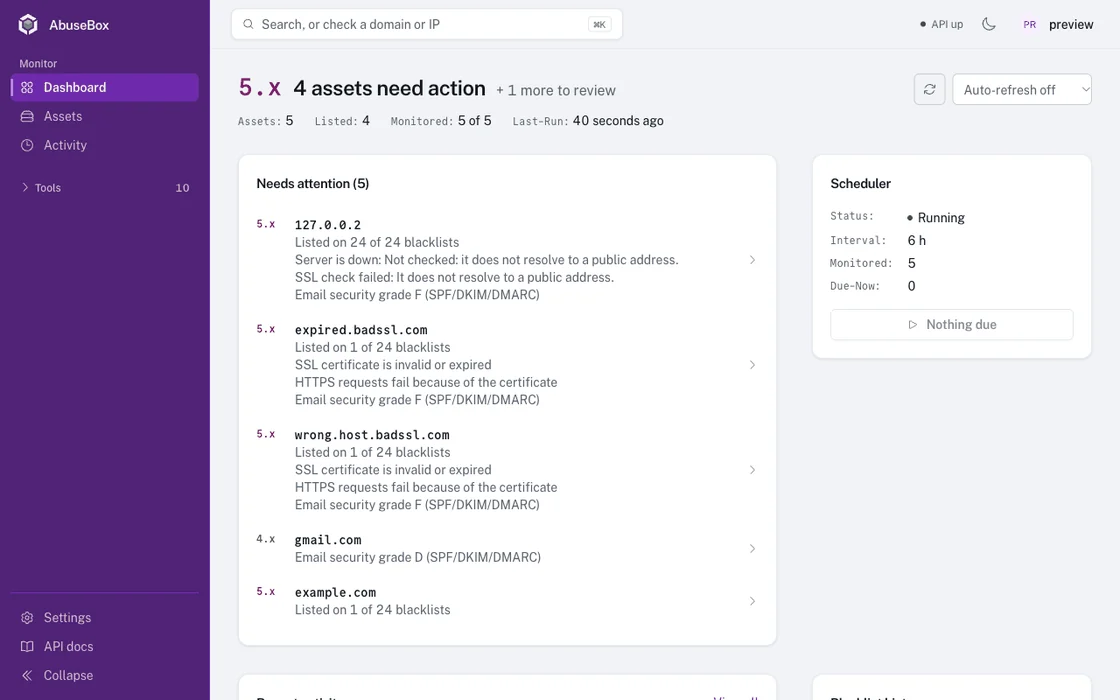
- Un tableau de bord qui s'ouvre sur ce qui nécessite une action, classé par un score de risque de 0 à 100 construit à partir des constats propres à chaque actif
- Un score de risque par actif avec ses facteurs détaillés : listes noires, joignabilité, certificat, domaine, authentification e-mail et réputation
- Un journal d'activité de chaque changement, l'historique des vérifications avec ce qui a changé entre elles, et des graphiques d'historique des listes noires
- Alertes par e-mail, Slack, Discord ou webhook pour les nouvelles inscriptions, les retraits, les pannes, les rétablissements et les avertissements d'expiration
Vérifications
- Listes noires : 24 listes noires DNS, chaque inscription décodée avec sa signification et une gravité, et chaque liste vérifiée à l'aide de ses adresses de test
- AbuseIPDB : score de confiance d'abus, signalements, FAI et pays (clé API gratuite)
- SSL : validité, émetteur, expiration, noms couverts, et si la version TLS et le chiffrement sont encore acceptables
- WHOIS : registrar, dates, serveurs de noms et contact d'abus, via IPv6 ou IPv4
- DNS : enregistrements A, AAAA, MX, TXT, CNAME, NS, SOA et PTR
- SPF / DKIM / DMARC : notés de A à F, avec sélecteurs DKIM personnalisés, plus l'analyse des rapports agrégés DMARC. Le nom d'hôte propre à un serveur mail est pris en charge : son SPF est lu là où il est publié, et la politique DMARC et la clé DKIM dont il dépend sont trouvées sur le domaine auquel il appartient
- État du serveur : résolution DNS, ports 80 et 443, statut HTTP et temps de réponse
- Vérifications en masse et de sous-réseau : jusqu'à 300 cibles à la fois, ou chaque adresse d'un /24
Au quotidien
- Suivi des retraits avec des liens vers la page de suppression de chaque liste noire
- Vue tableau ou cartes, avec recherche, filtres, tri et pagination tous effectués côté serveur, de sorte que la première page correspond au sommet du classement réel quel que soit le nombre d'actifs
- Un propriétaire par actif, recherchable avec le nom d'hôte, le type et la description
- Actions groupées et export CSV
- Palette de commandes (Ctrl/Cmd + K), thèmes clair et sombre, mise en page mobile
- Plusieurs utilisateurs avec rôles d'administrateur, rétention d'historique optionnelle, et une API REST avec documentation Swagger
- Une page publique de vérification rapide (limitée en débit) qui ne nécessite aucun compte ; tout le reste exige une connexion
Installation
Docker (recommandé)
git clone https://github.com/bekkaze/abusebox.git
cd abusebox
cp backend/.env.example .env    # optional: alerts, API keys, admin account
docker compose up -d            # pulls the prebuilt images (add --build to build from source)
Ouvrez http://localhost:3000 et vous êtes prêt.
Première connexion : l'utilisateur est admin, et le premier démarrage génère un mot de passe aléatoire. Lisez-le avec docker compose exec backend cat /app/data/initial_admin_password ; le journal du backend nomme le fichier mais n'affiche plus le mot de passe lui-même, ainsi un journal que vous partagez avec quelqu'un ne lui donne pas accès au compte. Changez-le dans les Paramètres juste après la connexion ; la copie enregistrée est supprimée lorsque vous le faites. Pour le choisir vous-même, définissez DEFAULT_ADMIN_PASSWORD dans .env avant le premier démarrage. Si le chemin de données n'est pas accessible en écriture, le compte n'est pas créé du tout, et le journal l'indique plutôt que d'y inscrire le mot de passe.
L'interface répond sur n'importe quel nom d'hôte, vous pouvez donc l'ouvrir depuis une autre machine immédiatement. Placez-la derrière votre propre reverse proxy HTTPS avant de l'exposer à un réseau auquel vous ne faites pas confiance.
Installation manuelle
Cliquez pour développer
Prérequis : Python 3.11+, Node.js 20.19+, Yarn
 bekkaze/abusebox

