
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
al-khaser — Techniques malveillantes publiques utilisées dans la nature : Virtual Machine, Emulation, Debuggers, Sandbox detection. | Kitploit
Outils/GitHubGitHub/ayoubfaouzi/al-khaser
Évasion IDS/IPSAnalyse de MalwareTests d'IntrusionApprentissage et ÉducationRed TeamingLabs et Pratique
GitHubayoubfaouzi/al-khaser

al-khaser

Techniques malveillantes publiques utilisées dans la nature : Virtual Machine, Emulation, Debuggers, Sandbox detection.

Voir le dépôt
7.1k1.3k26il y a 3 moisVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Al-Khaser v0.81

Logo

Contenu

  • Introduction
  • Utilisations possibles
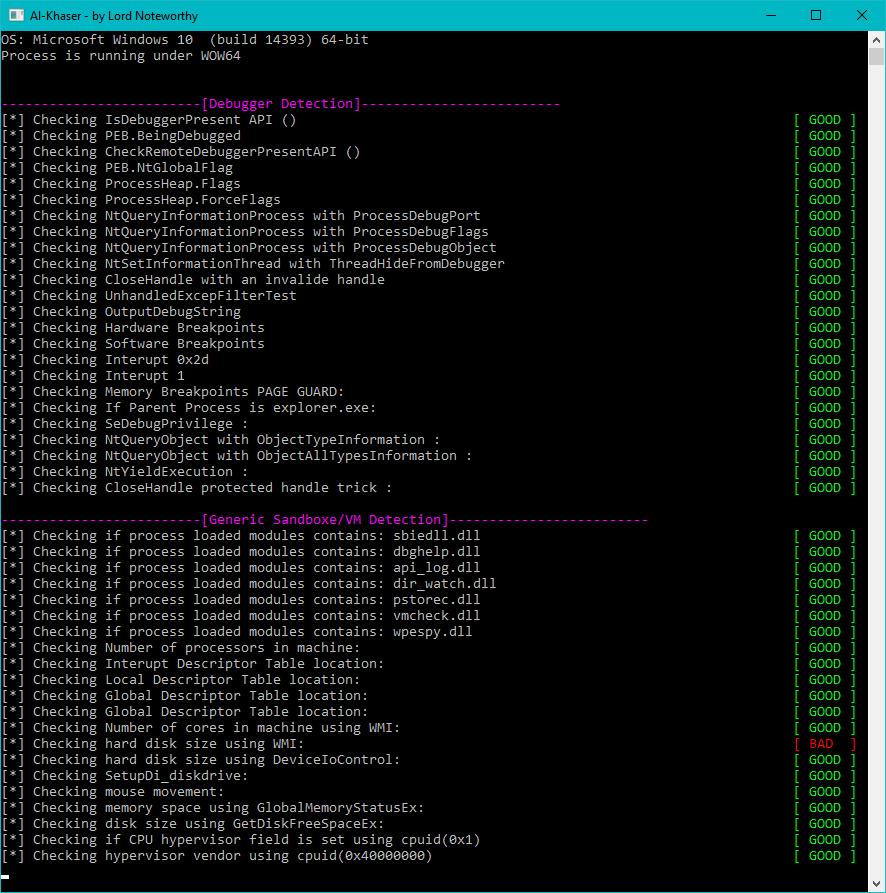
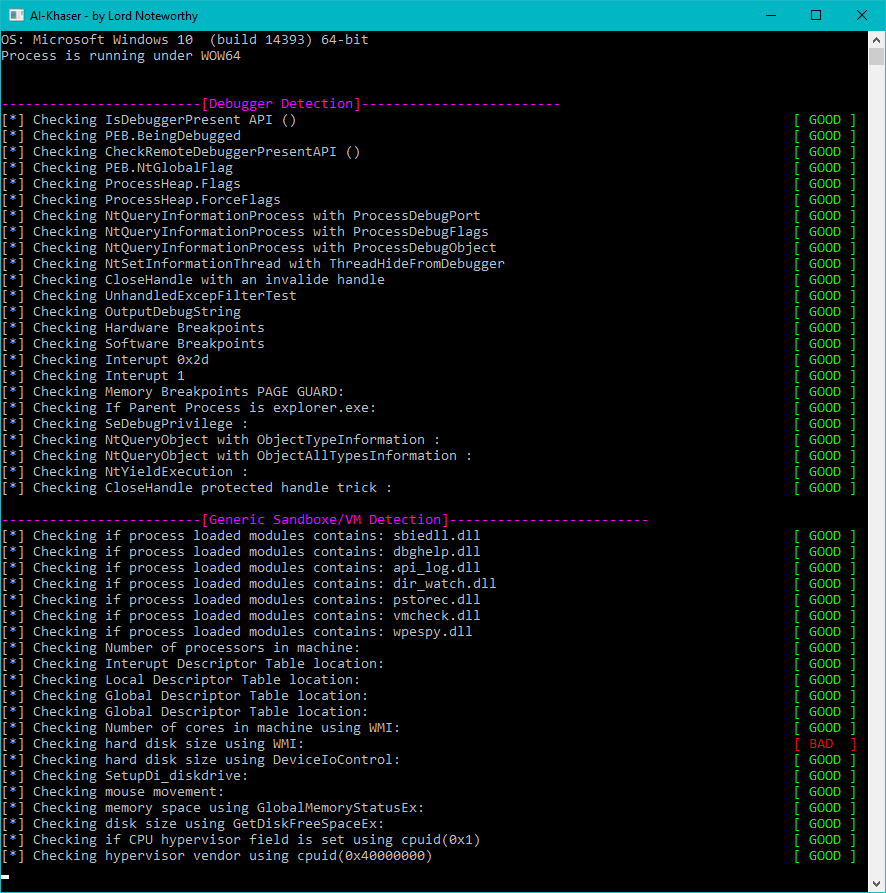
  • Fonctionnalités
  • Attaques anti-débogage
  • Anti-Dumping
  • Attaques temporelles
  • Interaction humaine
  • Anti-VM
  • Anti-Désassemblage
  • Prérequis
  • Licence

Introduction

al-khaser est une application « malware » de preuve de concept (PoC) avec de bonnes intentions qui vise à éprouver votre système anti-malware. Elle effectue un ensemble de techniques malveillantes courantes dans le but de vérifier si vous passez inaperçu.
Logo

Utilisation

$ ./al-khaser.exe -h
Usage: al-khaser.exe [OPTIONS]
Options:
  --check <type>      Enable specific check(s). Can be used multiple times. Valid types are:
                        TLS              (Thread Local Storage callback checks)
                        DEBUG            (Anti-debugging checks)
                        INJECTION        (Code injection checks)
                        GEN_SANDBOX      (Generic sandbox checks)
                        VBOX             (VirtualBox detection)
                        VMWARE           (VMware detection)
                        VPC              (Virtual PC detection)
                        QEMU             (QEMU detection)
                        KVM              (KVM detection)
                        XEN              (Xen detection)
                        WINE             (Wine detection)
                        PARALLELS        (Parallels detection)
                        HYPERV           (Hyper-V detection)
                        CODE_INJECTIONS  (Additional code injection techniques)
                        TIMING_ATTACKS   (Timing/sleep-based sandbox evasion)
                        DUMPING_CHECK    (Dumping memory/process checks)
                        ANALYSIS_TOOLS   (Analysis tools detection)
                        ANTI_DISASSM     (Anti-disassembly checks)
  --sleep <seconds>   Set sleep/delay duration in seconds (default: 600).
  --delay <seconds>   Alias for --sleep.
  -h, --help          Show this help message and exit.

Examples:
  al-khaser.exe --check DEBUG --check TIMING_ATTACKS --sleep 30
  al-khaser.exe --check VMWARE --check QEMU
  al-khaser.exe --sleep 30

Téléchargement

Vous pouvez télécharger les binaires pré-compilés (x86, x64) depuis la page des versions de ce projet. Le mot de passe des archives 7z se trouve ici.

Utilisations possibles

  • Vous créez un plugin anti-débogage et vous souhaitez vérifier son efficacité.
  • Vous voulez vous assurer que votre solution de sandbox est suffisamment cachée.
  • Ou vous voulez vous assurer que votre environnement d'analyse de logiciels malveillants est bien dissimulé.

S'il vous plaît, si vous rencontrez l'une des astuces anti-analyse que vous avez vues dans un malware, n'hésitez pas à contribuer.

Fonctionnalités

Attaques anti-débogage

  • IsDebuggerPresent
  • CheckRemoteDebuggerPresent
  • Process Environment Block (BeingDebugged)
  • Process Environment Block (NtGlobalFlag)
  • ProcessHeap (Flags)
  • ProcessHeap (ForceFlags)
  • Low Fragmentation Heap (LFH)
  • NtQueryInformationProcess (ProcessDebugPort)
  • NtQueryInformationProcess (ProcessDebugFlags)
  • NtQueryInformationProcess (ProcessDebugObject)
  • WudfIsAnyDebuggerPresent
  • WudfIsKernelDebuggerPresent
  • WudfIsUserDebuggerPresent
  • NtSetInformationThread (HideThreadFromDebugger)
  • NtQueryObject (ObjectTypeInformation)
  • NtQueryObject (ObjectAllTypesInformation)
  • CloseHanlde (NtClose) Invalide Handle
  • SetHandleInformation (Protected Handle)
  • UnhandledExceptionFilter
  • OutputDebugString (GetLastError())
  • Hardware Breakpoints (SEH / GetThreadContext)
  • Software Breakpoints (INT3 / 0xCC)
  • Memory Breakpoints (PAGE_GUARD)
  • Interrupt 0x2d
  • Interrupt 1
  • Trap Flag
  • Parent Process (Explorer.exe)
  • SeDebugPrivilege (Csrss.exe)
  • NtYieldExecution / SwitchToThread
  • TLS callbacks
  • Process jobs
  • Memory write watching
  • Page exception breakpoint detection
  • API hook detection (module bounds based)

Anti-injection

  • Enumerate modules with EnumProcessModulesEx (32-bit, 64-bit, and all options)
  • Enumerate modules with ToolHelp32
  • Enumerate the process LDR structures with LdrEnumerateLoadedModules
  • Enumerate the process LDR structures directly
  • Walk memory with GetModuleInformation
  • Walk memory for hidden modules

Anti-Dumping

  • Erase PE header from memory
  • SizeOfImage

Attaques temporelles [Anti-Sandbox]

  • RDTSC (with CPUID to force a VM Exit)
  • RDTSC (Locky version with GetProcessHeap & CloseHandle)
  • Sleep -> SleepEx -> NtDelayExecution
  • Sleep (in a loop a small delay)
  • Sleep and check if time was accelerated (GetTickCount)
  • SetTimer (Standard Windows Timers)
  • timeSetEvent (Multimedia Timers)
  • WaitForSingleObject -> WaitForSingleObjectEx -> NtWaitForSingleObject
  • WaitForMultipleObjects -> WaitForMultipleObjectsEx -> NtWaitForMultipleObjects
  • IcmpSendEcho (CCleaner Malware)
  • CreateWaitableTimer
  • CreateTimerQueueTimer
  • Big crypto loops (todo)

Interaction humaine / Générique [Anti-Sandbox]

  • Mouvements de la souris
  • Noms de fichiers comme sample.exe ou sandbox.exe.
  • Mémoire physique totale (GlobalMemoryStatusEx)
  • Taille du disque via DeviceIoControl (IOCTL_DISK_GET_LENGTH_INFO)
  • Taille du disque via GetDiskFreeSpaceEx (TotalNumberOfBytes)
  • Souris (Clic simple / Double clic) (todo)
  • DialogBox (todo)
  • Défilement (todo)
  • Exécution après redémarrage (todo)
  • Nombre de processeurs (Win32/Tinba - Win32/Dyre)
  • ID de produits connus des sandbox (todo)
  • Couleur du pixel d'arrière-plan (todo)
  • Disposition du clavier (Win32/Banload) (todo)
  • Installation Windows authentique.
  • Noms d'hôtes et noms d'utilisateur connus des sandbox
Télécharger l’outil