 aquasecurity/tfsec
Tfsec fait maintenant partie de Trivy



Dans le cadre de notre objectif de fournir une solution de sécurité open source complète pour tous, nous avons consolidé tous nos efforts liés à l'analyse dans un seul endroit, et c'est Trivy.
Au cours de l'année écoulée, tfsec a jeté les bases des capacités d'analyse IaC et de mauvaise configuration de Trivy, y compris l'analyse Terraform, qui est désormais prise en charge nativement dans Trivy depuis longtemps.
Désormais, nous souhaitons encourager la communauté tfsec à migrer vers Trivy. Passer à Trivy vous offre le même excellent moteur d'analyse Terraform, avec quelques avantages supplémentaires :
Pour plus d'informations sur la comparaison entre Trivy et tfsec et le passage de tfsec à Trivy, jetez un œil au guide de migration.
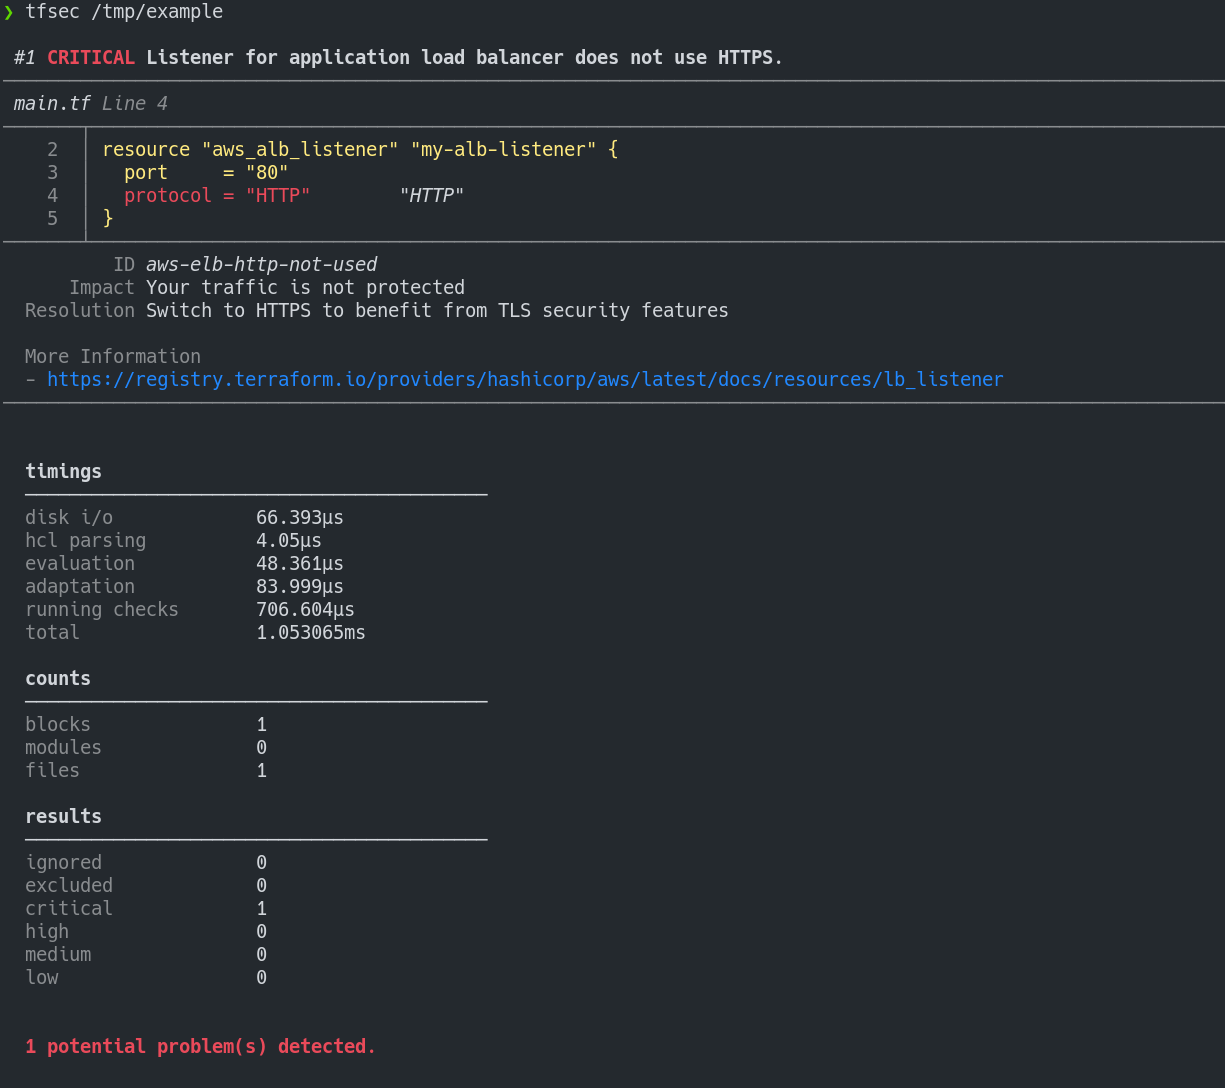
tfsec utilise l'analyse statique de votre code Terraform pour repérer les mauvaises configurations potentielles.
concat()Noté Adopt par le Thoughtworks Tech Radar :
Pour nos projets utilisant Terraform, tfsec est rapidement devenu un outil d'analyse statique par défaut pour détecter les risques de sécurité potentiels. Il est facile à intégrer dans un pipeline CI et dispose d'une bibliothèque croissante de vérifications couvrant tous les principaux fournisseurs cloud et des plateformes comme Kubernetes. Compte tenu de sa facilité d'utilisation, nous pensons que tfsec pourrait être un bon ajout à tout projet Terraform.
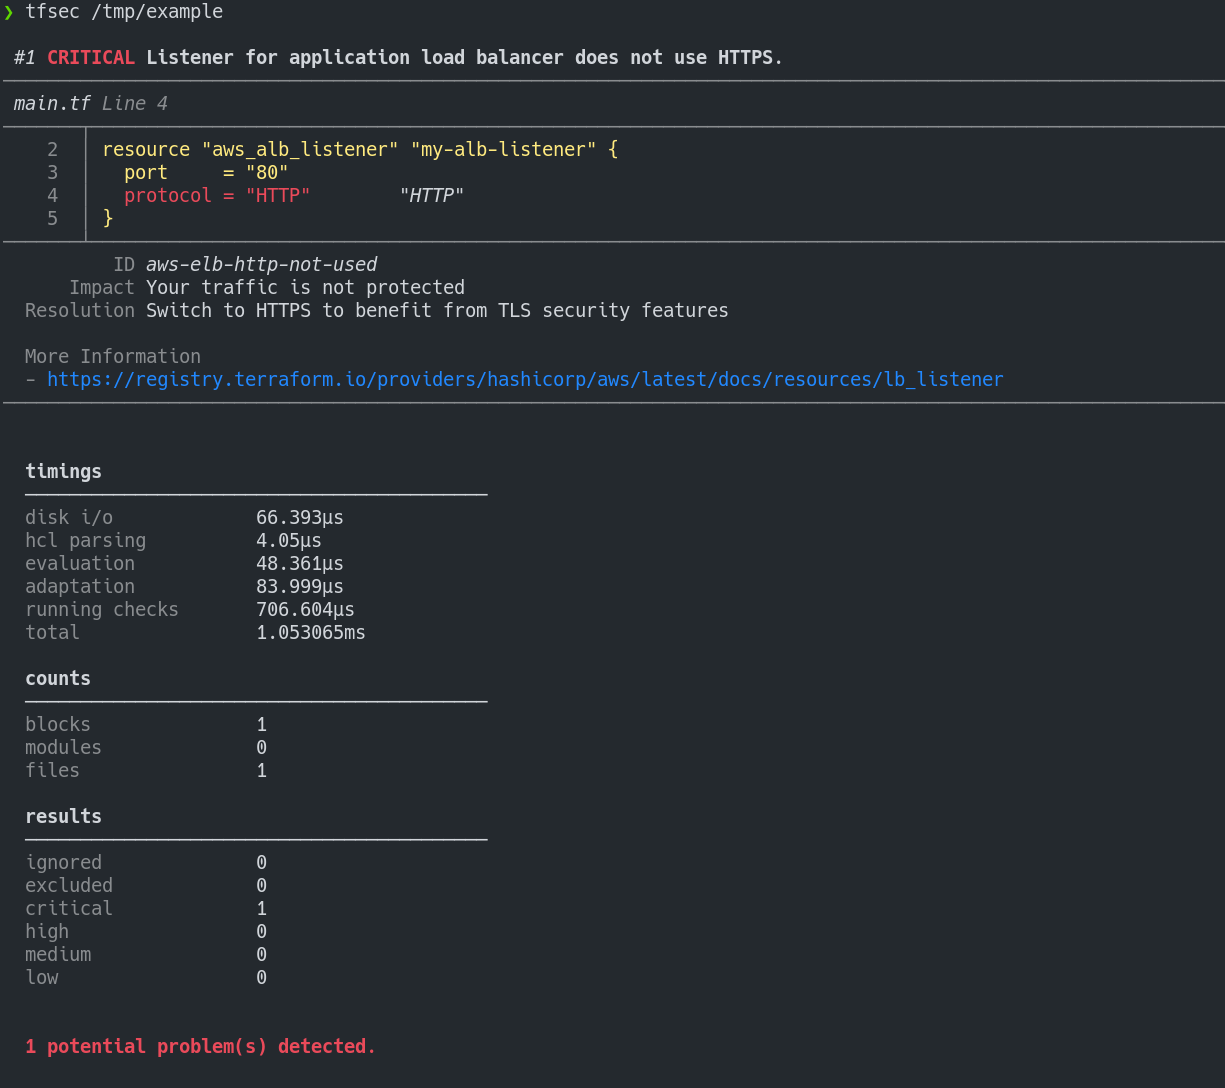
Installation avec brew/linuxbrew
brew install tfsec
Installation avec Chocolatey
choco install tfsec
Installation avec Scoop
scoop install tfsec
Script Bash (Linux) :
curl -s https://raw.githubusercontent.com/aquasecurity/tfsec/master/scripts/install_linux.sh | bash
Vous pouvez également télécharger le binaire pour votre système depuis la page des versions.
Ou installez avec Go :
go install github.com/aquasecurity/tfsec/cmd/tfsec@latest
Veuillez noter que l'utilisation de go install installera directement depuis la branche master et les numéros de version ne seront pas rapportés via tfsec --version.
Les binaires sur la page des versions sont signés avec la clé de signature tfsec D66B222A3EA4C25D5D1A097FC34ACEFB46EC39CE
Pour plus d'informations, consultez la page de signature pour les instructions de vérification.
tfsec analysera le répertoire spécifié. Si aucun répertoire n'est spécifié, le répertoire de travail actuel sera utilisé.
Le code de sortie sera non nul si tfsec trouve des problèmes, sinon le code de sortie sera nul.
tfsec .
Comme alternative à l'installation et à l'exécution de tfsec sur votre système, vous pouvez exécuter tfsec dans un conteneur Docker.
Plusieurs options Docker sont disponibles
| Nom de l'image | Base | Commentaire |
|---|---|---|
| aquasec/tfsec | alpine | Image tfsec normale |
| aquasec/tfsec-alpine | alpine | Exactement la même que aquasec/tfsec, mais pour ceux qui aiment être explicites |
| aquasec/tfsec-ci | alpine | tfsec sans point d'entrée - utile pour les builds CI où vous souhaitez remplacer la commande |
| aquasec/tfsec-scratch | scratch | Une image construite sur scratch - rien de fantaisiste, exécute simplement tfsec |
Pour exécuter :
docker run --rm -it -v "$(pwd):/src" aquasec/tfsec /src
Une extension Visual Studio Code est en cours de développement pour s'intégrer aux résultats de tfsec. Plus d'informations sont disponibles sur la page Marketplace de tfsec
Si vous souhaitez exécuter tfsec sur votre dépôt en tant qu'action GitHub, vous pouvez utiliser https://github.com/aquasecurity/tfsec-pr-commenter-action.
Vous pouvez maintenant installer la tâche officielle tfsec. Veuillez signaler tout problème/demande de fonctionnalité sur le dépôt de la tâche.

