Compromission de l'AC eMudhra CVE-2026-111943 CVE-2026-114406 CVE-2026-91403 CVE-2026-113812
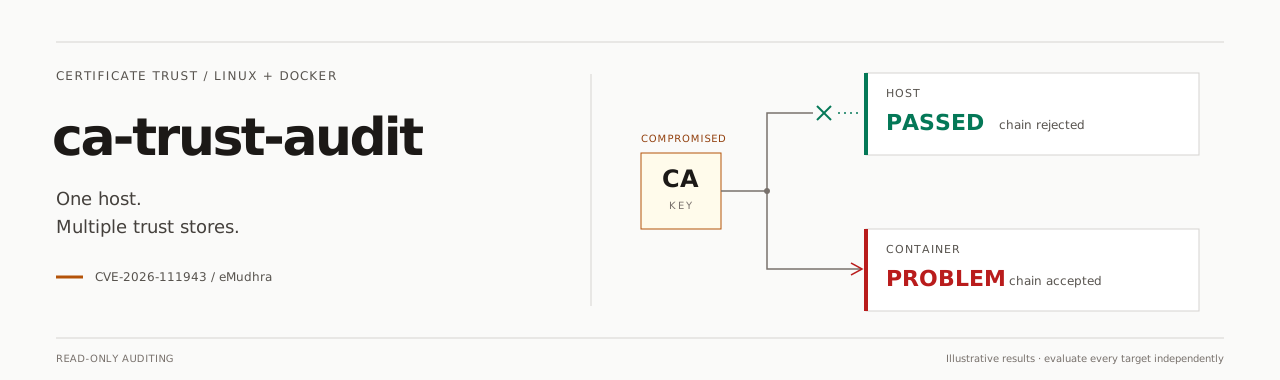


Audit en lecture seule de la confiance des certificats pour les hôtes Linux et les conteneurs Docker en cours d'exécution. Un binaire Go autonome pour AMD64 / ARM64, y compris WSL ; également disponible sous forme de bibliothèque Go réutilisable.
Installation · Utilisation · Résultats · Couverture · API Go · Référence technique
[!IMPORTANT] Compromission de l'AC intermédiaire eMudhra — CVE-2026-111943 (octobre 2026). L'avis d'incident signale la compromission des clés de signature de six AC intermédiaires TLS et de deux AC de signature de code, y compris des chaînes à signature croisée. Les systèmes qui acceptent encore une chaîne TLS affectée peuvent faire confiance à des certificats HTTPS émis par un attaquant.
| Risque | Pourquoi agir rapidement ? |
|---|---|
| Usurpation HTTPS / MITM | Un attaquant capable d'intercepter ou de rediriger le trafic pourrait usurper l'identité de services, voler des identifiants/jetons de session, ou lire et modifier le trafic. |
| Nouveaux certificats frauduleux | Une clé d'AC compromise peut signer de nouveaux certificats. Renouveler le certificat de votre propre site web ne supprime pas cette confiance. |
| Bundles de conteneurs ou d'applications obsolètes | La mise à jour de l'hôte ne remplace pas les bundles d'AC intégrés aux images existantes. PHP, curl, Python/certifi et Node.js peuvent utiliser des sources de confiance différentes. |
Réponse recommandée :
Mots-clés de l'incident : CVE-2026-111943 · eMudhra · emSign · signature croisée Sectigo · AC compromise · AC intermédiaire · validation de certificats TLS/SSL · audit du magasin de confiance · Linux · sécurité Docker.
Installer la dernière version avec sélection automatique AMD64/ARM64 :
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh
Scannez ensuite l'hôte et chaque conteneur en cours d'exécution :
ca-trust-audit
| Installation | Comportement |
|---|---|
| Destination | /usr/local/bin ; sudo n'est utilisé que lorsque c'est nécessaire. |
| Prérequis de l'installateur | curl et les utilitaires POSIX courants ; HTTPS vérifié, aucun téléchargement de somme de contrôle. |
| Prérequis du scanner | Aucune installation de Go, Python, OpenSSL, curl ou Java n'est requise pour exécuter le binaire. Les clients installés fournissent des preuves d'exécution facultatives. |
| Échec de mise à jour | Les téléchargements terminés sont mis en attente ; le remplacement est atomique. |
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --install-dir "$HOME/.local/bin"
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --version v0.2.2
Ajoutez $HOME/.local/bin à PATH pour une installation locale à l'utilisateur. Consultez les détails de l'installateur ou examinez install.sh.
ca-trust-audit self-update --check    # check only
ca-trust-audit self-update            # update; use sudo if the directory requires it
ca-trust-audit self                   # short alias for self-update
self et selfupdate sont des alias de self-update, avec les mêmes options (--check, --force, --timeout, --color). Les commandes suggérées dans les erreurs de permission sont mises en évidence en cyan sur les terminaux ; NO_COLOR, la redirection ou --color never les laissent en texte brut. Cette commande explicite remplace l'exécutable ; les analyses ordinaires restent en lecture seule. Elle sélectionne l'architecture correspondante, valide les métadonnées Go/ELF autonomes et s'installe de manière atomique via HTTPS vérifié. Aucun outil externe ni fichier de somme de contrôle n'est requis. Options de mise à jour et limite de confiance.
| Tâche | Commande |
|---|---|
| Hôte + conteneurs en cours d'exécution | ca-trust-audit |
| Hôte uniquement | ca-trust-audit --host (--host-only est équivalent) |
| Conteneurs en cours d'exécution uniquement | ca-trust-audit --containers-only |
| Un seul conteneur en cours d'exécution | ca-trust-audit --container webapp |
| Analyse hors ligne de chaîne groupée | ca-trust-audit --offline |
| Fichiers/répertoires de CA publics supplémentaires | --ca-file /opt/app/ca.pem / --ca-dir /opt/app/public-cas (répétable) |
| Terminal + fichier JSON | ca-trust-audit --json report.json |
| Sortie standard JSON uniquement | ca-trust-audit --json - |
| Exiger une couverture suffisante | ca-trust-audit --strict |
| Résultats détaillés par chaîne | ca-trust-audit --verbose |
| Valeur par défaut / contrôle | Signification |
|---|---|
--workers | Processeurs logiques disponibles (nproc équivalent, via Go) ; remplaçable par tout entier positif. Limite les conteneurs simultanés et le nombre total de vérifications TLS simultanées sur toutes les cibles. |
--timeout 10s | Délai d'expiration par opération, plage de 1 ms à 5 min ; les signaux annulent l'analyse. |
--progress auto | Progression sur stderr du terminal ; always active des journaux CI en texte brut, never la désactive. |
--color auto | Couleurs de terminal significatives ; NO_COLOR, la redirection et TERM=dumb désactivent les couleurs automatiques. always / never remplacent la détection. |
Progression : les compteurs et les temps restent en premier, la cible reste en dernier. Les rafraîchissements du terminal sont limités à quatre par seconde et ajustés à la largeur du terminal.
[progress] 2/4 targets processed | elapsed 18s | ETA ~12s | checking PHP cURL | container webapp
Vérifications parallèles : l'hôte est analysé en premier, puis les conteneurs en cours d'exécution en parallèle. Au sein de chaque client, les requêtes de chaîne s'exécutent également en parallèle ; leur limite globale partagée est --workers, de sorte qu'une cible unique en bénéficie aussi. Les clients d'une même cible sont testés l'un après l'autre, chacun avec son propre contrôle positif.