Supprimer les vulnérabilités en appliquant le contexte Kubernetes aux analyses.
 (ce logo n'est pas généré par IA)
Vex8s génère des documents VEX en corrélant les vulnérabilités des conteneurs avec les paramètres Kubernetes afin de déterminer quels CVE sont réellement exploitables dans votre cluster.
Veuillez noter qu'il s'agit d'un projet expérimental. Les choses peuvent évoluer rapidement.
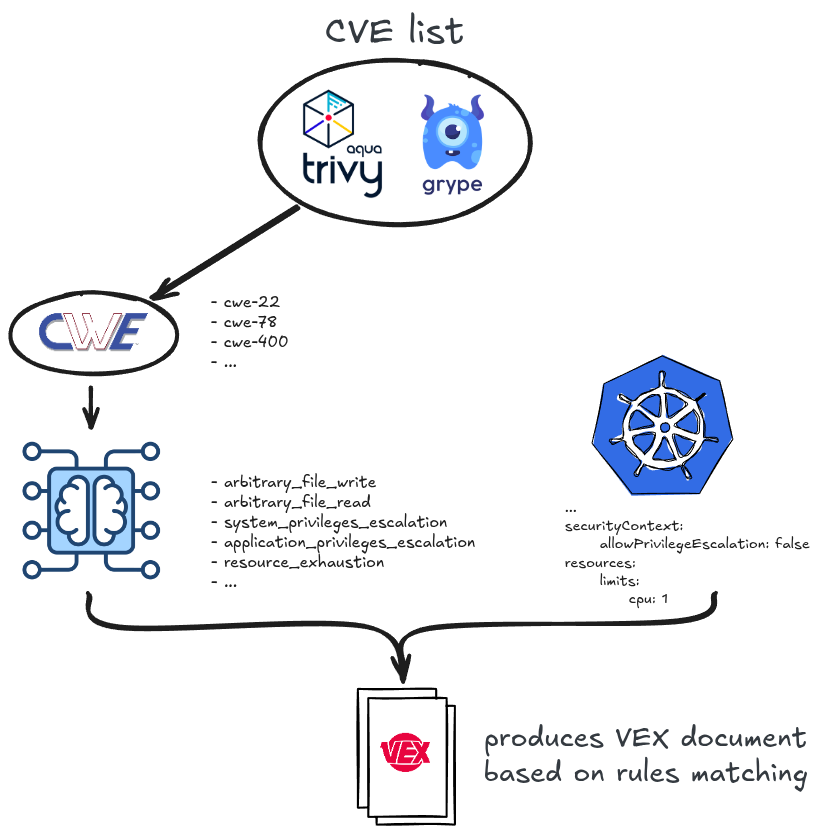
Le projet vise à évaluer l'exploitabilité des CVE connus au sein des charges de travail Kubernetes en combinant la classification des vulnérabilités et l'analyse du securityContext.
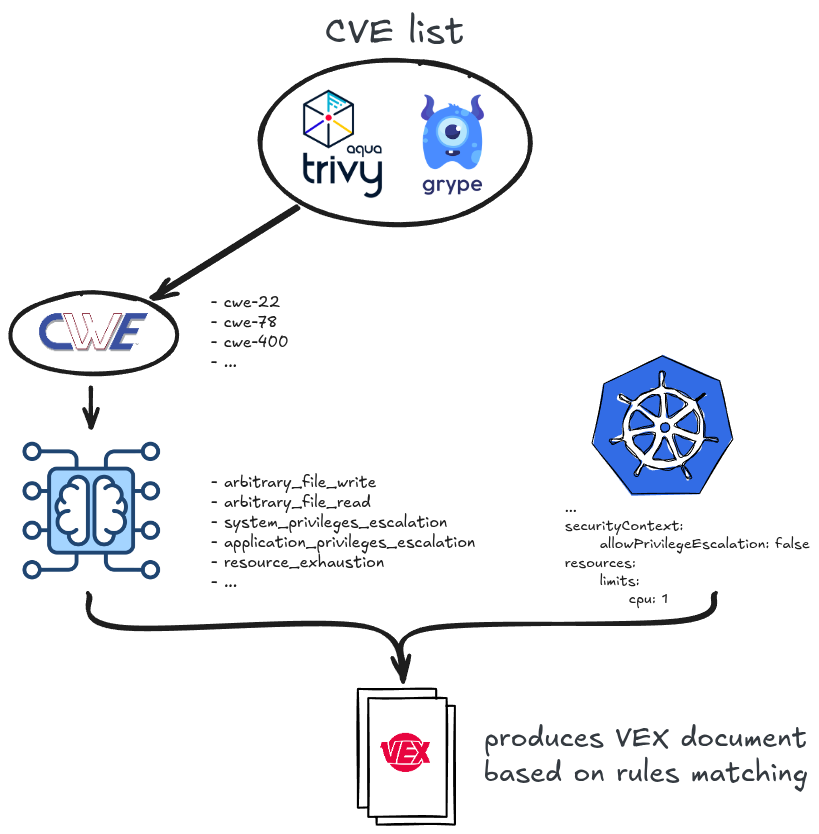
Il repose sur le concept suivant :
Pour une lecture plus approfondie, vous pouvez consulter cet article : Environment-Aware Vulnerability Suppression Using Kubernetes Security Contexts and VEX
Vous pouvez télécharger le dernier binaire depuis la page des releases.
Ou vous pouvez le compiler manuellement :
make build
vex8s prend actuellement en charge 2 façons de générer des documents VEX :
passive-mode : en passant un rapport de vulnérabilités déjà généré par trivy ou grype.
active-mode : en scannant activement les images à l'aide des moteurs trivy ou grype, puis en générant le document à partir des résultats.
Avec trivy :
# generate vulnerability report.
trivy image --format json --output nginx.trivy.json nginx:1.21.0

# generate VEX document by processing vulnerability report.
vex8s generate --manifest examples/nginx.yaml --report nginx.trivy.json --output nginx.vex.json

# scan again with VEX document to suppress vulnerabilities.
trivy image --vex nginx.vex.json --show-suppressed nginx:1.21.0
La même chose peut être appliquée avec grype :
# generate sbom report.
grype --output cyclonedx-json --file nginx.grype.json nginx:1.21.0

# generate vulnerability report.
grype sbom:./nginx.grype.json --output json --file nginx.grype-vr.json

# generate VEX document by processing vulnerability report.
vex8s generate --manifest examples/nginx.yaml --report nginx.grype-vr.json --output nginx.vex.json

# scan sbom with VEX document to suppress vulnerabilities.
grype sbom:./nginx.grype.json --output table --vex nginx.vex.json --show-suppressed
Avec trivy :
# scan the image and automatically generate VEX document.
vex8s generate --manifest examples/nginx.yaml --scan.engine trivy --output nginx.vex.json

# scan again with VEX document to suppress vulnerabilities.
trivy image --vex nginx.vex.json --show-suppressed nginx:1.21.0
La même chose peut être appliquée avec grype :
# generate sbom report.
grype --output cyclonedx-json --file nginx.grype.json nginx:1.21.0

# scan the image and automatically generate VEX document.
vex8s generate --manifest examples/nginx.yaml --scan.engine grype --output nginx.vex.json

# scan sbom with VEX document to suppress vulnerabilities.
grype sbom:./nginx.grype.json --output table --vex nginx.vex.json --show-suppressed
Chaque CVE est classé dans une ou plusieurs classes d'exploitation, qui déterminent la décision d'atténuation. vex8s prend en charge trois moteurs de classification via --classifier :
embedded (par défaut) : un modèle ML ONNX hors ligne intégré au binaire. Aucun accès réseau requis.gemini : utilise le LLM Gemini de Google pour classer la description du CVE. Nécessite la variable d'environnement GEMINI_API_KEY (éventuellement GEMINI_MODEL).ollama : utilise un serveur Ollama exécuté localement pour classer la description du CVE. Récupérez d'abord un modèle tel que qwen2.5:3b-instruct (définissez éventuellement OLLAMA_HOST / OLLAMA_MODEL).export GEMINI_API_KEY="your-api-key"
vex8s generate --manifest examples/nginx.yaml --report nginx.trivy.json \
--output nginx.vex.json --classifier ollama
Consultez la documentation, en particulier le Guide utilisateur pour un parcours complet, la configuration des classificateurs Gemini et Ollama, ainsi qu'une référence complète des options.
Ce projet a été inspiré par le projet vexllm d'Akihiro Suda.