 ahxr/ghost
RAT léger offrant un accès silencieux à la ligne de commande à distance, un téléchargement/exécution dissimulé de fichiers et des mécanismes de persistance pour les systèmes Windows. Communication C2 chiffrée avec reconnexion automatique.


ghost est un RAT léger qui donne au serveur/attaquant un accès à distance complet à l'interpréteur de ligne de commande de l'utilisateur (cmd.exe). Ils sont autorisés à exécuter des commandes en silence sans que le client/zombie ne s'en aperçoive. Le serveur/attaquant a également la capacité de télécharger et d'exécuter des fichiers sur l'ordinateur du client/zombie. C'est également un processus silencieux et caché. Comme la plupart des chevaux de Troie d'accès à distance, cette capacité de téléchargement et d'exécution aide à distribuer des virus et d'autres logiciels malveillants.
Ce malware est distribué simplement en exécutant zombie.exe. Ce nom de fichier peut être changé en n'importe quoi. Il n'y a aucune restriction. Lors de l'exécution, il recherche les deux premiers arguments (IP et Port). Si aucun n'est fourni, le programme ne s'exécute pas. Cela dit, assurez-vous de fournir l'IP et le port du serveur dans les arguments de la ligne de commande. Exemple :
zombie.exe 127.0.0.1 27015
Lorsqu'il est démarré avec succès, il s'ajoute aux programmes de démarrage et s'exécute silencieusement en arrière-plan. Il essaiera de se connecter au serveur à plusieurs reprises. Ce processus ne consomme pas beaucoup de mémoire ni de CPU. Cela signifie que le zombie restera silencieusement inactif en arrière-plan et que chaque fois que le serveur est en ligne, il se connectera automatiquement.

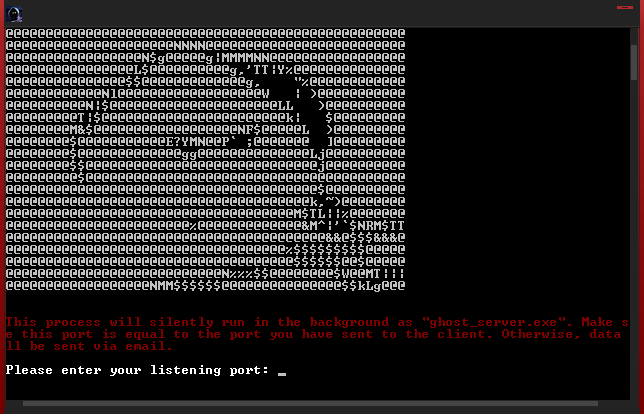
Au démarrage du serveur, il vous demandera un port d'écoute. C'est le port que vous devez utiliser dans la ligne de commande pour zombie.exe. Une fois que vous fournissez le port, les informations de votre serveur seront fournies et le menu s'affichera en dessous. L'adresse IP fournie est votre IP externe. Cela dit, à moins que le client/zombie ne recherche et ne suive activement les connexions ouvertes, il sera probablement judicieux d'exécuter ce serveur dans un emplacement distant si vous voulez rester anonyme. Si cela ne vous intéresse pas, il suffit de renommer zombie.exe et/ou de modifier les informations d'assembly à l'aide d'un outil pour probablement tromper le client/zombie.
Note : Ce projet a été créé uniquement à des fins éducatives et pour tester mes dépôts récemment publiés (ahxrlogger & ahxrsocket). Si vous choisissez de l'utiliser à des fins malveillantes, vous êtes entièrement responsable des conséquences.
