 aetherai3/aether-protocol-p
Implémentation fonctionnelle : identités éphémères vérifiées cryptographiquement pour l'authentification des décisions IA — CVE-2025-59536 (Brevet en instance US 64/006,746)

Infrastructure d'identités éphémères cryptographiquement vérifiées pour systèmes d'IA autonomes
Brevet en instance — Demande US 64/006,746 — Déposée le 16 mars 2026
« Chaque système d'IA au monde peut être compromis en injectant de fausses instructions dans son pipeline. Le protocole Aether rend cela physiquement impossible. »
Le 25 février 2026, Check Point Research a divulgué CVE-2025-59536 — une vulnérabilité critique (CVSS 8.7) dans Claude Code qui permettait à des attaquants d'injecter des instructions malveillantes dans les fichiers de configuration .claude/settings.json, exécutées immédiatement dès qu'un développeur ouvrait un dossier de projet.
La cause racine n'était pas un bug dans le raisonnement de Claude. C'était l'absence d'une couche d'authentification cryptographique entre l'instruction de l'IA et son exécution.
Cet écart — entre ce qu'une IA décide et ce qui est exécuté — existe dans chaque système d'IA autonome déployé aujourd'hui. API, magasins d'état, fichiers de configuration, files de messages, mémoire partagée — tous transportent des instructions d'IA vers les couches d'exécution sans aucune authentification intermédiaire.
La feuille de route de sécurité des frontières d'Anthropic (février 2026) identifie explicitement les « identités éphémères cryptographiquement vérifiées » comme objectif prioritaire pour avril 2026.
Le protocole Aether est une implémentation fonctionnelle de cet objectif.
La cryptographie classique et post-quantique reposent toutes deux sur la dureté mathématique — des problèmes dont la résolution est computationnellement difficile. La garantie de sécurité se dégrade à mesure que la puissance de calcul augmente.
Le protocole Aether repose sur un fondement entièrement différent : le non-déterminisme physique.
À chaque session, un circuit quantique s'exécute sur le matériel quantique IBM. Les résultats de mesure proviennent des fluctuations du vide quantique dans des qubits supraconducteurs refroidis à 15 millikelvins. Ces résultats ne peuvent pas être prédits avant leur occurrence — par aucun algorithme, classique ou quantique. Ce n'est pas une limitation computationnelle. C'est une conséquence du non-déterminisme de la mécanique quantique, confirmée par la violation des inégalités de Bell.
Une clé de signature dérivée de ce résultat hérite de la même propriété : elle ne pouvait pas être prédite avant la mesure, et elle n'existait pas avant cette session.
Détruite à la fin de la session — quelques heures après sa création — la clé ne peut pas être attaquée rétroactivement. L'algorithme de Shor sur la courbe de signature nécessite des jours de calcul quantique. La clé disparaît avant qu'une attaque ne puisse aboutir.
C'est la racine de confiance ontologique : une sécurité fondée sur la physique, et non sur les mathématiques.
 Le protocole fonctionne selon un modèle de session en trois phases : initialisation, opération et destruction.
L'architecture complète est documentée dans le livre blanc : docs/AETHER_PROTOCOL_WHITEPAPER.md
Le livre blanc applique la divulgation en boîte noire — l'architecture et les résultats sont partagés ouvertement. Les détails d'implémentation sont disponibles sous accord de non-divulgation mutuel.
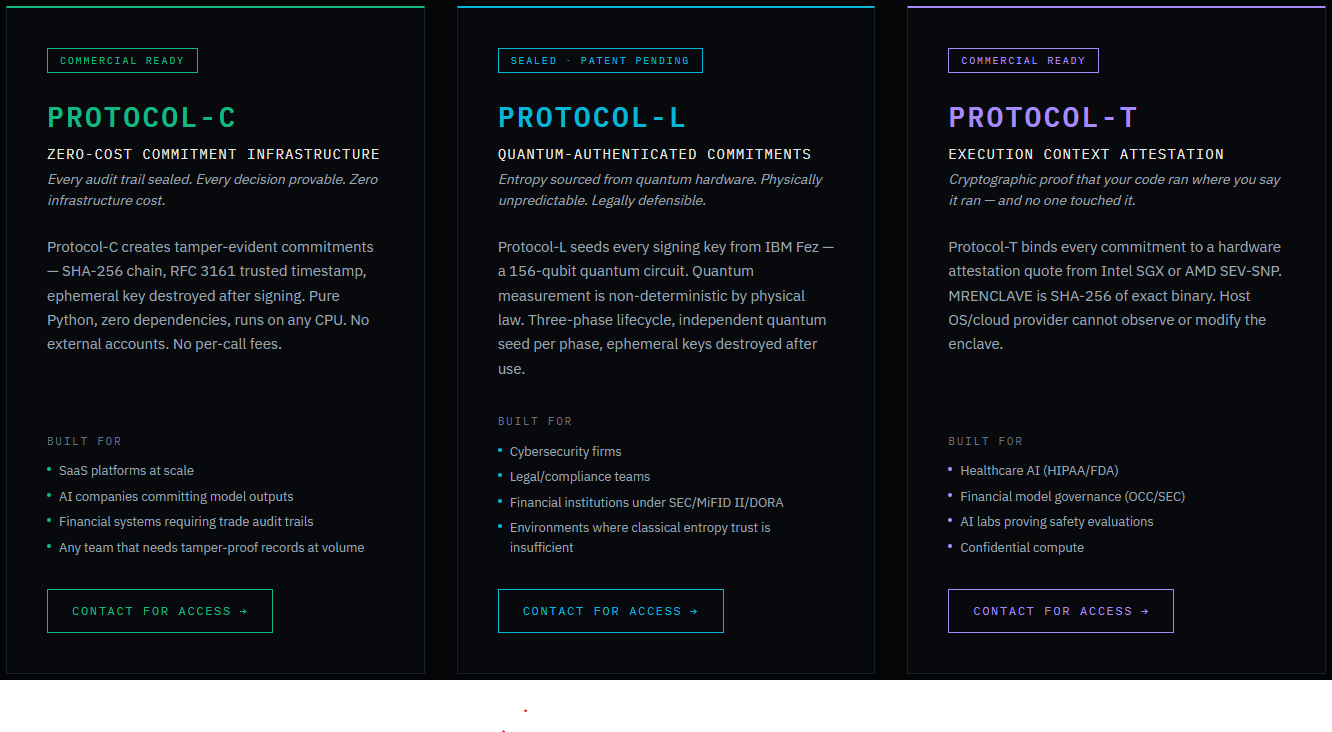
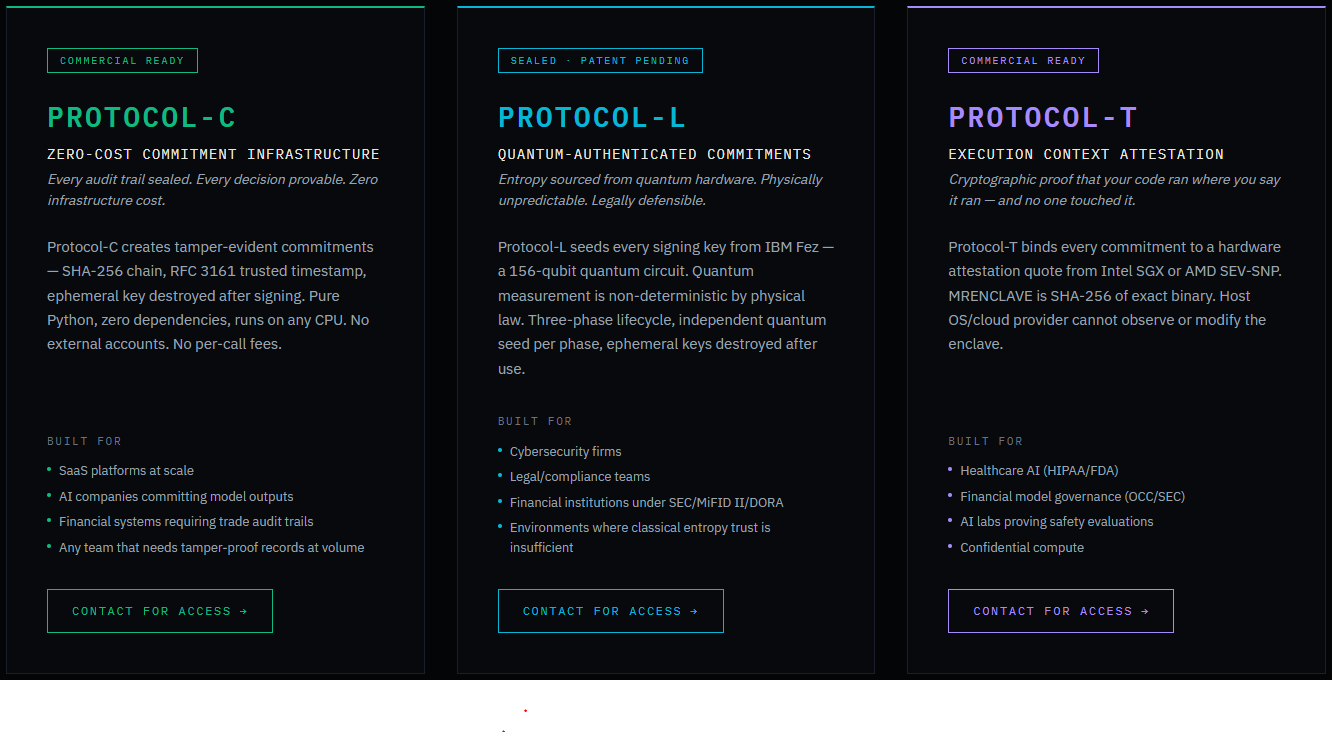
01 — L'économie : pourquoi 0 $ compte à grande échelle Le temps QPU IBM coûte environ 100 $/min. Pour 10 000 utilisateurs générant des engagements, cela représente environ 3 300 $/mois pour des opérations qui n'ont pas besoin d'entropie quantique. Protocol-C élimine entièrement ce coût en puisant l'entropie dans le noyau du système d'exploitation — même architecture de chaîne, zéro surcoût QPU.
02 — Ce qu'il garantit : même chaîne, source différente Chaîne d'engagement SHA-256. Horodatages de confiance RFC 3161. Destruction de la clé éphémère après chaque opération de signature. La sortie est computationnellement indistinguable des engagements issus de l'entropie quantique — format de chaîne identique, chemin de vérification identique.
03 — Qui l'utilise Plateformes SaaS, entreprises d'IA engageant leurs sorties de modèles, institutions financières opérant à grande échelle. Une variable d'environnement suffit pour basculer tout déploiement Protocol-C vers Protocol-L lorsque l'assurance quantique devient nécessaire.
Protocol-C est open source — disponible dès maintenant. C'est l'implémentation classique (CSPRNG) gratuite de la couche d'authentification dont l'absence a rendu CVE-2025-59536 possible : signer chaque décision d'IA avec une clé à usage unique, vérifier avant exécution, conserver un enregistrement que personne ne peut falsifier.
pip install git+https://github.com/AetherAI3/PROTOCOL-C.git(pas encore sur PyPI) · Dépôt : github.com/AetherAI3/PROTOCOL-C · Livre blanc : Protocol-C : une couche d'authentification gratuite et auditable pour les décisions d'IAPortée honnête : Protocol-C est une cryptographie classique avec une marge de sécurité temporelle — ni post-quantique, ni issue du quantique. La variante à entropie quantique est Protocol-L.
01 — Le cycle de vie : Engager → Exécuter → Régler Trois phases indépendamment signées. Chaque phase reçoit sa propre clé éphémère secp256k1, issue d'une mesure quantique unique. Les chaînes de liaison SHA-256 relient les phases entre elles — toute falsification d'une phase invalide l'intégralité de l'engagement.
02 — Fondation d'entropie quantique Circuit IBM à 156 qubits (Fez). La mesure quantique est non déterministe par loi physique — pas de graine, pas d'état, pas de rejeu. Les clés éphémères vivent environ une heure. Marge de sécurité de 168× contre l'algorithme de Shor aux nombres de qubits actuels.
03 — Résolution des litiges : preuves, pas journaux Paquets de preuves exportables pour les régulateurs et contreparties. Structurés pour les cadres de conformité DORA, SEC, MiFID II et FCA. Chaque engagement est indépendamment vérifiable — aucune confiance dans la partie émettrice requise.
ENGAGER → EXÉCUTER → RÉGLER · secp256k1 + RFC 6979 · RFC 3161 / DigiCert · BREVET DÉPOSÉ
01 — Le problème Il existe une lacune dans chaque piste d'audit d'IA. Les journaux sont circonstanciels — ils ne peuvent pas prouver quelle version de modèle a été exécutée, si le pipeline était intact, ou si des données intermédiaires ont été modifiées. Les signatures prouvent l'intention, pas le contexte d'exécution.
