
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-37742 — Ce dépôt contient un PoC pour exploiter CVE-2024-37742, une vulnérabilité dans Safe Exam Browser (SEB) ≤ 3.5.0 sur Windows. La vulnérabilité permet un partage non autorisé des données du presse-papiers entre le mode kiosque de SEB et le système sous-jacent, compromettant l'intégrité des examens. | Kitploit
Outils/GitHubGitHub/aar0nd0m1n1c/cve-2024-37742
Analyse des VulnérabilitésExploitationTests d'IntrusionApprentissage et Éducation
GitHubaar0nd0m1n1c/cve-2024-37742

CVE-2024-37742

Voir le dépôt
818il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    331

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →

À propos

Ce dépôt contient un PoC pour exploiter CVE-2024-37742, une vulnérabilité dans Safe Exam Browser (SEB) ≤ 3.5.0 sur Windows. La vulnérabilité permet un partage non autorisé des données du presse-papiers entre le mode kiosque de SEB et le système sous-jacent, compromettant l'intégrité des examens.

Partager

CVE-2024-37742 : Exploitation du presse-papiers dans SEB ≤ 3.5.0 (Windows)

Ce dépôt contient une preuve de concept (PoC) pour exploiter CVE-2024-37742, une vulnérabilité dans Safe Exam Browser (SEB) ≤ 3.5.0 sur Windows. La vulnérabilité permet à un attaquant de partager des données du presse-papiers entre le mode kiosque de SEB et le système sous-jacent, compromettant ainsi l'intégrité des examens. En exploitant cette faille, un attaquant peut contourner les contrôles d'examen et obtenir un avantage injuste lors des examens.

Avertissement

Ce dépôt est fourni uniquement à des fins éducatives. Les informations fournies ici visent à aider les développeurs à comprendre la vulnérabilité et à protéger leurs systèmes. N'utilisez pas cet exploit de manière malveillante ou sans autorisation. L'utilisation de cette PoC est à vos risques et périls. L'auteur n'est pas responsable des dommages ou des problèmes juridiques pouvant découler de l'utilisation de ces informations.

Versions concernées

SEB ≤ 3.5.0 (Windows)

Fonctionnement

  1. Un contrôle d'accès incorrect permet le partage des données du presse-papiers entre le mode kiosque de SEB et le système sous-jacent.
  2. L'exploit utilise le module Python pyperclip pour copier les réponses depuis un fichier JSON dans le répertoire 'Answer-Key', contenant les questions et réponses.
  3. En mode kiosque SEB :
    L'utilisateur copie la question.
    Le module Python wmi surveille les états de charge et de décharge du système pour signaler un script Python.
    Le script accède aux données du presse-papiers, recherche la réponse dans le fichier JSON et la colle dans le presse-papiers.
  4. Enfin, l'utilisateur colle la réponse depuis le presse-papiers dans le champ de réponse.

Regarder la vidéo

Impact

Cette vulnérabilité permet aux utilisateurs autorisés de compromettre l'intégrité des examens passés avec Safe Exam Browser (SEB). En exploitant un contrôle d'accès incorrect, les utilisateurs peuvent partager les données du presse-papiers entre le mode kiosque de SEB et le système sous-jacent. Cela leur permet de copier les questions d'examen, de récupérer les réponses depuis une source externe et de les coller dans l'examen, sapant ainsi la sécurité et l'équité du processus d'examen.
Atténuation/Résolution

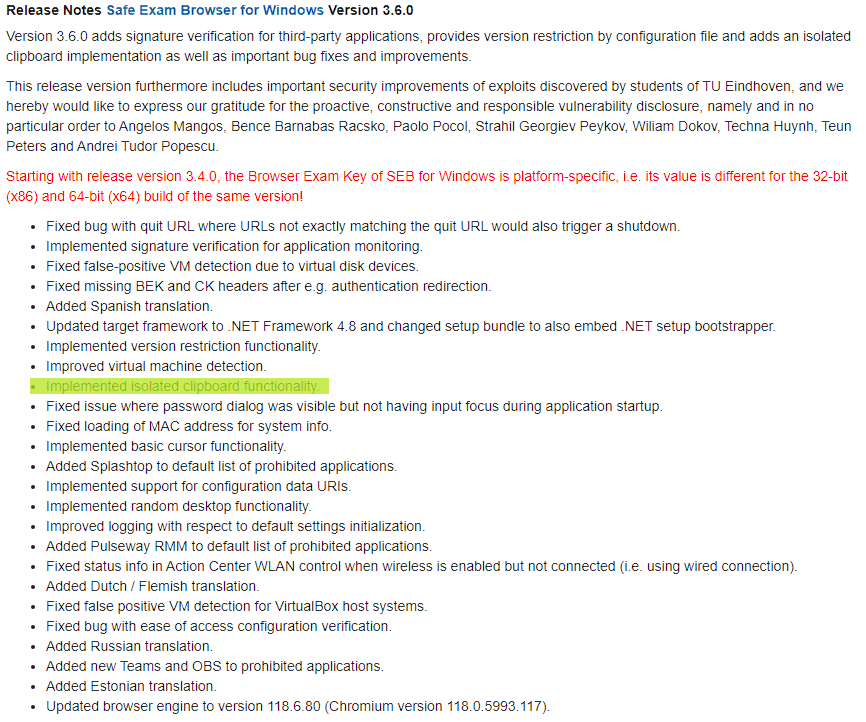
1. Mettez à niveau vers Safe Exam Browser (SEB) ≥ 3.6.0 pour Windows ; dans la nouvelle version, SEB a implémenté un presse-papiers isolé

Notes de version 3.6.0 \

2. Configurez la clé du navigateur et de l'examen pour utiliser SEB 3.6.0

Clé navigateur/examen

Références

[https://safeexambrowser.org/windows/win_usermanual_en.html]
[https://safeexambrowser.org/windows/win_release_notes_en.html]

Licence

Ce code est disponible sous licence MIT. Voir le fichier LICENSE pour plus de détails.

Télécharger l’outil