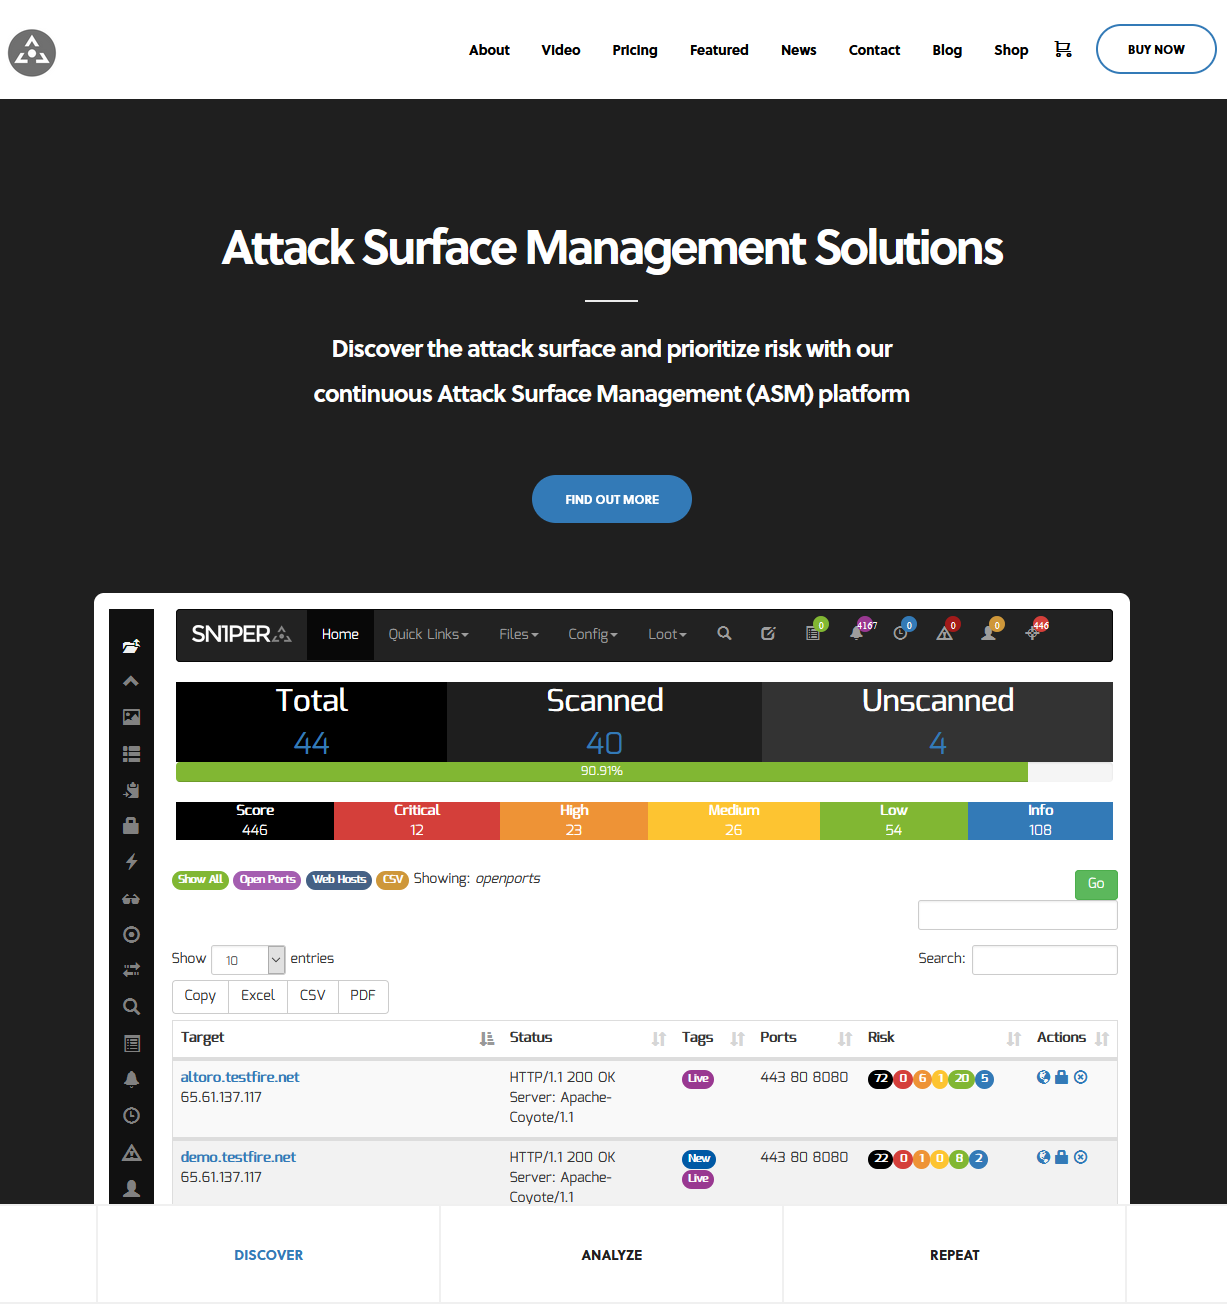

Découvrez la surface d'attaque et priorisez les risques grâce à notre plateforme de gestion continue de la surface d'attaque (ASM) - Sn1per Professional #pentest #redteam #bugbounty


Découvrez la surface d'attaque et priorisez les risques grâce à notre plateforme de gestion continue de la surface d'attaque (ASM) - Sn1per Professional. Pour plus d'informations, consultez https://sn1persecurity.com.
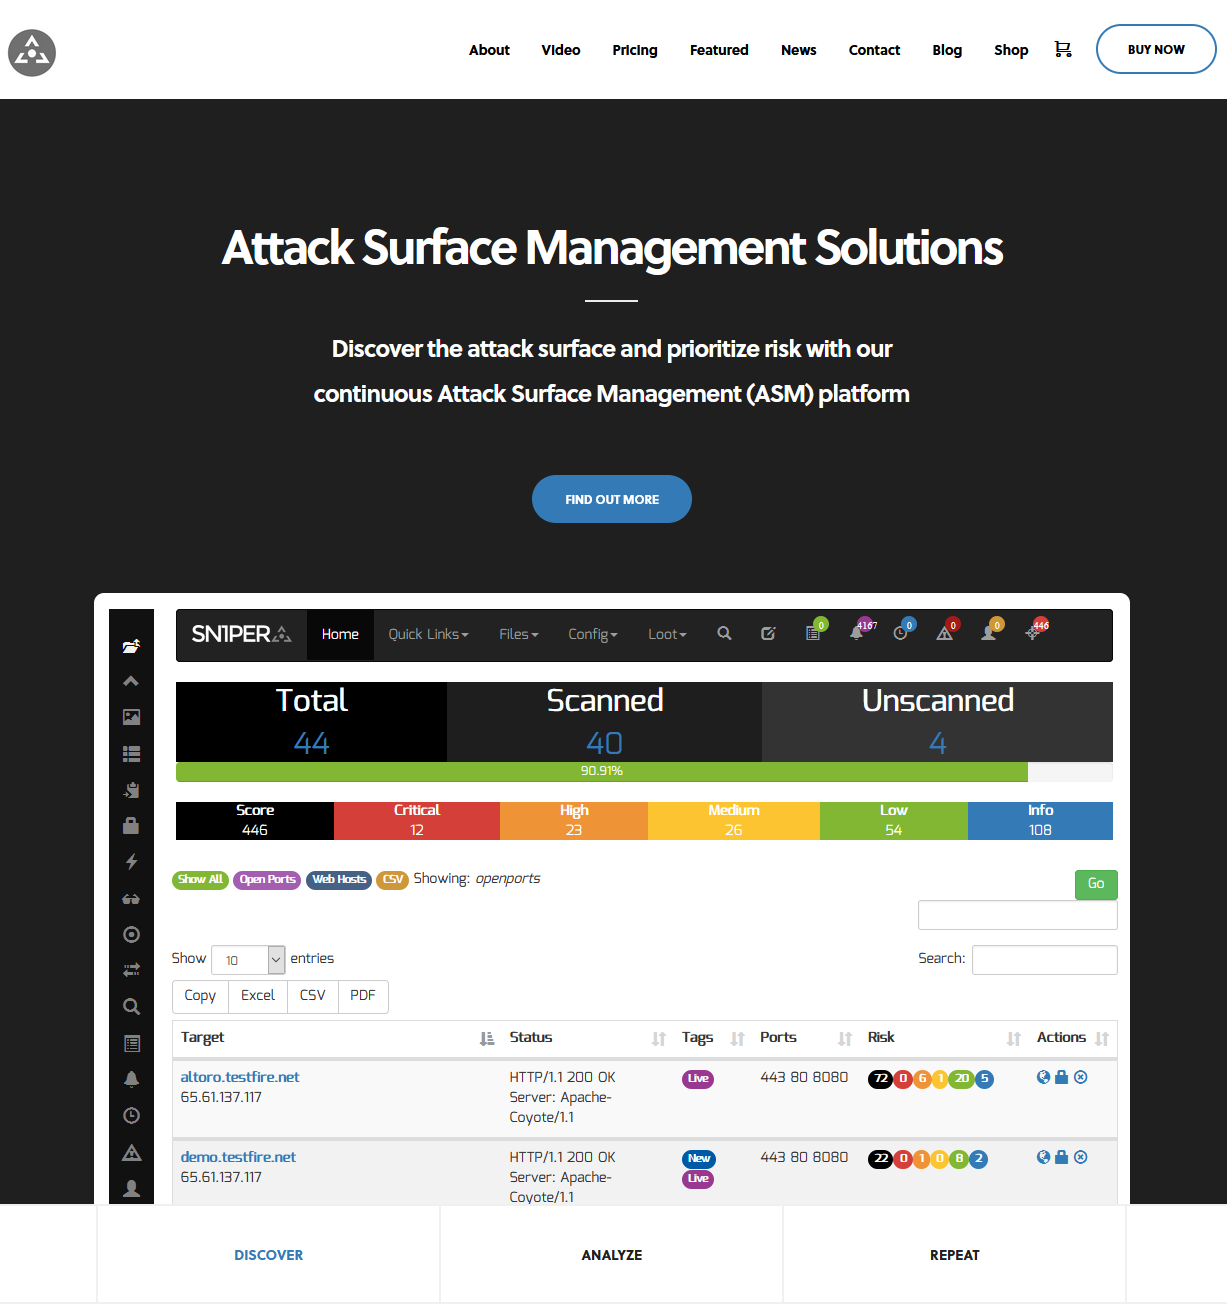
Identifiez facilement la surface d'attaque (adresses IP, noms de domaine, ports ouverts, en-têtes HTTP, etc.).
Automatisez la découverte de vulnérabilités et l'exploitation éthique à l'aide des derniers outils de piratage et de sécurité open source.
Effectuez une reconnaissance visuelle sur tous les hôtes de votre espace de travail à l'aide du widget Diaporama et de miniatures.
Recherchez, triez et filtrez les DNS, IP, titres, statuts, en-têtes serveur, WAF et ports TCP/UDP ouverts de l'ensemble de l'inventaire de la surface d'attaque.
Renforcez les capacités de réponse et de détection de la « blue team » face aux techniques de tests d'intrusion automatisés.
Stockez et accédez à plusieurs notes dans un emplacement unique pour vous aider à gérer vos données et à rester organisé.
Analysez rapidement les dernières vulnérabilités et CVE à l'aide des derniers scanners de vulnérabilités commerciaux et open source.
Lancez des analyses d'applications web via Burpsuite Professional 2.x, Arachni et Nikto.
Exportez la liste complète des hôtes de la surface d'attaque et les rapports de vulnérabilités aux formats CSV, XLS ou PDF pour filtrer, trier et afficher toutes les données de la surface d'attaque.
Collectez automatiquement des documents en ligne, des métadonnées, des adresses e-mail et des coordonnées.
Planifiez des analyses quotidiennement, hebdomadairement ou mensuellement pour une couverture continue des changements.
Automatisez la découverte de la surface d'attaque et recherchez facilement les dernières vulnérabilités et CVE.
Recevez des notifications pour les changements de statut des analyses et des hôtes, les changements d'URL et de domaine et les nouvelles vulnérabilités découvertes.
Listez tous les enregistrements DNS vulnérables au détournement et à la prise de contrôle de domaine.
git clone https://github.com/1N3/Sn1per
cd Sn1per
bash install.sh
Depuis une nouvelle console Docker, exécutez les commandes suivantes.
Download https://raw.githubusercontent.com/1N3/Sn1per/master/Dockerfile
docker build -t sn1per .
docker run -it sn1per /bin/bash

or

docker pull sn1persecurity/sn1per
docker run -it sn1persecurity/sn1per /bin/bash
[*] NORMAL MODE
sniper -t <TARGET>

[*] NORMAL MODE + OSINT + RECON
sniper -t <TARGET> -o -re

[*] STEALTH MODE + OSINT + RECON
sniper -t <TARGET> -m stealth -o -re

[*] DISCOVER MODE
sniper -t <CIDR> -m discover -w <WORSPACE_ALIAS>

[*] SCAN ONLY SPECIFIC PORT
sniper -t <TARGET> -m port -p <portnum>

[*] FULLPORTONLY SCAN MODE
sniper -t <TARGET> -fp

[*] WEB MODE - PORT 80 + 443 ONLY!
sniper -t <TARGET> -m web

[*] HTTP WEB PORT MODE
sniper -t <TARGET> -m webporthttp -p <port>

[*] HTTPS WEB PORT MODE
sniper -t <TARGET> -m webporthttps -p <port>

[*] HTTP WEBSCAN MODE
sniper -t <TARGET> -m webscan

[*] ENABLE BRUTEFORCE
sniper -t <TARGET> -b

[*] AIRSTRIKE MODE
sniper -f targets.txt -m airstrike

[*] NUKE MODE WITH TARGET LIST, BRUTEFORCE ENABLED, FULLPORTSCAN ENABLED, OSINT ENABLED, RECON ENABLED, WORKSPACE & LOOT ENABLED
sniper -f targets.txt -m nuke -w <WORKSPACE_ALIAS>

[*] MASS PORT SCAN MODE
sniper -f targets.txt -m massportscan

[*] MASS WEB SCAN MODE
sniper -f targets.txt -m massweb

[*] MASS WEBSCAN SCAN MODE
sniper -f targets.txt -m masswebscan

[*] MASS VULN SCAN MODE
sniper -f targets.txt -m massvulnscan

[*] PORT SCAN MODE
sniper -t <TARGET> -m port -p <PORT_NUM>

[*] LIST WORKSPACES
sniper --list

[*] DELETE WORKSPACE
sniper -w <WORKSPACE_ALIAS> -d

[*] DELETE HOST FROM WORKSPACE
sniper -w <WORKSPACE_ALIAS> -t <TARGET> -dh

[*] GET SNIPER SCAN STATUS
sniper --status

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimport

[*] LOOT REIMPORTALL FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimportall

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reload

[*] LOOT EXPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --export

[*] SCHEDULED SCANS
sniper -w <WORKSPACE_ALIAS> -s daily|weekly|monthly

[*] USE A CUSTOM CONFIG
sniper -c /path/to/sniper.conf -t <TARGET> -w <WORKSPACE_ALIAS>

[*] UPDATE SNIPER
sniper -u|--update

