Scanner CVE-2024-2997


Aperçu
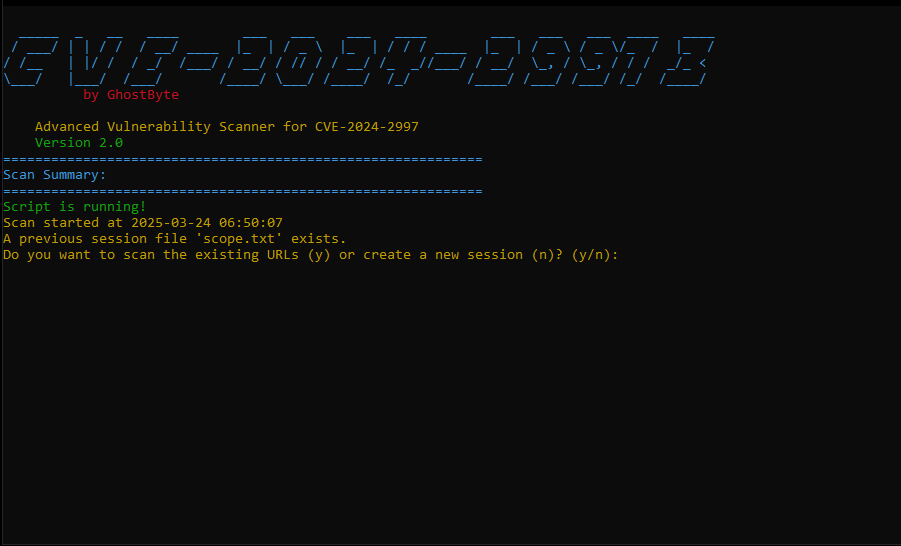
Le Scanner CVE-2024-2997 est un scanner de vulnérabilités avancé conçu pour détecter la vulnérabilité d'injection de commandes dans les applications web. Cet outil aide les professionnels de la sécurité à identifier les risques de sécurité potentiels dans leurs applications.
Avertissement
Cet outil est destiné uniquement à des fins éducatives. Utilisez-le uniquement sur des applications dont vous êtes propriétaire ou pour lesquelles vous avez l'autorisation de tester. L'auteur n'est pas responsable de toute mauvaise utilisation ou des dommages causés par cet outil.
Fonctionnalités
- Scan haute performance : Utilise le multi-threading (jusqu'à 20 threads) pour un scan rapide
- Génération complète d'URL : Génère une large gamme d'URL potentiellement vulnérables
- Suivi de progression en temps réel : Affiche la progression du scan avec une barre de progression dynamique
- Rapports détaillés : Génère des rapports texte et HTML des résultats de scan
- Classification des vulnérabilités : Catégorise les résultats par niveau de confiance (Faible, Moyen, Élevé, Critique)
- Détection intelligente : Identifie à la fois CVE-2024-2997 et les vulnérabilités similaires
- Traitement par lots : Traite les URL par lots pour éviter la surcharge du système
- Paramètres personnalisables : Threads, délais d'attente, retards et tailles de lots ajustables
- Rapports HTML à thème sombre : Rapports professionnels et modernes avec informations détaillées sur les vulnérabilités
- Gestion des sessions : Possibilité de sauvegarder et de reprendre les sessions de scan
Installation
- Clonez le dépôt :
git clone https://github.com/0xUho/CVE-2024-2997.git
cd CVE-2024-2997
- Exécutez le script avec des options en ligne de commande :
python CVE-2024-2997.py -u http://example.com -v
- Ou exécutez-le en mode interactif et suivez les instructions à l'écran :
python CVE-2024-2997.py
Options en ligne de commande
Le scanner prend en charge les options en ligne de commande suivantes :
| Option | Description |
|---|
-u, --url | URL de base à scanner |
-p, --proxy | URL proxy (ex. : http://127.0.0.1:8080) |
-v, --verbose | Activer le mode verbose |
-o, --output | Fichier de sortie pour les URL vulnérables (par défaut : sus.txt) |
-d, --details | Fichier de sortie pour les détails de vulnérabilité (par défaut : vulnerable_details.txt) |
-s, --scan-delay | Délai de scan en secondes (par défaut : 0.1) |
-t, --threads | Nombre de threads à utiliser (par défaut : 20) |
-r, --resume | Reprendre le scan à partir d'un fichier scope.txt existant |
--timeout | Délai d'attente de requête en secondes (par défaut : 5) |
--user-agent | Chaîne User-Agent personnalisée |
--batch-size | Nombre d'URL à scanner dans chaque lot (par défaut : 50) |
Fonctionnement
- Le script affiche une bannière en art ASCII et démarre le processus de scan.
- Il vérifie si un fichier de session précédent
scope.txt existe :
- S'il existe, l'utilisateur peut choisir de continuer le scan des URL de la session précédente ou de démarrer une nouvelle session.
- S'il n'existe pas, une nouvelle session est démarrée.
- L'utilisateur saisit l'URL de base (ou la fournit via la ligne de commande).
- Le script génère une large gamme d'URL basées sur l'URL de base, notamment :
- Chemins d'administration
- Points d'API
- Chemins d'authentification
- Chemins de gestion de contenu
- Chemins CMS courants
- Chemins vulnérables connus
- Le scan commence avec une barre de progression en temps réel indiquant l'état d'avancement.
- Le script scanne chaque URL pour détecter la vulnérabilité d'injection de commandes, affichant les résultats dans un format coloré :
- Les URL vulnérables sont affichées en rouge avec le niveau de confiance.
- Les URL sûres sont affichées en vert (lorsque le mode verbose est activé).
- Après le scan, un rapport HTML complet est généré avec :
- Statistiques récapitulatives du scan
- Détails des vulnérabilités avec niveaux de confiance
- Indicateurs visuels de la sévérité des vulnérabilités
- Design adaptatif à thème sombre
Comprendre les résultats
Le scanner classe les vulnérabilités par niveau de confiance :
- Critique : Vulnérabilité confirmée avec plusieurs payloads
- Élevé : Indicateurs forts de vulnérabilité trouvés
- Moyen : Vulnérabilité potentielle ou problème similaire détecté
- Faible : Indicateurs faibles nécessitant une enquête plus approfondie
Fichiers de sortie
- sus.txt : Contient une liste d'URL vulnérables
- vulnerable_details.txt : Contient des informations détaillées sur chaque vulnérabilité
- report.html : Rapport HTML interactif avec des résultats de scan complets
- scope.txt : Contient toutes les URL générées pour la session actuelle/précédente
- response_*.txt : Contient les réponses brutes des points de terminaison vulnérables (pour les vulnérabilités confirmées)
Communauté
Rejoignez notre communauté Discord pour les mises à jour, le support et les discussions :
Licence
Ce projet est sous licence MIT - voir le fichier LICENSE pour plus de détails.
 0xuho/cve-2024-2997

