
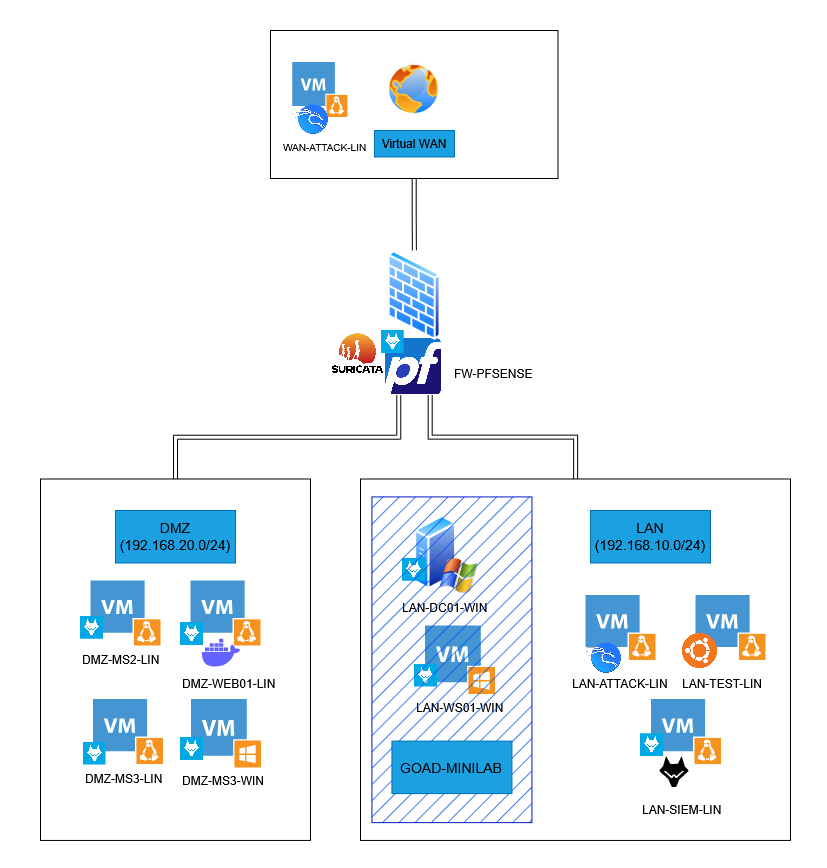
Lab4PurpleSec est un laboratoire modulaire Purple Team combinant un environnement Active Directory vulnérable (GOAD), une DMZ web basée sur Docker, pfSense + Suricata, et un SIEM Wazuh. Il fournit un environnement d'entraînement réaliste et open-source pour l'exploitation web, le pivoting, les attaques Active Directory et la détection Blue Team.


Note : Ce projet s'appelait précédemment "Lab4OffSec" et a été renommé en "Lab4PurpleSec" pour mieux refléter son orientation Purple Team.
Sommaire
Lab4PurpleSec est un homelab évolutif de cybersécurité conçu pour l'entraînement Red Team et Blue Team dans un contexte proche d'un environnement d'entreprise, intégrant pentest réseau/web, Active Directory, détection, SIEM et IDS/IPS.
Projet destiné aux étudiants et passionnés de cyber !
Lab4PurpleSec ne fournit pas de machines virtuelles préconstruites (OVA/OVF). L'installation se fait entièrement "from scratch" en suivant les guides détaillés fournis. Cette approche :
Lab4PurpleSec dispose des caractéristiques suivantes :
Lab4PurpleSec est un environnement dédié à l'exploitation de vulnérabilités applicatives et systèmes, hébergeant des machines intentionnellement vulnérables (Metasploitable2/3), des applications web OWASP dans une zone DMZ isolée ainsi qu’un environnement Active Directory vulnérable (GOAD MINILAB).
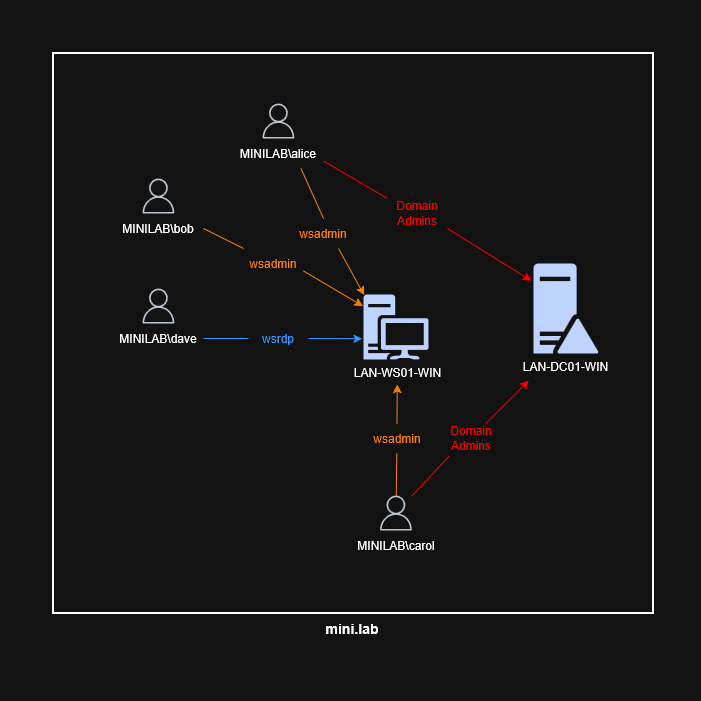
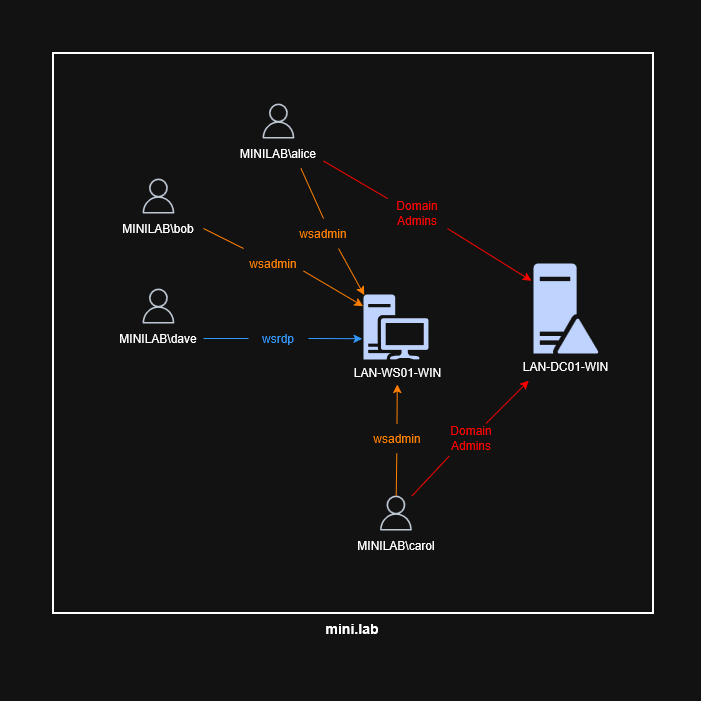
GOAD-MINILAB reproduit un environnement Active Directory simplifié avec un contrôleur de domaine et un poste client Windows (plusieurs si nécessaire), permettant de simuler divers types d’attaques orientées Active Directory.
Cette section présente l'organisation du dépôt Lab4PurpleSec et décrit le rôle de chaque répertoire et fichier principal. Cette structure permet une navigation claire entre les guides d'installation, les configurations, les tests et les ressources du projet.
Lab4PurpleSec/
├─ README_FR.md               — Présentation générale du projet.
├─ ARCHITECTURE.md            — Informations sur l'architecture de Lab4PurpleSec.
├─ /assets/                   — Dossier contenant les ressources visuelles telles (images, diagrammes, etc.).
├─ INVENTORY.md               — Liste descriptive des machines virtuelles et de leurs caractéristiques principales.
├─ Docs/
│  ├─ README.md
│  ├─ SETUP/
│  │   ├─ prereqs.md             — Prérequis de déploiement pour le lab.
│  │   ├─ VMs_installation.md     — Guides d'installation et de configuration des machines virtuelles.
│  │   ├─ pfsense_setup.md        — Guide d'installation et de configuration de pfSense.
│  │   ├─ Web_server_setup.md    — Guide d'installation et de configuration du serveur web.
│  │   ├─ Wazuh_setup.md          — Guide d'installation et de configuration de Wazuh et ses agents.
│  │   └─ GOAD_setup.md           — Guide d'installation et de configuration de GOAD MINILAB.
│  └─ TESTS/
│     ├─ Web_server.md     — Guide de tests pour le serveur web.
│     ├─ pfSense.md        — Guide de tests pour pfSense et Suricata.
│     ├─ Wazuh.md          — Guide de tests pour Wazuh.
│     └─ GOAD-MINILAB.md   — Guide de tests pour GOAD MINILAB.
├─ CONFIGS/
│  ├─ web-server/      — Fichiers de configuration liés au serveur web.
│  └─ pfsense/         — Fichier(s) de configuration pour pfSense.
├─ LICENSE             — Informations sur la licence et les droits d'utilisation.
└─ .gitignore          — Liste des fichiers et dossiers exclus du suivi de version.
Docs/SETUP/prereqs.md) :
Note : Ce lab peut être réalisé sous VirtualBox si besoin, mais j'ai personnellement utilisé VMware Workstation Pro pour cette documentation.
Docs/SETUP/prereqs.md) :
Docs/SETUP/pfsense_setup.md) :
Docs/SETUP/pfsense_setup.md).Docs/SETUP/Wazuh_setup.md.Docs/SETUP/GOAD_setup.md.Docs/TESTS/). Voir Docs/TESTS/README.md pour la liste des tests disponibles.Note : Des scripts d'automatisation (Infrastructure as Code) sont prévus pour une future version du projet afin de faciliter le déploiement. Pour l'instant, l'installation se fait manuellement en suivant les guides détaillés.
Note : La VM/routeur pfSense (FW-PFSENSE) doit être lancé systématiquement pour que le lab fonctionne.
Vous pouvez maintenant profiter de Lab4PurpleSec comme vous le souhaitez !
Vous pouvez :

