

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-35616 — CVE-2026-35616 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-35616
Authentification et AutorisationAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHub0xblackash/cve-2026-35616

CVE-2026-35616

CVE-2026-35616

Voir le dépôt
133il y a 7 moisPas encore vérifié
Partager

🚨 CVE-2026-35616 - Contournement d'authentification FortiClient EMS 🚨

Alerte de vulnérabilité CVE-2026-35616

Fortinet Critical CVSS

Contrôle d'accès inapproprié | Contournement d'API pré-authentification
Exploité dans la nature — Avril 2026

📋 Aperçu

CVE-2026-35616 est une vulnérabilité critique dans FortiClient Enterprise Management Server (EMS) versions 7.4.5 à 7.4.6.

Un attaquant distant non authentifié peut envoyer des requêtes spécialement conçues pour contourner les contrôles d'authentification et d'autorisation, ce qui peut potentiellement conduire à une exécution de code non autorisée ou à un compromis complet du serveur.

Avis Fortinet : FG-IR-26-099


🛠️ Contenu du dépôt

FichierDescription
CVE-2026-35616.yamlModèle Nuclei pour une détection sûre
CVE-2026-35616.pyScript de vérification sécurisé en Python
check_safe_CVE-2026-35616.pyDétecteur léger alternatif

⚠️ Avertissement important

Ce dépôt est uniquement destiné à des fins défensives et de recherche.

  • Utilisez-le uniquement dans des environnements de laboratoire isolés ou sur des systèmes dont vous êtes propriétaire et autorisé à tester.
  • La vulnérabilité est activement exploitée dans la nature.
  • N'utilisez pas ces outils pour des analyses non autorisées ou des activités offensives.

🚨 Détails de la vulnérabilité

  • Identifiant CVE : CVE-2026-35616
  • Gravité : Critique (CVSS 9.1)
  • Versions concernées : FortiClient EMS 7.4.5 - 7.4.6
  • Type de vulnérabilité : Contrôle d'accès inapproprié (CWE-284)
  • Impact : Contournement d'authentification et d'autorisation (pré-authentification)
  • Exploitée dans la nature : Oui (Confirmé par Fortinet)

🛡️ Atténuation et correction

Actions immédiates :

  1. Isolez le serveur d'Internet immédiatement
  2. Appliquez le correctif officiel Fortinet pour les versions 7.4.5 / 7.4.6
  3. Mettez à niveau vers 7.4.7 ou plus récent dès que disponible
  4. Restreignez l'accès à EMS via VPN uniquement (ne jamais exposer directement sur Internet)

📌 Comment utiliser

1. Avec le modèle Nuclei

nuclei -t CVE-2026-35616.yaml -u https://votre-serveur-ems:8443

2. Avec le détecteur Python

python3 check_safe_CVE-2026-35616.py https://votre-serveur-ems:8443
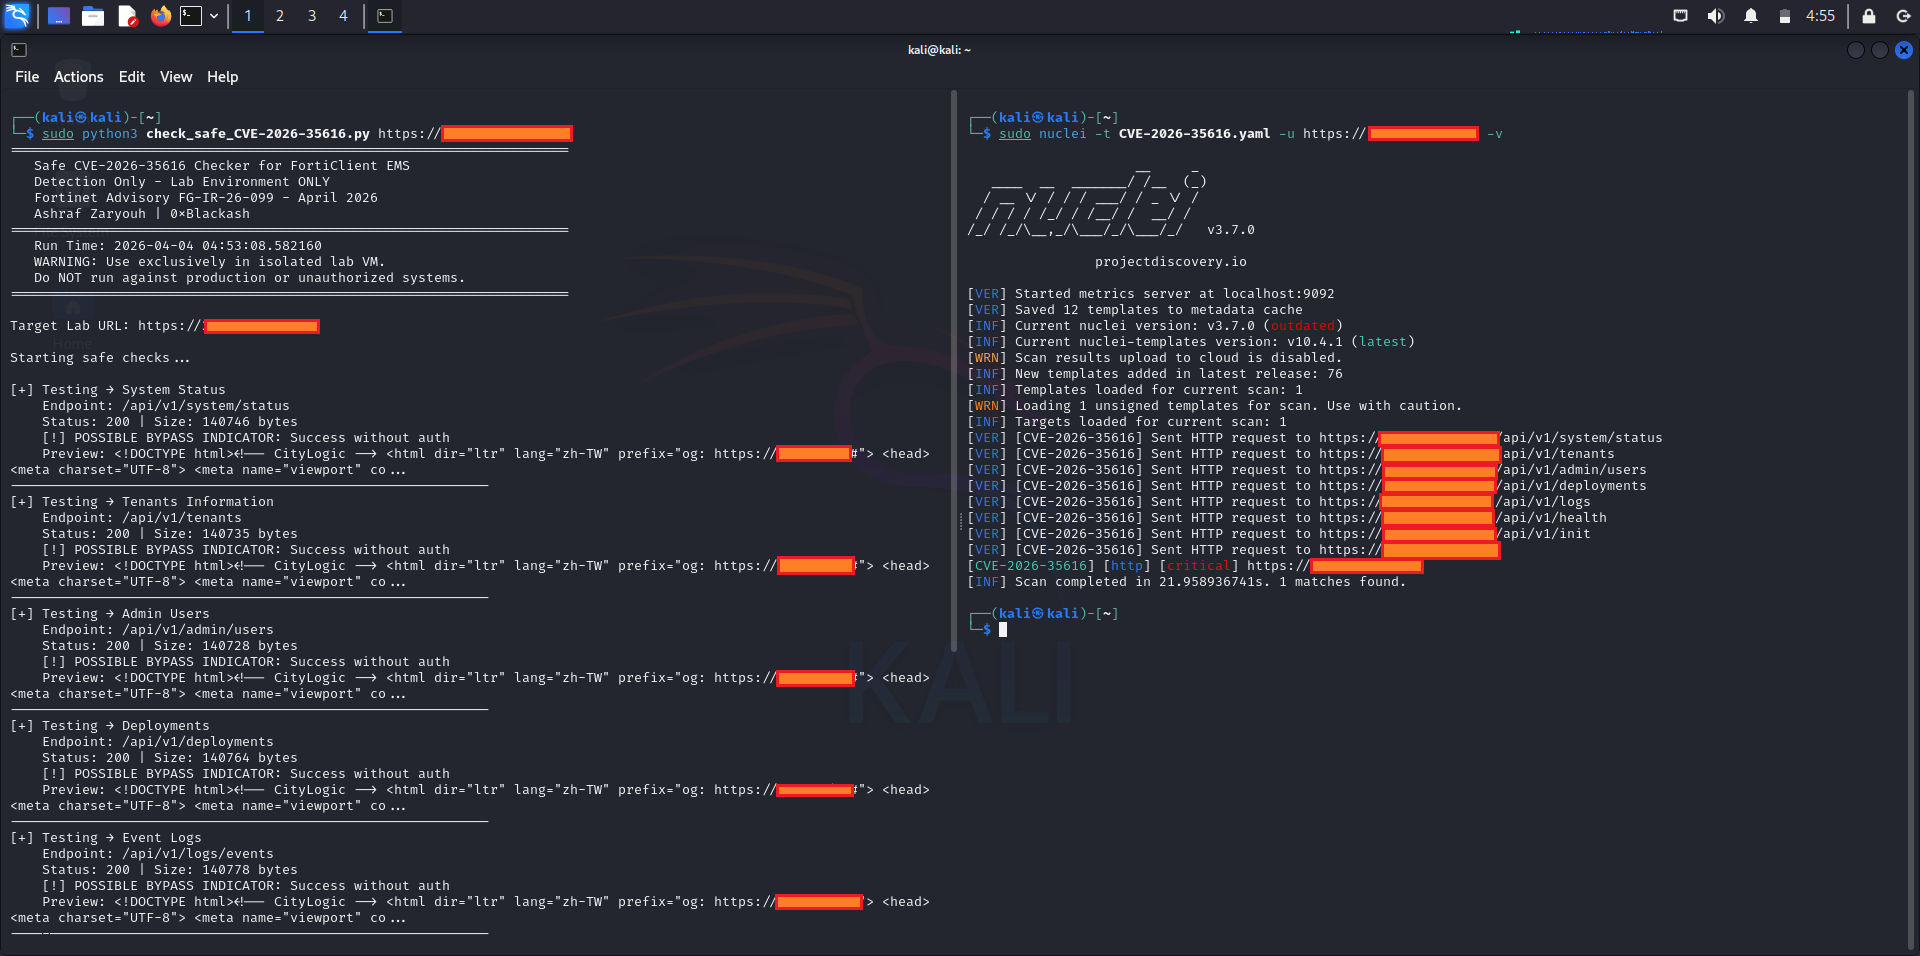
🔍 Captures d'écran de détection

cve-2026-35616

📄 Références

  • Fortinet PSIRT - FG-IR-26-099
  • NVD - CVE-2026-35616
  • Documentation FortiClient EMS

⭐ Avertissement

Ce projet est maintenu à des fins éducatives et de sécurité défensive.
L'auteur n'est pas responsable d'une mauvaise utilisation des outils de détection fournis.

Restez en sécurité. Corrigez tôt. Corrigez souvent.


Fait avec ❤️ pour la communauté de la sécurité défensive

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





