Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-20127 — CVE-2026-20127 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-20127
Analyse des VulnérabilitésExploitationSécurité RéseauTests d'IntrusionAuthentificationRed Teaming
GitHub0xblackash/cve-2026-20127

CVE-2026-20127

CVE-2026-20127

Voir le dépôt
37il y a 5 moisPas encore vérifié
Partager

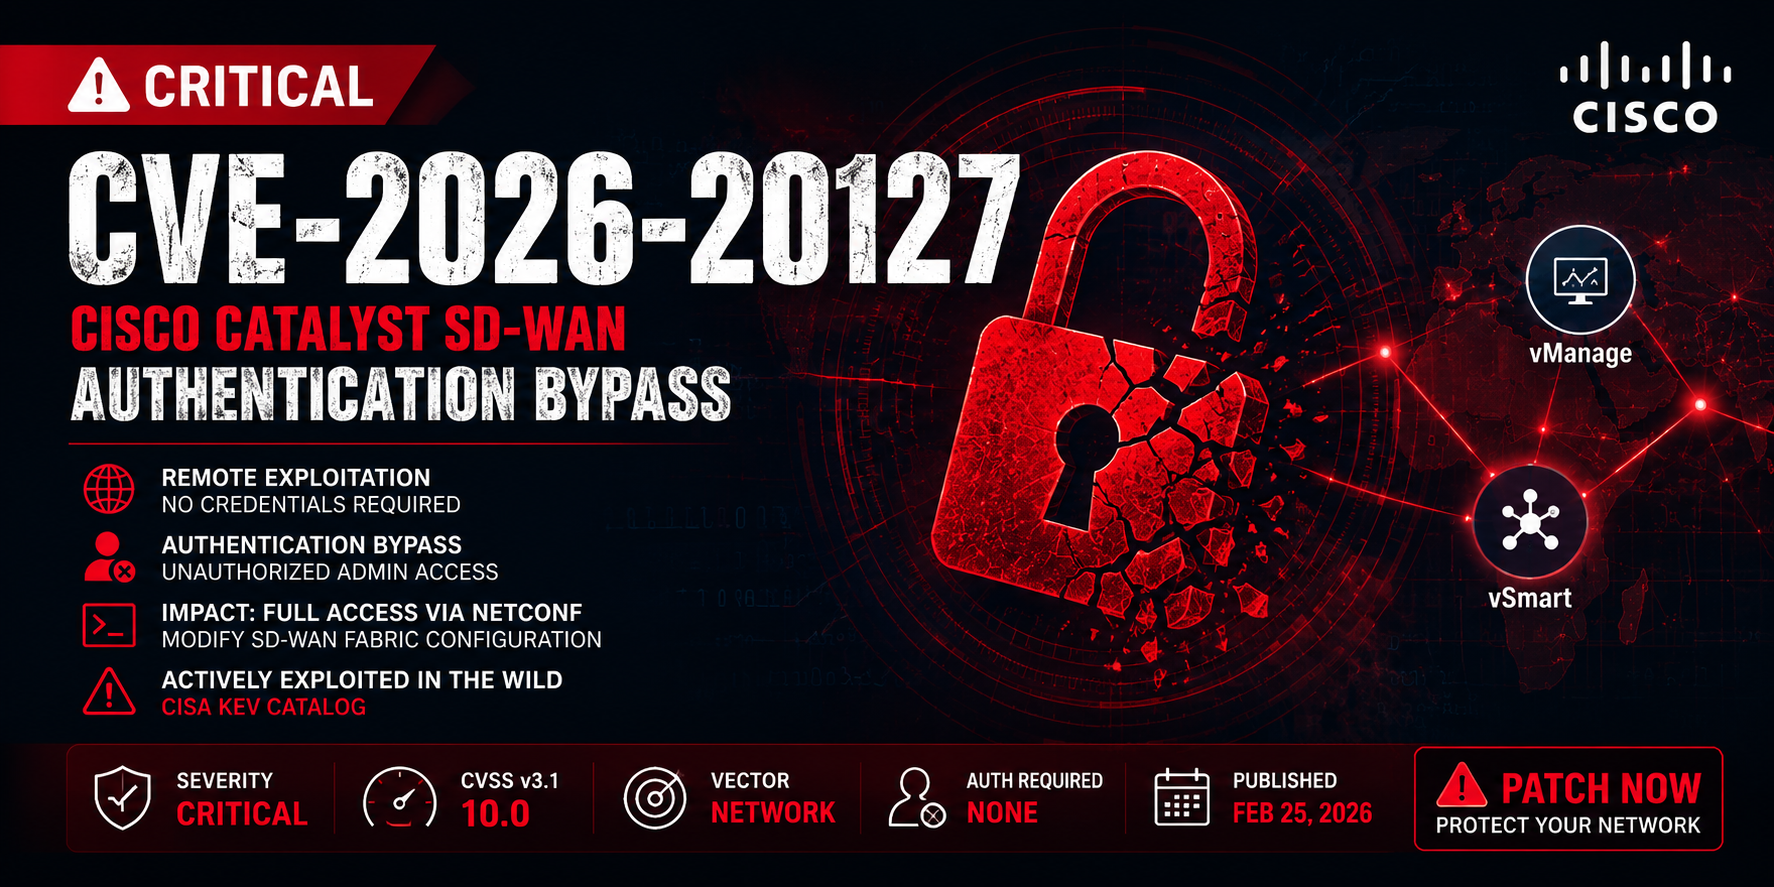
🛡️ CVE-2026-20127 — Contournement d'authentification Cisco Catalyst SD-WAN

ChatGPT Image Jun 14, 2026, 02_32_26 PM


📌 Aperçu

CVE-2026-20127 est une vulnérabilité critique de contournement d'authentification affectant les composants Cisco Catalyst SD-WAN, y compris les contrôleurs et les systèmes de gestion.

Un attaquant distant non authentifié peut exploiter une validation d'authentification incorrecte dans le plan de contrôle SD-WAN, entraînant un accès complet au niveau administratif à l'infrastructure réseau.

Ce problème est considéré comme de gravité critique (CVSS 10.0) et a été observé comme activement exploité dans des environnements réels.


⚠️ Impact

L'exploitation réussie peut permettre à un attaquant de :

  • 🔓 Contourner complètement les mécanismes d'authentification
  • 🧠 Obtenir un accès administratif non autorisé
  • 🌐 Accéder aux services de gestion internes du SD-WAN
  • ⚙️ Modifier les politiques de routage et réseau
  • 🧩 Injecter des pairs SD-WAN malveillants
  • 🏴 Atteindre une compromission complète du plan de contrôle

🧬 Détails techniques

Cause racine

La vulnérabilité est causée par une validation incorrecte des requêtes d'authentification des pairs SD-WAN, permettant au trafic réseau contrefait d'être traité comme une communication interne de confiance.


Vecteur CVSS v3.1

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
MétriqueValeur
Vecteur d'attaqueRéseau
Complexité d'attaqueFaible
Privilèges requisAucun
Interaction utilisateurAucun
PortéeModifié
ConfidentialitéÉlevé
IntégritéÉlevé
DisponibilitéÉlevé

🧪 Flux d'exploitation de haut niveau

[1] Attacker sends crafted SD-WAN peer request
        ↓
[2] Authentication validation fails
        ↓
[3] System trusts attacker as valid internal peer
        ↓
[4] Access to NETCONF / management APIs granted
        ↓
[5] Full SD-WAN control plane compromise

🖥️ Produits concernés

  • Cisco Catalyst SD-WAN Controller (vSmart)
  • Cisco Catalyst SD-WAN Manager (vManage)

Plusieurs branches logicielles peuvent être concernées selon la configuration et la version.


🔍 Détection

Les équipes de sécurité doivent surveiller :

  • Les enregistrements inattendus de pairs SD-WAN
  • Les sessions NETCONF non autorisées
  • Les identités de contrôleur inconnues ou malveillantes
  • Les changements soudains de configuration dans les politiques de routage
  • Les anomalies d'authentification dans les journaux SD-WAN
  • Les accès de gestion provenant de sources non fiables

🛡️ Atténuation

✅ Actions recommandées

  • Appliquer immédiatement les correctifs de sécurité Cisco
  • Restreindre l'accès aux interfaces de gestion SD-WAN
  • Isoler les réseaux du plan de contrôle de l'exposition publique
  • Imposer une segmentation stricte entre les plans de gestion et de données
  • Activer la journalisation centralisée et la supervision SIEM
  • Valider toutes les relations entre pairs SD-WAN

🚫 Solutions de contournement

Il n'existe aucune solution de contournement sûre. Le déploiement des correctifs est obligatoire.


📊 Résumé des risques

CatégorieNiveau
ExploitabilitéTrès élevé
ImpactCritique
Difficulté de détectionMoyen à élevé
Urgence du correctifImmédiate

🧠 Contexte de menace

Cette vulnérabilité est particulièrement dangereuse car elle cible le plan de contrôle SD-WAN, qui agit comme le cerveau du réseau d'entreprise.

Une exploitation réussie peut entraîner :

  • Une compromission persistante du réseau
  • Un réacheminement ou une interception du trafic
  • Une interruption de service à l'échelle de l'entreprise
  • Une présence discrète et durable de l'attaquant

🧷 Recommandations de sécurité

  • Traiter les contrôleurs SD-WAN comme une infrastructure de niveau 0
  • Imposer l'AMF et des contrôles d'accès administratifs stricts
  • Auditer en continu les changements de topologie SD-WAN
  • Restreindre l'accès de gestion aux plages IP de confiance
  • Surveiller les anomalies de comportement du plan de contrôle
  • Maintenir des cycles de gestion des correctifs rapides

📎 Références

  • Avis de sécurité Cisco
  • Base de données NVD CVE
  • Catalogue des vulnérabilités connues exploitées (KEV) de la CISA
  • Bulletins de sécurité du fournisseur

⚡ Note finale

« Compromettre le plan de contrôle SD-WAN équivaut à compromettre l'ensemble du réseau. »

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →