📌 1. Résumé exécutif
CitrixBleed 2 fait référence à une vulnérabilité critique de divulgation mémoire affectant :
- 🏢 Citrix NetScaler ADC
- 🌐 NetScaler Gateway
- 🔐 Appareils VPN exposés à Internet
Elle permet à des attaquants non authentifiés de récupérer des contenus mémoire sensibles à partir d'appareils affectés via des requêtes réseau spécialement conçues.
Ce type de problème est similaire dans sa nature à l'original CitrixBleed (CVE-2023-4966).
🧠 2. Fournisseur et produits concernés
Les systèmes affectés incluent :
- Citrix NetScaler ADC
- Citrix NetScaler Gateway
- Appareils exposés à Internet public
Ces dispositifs sont généralement déployés en périphérie des réseaux d'entreprise.
🔎 3. Classification de la vulnérabilité
| Champ | Valeur |
|---|
| Type de vulnérabilité | Dépassement mémoire en lecture |
| Type d'impact | Exposition de données sensibles |
| Exploitabilité | À distance |
| Authentification | Non requise |
| Privilèges requis | Aucun |
| Interaction utilisateur | Aucune |
🔬 4. Cause racine (Explication technique)
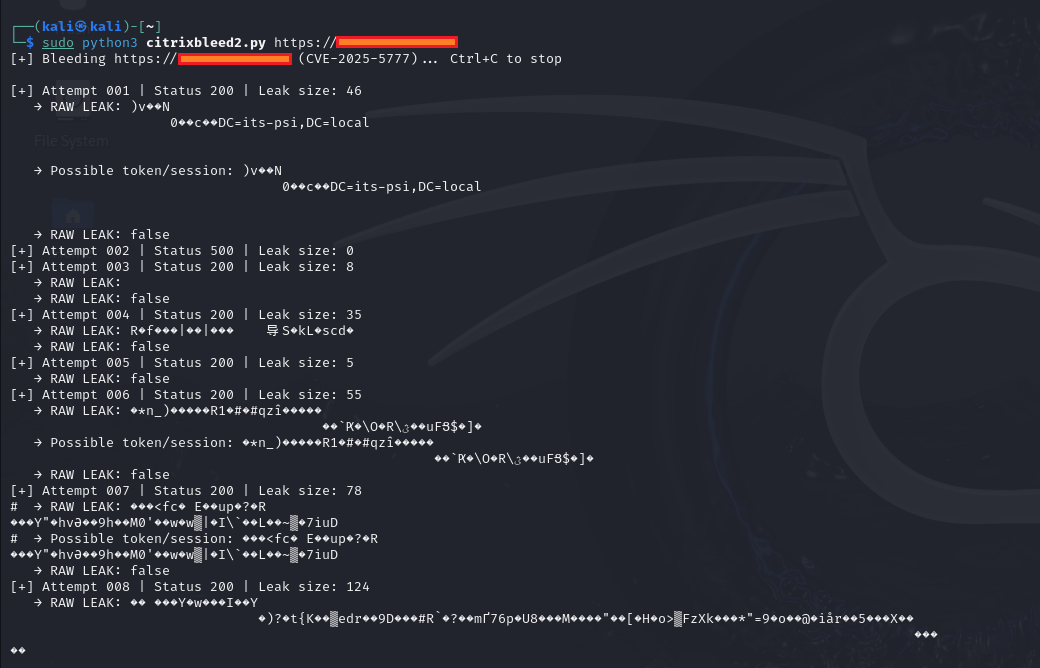
La vulnérabilité provient de :
- Validation insuffisante des limites mémoire
- Vérification inadéquate de la taille des entrées
- Gestion incorrecte du tampon de réponse
Lors du traitement de requêtes HTTP spécialement conçues, l'appliance renvoie de la mémoire au-delà des limites prévues.
Cela peut exposer :
- Jetons de session
- Cookies d'authentification
- Tampons mémoire internes
- Fragments d'autres sessions utilisateur
Ceci est conceptuellement similaire à :
- Heartbleed (dépassement mémoire en lecture dans OpenSSL)
- Autres vulnérabilités de dépassement mémoire en lecture
🚨 5. Impact dans le monde réel
Parce que les dispositifs NetScaler :
- Sont situés en périphérie du réseau
- Protègent l'accès VPN
- Gèrent l'authentification et le SSO
Les conséquences incluent :
- 🔑 Détournement de session
- 👤 Usurpation de compte
- 🛜 Contournement VPN
- 🧭 Mouvement latéral
- 💣 Préparation de ransomware
- 🏢 Compromission totale de l'entreprise
📊 6. Évaluation de la sévérité
| Propriété de sécurité | Impact |
|---|
| Confidentialité | 🔴 Élevé |
| Intégrité | 🟡 Indirect |
| Disponibilité | 🟡 Indirect |
| Risque global | 🔥 Critique |
Le compromis d'un appareil périphérique augmente considérablement le rayon d'explosion.
🌍 7. Pourquoi les vulnérabilités des appareils périphériques sont dangereuses
Les appliances périphériques :
- Sont exposées à Internet
- Ont une position réseau privilégiée
- Contournent souvent la surveillance interne
- Peuvent ne pas suivre les cycles de correctifs normaux
Si compromises, les attaquants peuvent pivoter en interne avec des sessions d'apparence légitime.
🛠 8. Stratégie d'atténuation et de réponse
- Appliquer les derniers correctifs de sécurité Citrix
- Invalider toutes les sessions actives
- Changer les identifiants d'administration
- Réinitialiser les mots de passe utilisateur si une exposition est suspectée
- Examiner les journaux pour toute activité anormale
Durcissement défensif
- Imposer l'authentification multi-facteurs (MFA)
- Restreindre les interfaces de gestion aux plages IP internes
- Activer la journalisation détaillée
- Surveiller les anomalies de réutilisation de session
- Mettre en œuvre la segmentation réseau
🔍 9. Indicateurs de détection
Les équipes de sécurité doivent surveiller :
- Réutilisation inattendue de sessions VPN
- Schémas de connexion géographiques anormaux
- Requêtes HTTP suspectes en grand volume
- Accès interne provenant de nouvelles sessions VPN
- Mouvement latéral après authentification
📅 10. Considérations pour la réponse aux incidents
Si une exploitation est suspectée :
- Corriger immédiatement
- Invalider toutes les sessions
- Changer les identifiants
- Examiner les journaux d'authentification
- Rechercher des mécanismes de persistance
- Scanner les systèmes internes pour détecter un mouvement latéral
Corriger seul ne suffit pas si des jetons ont été divulgués.
🧩 11. Comparaison avec des vulnérabilités similaires
| Vulnérabilité | Logiciel | Type | Impact |
|---|
| Heartbleed | OpenSSL | Divulgation mémoire | Fuite de clés et de mémoire |
| Shellshock | Bash | RCE | Exécution complète du système |
| Log4Shell | Log4j | RCE | Exécution de code à distance |
| CitrixBleed | NetScaler | Divulgation mémoire | Détournement de session |
Les vulnérabilités de la classe CitrixBleed sont particulièrement dangereuses en raison du placement des appareils.
⚖️ 12. Avis éthique et juridique
Cette information est destinée à :
- Des fins éducatives
- La sensibilisation défensive
- La recherche en sécurité autorisée
N'exploitez pas des systèmes sans autorisation écrite explicite.
L'exploitation non autorisée est illégale.
🧠 13. Leçons clés en sécurité
- La sécurité mémoire reste une classe de risque majeure
- Les appareils périphériques nécessitent des correctifs rapides
- L'invalidation de session est cruciale après une fuite mémoire
- Les appliances VPN sont des cibles de grande valeur
- La surveillance doit inclure les anomalies d'authentification
🔐 Conclusion finale
Quand la passerelle fuit la mémoire,
l'ensemble de l'entreprise est en danger.
 0xblackash/cve-2025-5777