
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2019-14339 — POC pour CVE-2019-14339 Canon PRINT 2.5.5 | Kitploit

Outils/GitHubGitHub/0x48piraj/cve-2019-14339
Sécurité AndroidAnalyse des VulnérabilitésExploitationExfiltration de DonnéesCollecte d'InformationsTests d'IntrusionSécurité MobileArchived
GitHub0x48piraj/cve-2019-14339

CVE-2019-14339

POC pour CVE-2019-14339 Canon PRINT 2.5.5

Voir le dépôt
14542il y a 7 ansPas encore vérifié
Partager

CVE-2019-14339

Injection URI dans le fournisseur de contenu sur Canon PRINT 2.5.5 (CVE-2019-14339). Preuve de concept par @0x48piraj

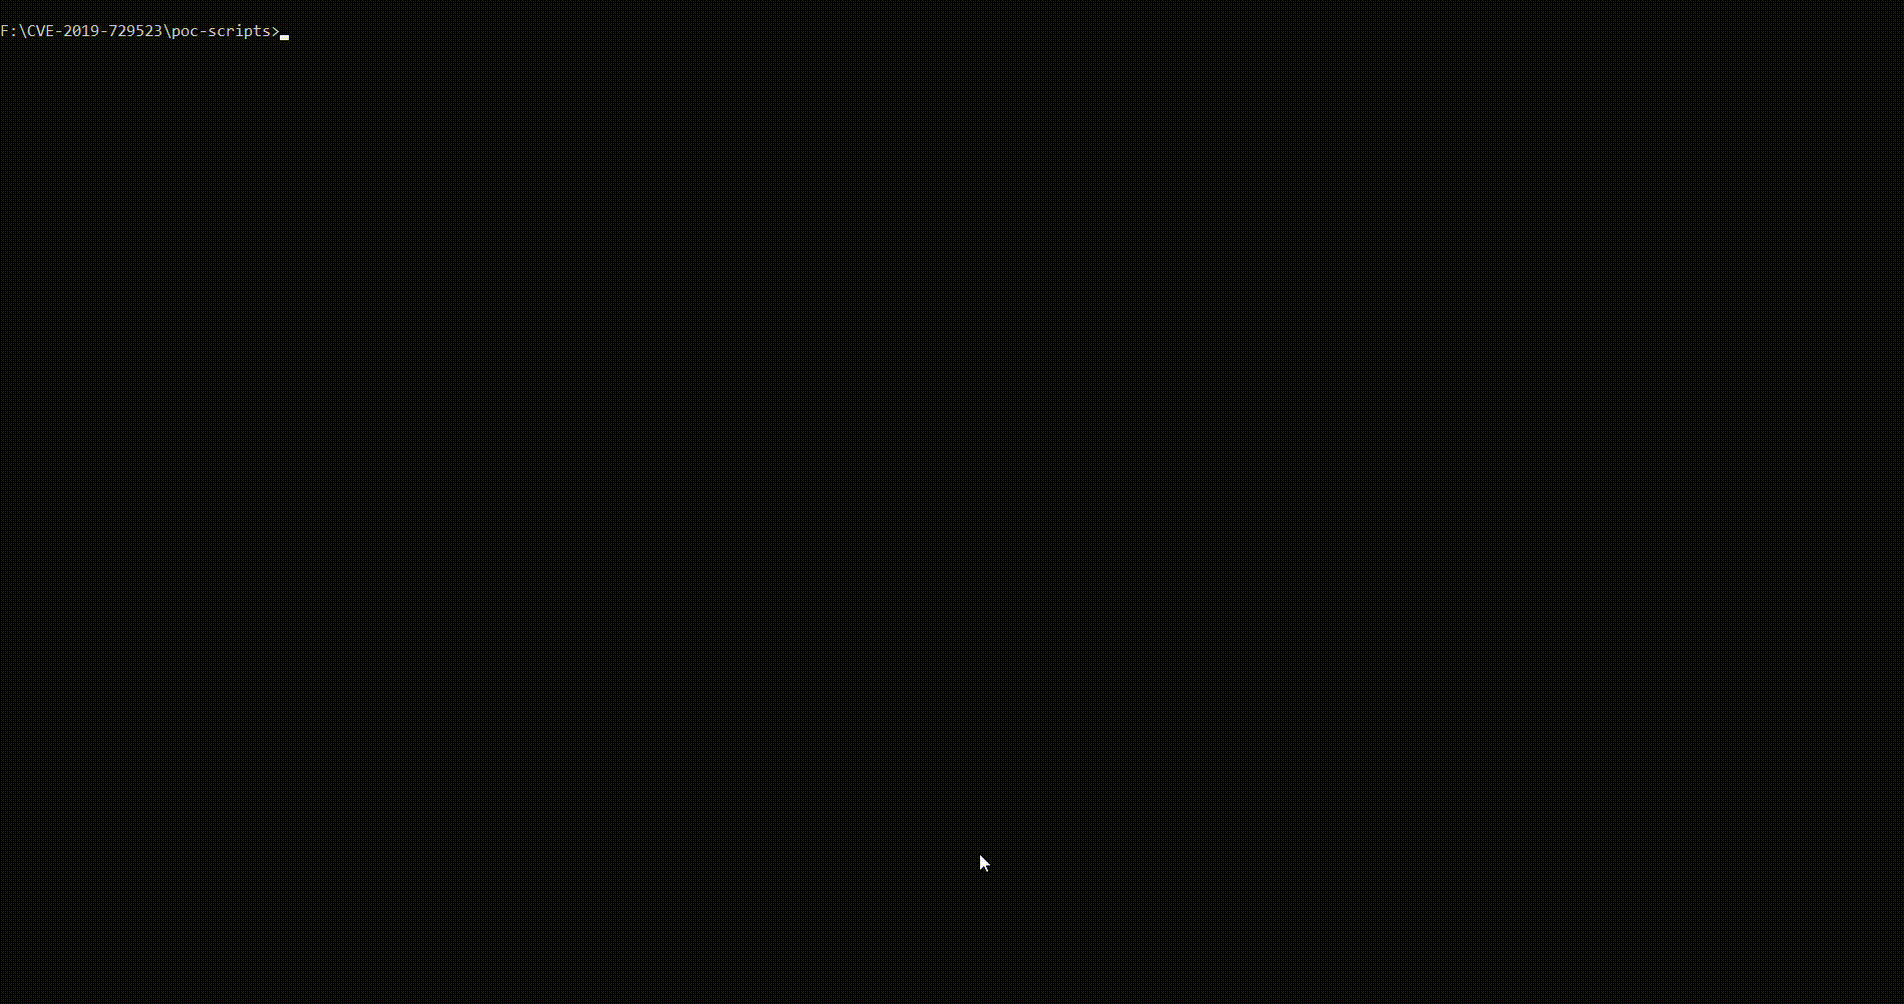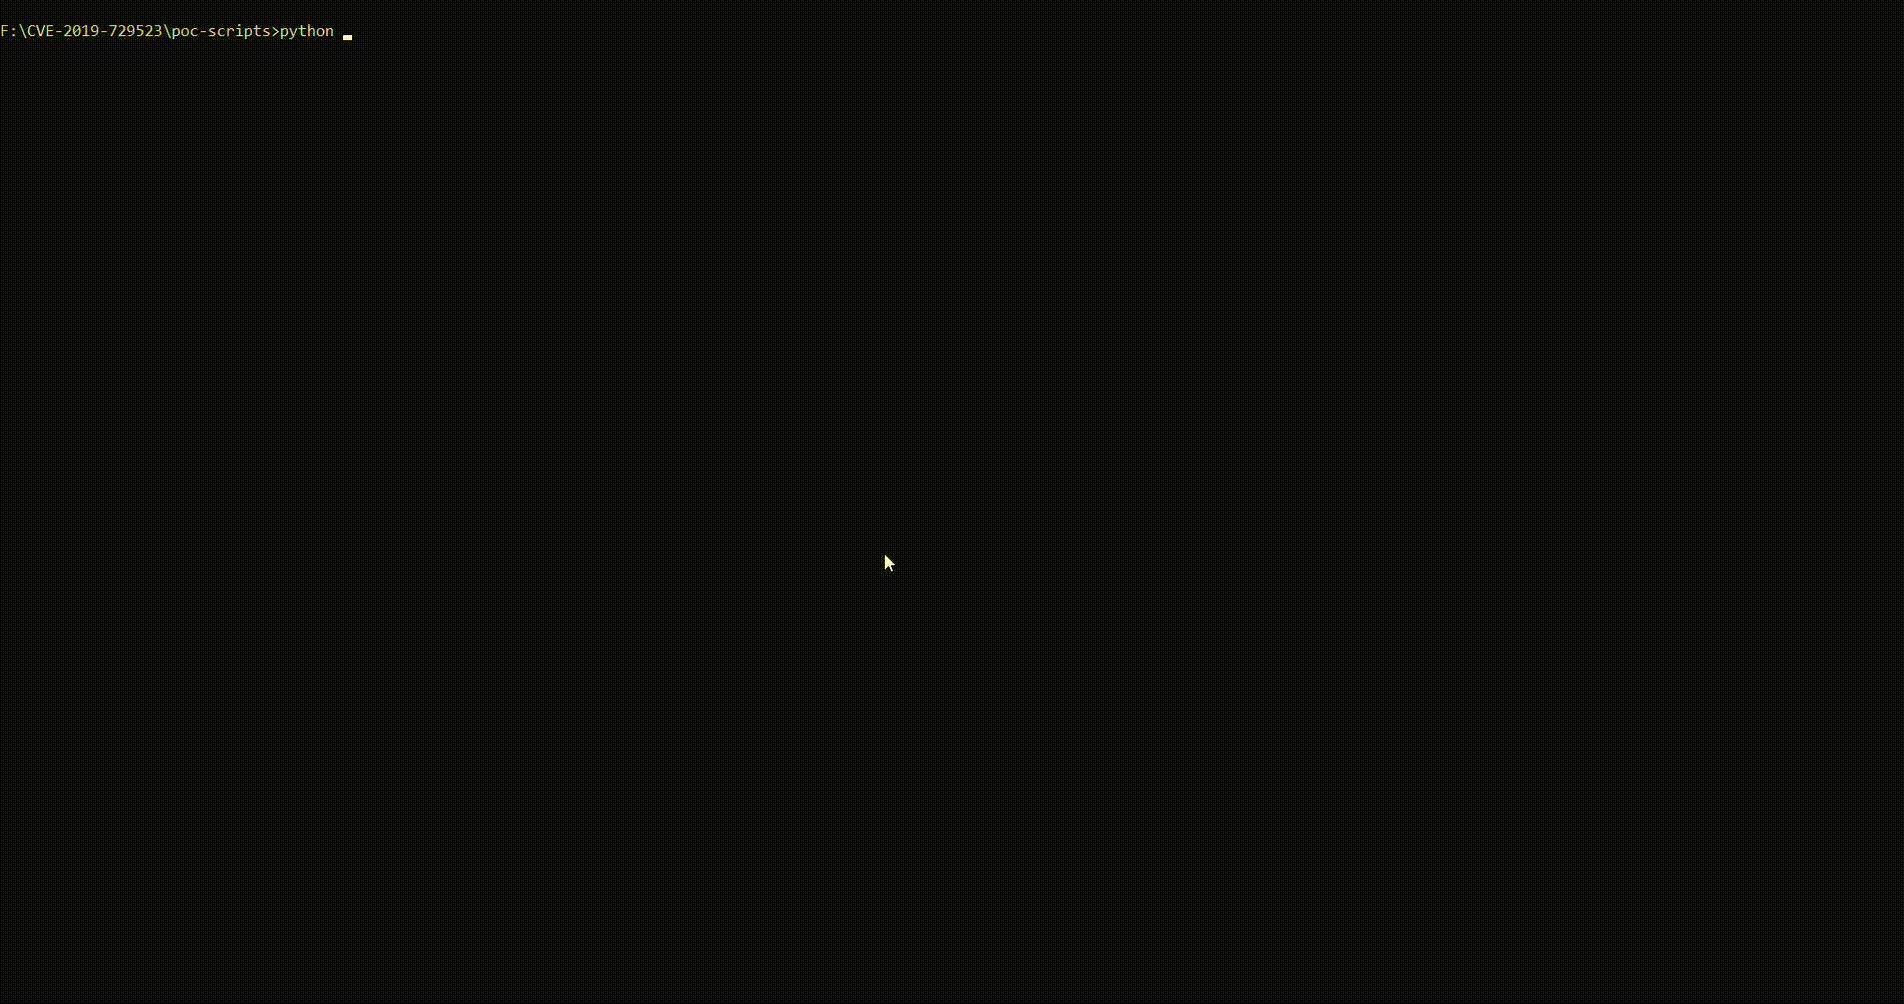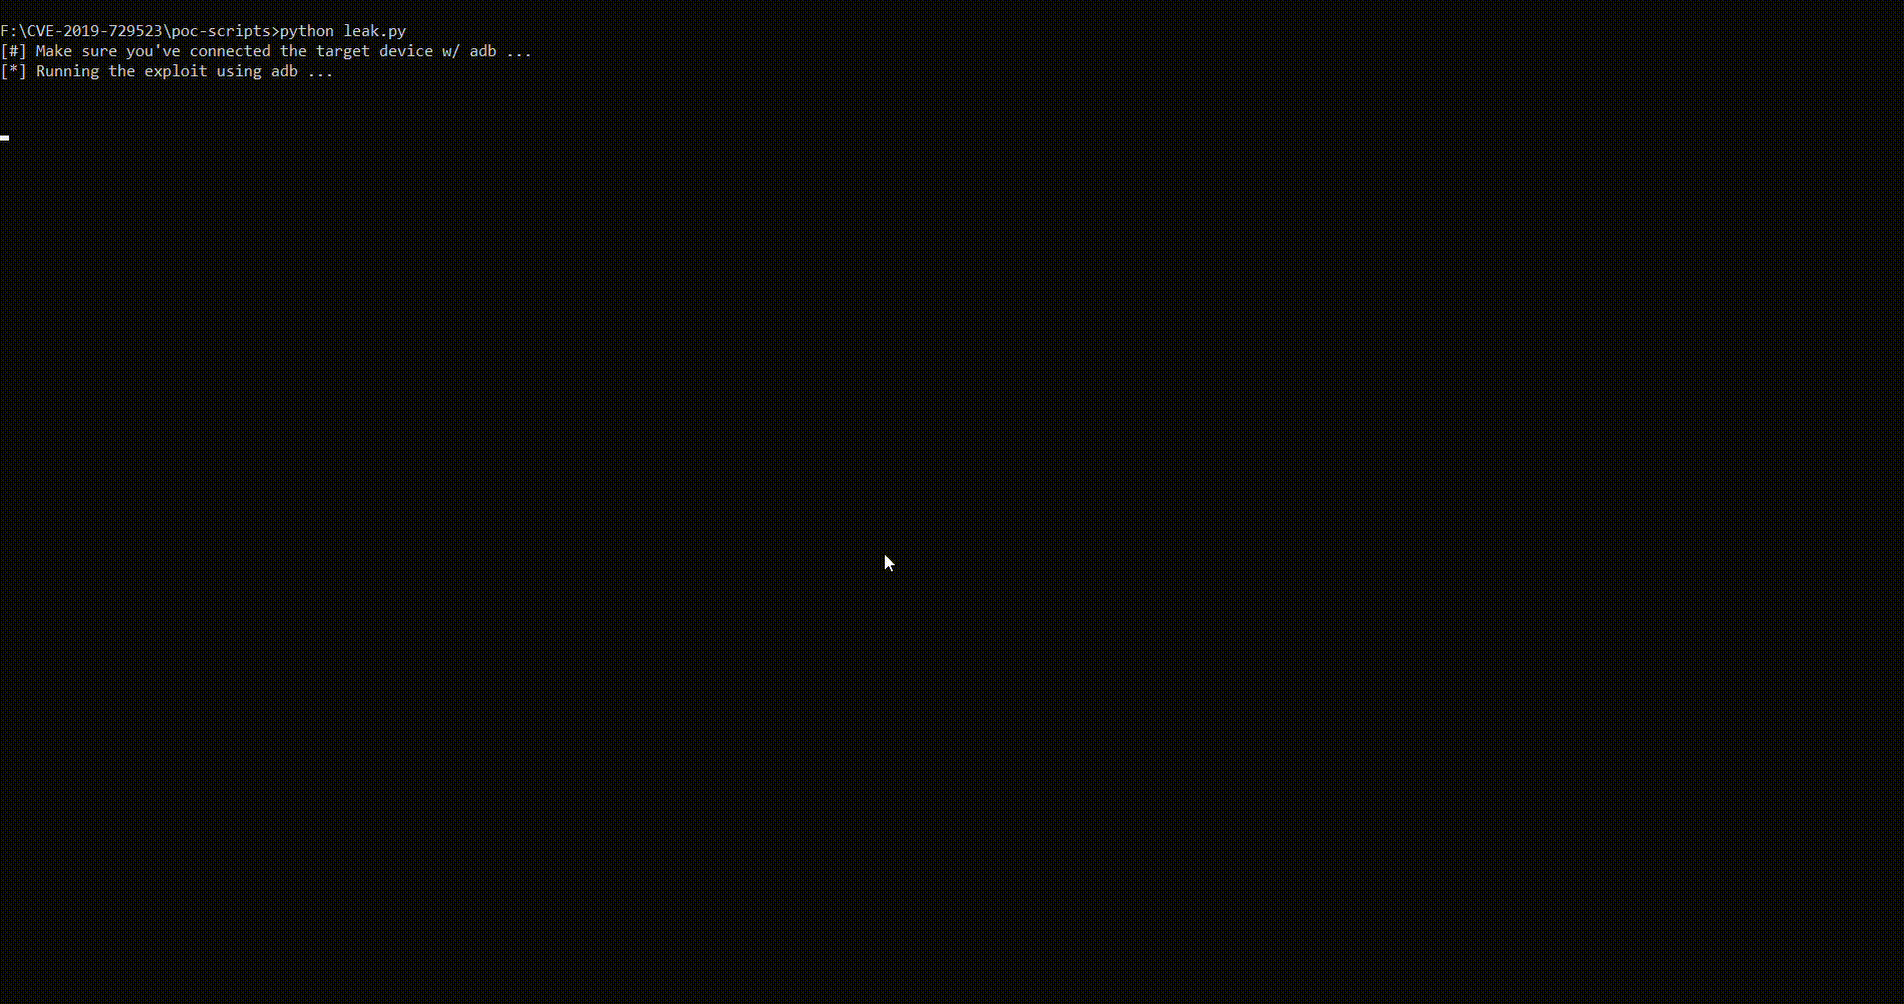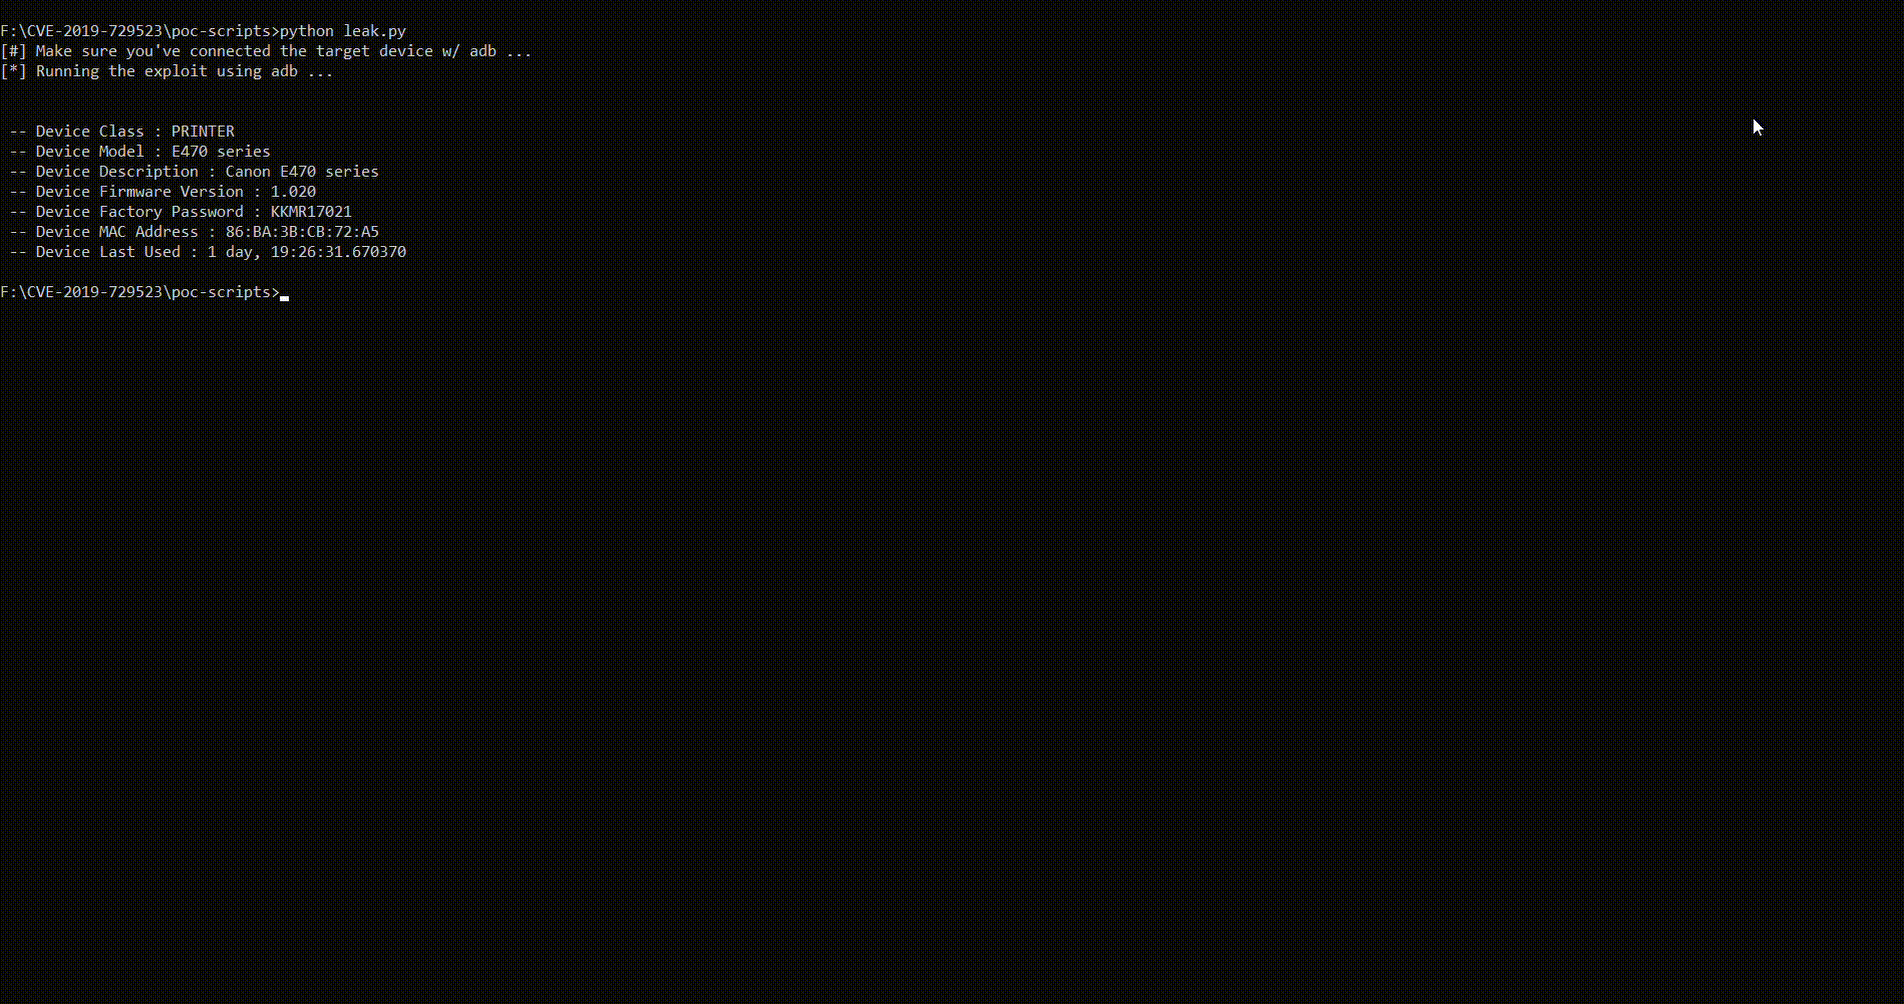
Le ContentProvider de l'application Canon PRINT 2.5.5 pour Android ne restreint pas correctement l'accès aux données. Cela permet à une application malveillante d'un attaquant d'obtenir des informations sensibles, notamment les mots de passe d'usine pour l'interface web d'administration et la clé WPA2-PSK.

Impact

Ce bug peut divulguer des données de toutes les imprimantes prises en charge par Canon PRINT 2.5.5, c'est-à-dire :

  • PIXMA TS Series
  • TR Series, MG Series, PRO Series, MP Series, iP Series, iX Series
  • MAXIFY MB Series, iB Series
  • ImagePROGRAF PRO Series, TM Series
  • SELPHY CP900 Series, CP1200, CP1300

Téléchargements de l'application : 1,00,00,000 +

Couverture

  • MITRE
  • Base de données nationale des vulnérabilités
  • exploit-db
  • Packet Storm Security
  • offensive-security/exploitdb
  • CX Security
  • Vulners
  • exploit-database.net
  • Blog Hackernews
  • security-db
  • media.cert.europa.eu
  • cnnvd.org.cn

Le bug

L'application mobile contient des fournisseurs de contenu exportés non protégés ('IJPrinterCapabilityProvider'in android/AndroidManifest.xml) qui divulguent des données sensibles de l'application sous certaines conditions.

Pour exporter le fournisseur de contenu de manière sécurisée, il faut restreindre l'accès en définissant les attributs android:protectionLevel ou android:grantUriPermissions dans le fichier Android Manifest.

De quoi avez-vous besoin ?

  • Application Android Canon PRINT 2.5.5 (dernière version) installée.
  • Une imprimante Canon prise en charge par l'application

Comment l'exécuter ?

Il existe deux façons de tester cette vulnérabilité.

  • Via ADB
  • Via une application Android malveillante

Via ADB

Configurez ADB, clonez le dépôt, allez dans /poc-scripts et exécutez leak.py

git clone https://github.com/0x48piraj/CVE-2019-14339
cd CVE-2019-14339/poc-scripts
python leak.py

Via une application Android malveillante

Méthode #1

Clonez le dépôt, compilez la source.

Méthode #2

Utilisez l'application pré-compilée en allant dans /release et en téléchargeant cannon-pwn.apk ou via les releases

NOTE : Désactivez Play Protect sinon vous obtiendrez l'erreur « App Not Installed », (dans Google Play) > Menu > Play Protect > Analyser l'appareil pour détecter les menaces de sécurité (désactiver).
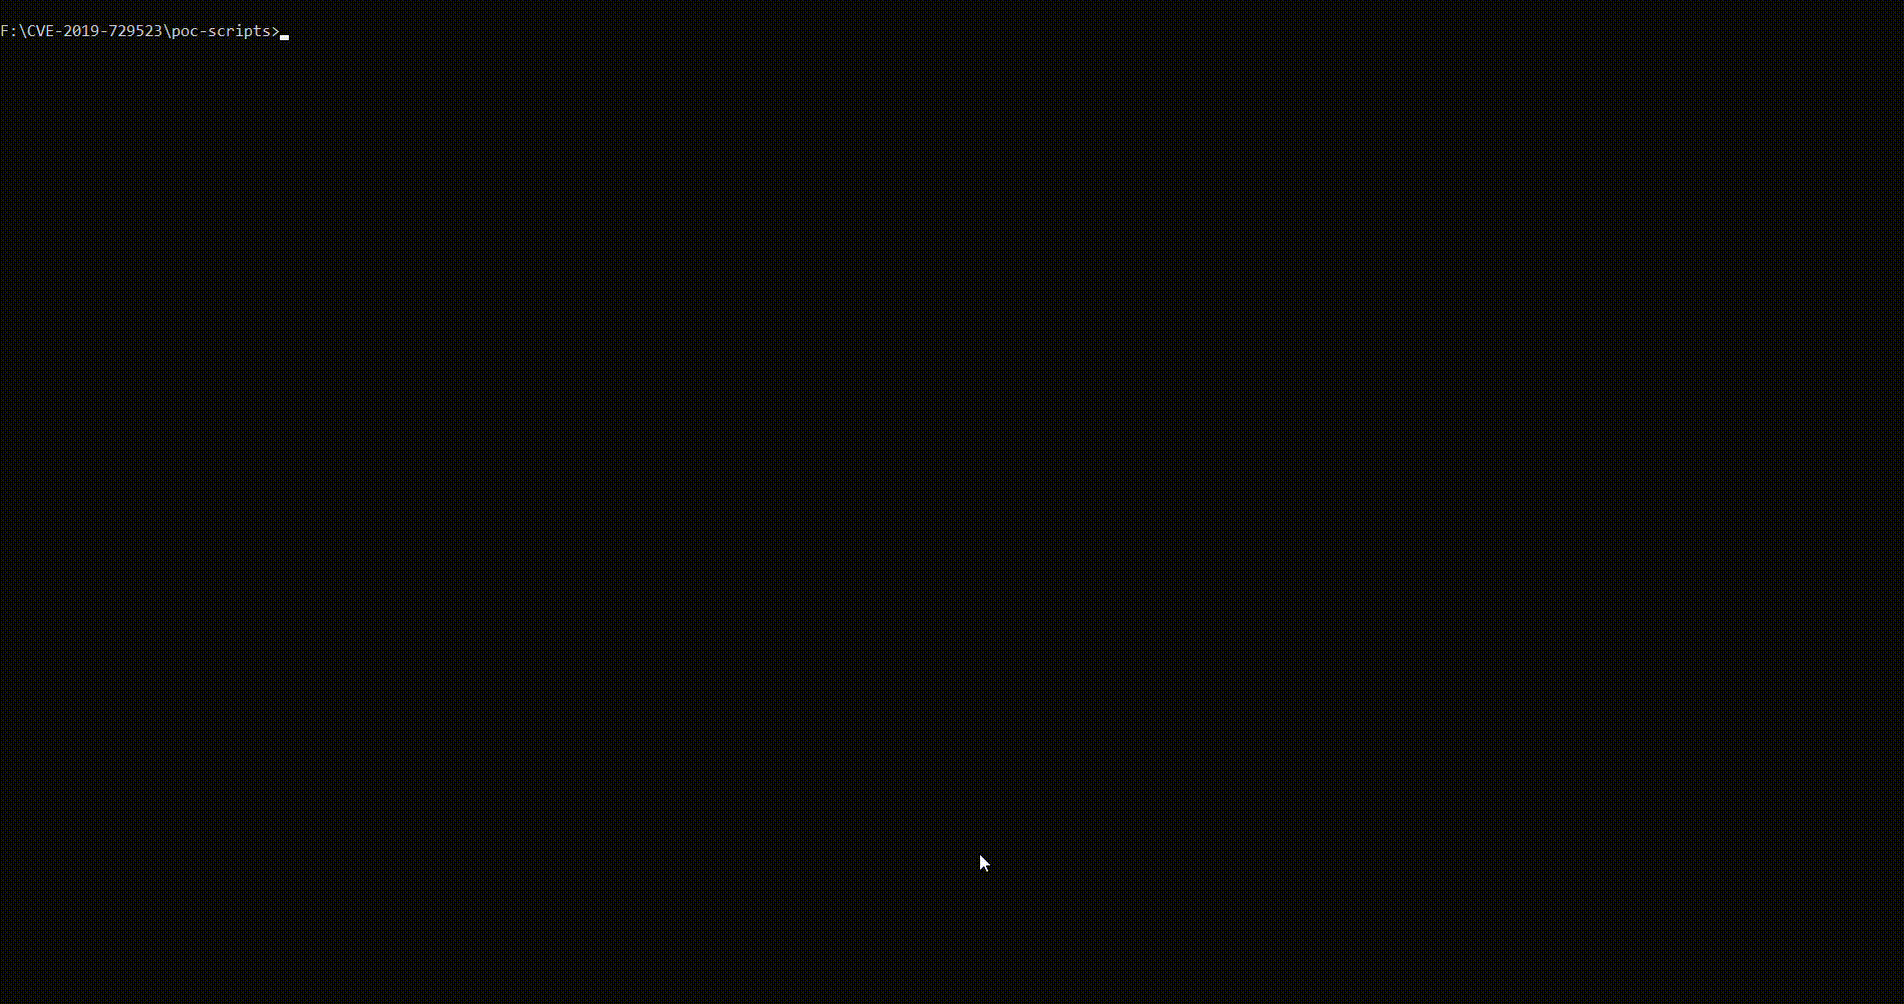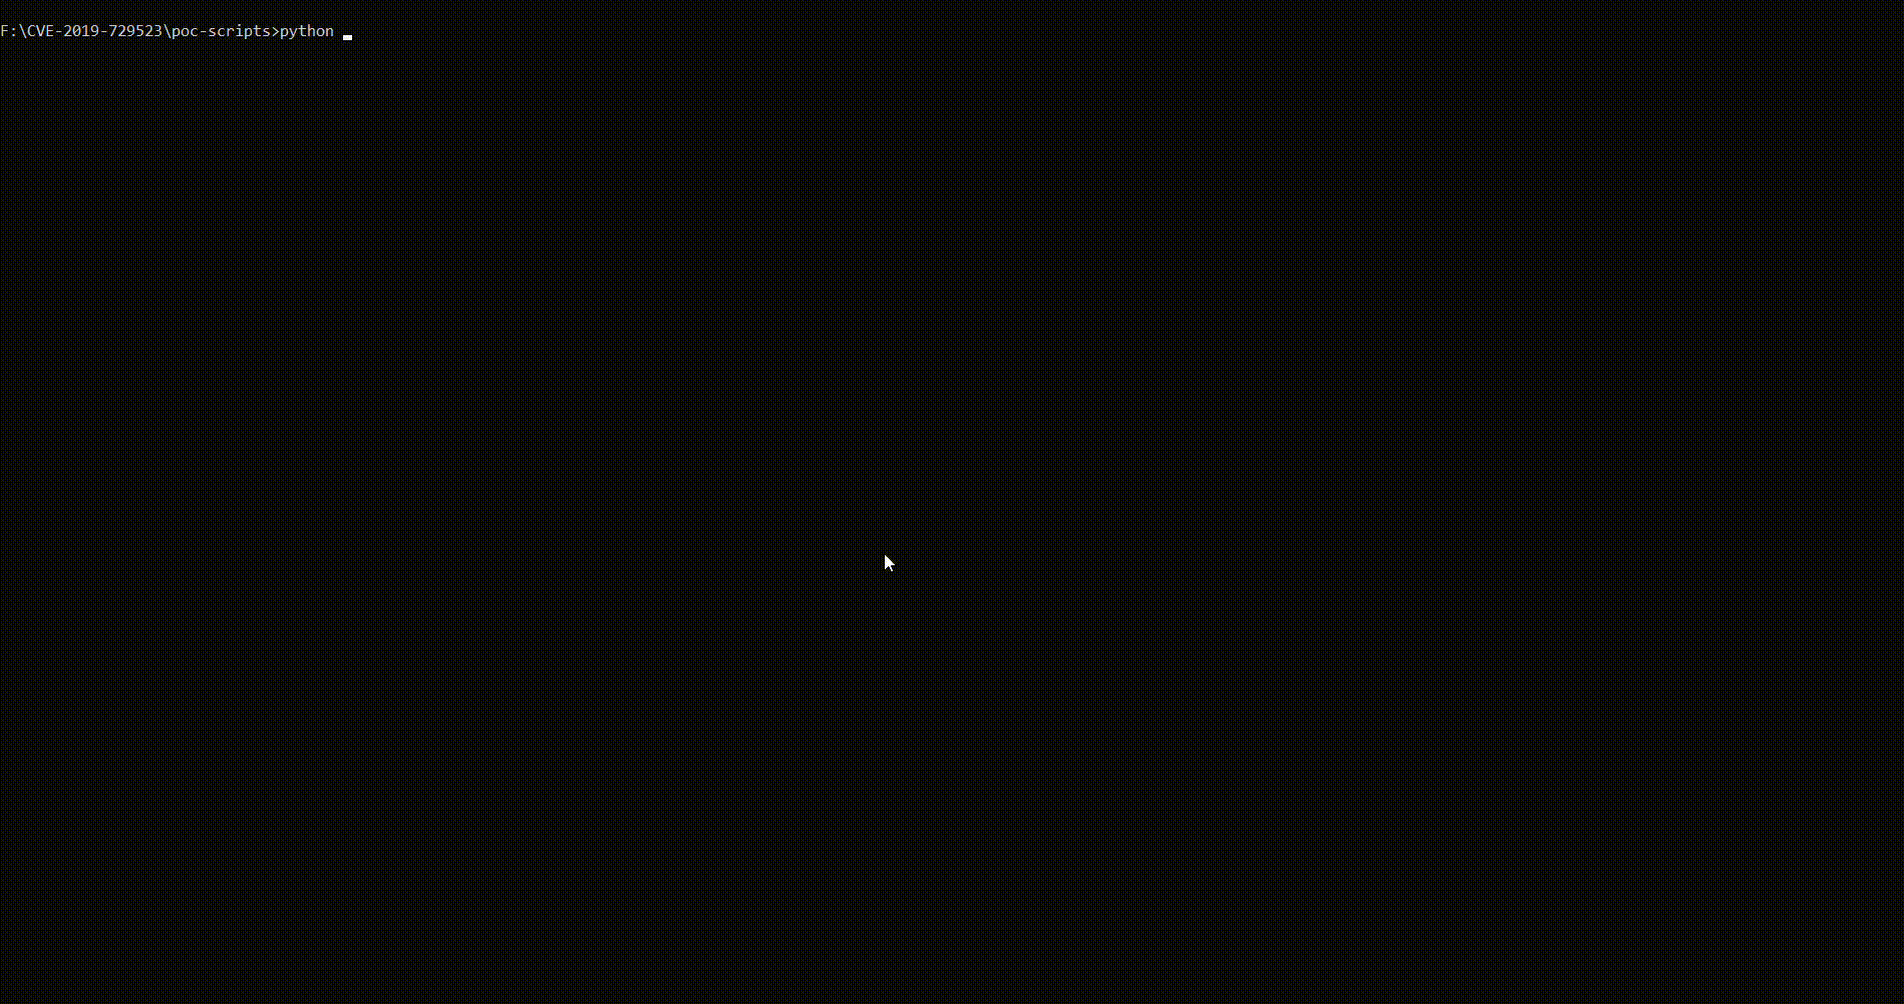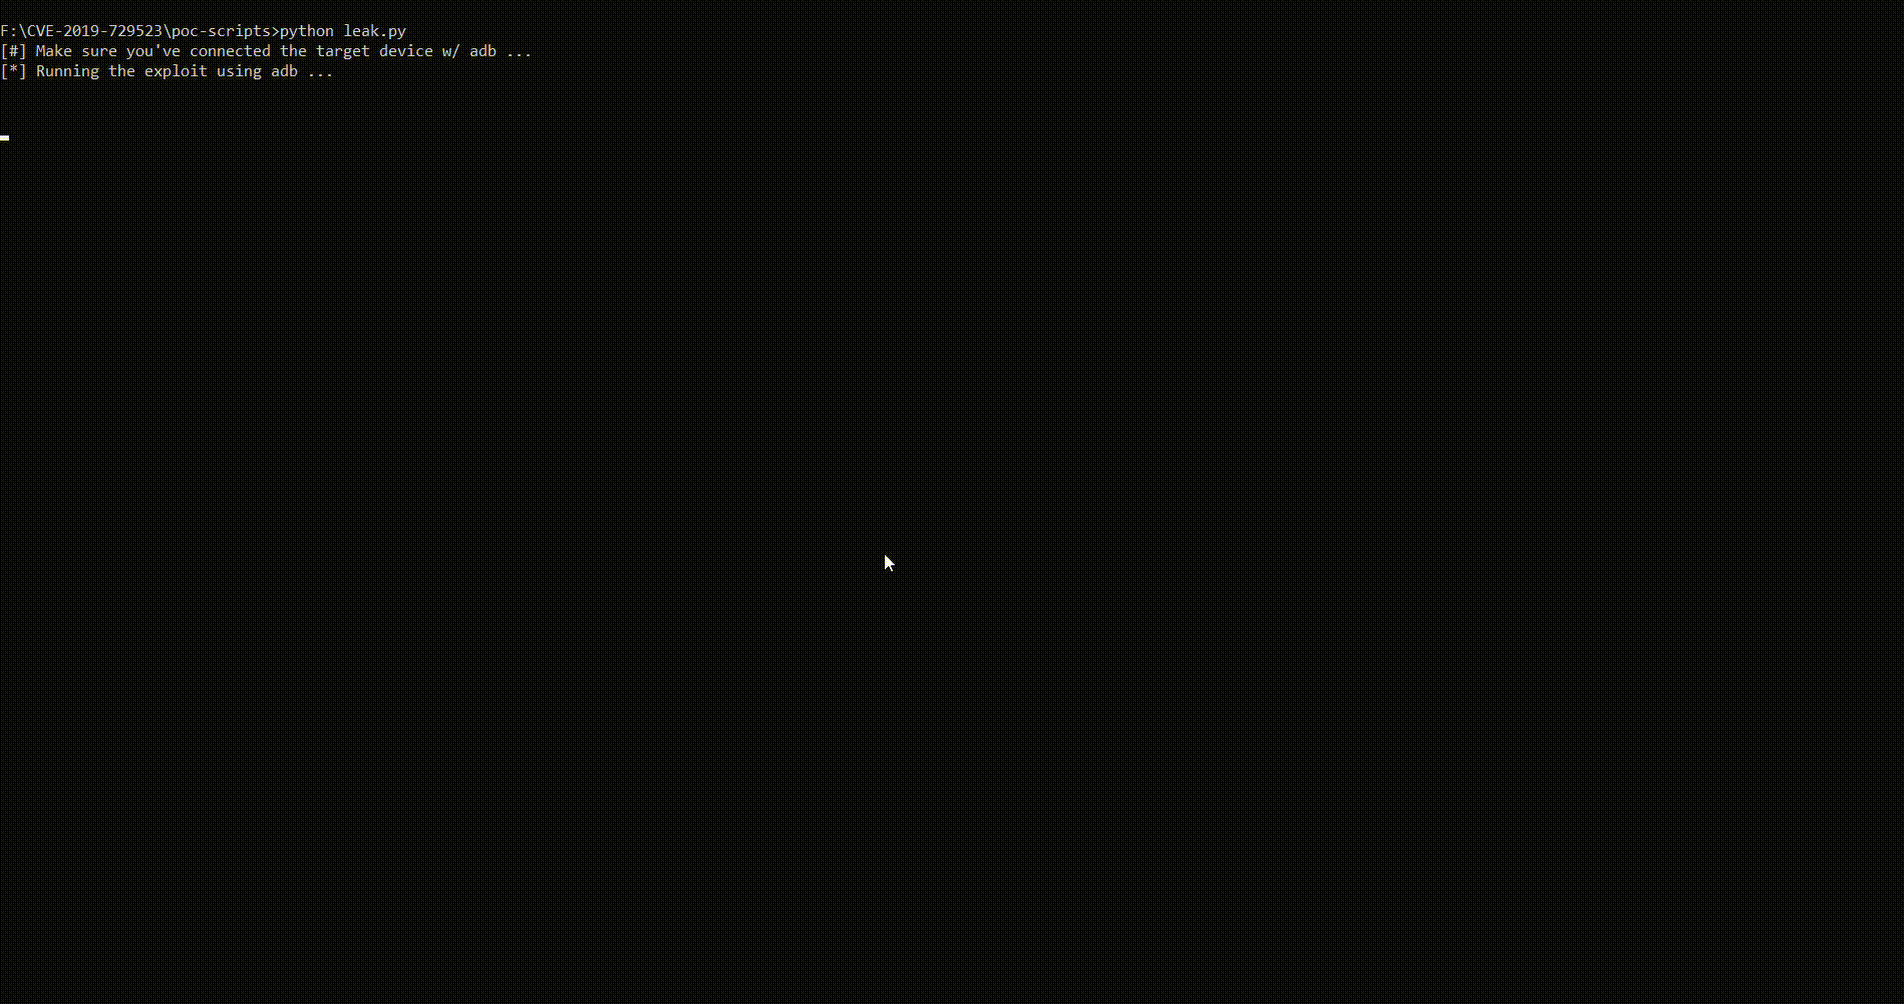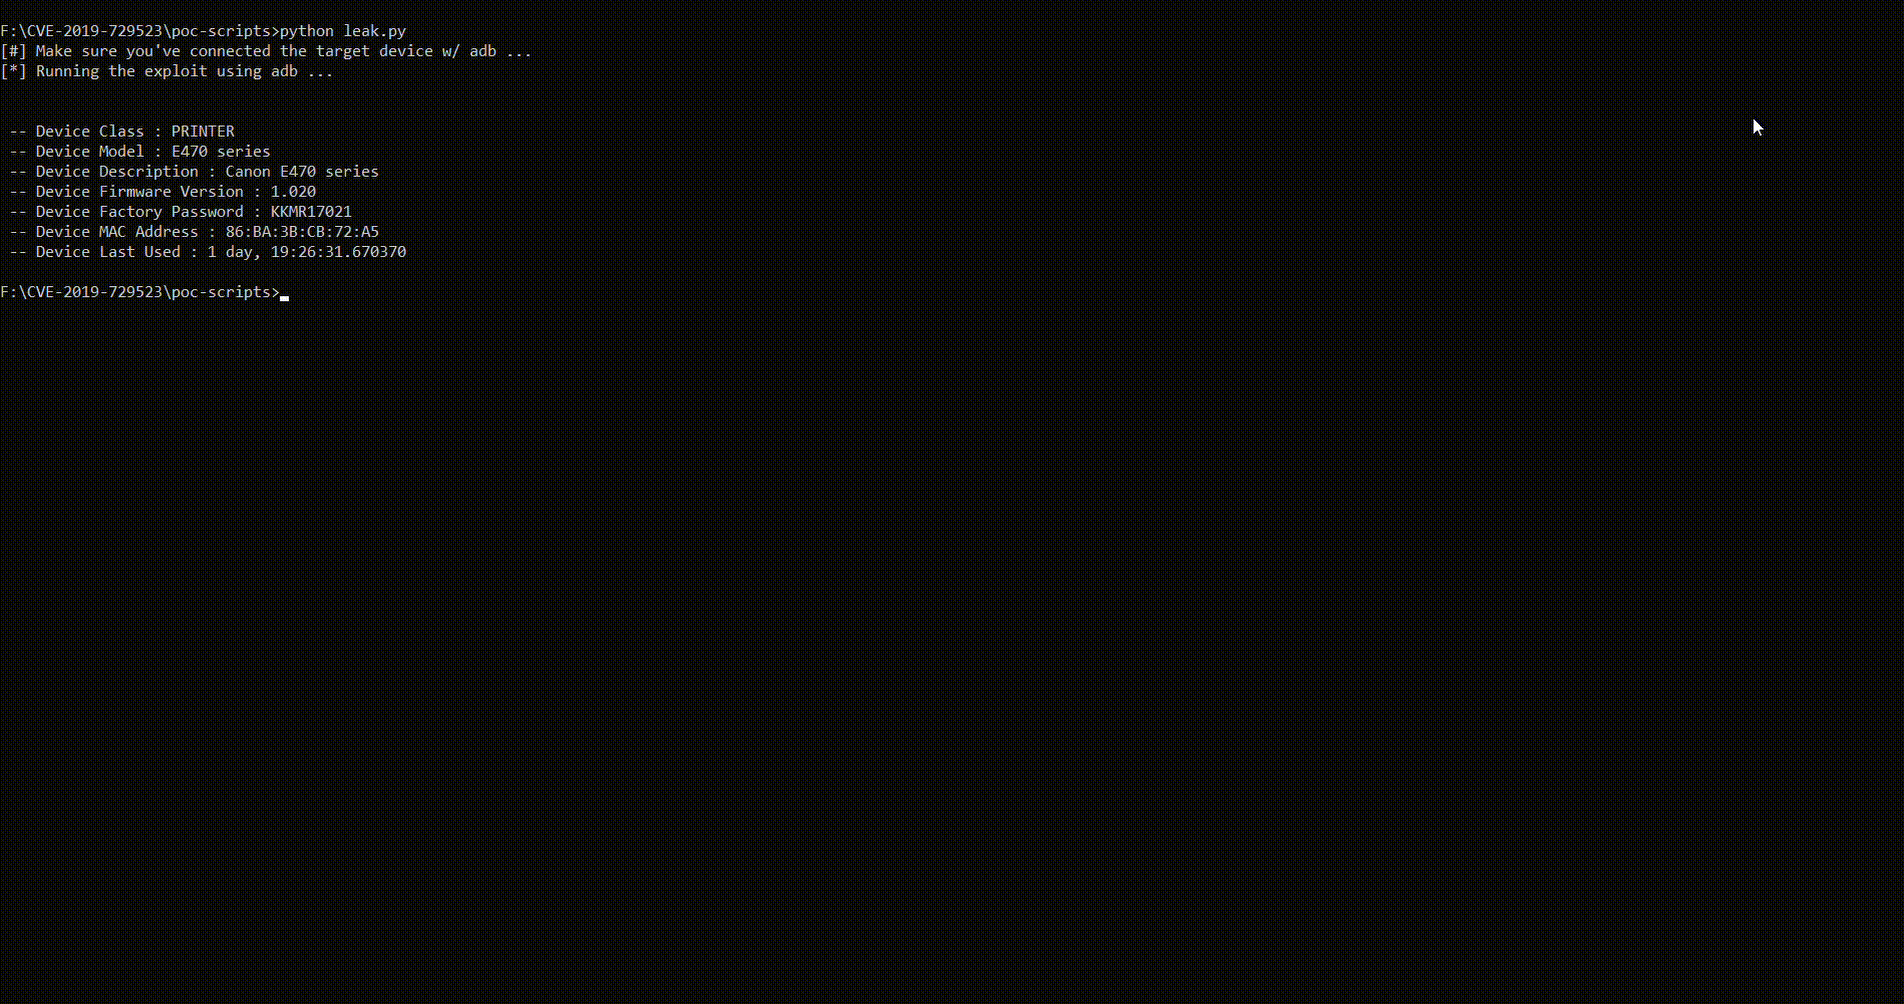
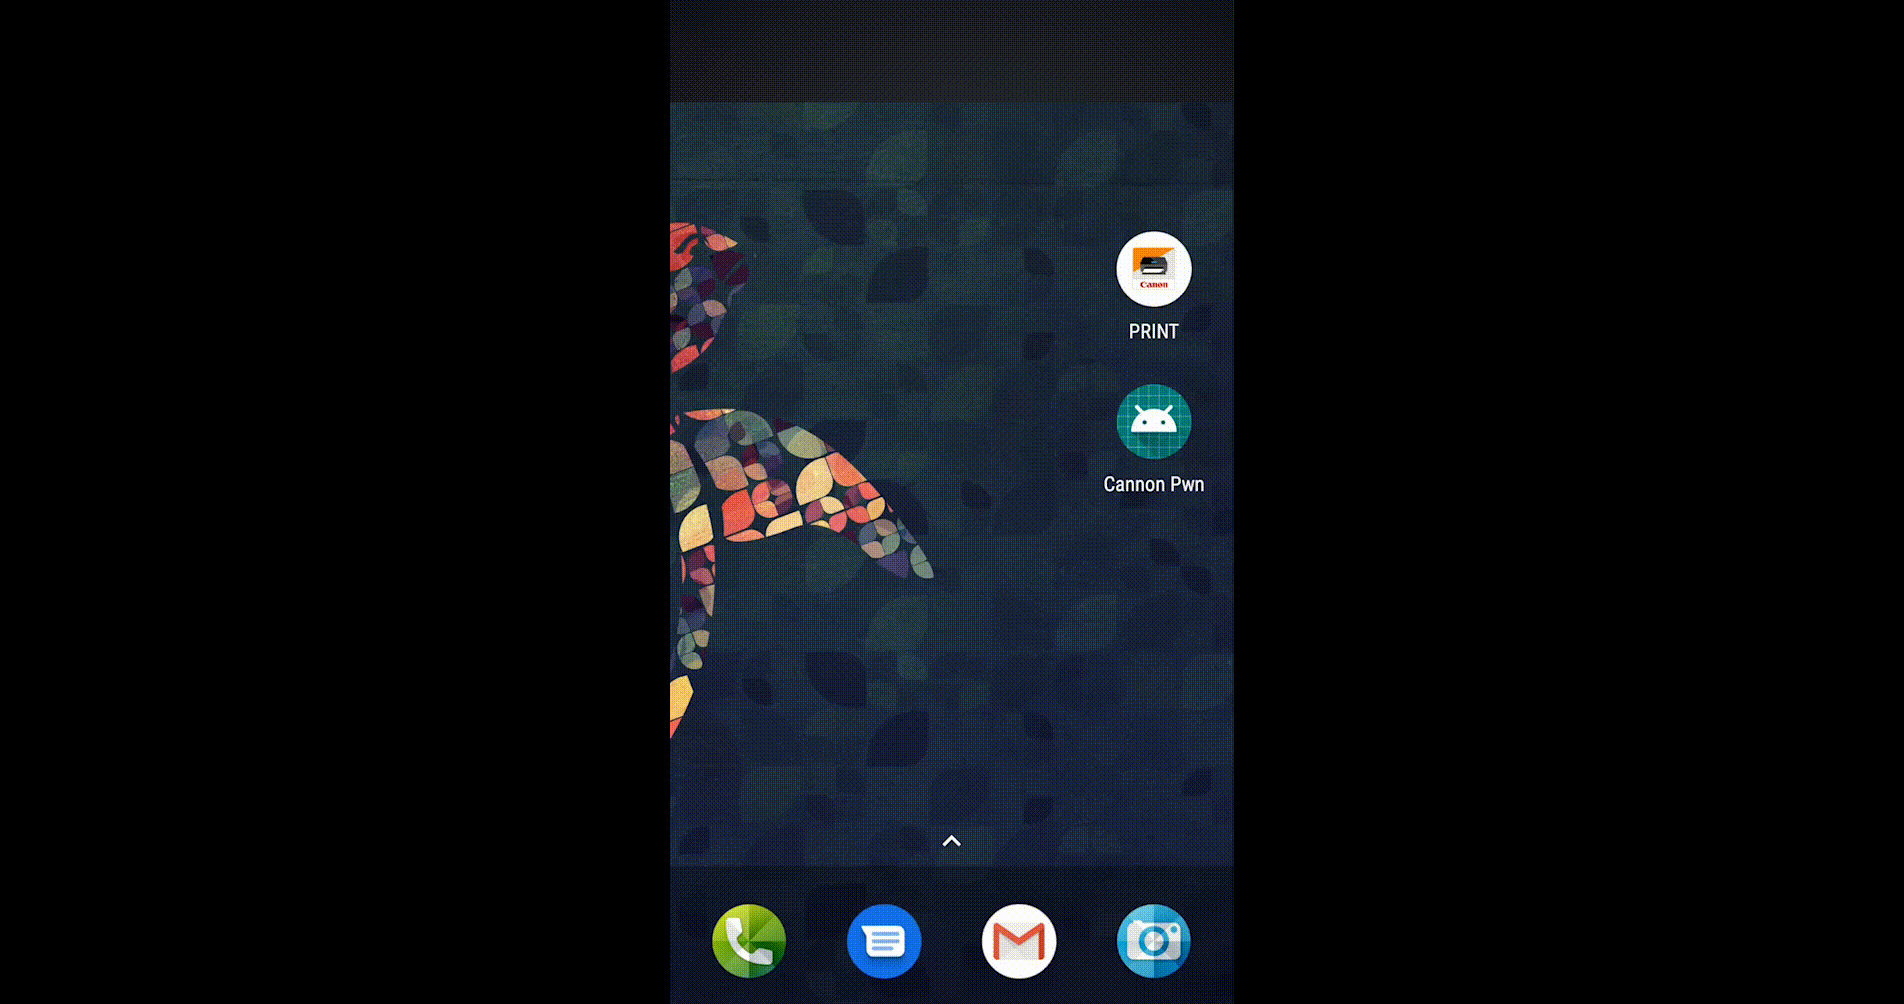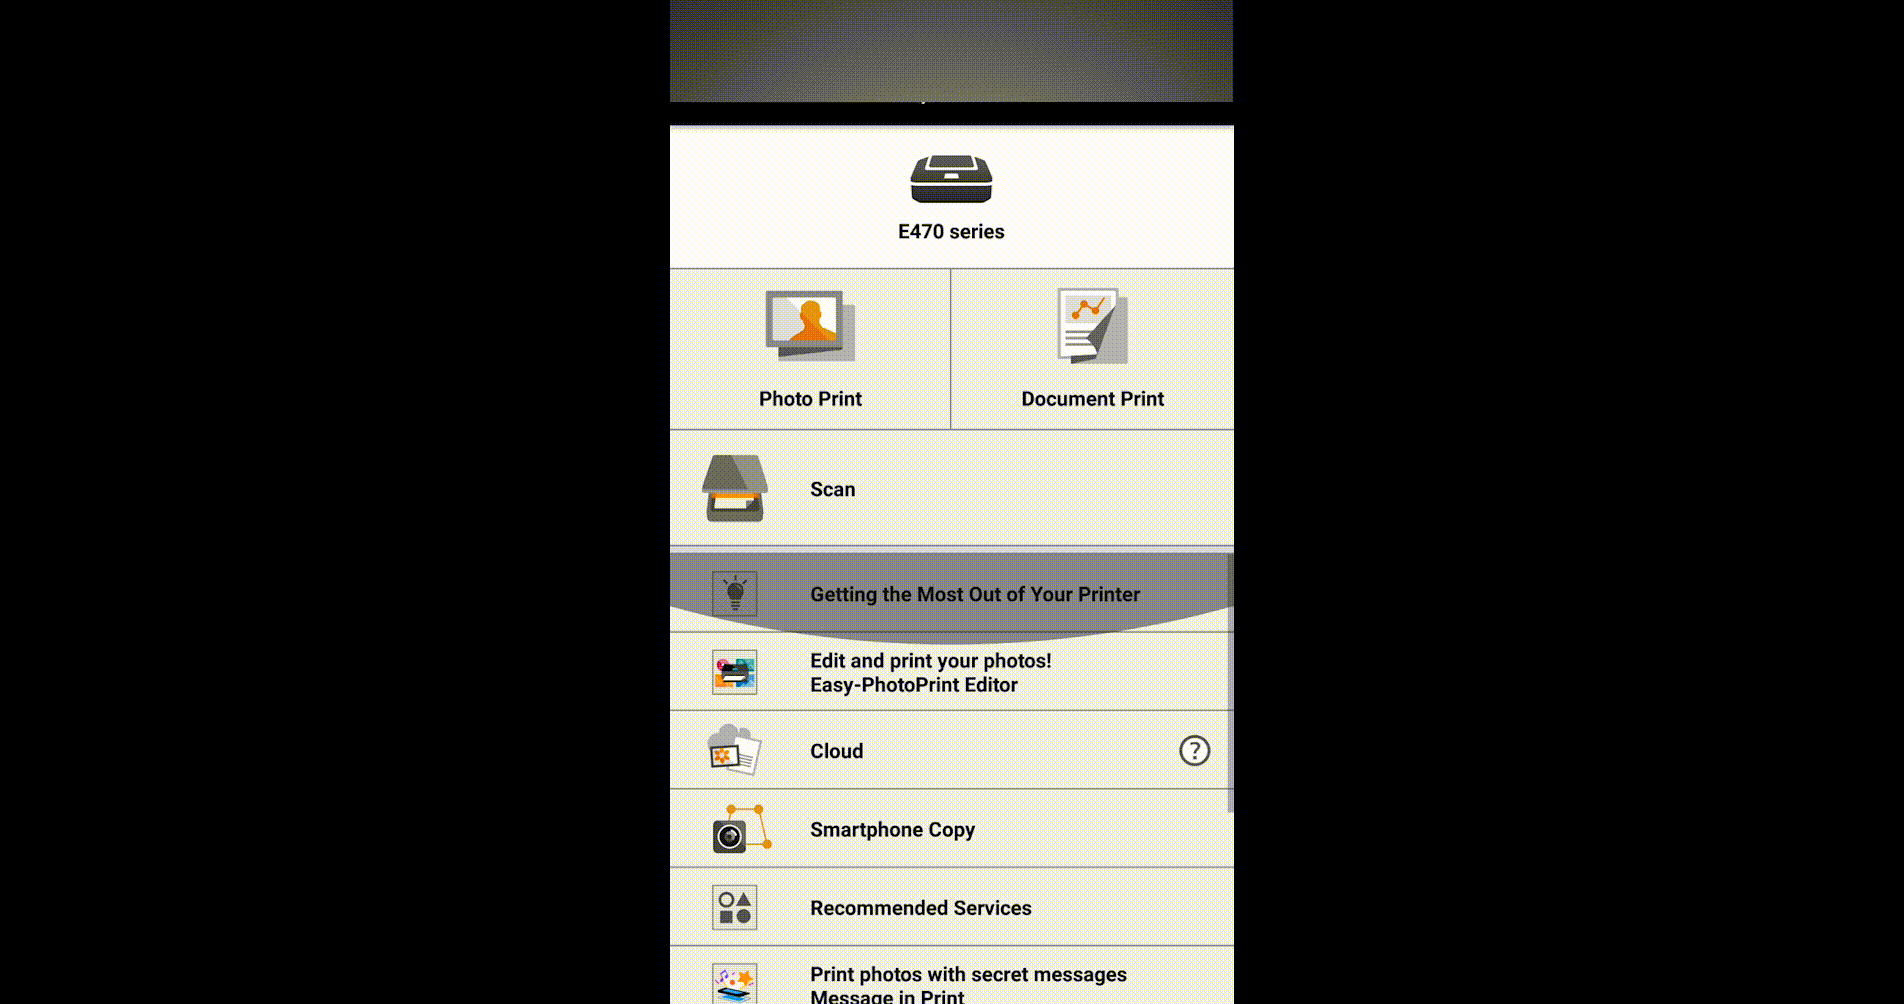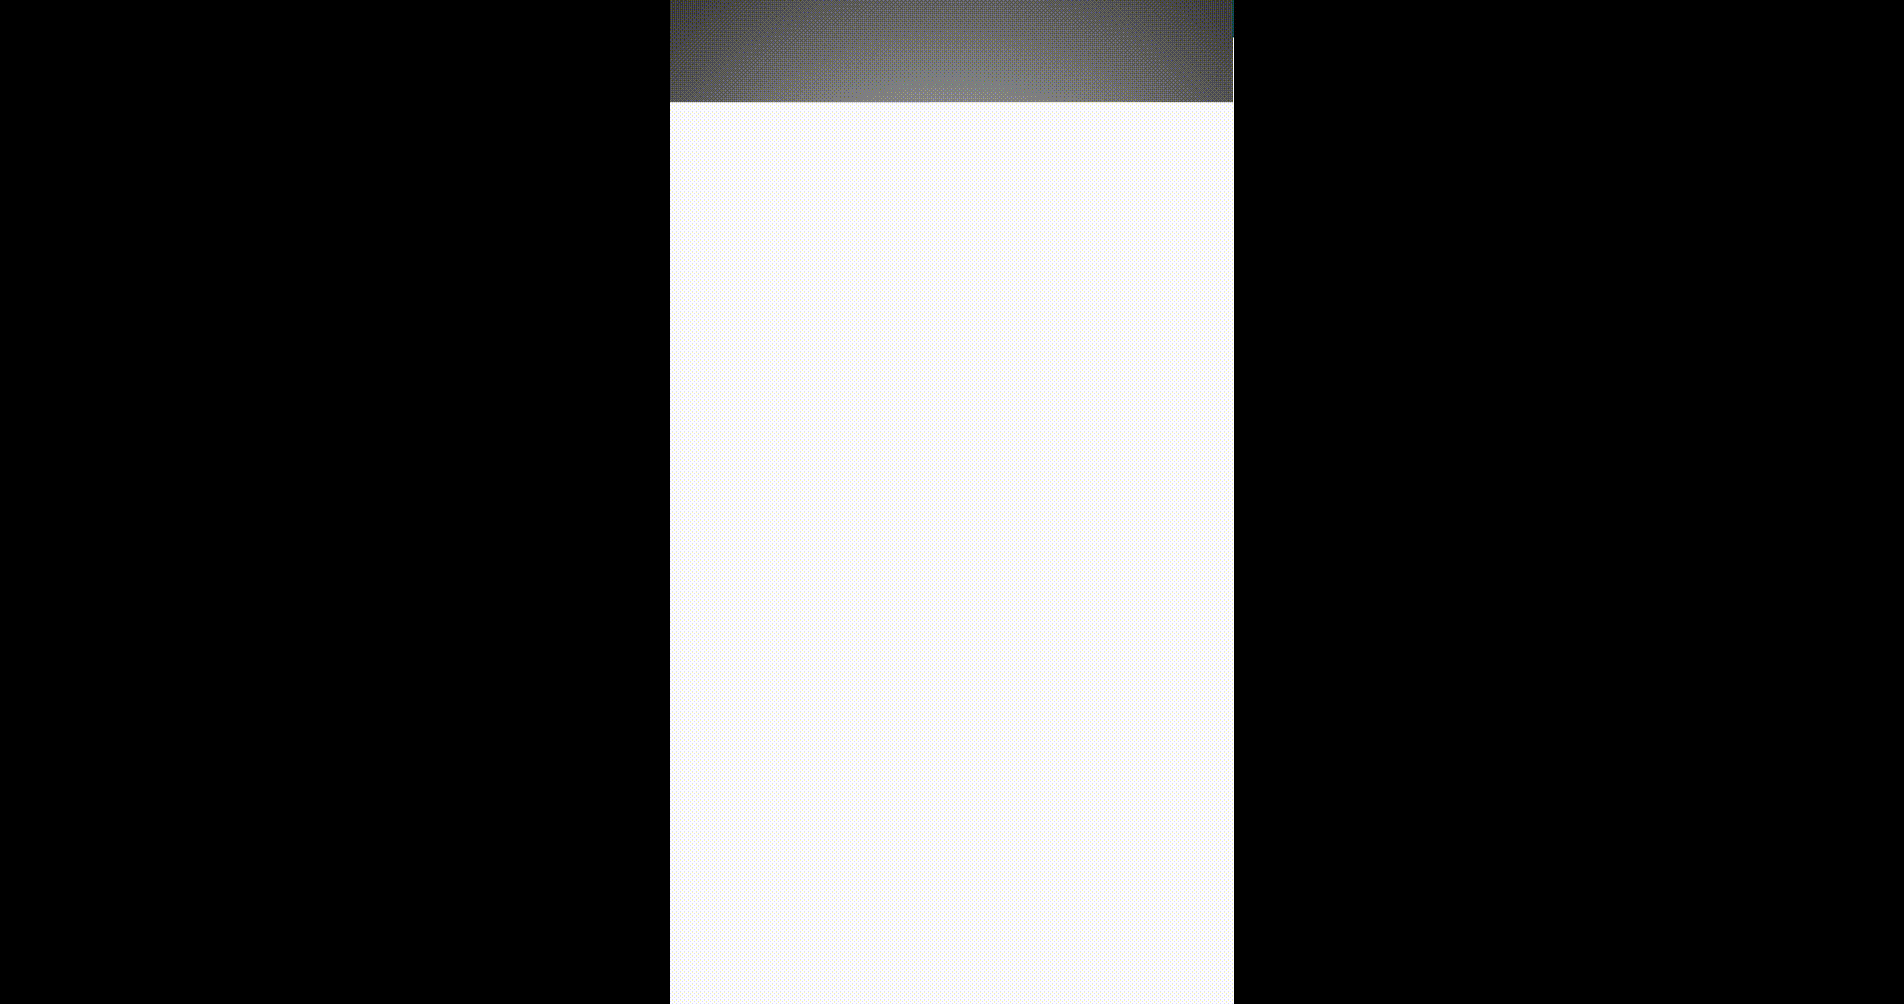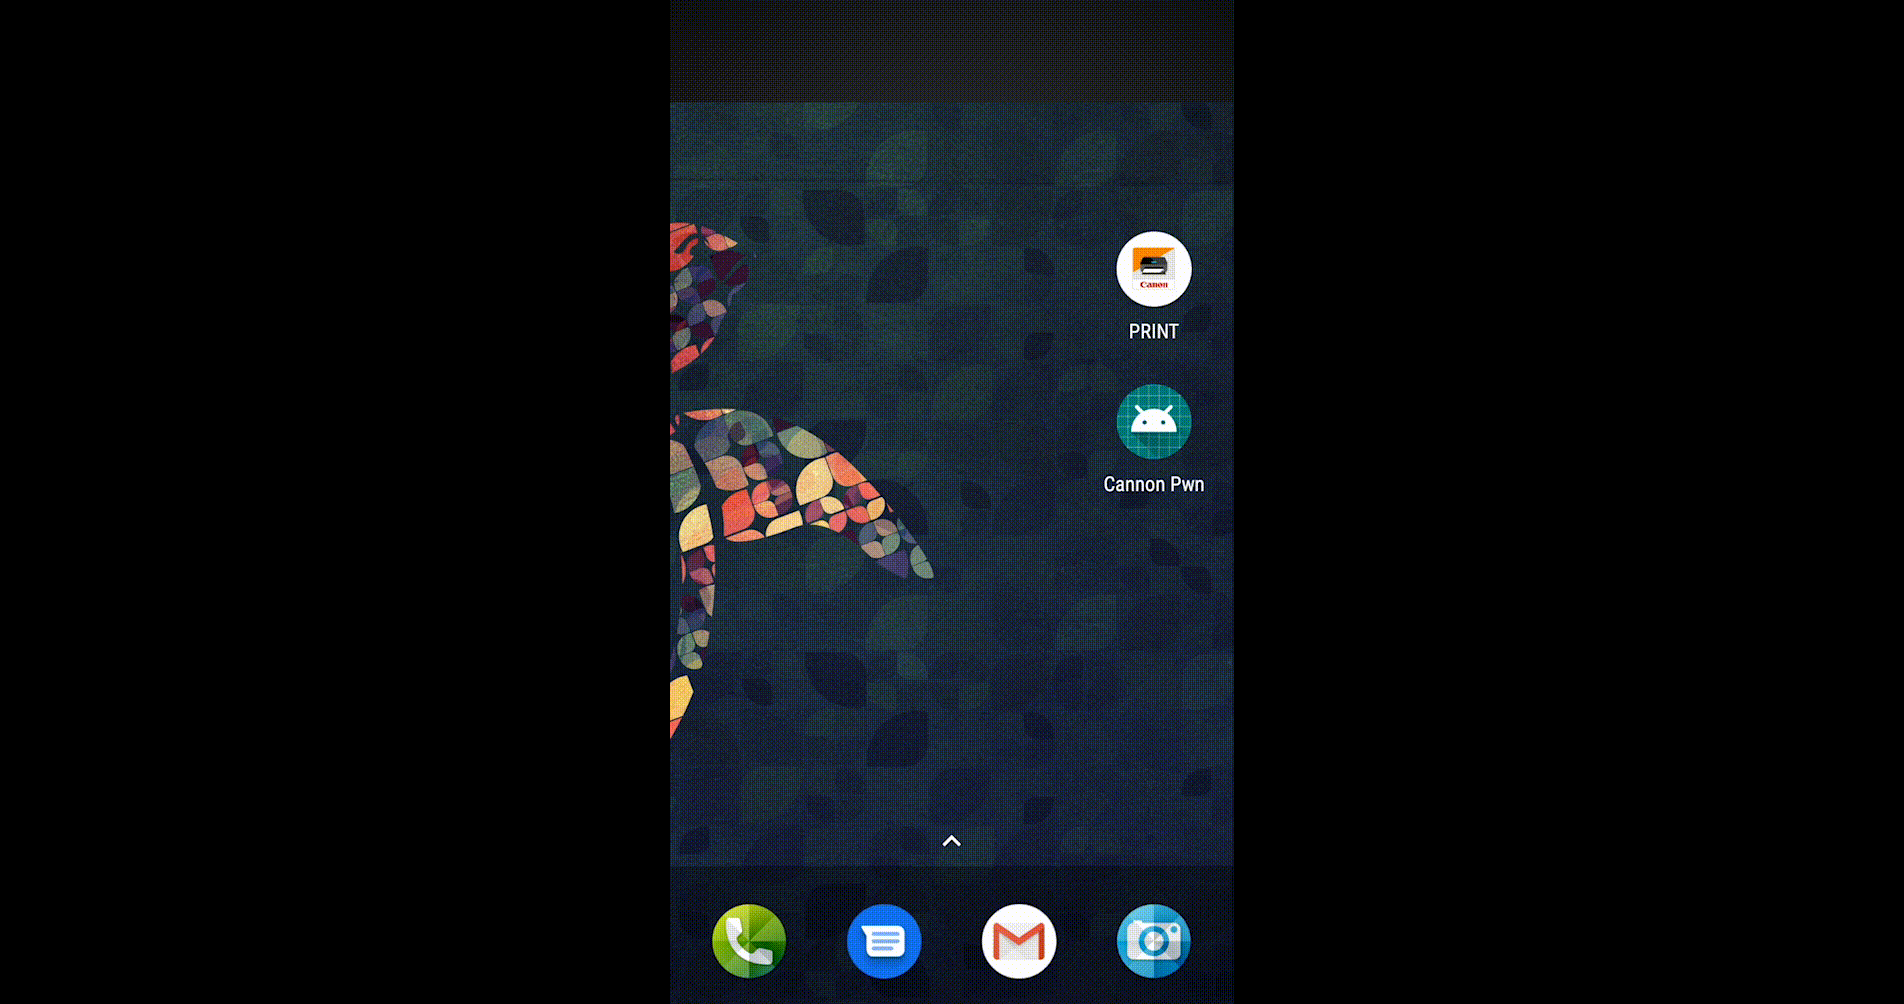
Démo

Démo du script de fuite

leak-script

Application Android malveillante

malicious-app

Problèmes (?)

Les issues ont été désactivées sur ce dépôt. Il s'agit d'une simple preuve de concept que je voulais partager avec la communauté.


Références

  • Correspondance des normes - Common Weakness Enumeration CWE ID 89
  • Correspondance des normes - DISA Control Correlation Identifier Version 2 CCI-002754
  • Correspondance des normes - FIPS200 SI
  • Correspondance des normes - Règlement général sur la protection des données (RGPD) Accès indirect aux données sensibles
  • Correspondance des normes - NIST Special Publication 800-53 Revision 4 SI-10 Validation des entrées d'informations (P1)
  • Correspondance des normes - OWASP Mobile 2014 M7 Injection côté client
  • Correspondance des normes - OWASP Top 10 2017 A1 Défauts d'injection
  • Correspondance des normes - SANS Top 25 2011 Interaction non sécurisée - CWE ID 089
  • Correspondance des normes - Web Application Security Consortium Version 2.00 Injection SQL (WASC-19)
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




